



Risikobasierte interne Revision: Wie man Risiken priorisiert, plant und minimiert


Die sensiblen Daten Ihres Unternehmens sind im Internet weit verbreitet. Sie scheinen von Ihrem System ausgesperrt zu sein, und die Lösegeldforderung für die Wiederherstellung Ihres Zugangs ist, gelinde gesagt, enorm. Sie versuchen verzweifelt zu verstehen, was passiert ist, und da geht der Alarm los. Keine Sorge, es ist nur ein Albtraum, den ich Ihnen vorweggenommen habe …
Angesichts zunehmender Cyberbedrohungen sind diese Szenarien jedoch nur allzu plausibel geworden. Daher sind interne Audits zu einem unerlässlichen Bestandteil der Abwehr dieser Bedrohungen geworden.
Eine interne Prüfung ist ein systematischer Ansatz, der diese Bedrohungen identifiziert und analysiert und proaktive Maßnahmen zu deren Minderung ergreift. Sie gewährleistet, dass Ihr Unternehmen sicher, regelkonform und betrieblich effizient bleibt. Und vor allem sorgt sie dafür, dass diese Alpträume für Hacker ein Hirngespinst bleiben.
Eine risikobasierte interne Revision isoliert und konzentriert sich auf die Bereiche mit dem größten Risiko. Anstatt jede Funktion zu prüfen, stellt dieser Ansatz sicher, dass Ressourcen dort eingesetzt werden, wo sie am dringendsten benötigt werden.
Risikobasierte interne Revision: Die risikobasierte interne Revision ist ein Prüfungsansatz, der die Bereiche mit dem höchsten Risiko innerhalb einer Organisation priorisiert und bewertet und den Prüfungsschwerpunkt an den Geschäftszielen und der Risikobereitschaft ausrichtet.
Zweck:
• Hochprioritäre Risiken identifizieren, bewerten und mindern
• Die internen Prüfungsaktivitäten an den strategischen Zielen ausrichten
• Verbesserung der betrieblichen Effizienz und der Einhaltung der Vorschriften
• Verbesserung der Transparenz hinsichtlich Risiken und Kontrolllücken
6-stufiger RBIA-Prozess:
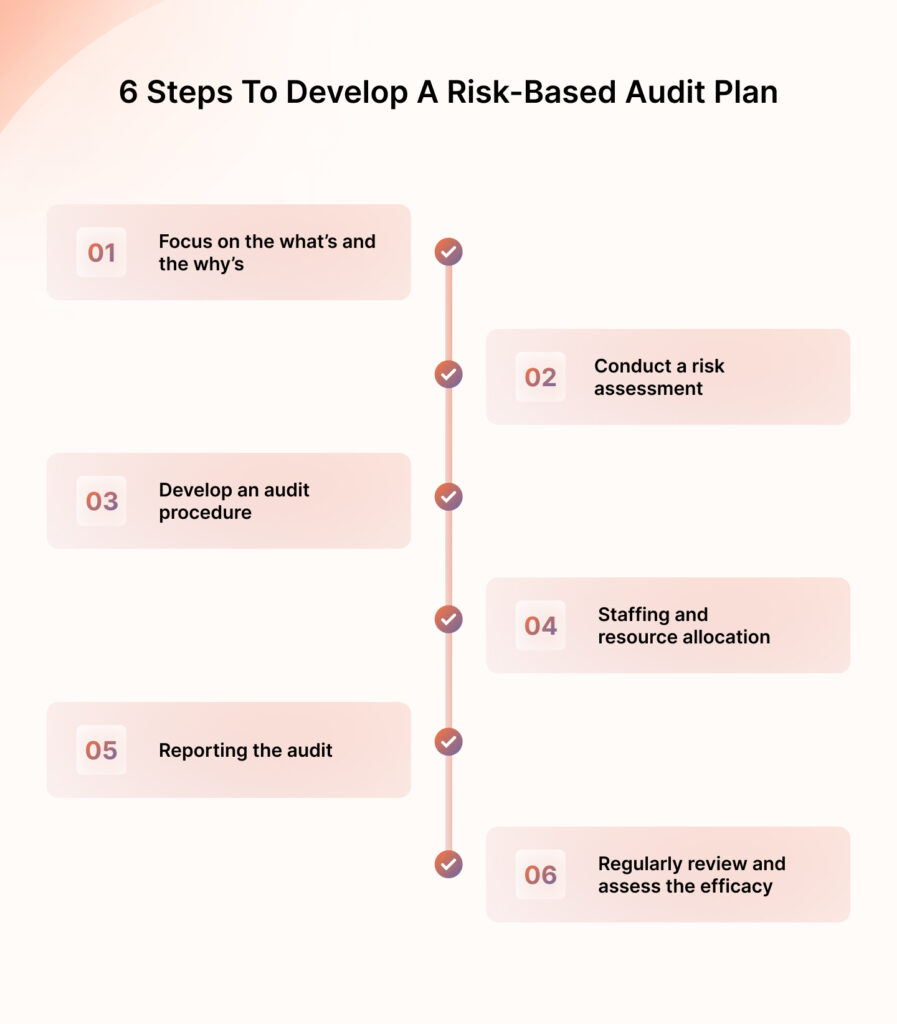
1. Auditziele definieren (z. B. Lieferantenintegration, Compliance-Bereitschaft)
2. Risikobewertungen durchführen (finanzielle, operative, Compliance-, Drittparteien- und Cyberrisiken bewerten)
3. Entwicklung von Prüfverfahren (Umfang, Tiefe, Prüfung, Berichterstattung)
4. Personal und Ressourcen zuweisen (CAE, Manager, Fachexperten)
5. Ergebnisse berichten und Korrekturmaßnahmen empfehlen
6. Risikomonitoring-Tools kontinuierlich überprüfen und anpassen.
Ansätze und Techniken:
• CSA – Einbeziehung der Prozessverantwortlichen in die Kontrollbewertung
• Historische Daten – Muster aus vergangenen Ereignissen erkennen
• Risikobereitschaft – Audits an akzeptablen Risikoniveaus ausrichten
• Wahrscheinlichkeitsmodell – Risiko mit numerischen Werten quantifizieren
• Integrierte Prüfung – Untersuchung der funktionsübergreifenden Risikoexposition
Vorteile:
• Intelligentere Ressourcenzuweisung
• Gezielte Minderungspläne
• Kontinuierliche Transparenz hinsichtlich sich entwickelnder Risiken
• Bessere Kapitalrendite als herkömmliche Checklisten-Audits
Warum Sprinto?
Sprinto bietet Automatisierung, Live-Dashboards und integrierte GRC-Funktionen, die Ihnen helfen, Risiken zu überwachen, zu priorisieren und zu mindern, ohne dass es zu einer manuellen Überlastung kommt.
Was ist eine risikobasierte interne Revision?
Eine risikobasierte interne Revision ist ein systematischer Ansatz zur Identifizierung, Bewertung und Priorisierung von Risiken, die das Unternehmen potenziell beeinträchtigen könnten. Sie deckt Schwachstellen auf, bevor diese zu Bedrohungen werden, erfasst die bestehenden Gegenmaßnahmen und richtet diese an den Unternehmenszielen aus.
Die risikobasierte interne Revision (RBIA) dient dazu, die interne Revisionsfunktion an der Risikomanagementstrategie des Unternehmens auszurichten. Diese Prüfung stellt sicher, dass der Risikomanagementprozess effektiv funktioniert und mit den Geschäftsprioritäten übereinstimmt.
Laut Aussage des leitenden Prüfers bei Sprinto, Varenya Penna:
„Durch die Fokussierung auf einen risikobasierten Ansatz bei internen Audits mindern Sie nicht nur Bedrohungen, sondern stellen auch sicher, dass die Prüfverfahren mit den strategischen Zielen des Unternehmens übereinstimmen, wodurch Sie ein widerstandsfähiges Umfeld schaffen können.“
6 Schritte zur Entwicklung eines risikobasierten internen Prüfungsplans?
Der risikobasierte Auditplanprozess umfasst sechs wichtige Schritte, nämlich: das Verständnis des Ziels, die Durchführung eines Audits, die Durchführung einer Risikobewertung und die regelmäßige Überprüfung des Prozesses.
Ein risikobasierter Prüfungsansatz ermöglicht es internen Prüfern, organisatorische Risiken rechtzeitig anzugehen und dem Management zeitnah Erkenntnisse zu liefern, um Probleme fortlaufend zu lösen.
Hier ist wie:
Schritt 1: Konzentriere dich auf das Was und das Warum.
Machen Sie sich das Ziel, das Sie mit dem Audit verfolgen, klar. Hier sind einige Gründe, warum Organisationen im Allgemeinen ein risikobasiertes internes Audit durchführen;
- Onboarding neuer Anbieter: Es gibt Risiken im Zusammenhang mit der Einbindung eines neuen Lieferanten Die Durchführung eines Audits stellt sicher, dass geeignete Kontrollmechanismen zur Risikobewältigung vorhanden sind. Sie gibt außerdem Aufschluss über die Effektivität der Sorgfaltsprüfung bei der Lieferantenauswahl.
- Vorstufe zur Einhaltung der Vorschriften: Um die Bereitschaft Ihres Unternehmens zur Umsetzung des Compliance-Programms oder der gesetzlichen Anforderungen zu beurteilen, wird eine ressourcenbasierte Wirkungsanalyse (RBIA) durchgeführt. Dabei werden Ihre bestehenden Kontrollmechanismen bewertet und potenzielle Schwachstellen identifiziert, die behoben werden müssen.
- Fusionen und Übernahmen: Eine risikobasierte interne Revision kann die mit einer potenziellen Fusion verbundenen Risiken, wie z. B. operative, rechtliche, finanzielle und regulatorische Risiken, aufzeigen und angehen.
- Nachbesprechung des Vorfalls: Unternehmen führen nach Vorfällen wie Datenpannen, Betrug oder Störungen auch interne Prüfungen durch. Dies ist notwendig, um die Ursache des Vorfalls zu ermitteln und zukünftig Vorsichtsmaßnahmen zu ergreifen.
- Betriebseffizienz: Eine interne Revision kann auch operative Prozesse in Geschäftsfunktionen optimieren. Ziel kann es sein, Engpässe zu identifizieren, die aktuell wirksamen Kontrollen zu bewerten oder die Effektivität der Revisionsaktivitäten zu beurteilen.
Indem Sie die Bedürfnisse Ihrer Organisation verstehen und mit den Zielen in Einklang bringen, schaffen Sie eine solide Grundlage. Dies ist notwendig, um eine effektive Ressourcenverteilung zu gewährleisten und im Rahmen des Auditprozesses wertvolle Erkenntnisse zu gewinnen.
Schritt 2: Führen Sie eine Risikobewertung durch
Führen Sie eine Risikobewertung mittels Risikoidentifizierung in allen Abteilungen durch. Hier sind einige mögliche Geschäftsrisikokategorien, die Sie berücksichtigen sollten:
- Finanzielle Risiken
- Zahlungsverzug bei Krediten oder anderen finanziellen Verpflichtungen.
- Veränderungen bei Liquiditätsraten, Zinssätzen, Wechselkursen und anderen wirtschaftlichen Faktoren tragen zu einer höheren Rückzahlung als erwartet bei.
- Unfähigkeit, kurzfristige finanzielle Verpflichtungen zu erfüllen, d. h. Liquiditätsengpässe.
- Unzureichendes Kapital.
- Sinkende Rentabilität oder häufige verlustverursachende Ereignisse.
- Operationelle Risiken
- Fehler bei der Datenverarbeitung oder natürlich menschliches Versagen aufgrund manueller Arbeitsvorgänge.
- Systemausfälle wie IT-Probleme oder Fehlfunktionen.
- Betrug oder Fehlverhalten von Mitarbeitern.
- Katastrophen oder Stromausfälle, die dazu führen, dass die Lieferkette nicht mehr ausreichend beliefert werden kann.
- Risiken Dritter
- Verstoß gegen die Allgemeinen Geschäftsbedingungen durch Drittanbieter.
- Unzuverlässiger Drittanbieterdienst.
- Datenmissbrauch durch Dritte.
- Compliance-Risiken
- Verstöße gegen Datenschutzgesetze wie die DSGVO, den CCPA usw.
- Urheberrechtsverletzungen.
- Fehlerhafte Finanzberichterstattung.
- Die Nichteinhaltung von Compliance-Vorschriften, die zu einem Verstoß oder einer Bedrohung führt.
- Strategische Risiken
- Bahnbrechende Technologien.
- Negative PR oder Markenschädigung aufgrund vorhersehbarer oder unvorhersehbarer Umstände.
- Risiken im Zusammenhang mit Fusionen oder Übernahmen.
- Cybersicherheitsrisiken
- Datenlecks, Malware-Angriffe, infizierte Systeme.
- Phishing-Angriffe.
- DDoS-Angriffe.
Dies sind potenzielle Risiken, denen alle Organisationen ausgesetzt sind. Es können weitere, organisationsspezifische Risiken bestehen; berücksichtigen Sie diese unbedingt. Sobald Sie diese Risiken identifiziert haben, werden sie üblicherweise einem Prozess unterzogen, um ihre Eintrittswahrscheinlichkeit, ihre Auswirkungen und ihre Risikobewertung zu ermitteln. Dieser Prozess sieht folgendermaßen aus:
- Die Wahrscheinlichkeit jeder Bedrohung ermitteln.
- Abschätzung der potenziellen Auswirkungen des genannten Risikos.
- Berechnung des Risikoscores, der = Wahrscheinlichkeit x Auswirkung
- Kategorisieren Sie sie anhand der Punktzahl. Hoch, mittel und niedrig.
Risiken mit hoher Priorität: Diese sollten mit ROT gekennzeichnet werden und verursachen in der Regel schwerwiegende Schäden. Finanzrisiken (wie der Börsencrash von 2008 oder die Auswirkungen der COVID-19-Pandemie), Datenschutzverletzungen, Verstöße gegen regulatorische Bestimmungen und/oder längere Systemausfälle gelten als Risiken mit hoher Priorität. Diese Risiken treten möglicherweise nicht häufig auf, aber die verursachten Schäden sind so gravierend, dass sie als prioritär eingestuft werden müssen.
Risiken mittlerer Priorität: Diese sollten GELB gekennzeichnet werden, da ihre Auswirkungen moderat sind und sich Unternehmen davon erholen können. Operative Risiken, Vertragsverletzungen gegenüber Dritten und geringfügige Marktschwankungen zählen zu den Risiken mittlerer Priorität.
Risiken mit niedriger Priorität: Diese können als GRÜN gekennzeichnet werden und haben minimale Auswirkungen auf das Geschäft. Geringfügige Datenverarbeitungsfehler oder kleine Umweltrisiken werden als Risiken mit niedriger Priorität eingestuft.
Einige dieser Risiken lassen sich durch die Automatisierung von Arbeitsabläufen steuern und minimieren, doch die Erfassung des Risikoumfelds kann nach wie vor zeitaufwändig sein. Hier kommen Governance, Risikomanagement und Compliance (GRC) ins Spiel. GRC-Plattformen bieten Lösungen, die Prozesse wie Risikobewertung und -management automatisieren. Sie ermöglichen einen besseren Überblick über die Risiken und zeigen effektive Wege zu deren Minderung auf.
Sprinto ist eine führende GRC-Plattform, die Ihnen diese Lösung bietet. Sie bietet Ihnen ein integriertes Risikomanagementsystem mit Heatmaps, die Risiken visualisieren (wie oben dargestellt). Die Heatmap ermöglicht Ihnen einen umfassenden Überblick über die Risiken und die betroffenen Bereiche. Sprinto Außerdem erhalten Sie detailliertere Informationen zu den Daten rund um jedes Risiko. Dazu gehören die Kontrollmaßnahmen, Behandlungspläne, der aktuelle Status, der Fortschritt und die Beschreibung jedes einzelnen Risikos.
Schauen Sie sich unser Video zum integrierten Risikomanagement an, um mehr zu erfahren.
Wie Sprinto ermöglicht integriertes Risikomanagement?
Erledigen Sie Ihre risikobasierten Audits im Handumdrehen
Schritt 3: Ein Prüfverfahren entwickeln
Sobald Sie die Bereiche identifiziert haben, die Ihre größte Aufmerksamkeit erfordern, erstellen Sie einen detaillierten Plan. Folgendes sollte in diesem Plan enthalten sein:
- Der Umfang jeder Prüfung
- Skizzieren Sie die Bereiche, auf die Sie sich aufgrund der von Ihnen identifizierten Risiken konzentrieren möchten.
- Wie tiefgehend ist die jeweilige Prüfung?
- Was möchten Sie behandeln und wie soll es behandelt werden? Beantworten Sie nach Möglichkeit auch die Gründe dafür.
- Erstellen Sie ein Verfahren, das befolgt werden muss.
- Wählen Sie die geeigneten Probenahme- und Testverfahren aus, die Sie anwenden möchten.
- Notieren Sie sich alle Datenanalysetools, die Sie möglicherweise verwenden.
- Setzen Sie einen realistischen Zeitplan und berücksichtigen Sie die Komplexität jedes einzelnen Audits.
- Zuerst haben Sie die VorprüfungsphaseSie sammeln Informationen, vereinbaren Termine und binden wichtige Interessengruppen ein. Dies dauert in der Regel etwa 2 Wochen.
- Sobald Sie Ihre Ergebnisse haben, Planen Sie Ihr Audit und erstellen Sie ein Auditprogramm. an Ort und Stelle. Dies sollte nicht länger als eine Woche dauern Geben Sie Ihrem Team aber etwas Puffer.
- Führen Sie Tests durch und sammeln Sie alle Beweise. dass Sie oder Ihr Team dies tun können. Dies ist ein intensiver Prozess und kann beliebig lange dauern. 4 um 8 Wochen.
- Prüfen Sie die Ergebnisse und erstellen Sie einen Bericht. für den Vorstand. Auch wenn es wie eine einfache Aufgabe erscheint, kann das Verfassen von Empfehlungen und die Konzentration auf die Lösungsansätze bis zu 3 Wochen.
- Reichen Sie Ihren Prüfbericht ein und finalisieren Sie einen Maßnahmenplan zur Umsetzung der Empfehlungen. Sollte nicht länger als eine Woche dauern.
- Sobald Ihr Plan zur Umsetzung bereit ist, beginnen Sie mit der Zuweisung von Mitgliedern, Leitern, Prüfern und deren Rollen. Legen Sie Budgets für jedes Audit fest und ermitteln Sie alle benötigten Tools.
- Sorgen Sie für klare Kommunikationswege mit entsprechenden Besprechungen und Eskalationsmechanismen.
Dokumentieren Sie den gesamten Ablauf zur späteren Verwendung, um etwaige Trends zu erkennen. Führen Sie Nachbesprechungen durch, um die gewonnenen Erkenntnisse zu verstehen.
Gestalten Sie Ihren RBIA-Plan wiederholbar. Nutzen Sie diese Anleitung, um Umfang, Stichprobenziehung und Nachweise vor Ihrem nächsten Audit zu standardisieren.
Sie könnten dabei auf einige Hindernisse stoßen, aber hier sind ein paar Tipps, wie Sie diese abmildern können:
- Bei begrenzten Ressourcen sollten Sie zunächst nur Bereiche mit hohem Risiko priorisieren. Sobald Sie über ausreichend Budget und Ressourcen verfügen, können Sie sich Bereichen mit geringerem Risiko zuwenden.
- Bei technischen Komplexitäten empfiehlt es sich, nach Möglichkeit Fachexperten hinzuzuziehen und sich zusätzliche Zeit zu nehmen, um das Problem besser zu verstehen.
- Sollten Sie feststellen, dass Ihre Prüfung mangelhaft ist, gehen Sie jeden Schritt zurück. Überprüfen Sie alle Ihre Dokumente, um ein besseres Verständnis zu erlangen.
Schritt 4: Personal- und Ressourcenzuweisung
Nachdem Sie das Prüfverfahren entwickelt haben, ist es an der Zeit, Ihr A-Team zusammenzustellen und Verantwortlichkeiten zu delegieren. So gehen Sie vor:
- Ernennen Sie einen Chief Audit Executive (CAE). Diese Person sollte die gesamte Prüfung überwachen und die Ergebnisse dem Team mitteilen. Sie sollte mit dem Prozess bestens vertraut sein und die Fähigkeit besitzen, das Team zu führen.
- Ein Auditmanager sollte die Teams mit einem praxisorientierteren Ansatz betreuen. Er sollte außerdem in der Lage sein, die Qualität der geleisteten Arbeit zu beurteilen.
- Stellen Sie Mitarbeiter und einen IT-Auditor ein, die Sie bei der Dokumentation bzw. der technischen Expertise unterstützen.
Falls es Ihnen nicht gelingt, ein Team zusammenzustellen, finden Sie hier einige mögliche Alternativen:
- Suchen Sie einen externen Wirtschaftsprüfer, der Ihnen hilft, die Prüfungslücken zu schließen.
- Qualifizieren Sie Ihre bestehenden Teammitglieder weiter, indem Sie Schulungen durchführen.
- Implementieren Sie GRC-Software zur Automatisierung von Aufgaben.
Schritt 5: Berichterstattung über das Audit
Sobald die Prüfung vorbereitet ist, muss Ihr internes Prüfungsteam die Ergebnisse analysieren. Dies erfordert die Zusammenstellung einer Vielzahl von Daten aus verschiedenen Quellen.
Ihre Prüfung sollte folgende Bereiche umfassen:
- Zusammenfassung
- Prüfungsziele und -umfang
- Befund
- Empfehlungen
- Aktionsplan
Dies ist eine zeitaufwändige und zudem fehleranfällige Aufgabe, wenn sie manuell durchgeführt wird.
Sie können verwenden SprintoDas Risikomanagementmodul von 's ermöglicht es, sich auf einen Blick einen besseren Überblick über die Dinge zu verschaffen. Sprinto Das System liefert Echtzeitdaten, visualisiert Risiken und berechnet Risikobewertungen anhand vordefinierter Kriterien. Es erfasst außerdem Behandlungen und bietet eine detaillierte Risikoanalyse. Kurz gesagt: Es nimmt Ihnen die gesamte Datenanalyse ab, sodass Sie dem Management fundierte Erkenntnisse präsentieren und die Daten sofort zur Hand haben.
Schritt 6: Überprüfen und bewerten Sie regelmäßig die Wirksamkeit.
Die Wirksamkeit der Empfehlungen sollte regelmäßig überprüft und bewertet werden. Dies ist entscheidend, damit Ihre Methoden relevant und effektiv bleiben und das Risikoprofil Ihres Unternehmens solide ist. Die manuelle Durchführung kann jedoch aufgrund des komplexen Prozesses zu Nachlässigkeit führen.
Dieses Problem lässt sich mit Hilfe von Tools für kontinuierliche Compliance lösen. Diese Tools liefern Echtzeitstatistiken anstelle periodischer Bewertungen. Dadurch können neue Risiken und Compliance-Probleme umgehend erkannt und darauf reagiert werden.
Plattformen für kontinuierliche Compliance überwachen nicht nur regelmäßig Risiken, sondern automatisieren auch die Planung umfassenderer und detaillierterer Audits. Diese Tools lassen sich zudem in Ihr bestehendes System integrieren und erfassen Daten aus verschiedenen Quellen, um Ihnen einen präzisen Überblick über Ihren Compliance- und Risikostatus zu geben.
Risikobasierte Compliance mühelos automatisieren
Vorteile einer risikobasierten internen Revision
Eine risikobasierte interne Revision fördert eine Kultur der adaptiven Resilienz, indem sie Vorfälle antizipiert und einen Notfallplan entwickelt. Sie mindert die Risiken, denen Ihr Unternehmen aktuell ausgesetzt ist, und schafft die Grundlage für nachhaltige Agilität.
Hier sind 3 weitere Vorteile, die RBIA bietet:
1. Umfassender Versicherungsschutz
Die risikobasierte Folgenabschätzung (RBIA) ist ein umfassender Ansatz, da sie zahlreiche Parameter wie frühere Berichte, Branchentrends und Umweltfaktoren berücksichtigt. Sie erhalten einen Gesamtüberblick über das Risikoprofil Ihres Unternehmens, was das Vertrauen von Vorstand und Geschäftsleitung stärkt.
2. Effiziente Ressourcennutzung
RBIA konzentriert sich auf risikoreiche Bereiche und prüft diese häufiger als Bereiche mit geringem Risiko. Anstatt jeden Risikofaktor unabhängig von seinem Risiko zu untersuchen, stellt dieser Ansatz sicher, dass sich Ihr Team auf die kritischen Bereiche konzentriert. Dadurch wird gewährleistet, dass Risiken die ihnen gebührende Aufmerksamkeit erhalten und gleichzeitig eine Überlastung des Teams verhindert wird.
Es maximiert Ihre Kapitalrendite!
3. Wirksames Risikomonitoring
Risikobasierte Audits gewährleisten die kontinuierliche Überwachung der Risiken. Langfristig versetzt sie das Team in die Lage, Risiken bereits in einem frühen Stadium zu erkennen. Dieser Ansatz beugt zudem Überlastung und Ermüdung des Teams durch die detaillierte Bewertung jedes einzelnen Risikos vor.
Um die Effektivität Ihres Audits zu maximieren, entwerfen Sie eine ressourcenbasierte Folgenabschätzung (RBIA), die Techniken verwendet, die auf Ihre Ziele und Vorgaben zugeschnitten sind.
Mühelose, effiziente Risikobewertung
Arten risikobasierter Ansätze und Techniken der internen Revision
Jede Methodik verfolgt einen einzigartigen Ansatz. Während historische Datenanalysen und Wahrscheinlichkeitsansätze datengestützte Erkenntnisse durch Trendanalysen liefern, nutzen CSA- und integrierte Prüfungsansätze die funktionsübergreifende Zusammenarbeit. Das Verständnis dieser Unterschiede zwischen den Ansätzen hilft Ihnen, Ihren Prüfungsansatz optimal an Ihre Prioritäten anzupassen.
Hier sind 5 risikobasierte Prüfungsansätze und -techniken, die Sie nutzen können, um die Effektivität der Prüfung zu maximieren.
1. Selbstbewertung der Kontrolle (CSA-Ansatz)
Die Control Self Assessment (CSA) ist ein Ansatz, der das Fachwissen von Prozessverantwortlichen und operativen Managern nutzt. Anstatt sich ausschließlich auf externe Prüfer zu verlassen, bezieht die CSA die Experten selbst ein, um die Wirksamkeit der Kontrollen in ihren jeweiligen Bereichen zu bewerten.
Durch die aktive Teilnahme an diesem Prozess erhalten die Prozessverantwortlichen und Betriebsleiter ein besseres Verständnis der Risiken, die spezifisch für ihre täglichen Abläufe sind, sowie der Kontrollmaßnahmen, die zu deren Minderung entwickelt wurden.
Dieser Ansatz fördert zudem ein Gefühl der Verantwortlichkeit und Rechenschaftspflicht bei den Prozessverantwortlichen und operativen Managern.
2. Ansatz zur Analyse historischer Daten
Datenanalyse ist ein hervorragender Ansatz für eine ressourcenbasierte Folgenabschätzung (RBIA). Durch die Auswertung historischer Daten, wie z. B. Sicherheitszugriffe, Vorfallberichte, Systemaktivitätsprotokolle und andere relevante Datenpunkte, können Unternehmen Muster erkennen und ihre Kontrollen und Strategien entsprechend anpassen.
Sie können sogar potenzielle Sicherheitslücken anhand historischer Trends vorhersagen, die Ursache von Vorfällen identifizieren und gegebenenfalls kompromittierte Konten aussortieren. Dieser Ansatz sollte in jedem Schritt des Auditprozesses berücksichtigt werden.
3. Risikobereitschaftsansatz
Der Risikoappetit-Ansatz konzentriert sich darauf, die Risikotoleranz Ihres Unternehmens mit seinen Zielen in Einklang zu bringen. Die grundlegende Frage dieses Ansatzes lautet: Welches Risiko ist das Unternehmen bereit einzugehen, um die strategischen Ziele zu erreichen?
Dieser Ansatz beginnt mit der Festlegung der Risikobereitschaft Ihres Unternehmens. Dabei spielen Faktoren wie Finanzstabilität, regulatorische Vorgaben und andere Geschäftsziele eine Rolle. Sobald Sie Ihre Risikobereitschaft ermittelt haben, können Sie Bereiche identifizieren, die in verschiedenen Funktionen und Abteilungen Risiken bergen.
Das Risiko wird anhand seiner Häufigkeit, Intensität und Eintrittswahrscheinlichkeit bewertet. Anschließend werden Maßnahmen zur Risikominderung eingeführt. Die Risikobewertung legt fest, wie streng die Kontrollmaßnahmen ausfallen.
Dies ist kein statischer Ansatz. Sie müssen den Ansatz kontinuierlich überwachen und an die Veränderungen im Geschäftsumfeld sowie an Gesetze und Vorschriften anpassen.
4. Wahrscheinlichkeitsansatz
Dieser Ansatz konzentriert sich auf die Quantifizierung von Risiken durch deren Beseitigung. Er schätzt die Wahrscheinlichkeit einer Bedrohung und deren potenzielle Auswirkungen ab. Mithilfe von Analysen historischer Daten wird die Eintrittswahrscheinlichkeit des Risikos ermittelt. Diese Wahrscheinlichkeit basiert auf der Häufigkeit des Angriffs, Schwachstellen im System usw. und wird numerisch bewertet.
Dem Einfluss wird zudem ein numerischer Wert zugewiesen, um eine objektive Entscheidungsfindung zu ermöglichen. Das Risiko wird anschließend durch Multiplikation der Wahrscheinlichkeit mit dem Einfluss berechnet.
Dieser Ansatz ermöglicht eine maximale Rendite der Sicherheitsinvestitionen durch sorgfältige Überwachung und Minderung der Risiken mit dem höchsten numerischen Wert.
5. Integrierter Prüfungsansatz
Dieser Ansatz untersucht die Finanzdokumente und internen Kontrollsysteme einer Organisation sowie deren Integration mit verschiedenen Abteilungen wie IT, Personalwesen, Rechtsabteilung, Betrieb und Compliance. Er verfolgt einen detaillierten Ansatz, um die Wechselwirkungen zwischen den verschiedenen Aspekten einer Organisation zu analysieren.
Integrierte Prüfungen können Risiken aufdecken, die aus dem Zusammenspiel verschiedener Funktionen entstehen. Beispielsweise könnte eine Schwachstelle in der IT-Sicherheit oder den Kontrollen die Finanzdaten des Unternehmens angreifbar machen, was bei einer isolierten Finanzprüfung übersehen werden könnte.
Es ist jedoch unerlässlich, dass Sie die Komplexität dieses Ansatzes verstehen, da Korrelation nicht immer Kausalität bedeutet.
Das Ziel risikobasierter Audits besteht letztlich darin, wertvolle Informationen zu liefern, die zu Verbesserungen in den Unternehmenspraktiken führen können. Es ist stets ratsam, dass der gewählte Plan mit den Unternehmenszielen und der Geschäftsstrategie übereinstimmt.
RBIA – eine Investition
Der Irrglaube „Uns wird das nicht passieren“ rührt oft von mangelnder Transparenz, unentdeckten Datenlecks und/oder der Unterschätzung der indirekten Kosten her. Für viele kleine Unternehmen kann ein erfolgreicher Angriff existenzbedrohend sein. Selbst wenn sie sich erholen können, lassen sich Reputation und Markenimage nur sehr schwer wiederherstellen.
Risikobewertungen und Auditpläne sind Investitionen, deren Kosten im Vergleich zu den Kosten von Cyberangriffen gering erscheinen. Die durchschnittlichen Kosten eines weltweiten Datenlecks beliefen sich im Jahr 2023 auf 4.45 Millionen US-Dollar.
Die Frage bleibt also: Wollen Sie sich lieber eine Plattform für Risiko- und Compliance-Management leisten oder für Verstöße und Betrugsfälle bezahlen, sobald diese vor Ihrer Haustür auftauchen?
Vereinbaren Sie einen Beratungstermin mit unseren Experten, um mehr zu erfahren.
Häufig gestellte Fragen
Worin besteht der Unterschied zwischen einer traditionellen Prüfung und einer risikobasierten Prüfung?
Der Unterschied zwischen einer traditionellen und einer risikobasierten Prüfung liegt primär in Umfang und Schwerpunkt. Eine risikobasierte Prüfung priorisiert Bereiche mit höherem Risiko, während eine traditionelle Prüfung alle Bereiche und Funktionen gleichermaßen untersucht. Da eine traditionelle Prüfung einer standardisierten Checkliste folgt, kann sie sich als weniger effizient erweisen. Ein risikobasierter Ansatz hingegen basiert auf dem ermittelten Risiko und kann effizienter sein, da er Ressourcen auf die Bereiche mit dem größten Handlungsbedarf konzentriert.
Welche drei Risikoarten gibt es?
Risiken lassen sich grob in finanzielle, operative, strategische und Compliance-Risiken unterteilen. Unternehmen setzen üblicherweise Rahmenwerke für das unternehmensweite Risikomanagement ein, um diese Risiken zu bewerten und zu steuern.
Wie lässt sich das Risiko in der internen Revision minimieren??
Eine interne Prüfung mindert zwar keine Risiken, verschafft Ihnen aber Einblick in potenzielle Risiken. Bevor diese zu Bedrohungen werden, hilft Ihnen eine interne Prüfung, diese Risiken zu bewerten und Kontrollmaßnahmen sowie Empfehlungen zu ihrer Minderung zu entwickeln. Sie benötigen ein detailliertes internes Prüfungsprogramm, um auch die kleinsten Details zu erfassen und jedes Risiko zu berücksichtigen.
Was sind Beispiele für Prüfungsrisiken??
Beispiele für Prüfungsrisiken sind inhärente Risiken, Kontrollrisiken und Entdeckungsrisiken. Inhärente Risiken sind bereits bestehende Risiken, die sich aus der Art des Geschäfts ergeben. Diese können weder durch Prüfungen noch vom Management kontrolliert werden. Kontrollrisiken sind Risiken, die auftreten können, aber nicht durch das interne Kontrollsystem eines Unternehmens verhindert, aufgedeckt oder behoben werden können. Sie werden von Wirtschaftsprüfern bewertet und können durch ein verbessertes und effektives Kontrollsystem reduziert werden.
Bei der letzten Kategorie, den Entdeckungsrisiken, handelt es sich um Risiken, die aufgrund ungeeigneter Testmethoden, unzureichender Stichprobenziehung oder sogar durch Fehlinterpretation der Prüfungsnachweise übersehen werden.
Umfassende Risikoüberwachung und -minderung
Autorin
Heer Chheda
Heer ist Content-Marketerin bei SprintoMit ihrem Medienstudium hat sie ein Talent dafür, wirkungsvolle Worte zu finden. Wenn sie nicht gerade komplexe Cyberthemen analysiert, findet man sie beim Schwimmen oder beim Kochen. Als Geopolitik-Fan ist sie immer für eine Diskussion zu haben.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


