




TL; DR
| Ein starkes Compliance-Programm verwandelt fragmentierte Compliance-Bemühungen in vorhersehbare, skalierbare Systeme, die Ihr Compliance-Team auch tatsächlich verwalten kann. |
| Für SaaS-Unternehmen, die an Finanzinstitute verkaufen, ist die Einhaltung strenger Compliance-Anforderungen eine Grundvoraussetzung – kein nettes Extra. |
| Ein effektives operationelles Risikomanagement hilft dabei, die stillen Fehler zu verhindern, die bei Audits übersehen werden, aber durch Vorfälle aufgedeckt werden. |
Mit dem Wachstum Ihres SaaS-Unternehmens – mehr Kunden, mehr Daten und komplexere Prozesse – steigen auch die Erwartungen. Ein fehlendes Protokoll, ein verzögerter Patch oder ein unklarer Ablauf können das über Jahre aufgebaute Vertrauen zerstören. Hier kommt die operative Compliance ins Spiel. Operative Compliance bedeutet, die täglichen Abläufe Ihres Unternehmens mit allen relevanten Vorschriften, Normen und internen Richtlinien in Einklang zu bringen.
In der Praxis bedeutet dies die Integration von Compliance in Geschäftsprozesse, sodass Funktionen wie der Umgang mit Kundendaten, die Bereitstellung von Code und die Verwaltung interner Arbeitsabläufe auf kontrollierte und regelkonforme Weise erfolgen.
Was versteht man unter operativer Compliance?
Operative Compliance ist der Rahmen, der sicherstellt, dass Ihre täglichen Abläufe kontinuierlich alle relevanten rechtlichen, sicherheitsrelevanten und branchenspezifischen Standards erfüllen. Anders ausgedrückt: Es bedeutet, dass jeder Prozess – von Datensicherheitsmaßnahmen bis hin zu Mitarbeiter-Workflows – den gesetzlichen Anforderungen und branchenspezifischen Rahmenbedingungen entspricht, ohne die Geschäftsziele zu gefährden.
In der Praxis sorgt es für die Abstimmung der Systeme, deckt Verstöße frühzeitig auf und ermöglicht es den Teams, schnell zu handeln – so dass der Betrieb reibungslos, sicher und jederzeit revisionsbereit bleibt.
Für ein mittelständisches SaaS-Unternehmen bedeutet operative Compliance, Compliance in die DNA der Organisation einzubauen, sodass die Einhaltung von Standards (wie SOC 2 , ISO 27001, DSGVO usw.) zu einem natürlichen Bestandteil der täglichen Arbeit wird und nicht nur eine einmalige Pflichtübung ist.
Warum sind Compliance-Maßnahmen wichtig?
Compliance-Maßnahmen sind von entscheidender Bedeutung, da sie Ihr Unternehmen schützen und Wachstum ermöglichen. Erstens schützt ein starkes Compliance-Programm Ihr Unternehmen vor rechtlichen Strafen, Sicherheitslücken und Betriebsunterbrechungen, indem es die Einhaltung von Gesetzen und Best Practices sicherstellt. Zweitens schafft es Vertrauen und Glaubwürdigkeit – es zeigt Kunden, Investoren und Partnern, dass Sie Daten sicher verarbeiten und ethisch handeln.
Bestandteile von Compliance-Operationen
Für die Gewährleistung der Einhaltung betrieblicher Vorschriften müssen mehrere Kernkomponenten zusammenarbeiten. Zu den Schlüsselelementen gehören:
- Risikobewertung und -management: Compliance ist im Kern eine Disziplin im Risikomanagement. Das bedeutet, die eigenen Abläufe – Tools, Lieferanten, Workflows, Mitarbeiter – zu analysieren und sich zu fragen: Wo könnte es zu Fehlern kommen? Wo sind wir angreifbar? Wo verlassen wir uns zu sehr auf gute Absichten anstatt auf bewährte Prozesse? Gut durchgeführte Risikoanalysen sind oft unangenehm. Sie decken Widersprüche auf: die Sicherheitsmaßnahme, die die Implementierung verzögert, der Finanzprozess, den niemand befolgt, das Tool, das alle umgehen.
- Richtlinien und Steuerung: Die Richtlinien sollten widerspiegeln, wie Ihr Unternehmen vorgeht. berührt das Schneidwerkzeug Funktioniert – nicht wie ein Anwalt oder Wirtschaftsprüfer vorgeht. will Damit es funktioniert, müssen die besten Compliance-Programme komplexe Anforderungen in alltägliche Abläufe übersetzen: wie Ingenieure Zugangsdaten verwalten, wie auf Kundendaten zugegriffen wird und wie Genehmigungsprozesse ablaufen. Kontrollen setzen dies in die Praxis um. Sie sind nicht nur Dokumente – sie sind Vorgaben und Rituale, die Unklarheiten beseitigen.
- Überwachung und Prüfung: Compliance ist kein Prozess, den man einmal einrichtet und dann vergisst. Dinge gehen kaputt. Mitarbeiter verlassen das Unternehmen. Tools ändern sich. Deshalb ist ständige Überwachung wichtig – nicht um Fehler aufzudecken, sondern um Abweichungen frühzeitig zu erkennen, bevor sie zum Scheitern führen. Audits Diesem Feedback-Kreislauf muss eine Struktur gegeben werden. Ob intern oder extern, sie prüfen das System auf Herz und Nieren: Werden die Kontrollen eingehalten? Sind sie noch relevant? Sind die richtigen Personen verantwortlich? Ziel ist nicht Perfektion, sondern Reaktionsfähigkeit.
- Unternehmensführung und Rechenschaftspflicht: Compliance ist keine Angelegenheit eines einzelnen Teams. Sie erfordert jedoch Verantwortlichkeit. Eine starke Governance bedeutet klare Rollen, definierte Verantwortlichkeiten und etablierte Eskalationswege. Ein Sicherheitsbeauftragter ohne Befugnisse stellt ein Risiko dar, keinen Schutz. Noch wichtiger ist, dass Compliance kulturell verankert wird. Das bedeutet, dass die Führungsebene das Thema offen anspricht und nicht aufschiebt. Die Teams verstehen, dass Nichteinhaltung nicht nur ein Risiko darstellt, sondern Wachstum, Reputation und Kundenvertrauen behindert.
Zusammen bilden diese Komponenten einen robusten Rahmen für die operative Einhaltung der Vorschriften : Sie bewerten und mindern Risiken, setzen Richtlinien und Kontrollen um, schulen Ihre Mitarbeiter, überwachen kontinuierlich und sorgen für Verantwortlichkeit.
Schnellere Einhaltung der Betriebsvorschriften durch Automatisierung
Ein schrittweiser Prozess zur Umsetzung der betrieblichen Compliance
Compliance darf nicht vernachlässigt werden – sie muss von Anfang an in die Abläufe integriert sein. Doch für viele mittelständische SaaS-Teams ist der Einstieg oft die größte Herausforderung. Die Kluft zwischen der Notwendigkeit der Compliance und deren praktischer Umsetzung im Arbeitsalltag kann groß und unklar erscheinen.
Hier sind die 6 Schritte:
Schritt 1: Anwendbare Anforderungen ermitteln
Ermitteln Sie zunächst, welche Vorschriften und Rahmenbedingungen tatsächlich für Ihr Unternehmen gelten – nicht theoretisch, sondern basierend auf Ihrer Geschäftstätigkeit, Ihren Kunden und den von Ihnen verarbeiteten Daten. Wenn Sie personenbezogene Daten von Nutzern in der EU erheben, ist die DSGVO keine Option, sondern zwingend erforderlich. Bei direkter Zahlungsabwicklung greift der PCI DSS .
Und wenn Sie an große Unternehmen oder regulierte Branchen verkaufen, werden diese höchstwahrscheinlich schon vor dem zweiten Verkaufsgespräch nach einem SOC 2-Bericht oder einer ISO 27001-Zertifizierung fragen.
Viele SaaS-Teams begehen den Fehler, „Compliance“ mit dem Streben nach jeder erdenklichen Zertifizierung gleichzusetzen. Tatsächlich sollte sich der Umfang der Compliance an Ihren Kundenversprechen, Ihren Produktmerkmalen und Ihrer Marktpräsenz orientieren.
Schritt 2: Führen Sie eine Gap-Analyse durch
Sobald Sie die relevanten Rahmenbedingungen kennen, ist der nächste Schritt denkbar einfach: Finden Sie heraus, wo es hakt. Dies ist keine rein theoretische Übung – es ist ein tiefgreifender Einblick in die tatsächlichen Abläufe Ihres Unternehmens. Sie fragen nicht einfach nur: „Haben wir dafür eine Richtlinie?“ Sie fragen: „Funktioniert diese Richtlinie , und wird sie auch eingehalten?“
Beginnen Sie mit einer grundlegenden Bestandsaufnahme: Welche Kontrollmechanismen sind bereits implementiert? Wie werden Daten gespeichert und abgerufen? Wer genehmigt die Tools von Drittanbietern? Wie werden Entwickler eingearbeitet – und ebenso wichtig: wie werden sie wieder aus dem Unternehmen ausgeschieden? Sie werden wahrscheinlich einige Dinge finden, die auf dem Papier gut aussehen, in der Praxis aber nicht funktionieren.
Vielleicht ist MFA technisch erforderlich, wird aber nicht durchgesetzt. Vielleicht existiert in Notion eine DLP- Richtlinie, aber niemand erinnert sich, wann sie zuletzt überprüft wurde. Oder vielleicht basiert ein kritischer Prozess – wie die Reaktion auf Sicherheitsvorfälle – ausschließlich auf Erfahrungswerten und Slack-Nachrichten.
Das ist Ihre Gap-Analyse. Sie vergleichen das Erforderliche mit dem Tatsächlichen.
Schritt 3: Richtlinien und Kontrollen entwickeln
Richtlinien sind mehr als nur Papierkram. Sie sind das Mittel, um Erwartungen in konkretes Verhalten umzusetzen. Wenn Sie eine Lücke feststellen – beispielsweise, dass Entwickler immer noch private Geräte für den Zugriff auf Produktionsumgebungen nutzen –, reicht es nicht, einfach nur zu sagen: „Das ist nicht erlaubt.“ Sie benötigen eine Richtlinie, die definiert, was akzeptabel ist, und Kontrollmechanismen, die die Umsetzung gewährleisten.
Hier setzen Sie Ihre Absicht in die Praxis um. Wenn Ihre Gap-Analyse eine mangelhafte Zugriffsverwaltung aufgedeckt hat, reicht es nicht, einfach eine Richtlinie zu verfassen, die besagt: „Wir setzen das Prinzip der minimalen Berechtigungen durch.“ Sie entwickeln das System, das dies auch umsetzt – mit automatisierter Bereitstellung und Entzug von Berechtigungen, regelmäßigen Zugriffsüberprüfungen und Warnmeldungen bei Rechteausweitungen. Werden Kundendaten nicht ordnungsgemäß verschlüsselt, besteht die Lösung nicht darin, „eine Zeile zum Richtliniendokument hinzuzufügen“, sondern darin, eine Kontrollinstanz in Ihrer Infrastruktur einzurichten, die sicherstellt, dass die Verschlüsselung ruhender Daten standardmäßig aktiviert ist.
Schritt 4: Mitarbeiter zuweisen und schulen
Richtlinien ohne Verantwortliche sind lediglich Vorschläge. Und im Bereich Compliance sind Vorschläge nicht skalierbar. Nachdem Sie Ihre Richtlinien formuliert und Ihre Kontrollmechanismen definiert haben, ist der nächste entscheidende Schritt die klare Zuweisung von Verantwortlichkeiten. Dabei geht es nicht nur darum, einen Ansprechpartner zu benennen – es geht darum, festzulegen, wer dafür verantwortlich ist, dass die Maßnahmen auch tatsächlich umgesetzt werden.
Führen Sie Zugriffsüberprüfungen durch. Wer ist dafür verantwortlich, zu überprüfen, ob ehemalige Mitarbeiter noch aktive Konten besitzen? Ist es der IT-Leiter, das Sicherheitsteam oder jemand aus der Personalabteilung? Wenn Sie sich auf gemeinsame Annahmen verlassen, sind Sie bereits angreifbar.
Dasselbe gilt für die Reaktion auf Sicherheitsvorfälle. Wer koordiniert die Maßnahmen bei einem Datenleck? Wer kontaktiert die Rechtsabteilung? Wer dokumentiert den Ablauf für Prüfungszwecke? Sind diese Rollen nicht klar definiert und die abteilungsübergreifenden Verantwortlichkeiten nicht geklärt, bricht das gesamte System unter Stress zusammen.
Schritt 5: Kontinuierliche Überwachung
Sobald die Richtlinien in Kraft sind und Verantwortlichkeiten zugewiesen wurden, benötigen Sie Systeme, die alles kontinuierlich überwachen. Compliance ist keine einmalige Angelegenheit, sondern ein dynamischer Prozess. Systeme können ausfallen. Mitarbeiter vergessen etwas. Neue Tools werden ohne Sicherheitsprüfung eingeführt.
Beginnen Sie mit der Automatisierung von Vorgängen, die manuell leicht übersehen werden: Benachrichtigen Sie uns, wenn ein Server unverschlüsselt hochfährt, Administratorzugriff außerhalb der Richtlinien gewährt wird oder ein neuer Mitarbeiter die obligatorische Sicherheitsschulung versäumt. Dies sind keine Ausnahmefälle – es handelt sich um routinemäßige Fehler, die zu Beanstandungen bei Audits (oder schlimmer noch, zu schwerwiegenden Nachforschungen nach Sicherheitsvorfällen) führen können.
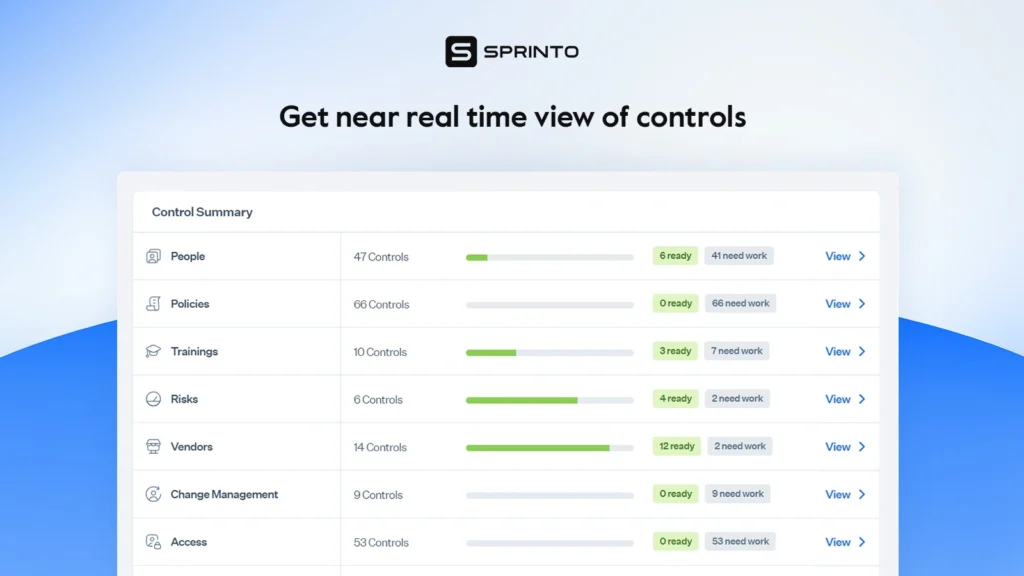
Dashboards spielen ebenfalls eine Schlüsselrolle. Sie möchten auf einen Blick sehen, wie konform Sie heute sind – nicht wie vor drei Wochen. Echtzeit-Transparenz sorgt dafür, dass Compliance nicht nur während der Prüfungsphase ein Thema bleibt, an das Sie denken. Sie wird zu einem ständigen Signal – einem System, das Ihre bisherigen Maßnahmen unauffällig unterstützt.
Wenn kontinuierliche Überwachung Ihr Ding ist, wie es sein sollte, Sprinto Genau dafür wurde es entwickelt. Es integriert sich nahtlos in Ihre bestehende Infrastruktur – AWS, GitHub, Okta, G Suite usw. – und bietet Ihnen ein Live-Dashboard zu Ihrem Compliance-Status. Es kennzeichnet Probleme in Echtzeit, sammelt automatisch im Hintergrund Prüfnachweise und ermöglicht Ihnen die kinderleichte Überwachung zahlreicher Kontrollen ohne manuelle Nachverfolgung.
Schritt 6: Testen und iterieren
Warten Sie nicht bis zur jährlichen Prüfung, um Schwachstellen aufzudecken. Dann ist es zu spät – reaktives Handeln ist teuer und stressig. Planen Sie vierteljährliche interne Überprüfungen ein. Nicht nur, um formale Anforderungen zu erfüllen, sondern um Ihre bestehenden Systeme auf Herz und Nieren zu prüfen. Werden Zugriffsüberprüfungen tatsächlich durchgeführt? Sind die Kontrollen noch zeitgemäß, wenn Ihr Team wächst oder sich Ihre Infrastruktur weiterentwickelt?
Gehen Sie noch einen Schritt weiter: Simulieren Sie einen Fehler. Führen Sie eine Übung zur Reaktion auf einen Sicherheitsvorfall durch. Wählen Sie einen Wochentag, überraschen Sie Ihr Team mit einer simulierten Sicherheitsverletzung und beobachten Sie die Reaktionen. Wer reagiert? Wer patzt? Was wird dokumentiert? Es geht nicht darum, jemanden bloßzustellen, sondern darum, Schwachstellen aufzudecken, bevor sie Ihnen teuer zu stehen kommen.
Jeder Schritt baut auf dem vorherigen auf und erzeugt so einen kontinuierlichen Verbesserungsprozess. Mit der Zeit wird die Einhaltung von Vorschriften tief in Ihre Betriebsabläufe integriert, sodass sie zum Standard wird und nicht erst bei einer anstehenden externen Prüfung zu einer Notfallübung wird.
Vorteile der Einhaltung der betrieblichen Vorschriften
Bei der Einhaltung der Vorschriften im operativen Bereich geht es darum, ein Unternehmen aufzubauen, das vertrauenswürdig, effizient und skalierbar ist.
Zunächst einmal ja – Compliance schützt Sie vor offensichtlichen Risiken: Bußgeldern, Klagen und den Folgen von Datenschutzverletzungen. Wenn Ihre Kontrollmechanismen solide sind und Ihre Richtlinien durchgesetzt werden, ist die Wahrscheinlichkeit deutlich geringer, dass Sie wegen unsachgemäßer Datenverarbeitung oder einer fehlgeschlagenen Prüfung in Schwierigkeiten geraten.
Hier sind einige andere Vorteile:
- Kundenvertrauen und Kundenbindung: Strenge Compliance-Praktiken beweisen Kunden und Partnern, dass Sie Sicherheit und Datenschutz ernst nehmen. Dies stärkt Ihren guten Ruf und das Vertrauen in Ihre Marke.
- Betriebseffizienz: Wenn Compliance in den Arbeitsalltag integriert wird, führt dies häufig zu strukturierteren und effizienteren Prozessen. Standardisierte Verfahren (wie regelmäßige Audits, Dokumentation und Genehmigungen) minimieren Fehler und Versäumnisse. Im Bestreben, Compliance-Kriterien zu erfüllen, optimieren Unternehmen oft ihre Arbeitsabläufe und verbessern die betriebliche Disziplin insgesamt.
- WettbewerbsvorteilDie Einhaltung von Vorschriften kann neue Geschäftsmöglichkeiten eröffnen. Viele große Unternehmen und regulierte Branchen verlangen von ihren SaaS-Anbietern bestimmte Konformitätsnachweise (z. B. SOC-2-Berichte oder ISO-Zertifizierungen), bevor ein Vertrag abgeschlossen wird.
Im Wesentlichen führt die Missachtung von betrieblichen Vorschriften zu unmittelbaren Problemen und langfristigen Rückschlägen. Das Sprichwort „Wenn Sie denken, dass Compliance teuer ist, versuchen Sie es mal mit Non-Compliance“ trifft hier voll und ganz zu – die Kosten für die Reaktion auf Fehler übersteigen bei Weitem die Investitionen, die zu deren Vermeidung nötig wären.
„Compliance kann Spaß machen. Die größte Diskussion dreht sich immer darum, dass Compliance nur eine Checkliste ist. Ja, wenn man daraus Checklisten macht, klar. Aber wenn man versteht, wie man Risiken analysiert und was aus Sicherheitssicht getan werden muss, dann macht es Spaß, weil der Experte versucht, tiefer zu gehen und zu verstehen, welche Kontrollen zur Risikominderung beitragen.“
Fabian Weber (vCISO und ISO 27001-Auditor) im Gespräch mit Sprinto
Bewährte Verfahren für erfolgreiche Compliance-Abläufe
Der Aufbau eines erfolgreichen Compliance-Managements erfordert nicht nur einmalige Anstrengungen, sondern die kontinuierliche Einführung guter Gewohnheiten. Hier sind einige Best Practices, die mittelständische SaaS-Unternehmen befolgen sollten, um die Einhaltung der Compliance-Vorgaben sicherzustellen:
- Führungsengagement und Unternehmenskultur: Gewährleisten Ton von oben Unterstützt die Einhaltung von Vorschriften. Die Führungsebene sollte die Bedeutung ethischen und regelkonformen Handelns kommunizieren und die notwendigen Ressourcen bereitstellen. Ebenso wichtig ist es, eine Kultur der Compliance auf allen Ebenen zu fördern – nicht nur in internen Mitteilungen, sondern auch in der täglichen Entscheidungsfindung.
- Halten Sie sich über die Vorschriften auf dem Laufenden.Die regulatorischen Rahmenbedingungen für SaaS (Datenschutzgesetze, Cybersicherheitsanforderungen usw.) entwickeln sich ständig weiter. Beauftragen Sie eine Person (oder ein Team) mit der Überwachung relevanter Gesetze und Branchenstandards. Überprüfen und aktualisieren Sie Ihre Richtlinien regelmäßig im Hinblick auf neue Regelungen oder geänderte Rahmenbedingungen.
- Strenge Sicherheitsmaßnahmen implementieren: Da viele Compliance-Anforderungen im SaaS-Bereich den Datenschutz betreffen, sollten Sie in robuste Sicherheitsmaßnahmen investieren. Befolgen Sie Best Practices wie die Verschlüsselung ruhender und übertragener Daten, strenge Zugriffskontrollen (Prinzip der minimalen Berechtigungen), Multi-Faktor-Authentifizierung, regelmäßige Schwachstellenscans und die Überwachung von Firewalls/Intrusion-Detection-Systemen.
- Richtlinien in Produktentwicklung und Konstruktion integrieren: The biggest compliance failures often happen because teams treat it as “someone else’s job.” Embed compliance early in product lifecycles and development sprints. Involve legal and security in architectural decisions. Automate policy enforcement wherever possible—CI/CD checks, data handling guidelines, role-based access controls.
- Auditbereitschaft operationalisieren: Behandeln Sie Audits nicht als einmalige Ereignisse. Integrieren Sie die Auditvorbereitung in Ihren regelmäßigen Arbeitsablauf – wöchentliche Kontrollprüfungen, vierteljährliche Überprüfungen, Echtzeit-Dashboards. Automatisieren Sie die Nachweiserfassung, wo immer möglich, und stellen Sie sicher, dass die Dokumentation jederzeit griffbereit ist. „Ständig auditbereit“ zu sein bedeutet nicht, perfekt zu sein. Es geht darum, Chaos zu vermeiden, wenn eine Prüfung ansteht.
Durch die Anwendung dieser bewährten Verfahren werden Compliance-Prozesse effektiver und nachhaltiger. Betrachten Sie sie als Gewohnheiten von Organisationen mit hoher Compliance-Kompetenz – sie bereiten Sie auf alle Veränderungen und Herausforderungen vor, ohne dass Sie ständig Krisenmanagement betreiben müssen.
Die Umsetzung und Verwaltung all dessen mag zunächst abschreckend klingen – aber genau hier kann der Einsatz der richtigen Technologie einen entscheidenden Unterschied machen.
Improve operational compliance with Sprinto
Sprinto ist eine Compliance-Automatisierungsplattform, die speziell für SaaS-Unternehmen entwickelt wurde, um deren Compliance-Prozesse zu optimieren. Sie fungiert als Multiplikator und übernimmt einen Großteil der Arbeit, sodass Sie mit weniger Aufwand die Compliance-Vorgaben erfüllen können.
- Sprinto automatically gathers the evidence you need for audits and control verification – logs, screenshots, access records, cloud configuration snapshots, and more – so you no longer have to chase down proof manually
- Sprinto helps maintain an auditbereiter Zustand Es ordnet Ihre internen Kontrollen Standardrahmenwerken (wie SOC 2, ISO 27001, PCI, HIPAA) zu und verfolgt Ihren Fortschritt bei jedem einzelnen.
- Sprinto supports multi-framework compliance with a unified approach that helps companies meet overlapping requirements efficiently—without duplicating effort. Its controls and policies come pre-mapped to common standards like ISO 27001 and SOC 2, giving teams a strong starting point.
- But compliance isn’t one-size-fits-all—Sprinto allows you to adapt these policies to reflect your unique business context. And with a broad integration library, it fits seamlessly into your existing toolstack.
Operative Compliance ist kein Ziel, sondern ein zentraler Bestandteil Ihrer Geschäftsstrategie. Gerade für mittelständische SaaS-Unternehmen, insbesondere solche mit schnellem Wachstum, wandelt sie reaktives Krisenmanagement in proaktives, sicheres Handeln um. Sie macht Audits weniger beängstigend, das Onboarding reibungsloser und den Abschluss von Unternehmensverträgen greifbarer. Und vor allem signalisiert sie der Außenwelt – und Ihrem eigenen Team –, dass Sie es ernst meinen mit korrektem Handeln.
Die Unternehmen, die langfristig erfolgreich sind, sind nicht nur diejenigen, die schnell bauen. Es sind diejenigen, die zielgerichtet bauen.
Schnellere Einhaltung der Betriebsvorschriften durch Automatisierung
Häufig gestellte Fragen
Operative Compliance bedeutet, die täglichen Arbeitsabläufe an regulatorischen Standards , Compliance-Regeln und internen Kontrollmechanismen auszurichten. Sie stellt sicher, dass jede Geschäftseinheit die gesetzlichen Compliance -Vorgaben erfüllt – ohne Produktivitätseinbußen oder Wachstumshemmnisse. In der heutigen komplexen Geschäftswelt ist sie keine Option, sondern eine Grundvoraussetzung für Vertrauen, Effizienz und Skalierbarkeit.
Ein gut geführtes Compliance-Management- Programm dient nicht nur der erfolgreichen Durchführung von Audits, sondern ermöglicht Wachstum. Durch die Integration von Kontrollmechanismen, die Ihre Geschäftsziele unterstützen , reduzieren Sie Reibungsverluste zwischen Teams, beschleunigen Beschaffungsprozesse und betreten regulierte Märkte mit Zuversicht. Wenn Compliance operativ umgesetzt wird, wird sie zum Wachstumstreiber, nicht zum Hindernis.
Je nach Branche, Standort und Kundenstamm müssen Sie möglicherweise verschiedene regulatorische Anforderungen erfüllen – von DSGVO und HIPAA bis hin zu SOC 2, ISO 27001 oder PCI DSS. Diese Anforderungen variieren, das Ziel bleibt jedoch dasselbe: Daten schützen, operationelle Risiken managen und beweisen, dass Sie im Umgang mit sensiblen Informationen vertrauenswürdig sind.
Die Nichteinhaltung regulatorischer Standards kann zu Bußgeldern, Klagen, Reputationsschäden und Geschäftsverlusten führen. Neben diesen offensichtlichen Risiken bestehen weitere potenzielle Gefahren wie fehlerhafte interne Prozesse, Datenlecks und entgangene Umsatzchancen – insbesondere bei Kunden in stark regulierten Branchen. Die Nichteinhaltung von Vorschriften ist nicht nur ein rechtliches Problem, sondern stellt auch eine unternehmerische Haftung dar.
Beginnen Sie damit, Ihre Compliance-Management- Maßnahmen an die Gegebenheiten der einzelnen Geschäftsbereiche anzupassen – an deren Tools, Arbeitsabläufe und Risikoprofile. Operative Compliance ist nicht standardisiert. Entscheidend ist, gemeinsame Verantwortlichkeiten zu schaffen, Prozesse wo immer möglich zu automatisieren und ein Programm zu entwickeln, das sich an Ihr sich wandelndes Geschäftsumfeld anpasst und gleichzeitig auf bewährten Verfahren der Rechtskonformität basiert .

Autorin
Raynah
Raynah ist Content-Strategin bei SprintoDort entwickelt sie Geschichten, die Compliance für moderne Unternehmen vereinfachen. In den letzten zwei Jahren hat sie format- und funktionsübergreifend daran gearbeitet, Sicherheit und Compliance verständlicher und geschäftsorientierter zu gestalten.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


