




TL, DR:
| Die Implementierungsstufen des NIST CSF zeigen, wie Organisationen in der Praxis mit Cybersicherheitsrisiken umgehen. |
| Die Ebenen verbinden Politik, Geschäftsprozesse, Technologie und Risikomanagement. |
| Der Artikel erläutert die Stufenentwicklung, die Ist-Zustandsanalyse, die Soll-Zustands-Planung und die risikobasierte Verbesserung. |
Das Cybersecurity Framework (CSF) des National Institute of Standards and Technology (NIST) ist eines der hilfreichsten und anpassungsfähigsten Rahmenwerke für Organisationen, die Cybersicherheitsrisiken effektiv managen möchten. Das Rahmenwerk ist so konzipiert, dass es flexibel und für Unternehmen jeder Größe geeignet ist.
Es vereint Politik, Geschäftsprozesse und Technologie in einem einzigen Ansatz, um die Auswirkungen von Cybersicherheitsrisiken zu identifizieren, zu priorisieren und abzumildern.
Das NIST-Framework besteht aus drei Hauptkomponenten: Kern, Profilen und Stufen. Die Stufen helfen Ihrem Unternehmen zu verstehen, inwieweit seine Cybersicherheitspraktiken mit seinen Risikomanagementstrategien und -zielen übereinstimmen. Mithilfe der Stufen können Sie den aktuellen Stand Ihres Unternehmens ermitteln und fundierte Entscheidungen zur Verbesserung seiner Cybersicherheit treffen.
In diesem Artikel werden wir uns eingehender mit den Implementierungsstufen des NIST befassen und erläutern, wie Sie Ihr Sicherheitsframework daran ausrichten können.
Welche Implementierungsstufen umfasst das NIST Cybersecurity Framework?
Die Implementierungsstufen des NIST Cybersecurity Framework (CSF) beschreiben, wie eine Organisation Cybersicherheitsrisiken einschätzt und welche Prozesse zu deren Minderung eingesetzt werden. Die Stufen spiegeln einen zunehmenden Grad an Expertise im Bereich des Cybersicherheitsrisikomanagements wider. Sie tragen zum Verständnis bei, wie Geschäftsanforderungen die gesamten Risikomanagementverfahren und das Cybersicherheitsrisikomanagement eines Unternehmens beeinflussen.
Obwohl Organisationen der Stufe 1 dringend empfohlen werden, einen Aufstieg in Stufe 2 oder höher anzustreben, geben die Stufen keinen Auskunft über den Reifegrad. Ein Aufstieg in höhere Stufen wird empfohlen, wenn eine Kosten-Nutzen-Analyse eine realisierbare und kosteneffektive Reduzierung des Cybersicherheitsrisikos aufzeigt.
NIST-Konformität mühelos automatisieren
Warum sind die Implementierungsstufen des NIST wichtig?
Die Implementierungsstufen des NIST zielen darauf ab, die Sicherheit kritischer IT-Infrastrukturen zu gewährleisten. Ziel ist es, Unternehmen davon zu überzeugen, Cybersicherheitsbedrohungen die gleiche Bedeutung beizumessen wie betrieblichen, finanziellen, industriellen und personellen Sicherheitsrisiken.
Die Einhaltung der NIST-Standards ist für jedes Unternehmen, das mit der US-Regierung Geschäfte tätigt, verpflichtend. Dies betrifft sowohl US-Regierungsorganisationen als auch Unternehmen und Personen, die von der Regierung mit der Durchführung von Projekten beauftragt werden. Da die Implementierungsstufen wesentliche Bestandteile des Rahmenwerks sind, kommt ihnen in diesem Zusammenhang eine bedeutende Bedeutung zu.
Liste der NIST-Implementierungsstufen
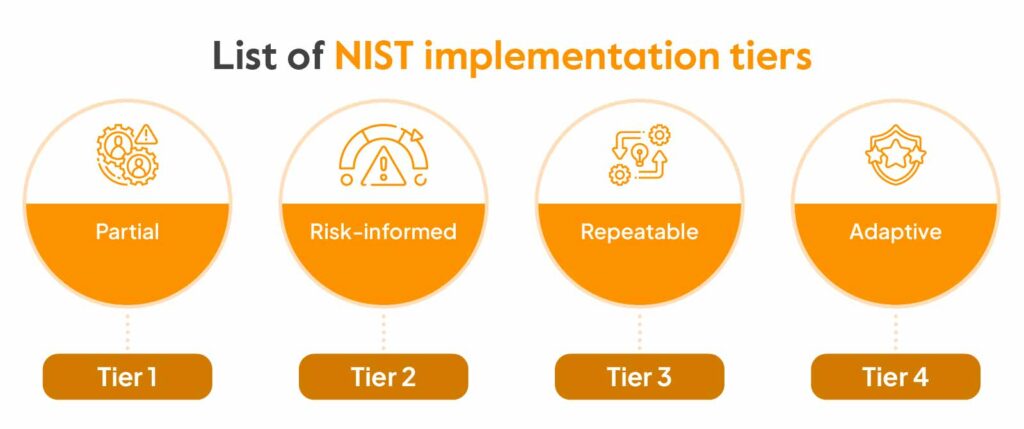
Die Implementierungsstufen des NIST sind für jede Organisation individuell. Die Wahl der richtigen Stufe hängt maßgeblich von der Sicherheitslage , den Risikomanagementprozessen, dem Reifegrad des Risikomanagementprogramms und dem Umfang der externen Beteiligung ab. Grundsätzlich gibt es vier Stufen, die im Folgenden erläutert werden:
Stufe 1 – Teilweise
Diese Kategorie umfasst Unternehmen mit bedarfsorientierten oder gar keinen Sicherheitsvorkehrungen. Unternehmen der Kategorie 1 weisen ein sehr geringes Bewusstsein für Cybersicherheitsrisiken auf und versäumen es häufig, Cybersicherheitsmaßnahmen angemessen zu priorisieren.
Unternehmen dieser Stufe müssen Maßnahmen ergreifen, um Cybersicherheitsrisiken zu verstehen und effektiv zu bewältigen. Stufe 1 trifft auf Ihr Unternehmen zu, wenn Ihnen die Zeit , das Personal oder die finanziellen Ressourcen für die Implementierung eines Sicherheitsprogramms fehlen, um Risikomanagementprozesse zu gewährleisten.
Stufe 2 – Risikoinformiert
Die meisten Führungskräfte in Unternehmen sind sich mittlerweile der Hauptbedrohungen bewusst, denen sie ausgesetzt sind, darunter Schadsoftware, staatlich geförderte Angriffe und andere Cyberkriminelle. Darüber hinaus verfügen sie höchstwahrscheinlich über Richtlinien, um sich vor solchen Risiken zu schützen und diese zu minimieren. Organisationen der zweiten Ebene besitzen zwar ein gewisses Maß an Wissen, es mangelt ihnen jedoch häufig an einer koordinierten Strategie und einheitlichen Abteilungsregeln.
Ebenso könnten sie sich der Bedrohungen ihrer Lieferketten und Vermögenswerte bewusst sein, ihnen fehlt jedoch die Befugnis, wirksame Maßnahmen zur Bekämpfung dieser Bedrohungen zu ergreifen.
Stufe 3 – Wiederholbar
Die dritte Stufe umfasst Unternehmen, deren Risikomanagement und Cybersicherheits-Best-Practices von der Geschäftsleitung genehmigt wurden. Unternehmen dieser Kategorie sind oft besser gerüstet, um mit Schwachstellen, Cybersicherheitsrisiken und Bedrohungen umzugehen.
Unternehmen der dritten Kategorie legen mehr Wert darauf, sich mit ihren Wettbewerbern zu messen und mit anderen Unternehmen ihrer Branche zusammenzuarbeiten, um eine Angleichung an bewährte Verfahren zu gewährleisten.
Stufe 4 – Adaptiv
Die oberste Sicherheitsstufe erfordert den größten Zeit- und Kostenaufwand, ist aber in stark regulierten Branchen wie dem Bankwesen, dem Gesundheitswesen und kritischen Infrastrukturen unerlässlich. Hochtechnologische Lösungen werden in adaptive Informationssicherheit integriert, beispielsweise Security Incident and Event Management (SIEM), adaptive Richtlinien und Verfahren sowie maschinelles Lernen zur Erkennung und Reaktion.
Diese Organisationen tragen zu einem breiteren Risikobewusstsein in der Gemeinschaft bei, indem sie ihre Funktion, Abhängigkeiten und die von ihnen abhängigen Akteure innerhalb des größeren Ökosystems anerkennen.
Erhalten Sie einen Echtzeit-Überblick über das Risiko
Funktionen im Zusammenhang mit Implementierungsebenen
Neben den Implementierungsebenen gibt es zwei weitere Hauptkomponenten des NIST-Frameworks – Core und Profiles.
NIST-Rahmenwerk Kern:
Der Kern des NIST Cybersecurity Frameworks umfasst Funktionen, Kategorien, Unterkategorien und nützliche informative Referenzen.
Funktionen bieten einer Organisation einen Überblick über bewährte Verfahren und Sicherheitsmaßnahmen zur Bewältigung von Cybersicherheitsrisiken. Dies geschieht durch die Organisation von Informationen, die Vereinfachung von Risikomanagementmaßnahmen, die Minderung von Bedrohungen und das Lernen aus vergangenen Erfahrungen.
Eine Funktion wird weiter in Kategorien unterteilt , die eine Sammlung von Cybersicherheitsergebnissen darstellen, welche eng mit Programmieranforderungen und -aktivitäten verknüpft sind. Beispiele für Kategorien sind Erkennungsprozesse, Asset-Management , Identitätsmanagement und Zugriffskontrolle.
Eine Kategorie wird weiter in Unterkategorien oder Ergebnisse unterteilt, die sich aus Management- und/oder technischen Aktivitäten ergeben. Diese Unterkategorien sind zwar nicht vollständig, bieten aber eine Sammlung von Erkenntnissen, die die Erreichung der Ziele jeder Kategorie unterstützen. Beispiele für Unterkategorien sind Checklistenpunkte, die Geräte innerhalb der Organisation und externe Datensysteme abdecken.
Informative Referenzen sind Leitfäden, die erläutern, wie die in den einzelnen Unterkategorien beschriebenen Ziele erreicht werden können.
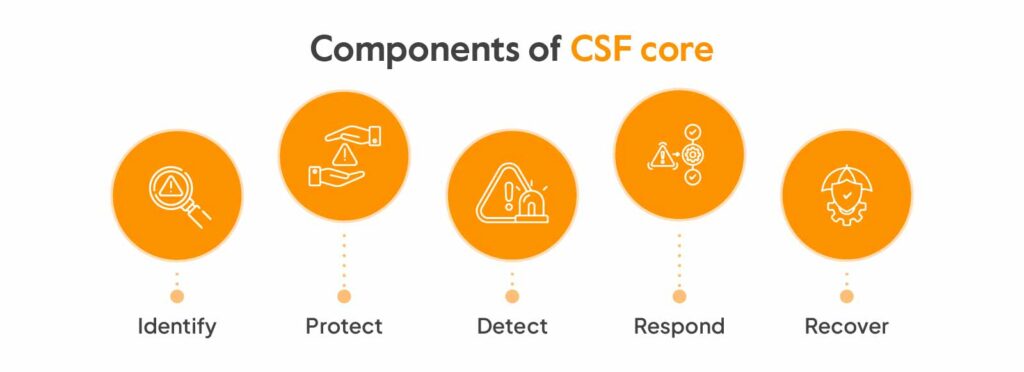
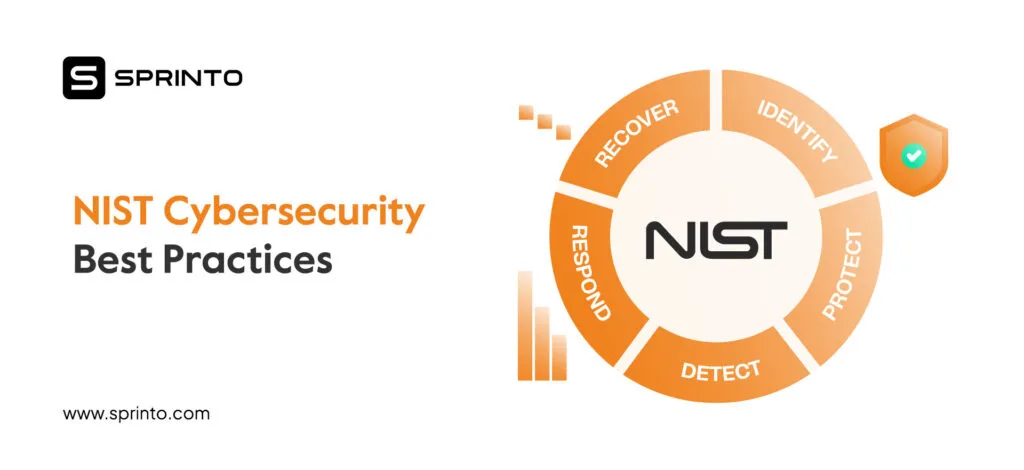
Hier sind die wichtigsten Funktionen des NIST CSF-Kerns:
Identifizieren:
Ziel der Funktion „Identifizieren“ ist es, ein organisationsweites Verständnis für Cybersicherheitsrisiken zu schaffen, die Menschen, Vermögenswerte und Fähigkeiten betreffen können, sowie für deren Management. Dadurch wird es für eine Organisation einfacher, ihre Philosophie, ihre Denkprozesse und ihre Anstrengungen an ihrem Risikomanagementplan und ihren betrieblichen Anforderungen auszurichten und zu strukturieren.
Diese Funktion ist in sechs Kategorien unterteilt: Anlagenmanagement, Geschäftsumfeld, Unternehmensführung, Risikobewertung, Risikomanagementstrategie und Lieferkettenrisikomanagement.
Schützen:
Die Funktion „Schutz“ umfasst die meisten technologischen und physischen Sicherheitsmaßnahmen zur Erstellung und Durchführung geeigneter Schutzvorkehrungen und zur Verteidigung kritischer Infrastrukturen. Sie legt den Schwerpunkt auf die Fähigkeit, die Auswirkungen eines möglichen Cybersicherheitsvorfalls zu minimieren oder abzumildern.
Diese Funktion ist in sechs Kategorien unterteilt: Identitätsmanagement und Zugriffskontrolle, Sensibilisierung und Schulung, Datensicherheit, Informationsschutzprozesse und -verfahren, Wartung und Schutztechnologie.
Erkennen:
Die Funktion „Erkennen“ implementiert Schutzmechanismen, die ein Unternehmen vor Cyberangriffen warnen. Sie umfasst auch die regelmäßige Überwachung Ihrer Sicherheitssysteme und -umgebungen, um eine schnellere Erkennung von Bedrohungen zu gewährleisten.
Diese Funktion ist in drei Kategorien unterteilt – Anomalien und Ereignisse, kontinuierliche Sicherheitsüberwachung und Erkennungsprozesse.
Reagieren:
Die „Reagieren“-Funktion stellt sicher, dass Organisationen angemessen auf Cyberangriffe und Sicherheitsvorfälle reagieren. Die Entwicklung von Strategien zur Reaktion auf und zur Risikominderung ist ein entscheidender Schritt bei der Implementierung der „Reagieren“-Funktion und erfordert ein umfassendes Verständnis von Risikominderungsstrategien und -protokollen.
Diese Funktion ist in fünf Kategorien unterteilt – Reaktionsplanung, Kommunikation, Analyse, Schadensbegrenzung und Verbesserungen.
Genesen:
Die Funktion „Wiederherstellung“ definiert die optimale Vorgehensweise, um den Normalzustand wiederherzustellen und alle durch einen Cybersicherheitsvorfall verloren gegangenen Funktionen zurückzuerlangen. Die Funktion „Wiederherstellung“ startet, sobald die Reaktion und Schadensbegrenzung abgeschlossen sind, und endet, wenn die Auswirkungen des Cybersicherheitsvorfalls vollständig abgeklungen sind.
Diese Funktion ist in drei Kategorien unterteilt – Wiederherstellungsplanung, Umsetzung von Verbesserungen auf der Grundlage der Überprüfung bestehender Strategien und Kommunikation.
NIST-Rahmenprofile:
Profile beschreiben die konkreten Wege, auf denen Organisationen ihre Bedürfnisse, Ziele, Risikotoleranz und Ressourcen aufeinander abstimmen, um die im Framework Core festgelegten Ergebnisse zu erzielen. Durch den Vergleich eines Ist-Profils mit einem Soll-Profil lassen sich Verbesserungspotenziale leicht erkennen. Die Anwendung von Profilen ermöglicht es zudem, bereits in der Evaluierungsphase Schwächen aufzudecken und deren Behebung sicherzustellen. Bei der Verwendung von Profilen ist die Optimierung stets oberstes Gebot.
Wie richten Sie Ihr Unternehmen an diesen Stufen aus?
Um Ihr Unternehmen an den NIST-Implementierungsstufen auszurichten, benötigen Sie ein systematisches Vorgehen zur Verbesserung Ihrer Cybersicherheit. Die Zuordnung der Stufen zu den NIST-CSF-Reifegraden gibt diesem systematischen Vorgehen eine konkrete Struktur, da die Reifeprogression denselben zugrunde liegenden Prozess als eine Reihe von abgestuften Fähigkeitsprüfungen und nicht als eine einmalige Entscheidung für einen Stufenwechsel darstellt.
Hier finden Sie einen groben Leitfaden, der Ihnen dabei hilft, Ihr Unternehmen diesen Stufen zuzuordnen:
- Umfang: Legen Sie Geschäftsziele, Risikotoleranz und Cybersicherheitsprioritäten für Ihr Unternehmen fest. Die Spezifizierung des Umfangs hilft Ihnen, Ziele zu definieren, den übergeordneten Rahmen der Maßnahme zu verstehen und einen Weg zu deren Erreichung zu entwickeln.
- Lückenanalyse: Führen Sie eine gründliche Gap-Analyse durch, um Abweichungen zwischen Ihren aktuellen Cybersicherheitspraktiken und dem angestrebten Profil aufzudecken. Eine detaillierte Gap-Analyse hilft, die Handlungsfelder zu identifizieren und ermöglicht Ihnen die Ressourcenallokation, Risikobewertung und Verbesserung der Reaktion auf Sicherheitsvorfälle.
- Bewertung: Ermitteln Sie, welche NIST-Implementierungsstufe am besten zur aktuellen Situation Ihres Unternehmens passt, indem Sie dessen Cybersicherheitsstatus bewerten. Die richtige Einstufung ist entscheidend, um den Reifegrad Ihrer Sicherheitsarchitektur zu verstehen und die notwendigen Schritte für das Erreichen der nächsten Stufe zu definieren.
- Anpassung: Erstellen Sie ein Cybersicherheitsprofil, indem Sie die Funktionen, Kategorien und Unterkategorien des NIST Cybersecurity Frameworks so anpassen, dass sie optimal zu den Anforderungen Ihres Unternehmens passen. Die Anpassung Ihrer bestehenden Prozesse und deren Ausrichtung am NIST-Framework gewährleisten eine hohe Risikomanagementeffektivität.
- Aktionsplan: Erstellen Sie einen detaillierten Aktionsplan, der die notwendigen Maßnahmen zur Schließung der identifizierten Lücken genau beschreibt. Verstärken Sie diese Maßnahmen durch die Umsetzung der erforderlichen Änderungen und stellen Sie sicher, dass Sie über die richtigen Richtlinien und Protokolle verfügen.
- TrainingSchulen Sie die wichtigsten Akteure im Hinblick auf das NIST-Cybersicherheitsframework und seine Implementierungsstufen. Integrieren Sie obligatorische Schulungen, Übungen und rollenspezifische Trainings in deren Arbeitsalltag.
- Fortschreiten: Es ist wichtig sicherzustellen, dass Ihre Organisation höhere Implementierungsstufen erreicht und gleichzeitig ihre Cybersicherheitspraktiken verbessert. Sobald die notwendigen Schritte eingeleitet sind, sollten Sie Initiativen identifizieren, die Ihnen helfen, Ihre Organisation an die Anforderungen der nächsten Stufe anzupassen.
Aligning your organization to NIST implementation tiers is a bit more than what meets the eye. Implementing NIST manually to your workflow requires a lot of resources and money. This is where Sprinto plays a big part in minimizing the resources and costs. Sprinto ermöglicht die automatisierte Erfassung von Nachweisen, die Analyse von Lücken, das Risikomanagement und die Überwachung von Kontrollen, sodass Sie Ihre Implementierungsstufe nahtlos erhöhen können.
Wie können die NIST-Tiers Ihnen helfen, die Sicherheit zu verbessern?
Die Implementierungsstufen des NIST bieten Organisationen einen Kontext für ihren Ansatz im Bereich des Cybersicherheitsrisikomanagements. Sie helfen Organisationen, den erforderlichen Grad an Robustheit für ihr Cybersicherheitsprogramm zu bestimmen. Die Stufen können als Kommunikationsinstrument genutzt werden, um die Bedeutung von Zielsetzung, Risikotoleranz und Budget zu erörtern.
Hier sind einige weitere Möglichkeiten, wie die Implementierungsstufen des NIST Ihnen helfen können, die Sicherheit zu verbessern:
Evaluation und Benchmarking
Organisationen können ihre aktuellen Cybersicherheitsverfahren bewerten und anhand der NIST-Klassifizierung mit anerkannten Standards vergleichen. Durch die Kenntnis ihrer aktuellen Klassifizierung können sie Bereiche identifizieren, in denen Verbesserungsbedarf besteht.
Anpassung
Die Implementierungsstufen des NIST sind anpassungsfähig und ermöglichen es Organisationen, ihre Cybersicherheitsstrategien an ihre spezifischen Anforderungen und Risikoprofile sowie ihre spezifischen Ziele und Ressourcen anzupassen.
Risikomanagement
Stufen und Risikomanagement hängen zusammen. Organisationen werden mit zunehmender Stufe immer besser darin, Cybersicherheitsbedrohungen zu erkennen, zu bewerten und erfolgreich abzuwehren. Dadurch verringern sich die Wahrscheinlichkeit und die Schwere von Cybersicherheitsvorfällen.
Aus Sicherheitssicht ist NIST CSF darauf ausgelegt, Sie bei der Risikobewältigung und Risikoidentifizierung zu unterstützen. Und aus geschäftlicher Sicht gilt: Wenn Ihre Kunden im Bereich kritischer Infrastrukturen tätig sind, werden sie alle Anforderungen an die NIST-Standards stellen.
Steve Siedeman, Innovationsdirektor, Prescient Security
Gute Ratschläge summieren sich. Profitieren Sie vom Wissen der führenden Köpfe im Bereich GRC – abonnieren Sie unseren Newsletter.
Sprinto’s take on NIST framework
Die NIST-Implementierungsstufen wurden angesichts zunehmender Cyberangriffe entwickelt. Sie bieten eine gute Grundlage für die Bewertung der erforderlichen Maßnahmen zur Stärkung der Sicherheitslage Ihres Unternehmens und tragen somit zu besseren Geschäftsabläufen bei.
Eine Plattform zur Automatisierung der Einhaltung von Vorschriften wie Sprinto can provide you with the necessary tools to help you tackle the challenges that come with implementing frameworks like NIST. The platform enables you to streamline compliance activities and automate key tasks like security checks, profile creation, and evidence collection without having to exhaust your resources.
Sie möchten in die nächste NIST-Stufe aufsteigen? Sprechen Sie mit unseren Experten.
Häufig gestellte Fragen

Autorin
Shivam Jha
Shivam ist unser hauseigener Cybersicherheitsexperte mit über sechs Jahren Erfahrung in diesem Bereich. Er setzt sich leidenschaftlich dafür ein, die digitale Welt für alle sicherer zu machen und zaubert am Wochenende gerne indische Köstlichkeiten.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


