




TL, DR:
| NIST SP 800-53 bietet Sicherheits- und Datenschutzmaßnahmen für Bundesbehörden und regulierte Umgebungen. |
| Es umfasst 20 Kontrollfamilien in den Bereichen Zugriff, Vorfälle, Risiko, Schulung und Systemintegrität. |
| Der Artikel erläutert Kontrollfamilien, Implementierungswert, Cross-Mapping und grundlegende Sicherheitsabdeckung. |
Wenn Sie in Ihren Systemen hochsensible Daten verarbeiten, reicht eine einfache Sicherheitscheckliste mit einzelnen Maßnahmen oder Tools – Firewall, Antivirus, Datenverschlüsselung – nicht aus. Sie müssen Ihr Unternehmen mit einer umfassenderen Perspektive und einem ganzheitlichen Ansatz schützen, wie er in Rahmenwerken wie dem NIST beschrieben wird. Die NIST-800-53-Kontrollfamilien beschreiben eine Reihe von Maßnahmen, die Unternehmen implementieren können, um ihre Cybersicherheit zu stärken.
In diesem Artikel stellen wir eine kuratierte Liste von NIST 800 53 Kontrollen vor.
Was sind die NIST 800 53-Kontrollen?
Die NIST-800-53-Kontrollen bilden ein Rahmenwerk von Sicherheits- und Datenschutzmaßnahmen, die die Vertraulichkeit, Integrität und Verfügbarkeit von Informationssystemen gewährleisten sollen. Diese Kontrollen dienen der Minderung von Risiken durch verschiedene Bedrohungen wie Naturkatastrophen, Insiderbedrohungen und feindliche Angriffe.
Die Maßnahmen sind zwar primär für US-amerikanische Bundesinformationssysteme (mit Ausnahme solcher, die mit der nationalen Sicherheit in Zusammenhang stehen) gedacht, können aber von jeder Organisation angewendet werden, die ihre Sicherheitslage verbessern und Risiken in ihrer gesamten IT-Infrastruktur effektiv managen möchte.
Komponenten der SP 800 53 NIST-Steuerungsfamilien
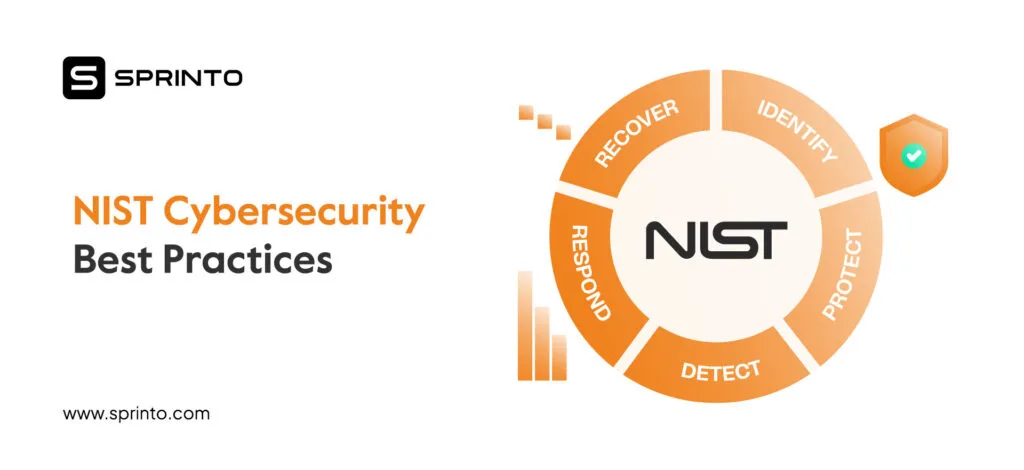
Die Komponenten des NIST 800 53-Rahmenwerks decken fünf Sicherheitsbereiche ab, um Organisationen dabei zu helfen, Risiken von ihrem Entstehen bis zu ihrer Beseitigung proaktiv zu managen und zu mindern.
Identifizieren : Verschaffen Sie sich ein tiefes Verständnis der Organisation, um Systeme, Daten und andere Vermögenswerte zu schützen.
Schutz : Setzen Sie geeignete und notwendige Schutzmaßnahmen zum Schutz kritischer Infrastrukturen um.
Erkennen : Geeignete Maßnahmen zur Identifizierung von Schwachstellen entwickeln und umsetzen.
Reagieren : Geeignete Maßnahmen entwickeln und umsetzen, um gegen Sicherheitsvorfälle vorzugehen.
Wiederherstellung : Geeignete Maßnahmen entwickeln und umsetzen, um die Geschäftskontinuität zu gewährleisten und Schäden zu beheben.
Die Richtlinien der NIST SP 800-53-Richtlinien für die Regelungstechnik umfassen wichtige Bereiche, die sorgfältiger Beachtung bedürfen. Dazu gehören:
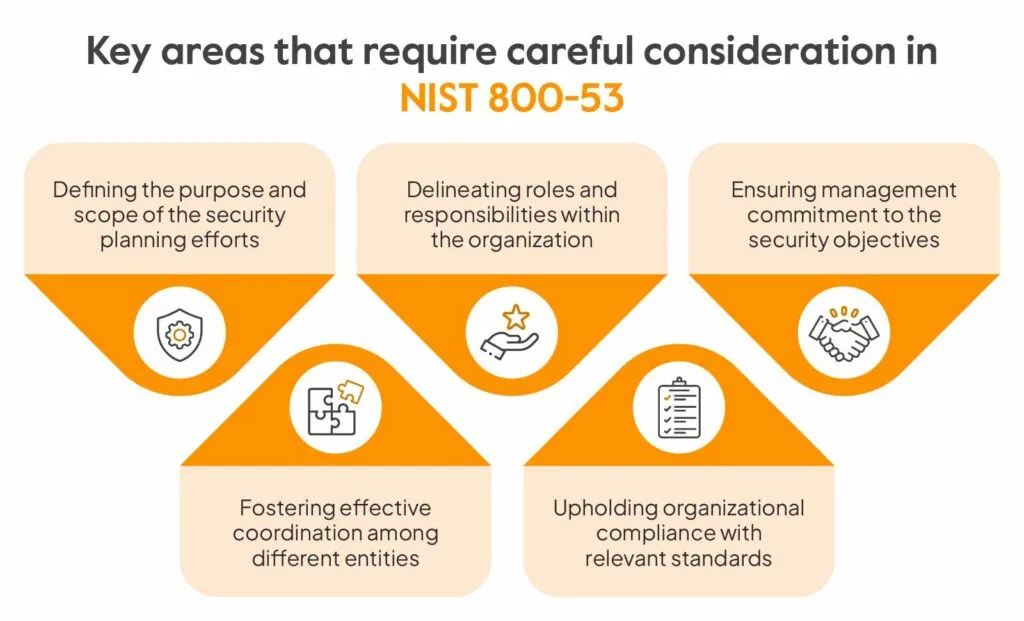
- Definition von Zweck und Umfang der Sicherheitsplanungsbemühungen
- Abgrenzung von Rollen und Verantwortlichkeiten innerhalb der Organisation
- Sicherstellung des Engagements des Managements für die Sicherheitsziele
- Förderung einer effektiven Koordination zwischen verschiedenen Einheiten
- Aufrechterhaltung der Organisation Einhaltung relevanter Normen und Vorschriften
NIST 800-53 Kontrollliste
Bei den NIST SP 800-53 Control Families spielt jede Familie eine einzigartige Rolle bei der Stärkung der Cybersicherheitsabwehr Ihres Unternehmens.
Die Sicherheitskontrollen des NIST schützen die Vertraulichkeit, Integrität und Verfügbarkeit des Systems und tragen zur Steuerung von Informationssicherheitsrisiken bei. Die im Rahmen der NIST-Datenschutzanforderungen festgelegten Kontrollen umfassen die administrativen, technischen und physischen Sicherheitsvorkehrungen, die zur Minimierung von Datenschutzrisiken und zur Einhaltung der Vorschriften beitragen.
Lassen Sie uns herausfinden, was sie sind:
1. AC – Zutrittskontrolle
Im Fokus steht die Frage, wer auf welche Ressourcen zugreifen kann, und es wird eine ordnungsgemäße Kontoverwaltung, Systemberechtigungen und Protokollierung des Fernzugriffs sichergestellt.
2. AU – Prüfung und Rechenschaftspflicht
Die AU-Familie hilft bei der Festlegung von Auditrichtlinien und -verfahren, führt Protokolle über Audits, erstellt Berichte und schützt wertvolle Auditinformationen.
3. AT – Sensibilisierung und Schulung
Die AT-Familie konzentriert sich auf Sicherheitsschulungen und -dokumentation, um das Bewusstsein zu schärfen und Ihre Mitarbeiter mit dem Wissen auszustatten, wachsam gegenüber Bedrohungen zu bleiben.
4. CM – Konfigurationsmanagement
Die CM-Familie legt Richtlinien für Systemkonfigurationen fest, pflegt Inventarlisten von Informationssystemkomponenten und führt Sicherheitsfolgenabschätzungen durch, um eine solide Grundlage für zukünftige Builds oder Änderungen zu gewährleisten.
5. CP – Notfallplanung
Die CP-Produktfamilie unterstützt Sie bei der Erstellung von Notfallplänen zur effektiven Bewältigung von Cybersicherheitsvorfällen . Von Tests und Schulungen bis hin zu Datensicherungen und Systemwiederherstellung – sie stellt sicher, dass Sie für alle unerwarteten Herausforderungen gerüstet sind.
6. IA – Identifizierung und Authentifizierung
Es stellt sicher, dass nur autorisierte Personen Zugriff erhalten. Der Schwerpunkt liegt auf Identitätsprüfungs- und Authentifizierungsprozessen für organisatorische und nicht-organisatorische Benutzer.
7. IR – Reaktion auf Zwischenfälle
Wenn es zu Problemen kommt, wird das IR-Team aktiv. Es legt Richtlinien und Verfahren für die Reaktion auf Vorfälle fest, einschließlich Schulungen, Tests, Überwachung, Berichterstattung und einem umfassenden Reaktionsplan.
8. MA – Instandhaltung
Die MA-Familie sorgt dafür, dass Ihre Systeme optimal funktionieren. Sie definiert Sicherheitsanforderungen für die Wartung von Unternehmenssystemen und den dazugehörigen Tools und gewährleistet so deren dauerhafte Zuverlässigkeit und Leistungsfähigkeit.
9. MP – Medienschutz
Die MP-Familie schützt physische Datenträger wie Speichergeräte durch verbesserte Kontrollmöglichkeiten für Zugriff, Kennzeichnung, Speicherung, Transportrichtlinien, Datenbereinigung und definierte organisatorische Mediennutzung.
10. PS – Personensicherheit
Ihre Mitarbeiter sind die vorderste Verteidigungslinie Ihres Unternehmens. Die PS-Kontrollfamilie konzentriert sich darauf, sie durch NIST-Risikobewertung , Überprüfung, Kündigungsverfahren, Zugriffsvereinbarungen und mehr zu schützen.
11. PE – Physikalischer und Umweltschutz
Die PE-Produktfamilie schützt die physischen Anlagen und die Infrastruktur Ihres Unternehmens. Von Zugriffsberechtigungen über Notfallprotokolle und Energiemanagement bis hin zum Brandschutz gewährleistet sie die Sicherheit Ihrer Systeme in der physischen Welt.
12. PT – Verarbeitung personenbezogener Daten und Transparenz
Die PT-Gruppe gewährleistet den ordnungsgemäßen Umgang mit personenbezogenen Daten. Dies umfasst die Erhebung, Nutzung, Weitergabe und Speicherung dieser Daten. Ziel ist es, die Transparenz durch klare Datenschutzrichtlinien, Mechanismen zur Nutzereinwilligung und den Zugriff der Nutzer auf ihre personenbezogenen Daten zu verbessern.
13. PL – Planung
Die PL-Familie beschreibt die Sicherheitsplanungsrichtlinien Ihres Unternehmens. Sie umfasst Zweck, Geltungsbereich, Rollen, Verantwortlichkeiten, Managementverpflichtungen, Koordination, Branchenstandards und die für eine effektive Sicherheitsplanung notwendige Einhaltung der Vorschriften.
14. PM – Programmmanagement
Dies ist der Manager Ihres Cybersicherheitsprogramms. Er erstellt Pläne für kritische Infrastrukturen, Informationssicherheitsprogramme und Risikomanagement-Rahmenwerke und hilft dabei, Ihre Unternehmensarchitektur an Ihren Sicherheitszielen auszurichten.
15. RA – Risikobewertung
Die RA-Familie konzentriert sich auf die Bewertung von Schwachstellen und die Durchführung regelmäßiger Scans zur Identifizierung potenzieller Risiken. Tools wie CyberStrong können Ihre Bemühungen zur Einhaltung von NIST SP 800-53 optimieren.
Effektives Risikomanagement erfordert die Bewertung von Risiken im Geschäftskontext und anhand gängiger Benchmarks. Andernfalls wird die Risikomanagementstrategie intuitiv, basiert auf Annahmen und verliert den Bezug zur Realität, wodurch letztlich ihr Zweck verfehlt wird.
Risikomanagement-Tools wie Sprinto Es analysiert Risiken präzise und bewertet deren Auswirkungen, um gezielte Maßnahmen zu ermöglichen. Die native Anbindung an Ihre Cloud-Infrastruktur ermöglicht die schnelle Identifizierung von Fehlkonfigurationen und Schwachstellen und unterstützt Sie beim Aufbau eines umfassenden Risikoinventars. Ein detailliertes Risikoregister und anerkannte Branchenstandards gewährleisten ein zielgerichtetes, nicht intuitives Risikomanagement. Jetzt Demo anfordern.
16. CA – Sicherheitsbewertung und Autorisierung
Die Zertifizierungsstelle unterstützt Sicherheitsbewertungen, Autorisierungen und die kontinuierliche Überwachung und erstellt Pläne zur ständigen Verbesserung der Sicherheitsstandards.
17. SC – System- und Kommunikationsschutz
Diese Kontrollmaßnahme schützt Ihre Systeme und Kommunikation vor verschiedenen Bedrohungen. Sie bietet Grenzschutz, kryptografische Maßnahmen und Schutz vor Dienstverweigerung, um ruhende Informationen zu sichern und die Sicherheit Ihrer digitalen Interaktionen zu gewährleisten.
18. SI – System- und Informationsintegrität
Die SI-Familie gewährleistet die Integrität Ihrer Systeme und Informationen. Sie konzentriert sich auf die Behebung von Schwachstellen, Überwachung, Schutz vor Schadcode, Software- und Firmware-Integrität sowie Sicherheitsvorkehrungen.
19. SR – Risikomanagement in der Lieferkette
Diese Kontrollmaßnahme hilft Ihnen, Risiken in der Lieferkette für Informationssysteme und -komponenten zu identifizieren, zu bewerten und zu minimieren. Dies umfasst das Management von Drittanbieterrisiken, die Gewährleistung einer sicheren Beschaffung und die Überwachung der Lieferanten, um die Integrität der IT-Systeme und die Vertraulichkeit der Daten zu schützen.
Hier finden Sie eine vollständige Liste der NIST 800-53-Kontrollmaßnahmen mit ihren jeweiligen Auswirkungsstufen zum Herunterladen:
Laden Sie Ihre NIST 800-53-Kontrollen herunter
NIST SP 800-53 Rev. 5Wesentliche Veränderungen
NIST SP 800-53, Revision 5, wurde im Dezember 2020 veröffentlicht und markiert einen entscheidenden Schritt zum Schutz kritischer Infrastrukturen in den USA. Zu den wichtigsten Änderungen der Revisionen gehören:
- Kontrollanweisungen konzentrieren sich heute auf die Ergebnisse, anstatt anzugeben, wer verantwortlich ist (z. B. System oder Organisation).
- Der Katalog der Sicherheits- und Datenschutzmaßnahmen wurde zu einem einzigen, einheitlichen Katalog zusammengefasst, um eine nahtlosere Nutzung zu ermöglichen.
- Zur Bewältigung von Risiken innerhalb der Lieferkette wurde eine neue Regelungsfamilie eingeführt.
- Die Auswahlprozesse für Bedienelemente sind nun von den Bedienelementen selbst getrennt, was eine breitere Anwendung in verschiedenen Bereichen ermöglicht (z. B. Ingenieure, Architekten, Softwareentwickler).
- Die Kontroll-Baselines und Anpassungsrichtlinien wurden zur besseren Verständlichkeit und Flexibilität in NIST SP 800-53B verschoben.
- Verbesserte Klarheit darüber, wie Anforderungen mit Kontrollgrundlagen für Informationssysteme und Organisationen zusammenhängen und wie Sicherheits- und Datenschutzmaßnahmen interagieren.
- Es wurden neue Kontrollmechanismen hinzugefügt, um die Cyberresilienz zu unterstützen, ein sicheres Systemdesign zu gewährleisten und die Sicherheits- und Datenschutzrichtlinien auf Basis der neuesten Bedrohungsanalysen zu verbessern.
Dieser konsolidierte Katalog dient auch als Grundlage für die NIST-Kontrollfamilie für das Anlagenmanagement , in der die Anforderungen an die Anlagenidentifizierung, -inventarisierung und den Lebenszyklus festgelegt sind, die jede Organisation des Bundes und der Bundesbehörden erfüllen muss.
NIST-Kontrollen implementieren, verwalten und überwachen mit Sprinto
Was kommt als Nächstes?
Die Kontrollfamilien gemäß NIST 800-53 spielen eine entscheidende Rolle bei der Stärkung der Cybersicherheitsabwehr Ihres Unternehmens und dem Schutz Ihrer wertvollen Vermögenswerte. Von der Zugriffskontrolle bis zur Reaktion auf Sicherheitsvorfälle bilden diese Kontrollen ein umfassendes Sicherheitsframework.
Sie fragen sich, wo Sie als Nächstes anfangen sollen?
Enter Sprinto!
Wir haben die Vorteile der Compliance-Automatisierung mit menschlicher Unterstützung kombiniert, um die Herausforderungen zu meistern, die Ihnen häufig begegnen. Neugierig geworden? Kontaktieren Sie uns noch heute. Wir zeigen Ihnen, wie einfach die Einhaltung der NIST-Vorgaben sein kann. Sprinto an deiner Seite. Lassen Sie uns reden und Ihren Compliance-Prozess so reibungslos wie nie zuvor gestalten.!
Häufig gestellte Fragen

Autorin
Meeba Gracy
Meeba, eine ISC2-zertifizierte Cybersicherheitsspezialistin, analysiert und vermittelt mit Leidenschaft wirkungsvolle Inhalte zu Compliance und komplexen digitalen Sicherheitsthemen. Sie versteht es, komplizierte Konzepte verständlich zu erklären und ihre Leser zu inspirieren. In ihrer Freizeit liest sie gerne Thriller oder erkundet neue Orte in der Stadt.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


