




Interne Audits sind nicht nur Vorarbeiten für die externe Prüfung. Sie sind ein strategisches Instrument, das Unternehmen dabei hilft, Schwachstellen in den Bereichen Betrieb, Sicherheit, Finanzen und Compliance aufzudecken, bevor externe Prüfer, Aufsichtsbehörden oder – schlimmer noch – Angreifer dies tun.
Laut Deloitte haben 82 % der internen Revisionsabteilungen ihre Wirkung in den letzten drei Jahren gesteigert, aber nur 14 % sind der Meinung, dass sie ihr volles Potenzial ausgeschöpft haben.
Für jedes Unternehmen, das Zertifizierungen wie SOC 2 oder ISO 27001 anstrebt oder sich einer Prüfung der Finanzberichterstattung unterzieht, sind interne Audits die Generalprobe, die sicherstellt, dass man unter Druck nicht versagt.
| TL; DR Interne Audits konzentrieren sich auf die Einhaltung gesetzlicher Vorschriften, Governance-Prozesse, Risikomanagement, betriebliche Effizienz sowie Betrugserkennung und -prävention. Im Gegensatz zu externen Prüfungen sind interne Prüfungen kontinuierlich und zukunftsorientiert. Sie umfassen Risikobewertungen, Kontrollprüfungen, Risikoanalysen, Berichterstattung usw. Die 5 Cs der internen Revision sind Bedingung, Kriterien, Ursache, Konsequenz und Korrekturmaßnahme. |
Was ist ein internes Audit?
Die interne Revision ist eine unabhängige Überprüfung, die die internen Prozesse einer Organisation in Bezug auf Risikomanagement, Kontrollumfeld und Unternehmensführung bewertet und verbessert.
Ziel einer internen Revision ist es, proaktiv zu bewerten, wie gut die Systeme, Kontrollen und Arbeitsabläufe Ihres Unternehmens funktionieren, und Schwächen aufzudecken, bevor sie sich zu kostspieligen Problemen ausweiten.
Dies könnte bedeuten, veraltete Zugriffsrichtlinien, unkontrollierte Finanztransaktionen, schwache Passwortpraktiken oder leistungsschwache Prozesse zu identifizieren, die strategische Initiativen gefährden könnten.
Zu den Schwerpunkten gehören:
- Governance-Prozesse: Ob Ihre Führungsstrukturen, Entscheidungsbefugnisse und Kontrollmechanismen wie geplant funktionieren.
- Einhaltung gesetzlicher Vorschriften: Wenn Ihre Organisation Gesetze und Standards wie SOC 2, ISO 27001, HIPAA oder DSGVO nicht nur in ihren Richtlinien, sondern auch in der täglichen Umsetzung einhält.
- Risikomanagement: Wie gut Ihr Unternehmen Risiken in den Bereichen Betrieb, IT, Finanzen und bei Drittanbietern identifiziert, verfolgt und minimiert.
- Betriebseffizienz: Ob interne Arbeitsabläufe, Systeme und Teams optimale Ergebnisse liefern oder aufgrund veralteter Prozesse Zeit und Geld verschwenden.
- Betrugserkennung und -prävention: Ob die internen Kontrollmechanismen stark genug sind, um Unregelmäßigkeiten, unbefugten Zugriff oder Missbrauch von Geldern zu erkennen, bevor sie sich verschlimmern.
Interne Audits vs. externe Audits
Hier die wichtigsten Unterschiede zwischen internen und externen Audits:
| Funktion | Interne Anhörung | Externe Prüfung |
| Zweck | Verbesserung interner Prozesse und des Risikomanagements | Externen Stakeholdern unabhängige Zusicherungen geben |
| Durchgeführt von | Internes Team oder externe interne Prüfer | Unabhängige Drittprüfer |
| Geltungsbereich | Umfassender (Betrieb, Compliance, IT usw.) | Der Fokus liegt auf der Überprüfung der Einhaltung von Vorschriften, der Wirksamkeit der Kontrollen und der Genauigkeit der Berichterstattung für die Stakeholder. |
| Frequenz | Laufend/regelmäßig | Typischerweise jährlich |
| Optik | Zukunftsorientiert, kontinuierliche Verbesserung | Unabhängige Bewertung der Einhaltung von Vorschriften und der Genauigkeit der internen Kontrollen |
Warum ist eine interne Revision wichtig?
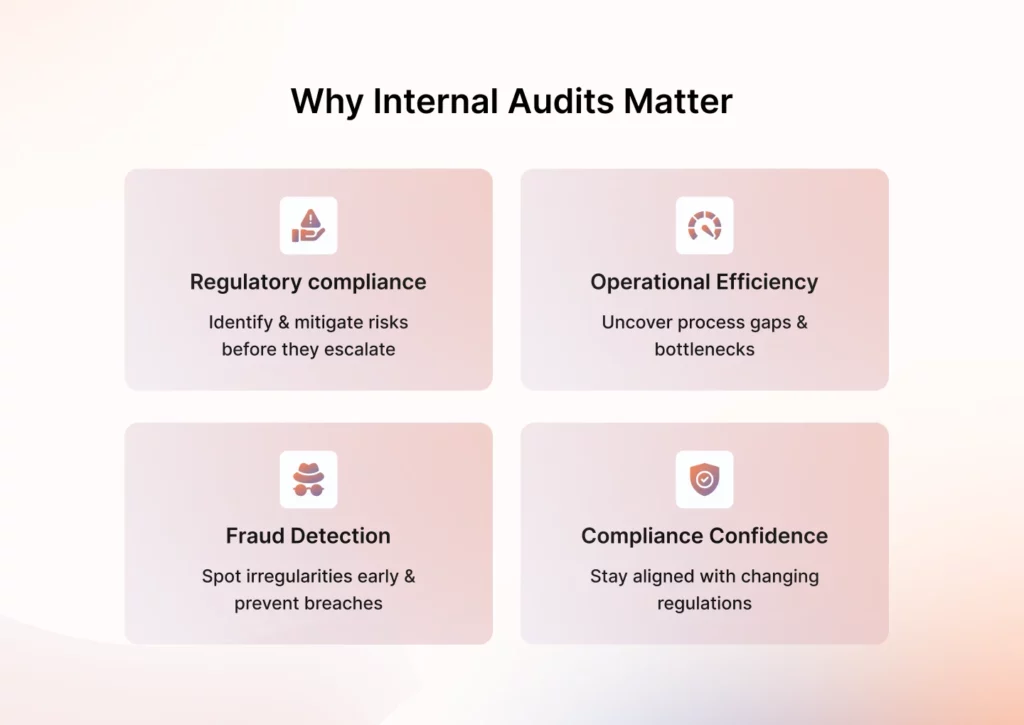
Interne Audits sind für Organisationen unerlässlich, da sie aufzeigen, was gut funktioniert, wo Verbesserungsbedarf besteht und wo Risiken vorliegen. Indem sie Ineffizienzen, Compliance-Lücken und potenzielle Bedrohungen frühzeitig aufdecken, unterstützen sie eine bessere Entscheidungsfindung, verbessern die operative Leistung und stärken das Vertrauen der Stakeholder.
Darum sollten Sie sich für eine interne Prüfung interessieren:
- Risikominderung: Risiken abteilungsübergreifend identifizieren, seien sie operativer, finanzieller oder regulatorischer Natur, und diese mindern, bevor sie sich verschärfen.
- Betriebseffizienz: Prozesslücken, Engpässe und Ineffizienzen aufdecken, die Ihr Geschäft ausbremsen.
- Entdeckung eines Betruges: Unregelmäßigkeiten frühzeitig erkennen und Schutzmaßnahmen ergreifen, um Betrug und Datenschutzverletzungen zu verhindern.
- Compliance-Vertrauen: Sorgen Sie dafür, dass Ihr Unternehmen den sich ständig ändernden Vorschriften entspricht (SOC 2, ISO 27001
, Datenschutz(Sie nennen es).
Welchen Zweck hat eine interne Revision?
Das Hauptziel interner Audits ist die Stärkung der Integrität, Effizienz und Risikoposition einer Organisation. Durch unabhängige Einblicke in die Funktionsweise von Governance-, Kontroll- und Risikomanagementprozessen tragen Audits dazu bei, dass die Organisation ihre Ziele verfolgt und ihre Vermögenswerte besser schützen kann.
Zu den wichtigsten Zwecken gehören:
- Bewertung der internen KontrollenÜberprüfen Sie, wie effektiv die Kontrollmechanismen Ihrer Organisation bei der Risikominderung sind.
- Sicherstellung der Compliance: Bestätigen Sie, dass das Unternehmen alle rechtlichen, regulatorischen und internen Richtlinienvorgaben erfüllt.
- Bewerten Sie das RisikomanagementPrüfen Sie, ob Ihre Strategien zur Risikoidentifizierung und -minderung robust und proaktiv sind.
- Operationen optimieren: Ineffizienzen oder Redundanzen identifizieren und Verbesserungen zur Prozessoptimierung empfehlen.
- Vermögen sichern: Sicherstellen, dass sowohl digitale als auch physische Vermögenswerte angemessen geschützt sind.
- Strategische Entscheidungen unterstützen: Führungskräften verlässliche Erkenntnisse liefern, die zu intelligenteren Geschäftsentscheidungen führen.
- Verbessern Sie die Verantwortlichkeit: Alle Abteilungen und Stakeholder müssen auf ihre jeweiligen Risiko- und Compliance-Verantwortlichkeiten abgestimmt und zur Rechenschaft gezogen werden.
Wie funktioniert eine interne Revision? (Mit Vorlage)
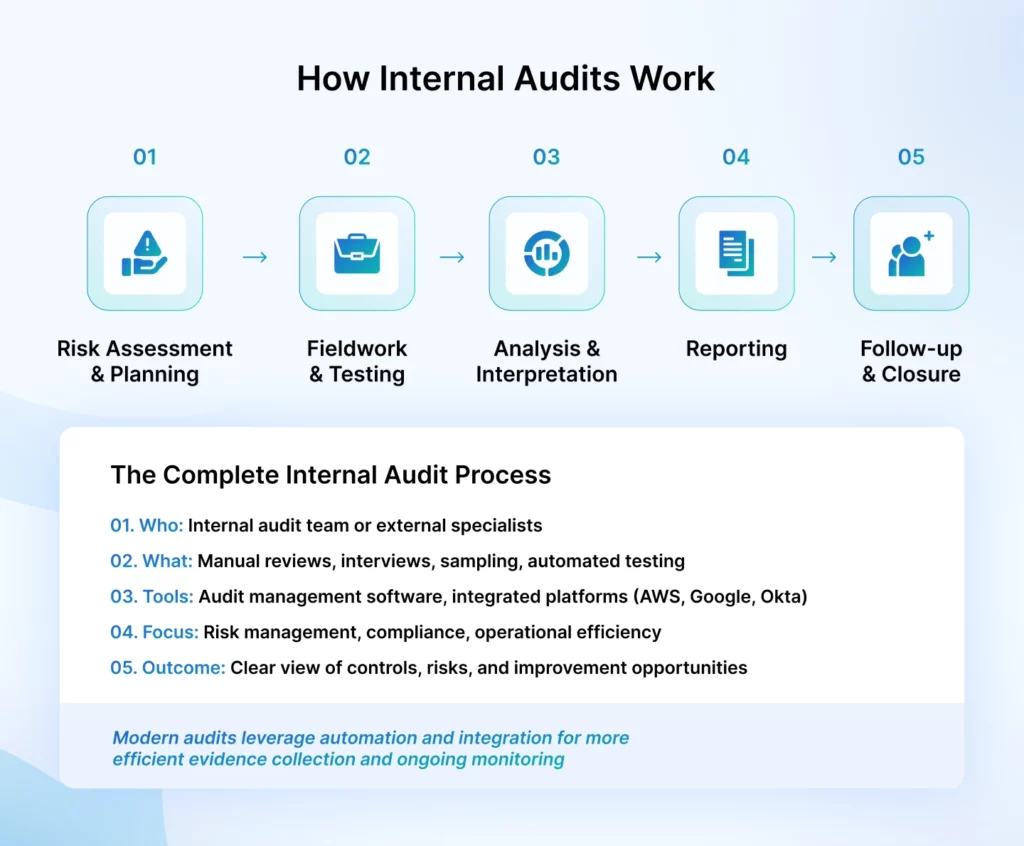
Interne Audits werden in der Regel von einem hauseigenen Audit-Team (oft unter der Leitung eines internen Revisors) durchgeführt, können aber auch an spezialisierte interne Revisionsgesellschaften ausgelagert werden, um Unabhängigkeit zu gewährleisten oder wenn die interne Expertise begrenzt ist.
Zur Durchführung des Prozesses werden manuelle Prüfungen, Interviews, Stichprobenverfahren und Auditmanagement-Tools kombiniert. Moderne Unternehmen setzen zunehmend auf interne Audit-Software, die sich in Systeme wie AWS, Google Workspace, Okta und Finanzplattformen integrieren lässt, um die Beweiserhebung, Kontrollprüfung und Berichterstellung zu automatisieren.
ISO 27001 Vorlage für interne Audits herunterladen
Hier finden Sie einen detaillierten Überblick über jede Phase einer internen Prüfung.
1. Risikobewertung und Auditplanung
Der interne Prüfungsprozess beginnt stets mit einer Risikoanalyse, die die Grundlage des Prüfungsplans bildet. Hier definiert das Prüfungsteam den Prüfungsbereich – alle Geschäftsbereiche, Systeme, Prozesse oder Abteilungen, die geprüft werden könnten – und ordnet sie nach ihrem Risikoprofil.
Hochrisikobereiche wie IT-Sicherheit, Zugriffskontrolle, Finanzen oder das Management von Drittanbietern werden priorisiert. Ziel ist es, die Bereiche zu identifizieren, in denen das Unternehmen am stärksten gefährdet ist und in denen interne Kontrollen am wichtigsten sind.
Von hier aus wird der Prüfungsplan entwickelt. Dies umfasst die Definition der Prüfungsziele (z. B. die Bewertung der Zugriffskontrolle für SOC 2 oder die Validierung von Finanzprozessen für SOX), die Abgrenzung des Prüfungsrahmens, die Bestimmung der anzuwendenden Rahmenwerke oder Richtlinien und die Zuweisung von Ressourcen.
Diese Phase schließt üblicherweise mit einem formellen Kick-off-Meeting mit den wichtigsten Beteiligten ab, in dem Zeitpläne, Verantwortlichkeiten und erwartete Ergebnisse besprochen werden. Während des Audits sind in der Regel Kontrollpunkte vorgesehen, um Abstimmung, Fortschrittskontrolle und Transparenz sicherzustellen.
2. Feldarbeit & Tests
Die Feldarbeit beginnt typischerweise mit der Prüfung von Dokumenten: Die Prüfer untersuchen Richtlinien, Zugriffsprotokolle, Änderungsaufzeichnungen, Anlagenverzeichnisse, Vorfallberichte und Kontrollmatrizen, um die Funktionsweise der Systeme zu verstehen. Sie führen Prozess- und Transaktionsbegehungen durch, bei denen sie einen Prozess oder eine Transaktion von Anfang bis Ende verfolgen (z. B. vom Onboarding neuer Mitarbeiter über die Zugriffsbereitstellung bis zum Offboarding), um die tatsächliche Praxis zu überprüfen.
Doch damit nicht genug. Die Prüfer führen Mitarbeitergespräche, um herauszufinden, wie Prozesse in der Praxis umgesetzt werden und wie sie auf dem Papier festgehalten sind. Dies hilft festzustellen, ob die Mitarbeiter geschult sind, die Richtlinien klar sind und die Kontrollen realistisch sind.
Am wichtigsten ist, dass Wirtschaftsprüfer Stichproben- und Kontrollprüfungen durchführen. Beispielsweise prüfen sie, ob allen in den letzten drei Monaten ausgeschiedenen Mitarbeitern innerhalb der vorgeschriebenen Frist der Zugriff entzogen wurde oder ob die monatlichen Abstimmungen ordnungsgemäß genehmigt wurden.
Diese Phase umfasst auch Vor-Ort-Beobachtungen, Prozessinspektionen und in einigen Fällen Penetrationstests oder Schwachstellenanalysen (bei IT-orientierten Audits).
3. Analyse und Risikointerpretation
Sobald die Beweise gesammelt sind, geht das Prüfungsteam in die Analysephase über, in der die Rohdaten in umsetzbare Erkenntnisse umgewandelt werden.
Zunächst vergleichen die Auditoren die tatsächlichen Abläufe mit den festgelegten Kriterien: internen Richtlinien, externen Vorschriften (wie ISO 27001 oder SOC 2) und bewährten Verfahren. Sie identifizieren Kontrollmängel, Inkonsistenzen und Prozessstörungen.
Dann folgt die Ursachenanalyse – der kritische Denkprozess im Rahmen der Prüfung. Die Prüfer fragen: Warum ist das passiert? Handelt es sich um einen Einzelfall oder ein systemisches Problem? War die Ursache technischer (z. B. eine fehlerhafte Automatisierung), verfahrenstechnischer (z. B. veraltete Richtlinien) oder kultureller Natur (z. B. mangelnde Verantwortlichkeit)?
4. Berichterstattung
Der Prüfbericht ist so aufgebaut, dass er der Führungsebene einen strategischen Überblick über die Ergebnisse bietet, gefolgt von konkreten, abteilungsspezifischen Handlungsempfehlungen. Er enthält typischerweise Folgendes:
- Zusammenfassung: Hochrisikothemen, ihre Ursachen und potenzielle Auswirkungen auf das Geschäft.
- Detaillierte Ergebnisse: Eine detaillierte Aufschlüsselung jedes Kontrollversagens oder Problems mit Nachweisen, verantwortlichen Teams und regulatorischen Verweisen.
- Risikobewertung: Jeder Befund wird als hohes, mittleres oder niedriges Risiko eingestuft, oft mit einer Bewertung der Auswirkungen/Wahrscheinlichkeit.
- Empfehlungen: Konkrete, priorisierte Korrekturmaßnahmen – mit Zeitplänen, vorgeschlagenen Verantwortlichen und Umsetzungsschritten.
- Reaktionen des Managements: Jede Abteilung bzw. jeder Kontrollverantwortliche gibt ein erstes Feedback, bestätigt die Zuständigkeit oder bestreitet die Ergebnisse (falls erforderlich).
5. Nachbereitung und Abschluss der Prüfung
Die Nachbereitung ist das, was gute Audits von reinen Dokumentationsübungen unterscheidet. In dieser Phase arbeitet das Auditteam mit den Abteilungsleitern zusammen, um die Umsetzung von Korrekturmaßnahmen zu verfolgen.
Dies könnte Folgendes umfassen:
- Überprüfung neuer oder überarbeiteter Richtlinien
- Erneute Überprüfung der Kontrollen nach der Behebung
- Überprüfung, ob die Mitarbeiterschulung stattgefunden hat
- Bestätigung, dass automatisierte Tools oder Korrekturen für das Zugriffsmanagement bereitgestellt wurden.
In vielen Organisationen wird dieser Folgeprozess durch Governance- und Compliance-Tools automatisiert, die die laufende Kontrollleistung überwachen und Alarm schlagen, wenn ein Problem erneut auftritt.
Automatisierte Tools (wie Sprinto) können die Kontrolle übernehmen, um sicherzustellen, dass die Kontrollen auch langfristig wirksam bleiben.

Von den Erkenntnissen zum Aktionsplan: Automatisieren Sie den gesamten Prozess.
8 Arten von internen Audits
Interne Audits sind nicht einheitlich. Verschiedene Arten konzentrieren sich auf unterschiedliche Ziele und Bereiche des Unternehmens. Im Folgenden werden die acht wichtigsten Arten von internen Audits erläutert:
1. Compliance-Audits
Compliance-Audits prüfen, ob Ihr Unternehmen regulatorische Anforderungen, rechtliche Verpflichtungen und interne Richtlinien einhält. Sie bewerten die Effektivität Ihrer Compliance-Prozesse, decken Durchsetzungslücken auf und kennzeichnen veraltete oder fehlende Dokumente.
2. Penetrationsprüfungen
Penetrationstests simulieren reale Cyberangriffe, um Sicherheitslücken in Ihrer Infrastruktur aufzudecken. Diese Tests gehen über reine Konfigurationsprüfungen hinaus und nutzen aktiv Schwachstellen in Systemen, Netzwerken und Anwendungen aus.
Ziel ist es, aufzudecken, wie ein Angreifer Zugriff erlangen, sich lateral im Netzwerk bewegen und Daten oder Systeme kompromittieren kann. Penetrationstests sind ressourcenintensiv, aber unerlässlich für Unternehmen, die sensible Daten verarbeiten oder in Hochrisikoumgebungen tätig sind.
3. Risikobewertungs-Audits
Risikobewertungs-Audits konzentrieren sich darauf, potenzielle Bedrohungen zu identifizieren, bevor sie sich realisieren. Sie umfassen die Erfassung von Risiken in allen Abteilungen, deren Bewertung anhand ihrer Eintrittswahrscheinlichkeit und ihrer Auswirkungen sowie die Beurteilung, ob die bestehenden Kontrollmechanismen angemessen sind.
Diese Audits helfen dabei, Sanierungsmaßnahmen zu priorisieren und sicherzustellen, dass die Risikominderungsstrategien dem jeweiligen Risiko angemessen sind. Ihre Wirksamkeit hängt von präzisen Eingaben und einer unvoreingenommenen Analyse ab.
4. IT-Audits
IT-Audits bewerten die technologische Infrastruktur, die Sicherheitspraktiken, die Datenrichtlinien und die Zugriffskontrollen Ihres Unternehmens. Sie beurteilen, ob die Systeme sicher und konform sind und den Geschäftsbetrieb ohne unnötige Risiken unterstützen können.
Das Audit umfasst Bereiche wie Systemarchitektur, rollenbasierte Zugriffskontrolle, Verschlüsselungsprotokolle, Bereitschaft zur Reaktion auf Sicherheitsvorfälle und Verfahren zur Notfallwiederherstellung.
5. Untersuchungsprüfungen
Untersuchungsprüfungen werden eingeleitet, wenn der Verdacht auf Betrug, Datenmanipulation, Verstöße gegen Unternehmensrichtlinien oder finanzielle Unregelmäßigkeiten besteht.
Ziel dieser Prüfungen ist es, durch die Auswertung von Protokollen, Transaktionen, Kommunikationen und Benutzeraktivitäten Fakten aufzudecken. Im Mittelpunkt steht die Verantwortlichkeit – die Feststellung, wer wann was getan hat und ob interne Kontrollmechanismen versagt oder umgangen wurden.
6. Leistungsprüfungen
Leistungsprüfungen untersuchen, ob Ressourcen – Budget, Personal, Systeme – effizient eingesetzt werden und die angestrebten Ergebnisse liefern. Sie bewerten, ob Geschäftsprozesse optimiert und auf die Unternehmensziele ausgerichtet sind.
Diese Audits werden häufig eingesetzt, um die Wirksamkeit strategischer Initiativen, Kostensenkungsmaßnahmen oder Technologieinvestitionen zu bestätigen.
7. Integrierte Audits
Integrierte Audits fassen mehrere Prüfungsbereiche – wie IT, Compliance, Finanzen und operative Abläufe – in einer einzigen Prüfung zusammen. Sie eignen sich zur Bewertung voneinander abhängiger Kontrollen und sich überschneidender Risikobereiche.
Beispielsweise wird geprüft, ob Ihre Zugriffskontrollrichtlinien sowohl den Cybersicherheitsstandards als auch den Compliance-Anforderungen entsprechen. Diese Audits ermöglichen einen umfassenderen Überblick über das Risiko und die Wirksamkeit der Kontrollmaßnahmen.
8. Umweltprüfungen
Umweltprüfungen bewerten, wie Ihr Unternehmen seinen Umweltverantwortlichkeiten nachkommt. Dies umfasst die Überprüfung der Abfallentsorgung, der Emissionen, des Energieverbrauchs, des Umgangs mit Gefahrstoffen und der Nachhaltigkeitspraktiken in der Lieferkette.
Diese Audits tragen dazu bei, die Einhaltung von Umweltgesetzen und internen Nachhaltigkeitszielen sicherzustellen, insbesondere für Unternehmen, die einer ESG-Prüfung unterliegen.
Was sind die 5 Cs einer internen Revision?
Die 5Cs der internen Revision sind ein strukturierter Berichtsrahmen, der von internen Prüfern verwendet wird, um nicht nur klar zu kommunizieren, was schiefgelaufen ist, sondern auch, warum es passiert ist, was es bedeutet und wie man es beheben kann.
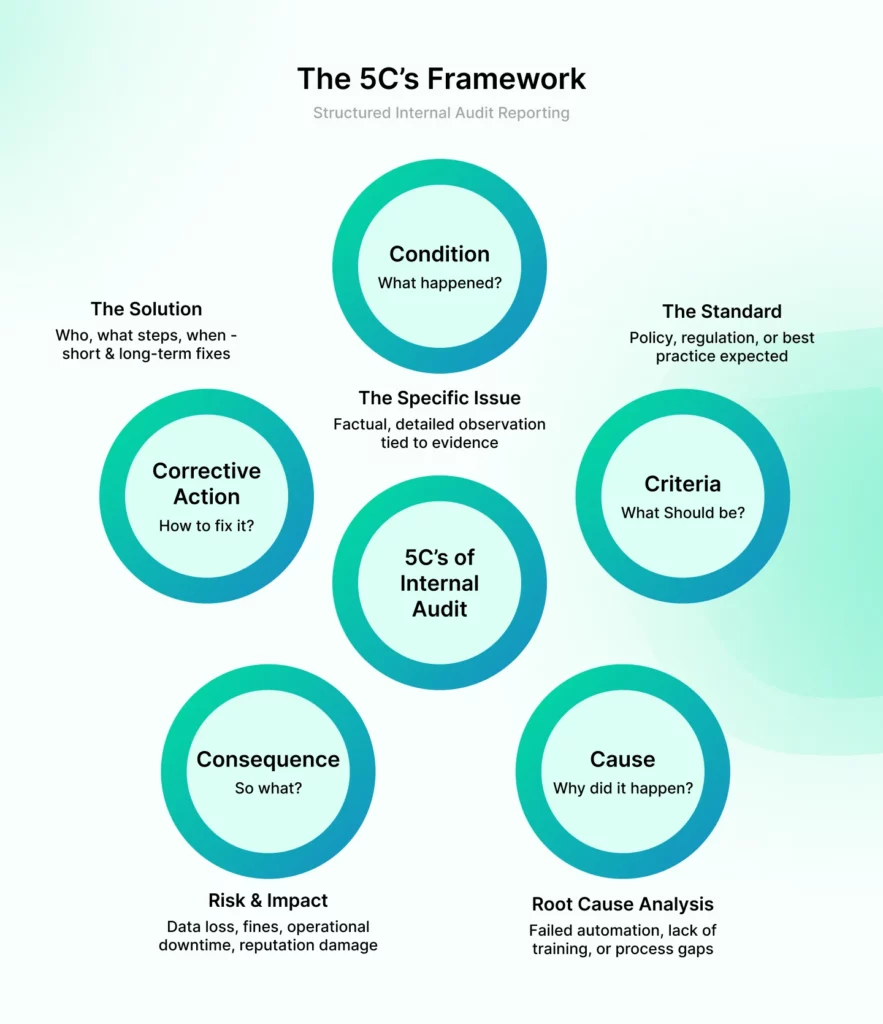
Lassen Sie uns die einzelnen „C“-Elemente genauer betrachten und erläutern, was sie leisten sollen.
1. Bedingung
Die Zustandsbeschreibung erläutert das konkrete Problem, das während der Prüfung festgestellt wurde. Sie sollte sachlich, detailliert und auf Beweisen beruhend sein und keine vagen Verallgemeinerungen enthalten.
Sagen Sie beispielsweise nicht: „Die Zugriffskontrollen sind schwach.“ Sagen Sie stattdessen: „In 3 von 10 Stichprobenfällen behielten ausgeschiedene Benutzer nach ihrer Kündigung noch mehr als 7 Tage lang Zugriff auf kritische Finanzsysteme.“
2. Kriterien
Die Kriterien erläutern den Standard, den die Organisation erfüllen sollte, und was hätte geschehen sollen. Dies kann eine interne Richtlinie, eine externe Vorschrift (wie SOC 2, ISO 27001, SOX), eine Service-Level-Vereinbarung oder auch eine formell übernommene Best Practice sein.
3. Ursache
Die Ursachenanalyse beschreibt, warum das Problem aufgetreten ist. Dieser Abschnitt wird in internen Prüfberichten oft vernachlässigt, ist aber für Führungskräfte besonders relevant. Eine aussagekräftige Ursachenanalyse geht über die Symptome hinaus und konzentriert sich auf die eigentlichen Ursachen.
Lag es an einer fehlgeschlagenen Automatisierung? An mangelnder Schulung? An einer bestehenden Richtlinie, die aber nicht durchgesetzt wurde? Oder vielleicht an einem überlasteten Team, das Prozesse manuell verwaltet, die eigentlich automatisiert werden sollten?
4. Konsequenz
Der Abschnitt „Konsequenzen“ beschreibt das mit dem festgestellten Zustand verbundene Risiko oder die Auswirkungen. Hier beantworten Sie die Frage: „Und was bedeutet das nun?“ Ein aussagekräftiger Abschnitt zu den Konsequenzen geht über allgemeine Begriffe wie „Sicherheitsrisiko“ hinaus und verknüpft die Ergebnisse mit realen Auswirkungen wie Datenverlust, finanziellen Risiken, Bußgeldern, Reputationsschäden oder sogar Betriebsunterbrechungen.
5. Korrekturmaßnahmen
Die Korrekturmaßnahme legt fest, wie das Problem behoben wird – wer für die Lösung verantwortlich ist, welche Schritte unternommen werden und bis wann. Sie sollte sowohl kurzfristige Abhilfemaßnahmen (z. B. Deaktivierung des Zugriffs für ausgeschiedene Benutzer) als auch langfristige Präventionsmaßnahmen (z. B. Automatisierung des Deaktivierungsprozesses und Verschärfung der Richtliniendurchsetzung) umfassen.
Durchführung interner Audits mit Sprinto
Viele kleine und mittelständische Unternehmen, Startups und Firmen führen interne Audits immer noch in Tabellenkalkulationen, auf gemeinsamen Laufwerken und in E-Mail-Postfächern durch. Was als strukturierter Prozess beginnt, artet schnell in ein reaktives, hektisches Vorgehen aus: Man muss Beweise zusammentragen, Beteiligte abstimmen und die Checklisten des Vorjahres aktualisieren, die die aktuellen Risiken nicht mehr widerspiegeln.
Doch die Wahrheit ist: Bei einem guten Auditmanagement geht es nicht darum, mehr Arbeit zu leisten, sondern darum, intelligenter zu arbeiten. Das bedeutet, ein System aufzubauen, das Folgendes ermöglicht:
- Proaktiv, nicht reaktiv
- Integriert in Ihre Risiko- und Compliance-Programme
- Wiederholbar und skalierbar, wenn Ihr Unternehmen wächst.
Case in point: Wann CertPro CPA LLC, eine führende Wirtschaftsprüfungsgesellschaft, ging eine Partnerschaft ein mit Sprinto Die Durchführung von Audits in mehreren Unternehmen hatte unmittelbare und messbare Auswirkungen. SprintoDank der integrierten Prüfungsumgebung von waren sie in der Lage:
- Die Prüfungszeit um 90 % reduzieren
- Greifen Sie auf Echtzeit-Prüfprotokolle zu, ohne zusätzliche Dokumente anfordern zu müssen.
- Die Kommunikation mit Kunden sollte deutlich reduziert werden.

Hol dir für alle deine Audits einen Partner.
Häufig gestellte Fragen
1. Was ist interne Auditmanagement-Software und wie verbessert sie die Compliance?
Software für das interne Auditmanagement standardisiert den gesamten Auditzyklus – von der Planung und Risikobewertung bis hin zur Durchführung und Berichterstattung. Sie verbessert die Compliance durch die Automatisierung von Routineaufgaben, die Reduzierung manueller Fehler und die Gewährleistung einer durchgängigen Überwachung und Prüfung der Kontrollen. Diese Plattformen verfügen in der Regel über integrierte Frameworks, automatische Erinnerungen und Audit-Trails, wodurch der Nachweis der Compliance bei externen Prüfungen oder Zertifizierungsverfahren erleichtert wird.
2. Wie handhabt interne Audit-Management-Software die Dokumentation und die Sammlung von Nachweisen?
Interne Audit-Software zentralisiert alle prüfungsrelevanten Daten auf einer einzigen, sicheren Plattform. Nachweise – wie Protokolle, Screenshots, Richtliniendokumente und Zugriffsberichte – können direkt mit der zu prüfenden Kontrollmaßnahme oder dem zu prüfenden Prozess verknüpft werden. Dadurch ist gewährleistet, dass alles organisiert, versionskontrolliert und jederzeit verfügbar ist.
3. Welche Rolle spielt das Management bei der internen Revision?
Das Management spielt in der internen Revision eine entscheidende Doppelrolle: Es ist sowohl Gegenstand der Prüfung als auch treibende Kraft. Einerseits bewerten die Prüfungsteams, wie gut das Management Risiken, Governance und Compliance-Verpflichtungen wahrnimmt. Andererseits ist das Management dafür verantwortlich, den Prüfungsprozess zu erleichtern, Transparenz zu gewährleisten und – vor allem – auf die Prüfungsergebnisse zu reagieren.
4. Wie häufig sollten interne Audits durchgeführt werden?
Es gibt keine allgemeingültige Regel, aber die Häufigkeit von Audits sollte sich nach dem Risikoprofil Ihres Unternehmens und den regulatorischen Verpflichtungen richten. In Bereichen mit hohem Risiko (wie Datensicherheit oder Finanzberichterstattung) sind vierteljährliche Audits oft die beste Vorgehensweise. Für Funktionen mit geringerem Risiko können halbjährliche oder jährliche Audits ausreichend sein. Rahmenwerke wie ISO 27001 und SOC 2 fordern in der Regel mindestens ein formelles internes Audit pro Jahr.

Autorin
Stiefmütterchen
Pansy ist eine ISC2-zertifizierte Content-Marketing-Expertin im Bereich Cybersicherheit mit einem Hintergrund in Informatik. In letzter Zeit hat sie die Welt des Marketings aus der Perspektive von GRC (Governance, Risk & Compliance) erkundet. SprintoWenn sie nicht arbeitet, vertieft sie sich entweder in politische Romane oder perfektioniert ihre Kochkünste. Manchmal trifft man sie auch beim Sonnenbaden am Strand oder beim Wandern durch dichte Wälder an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


