




FedRAMP als Rahmenwerk hat stets darauf geachtet, mit technologischen Entwicklungen und den Anforderungen der Interessengruppen Schritt zu halten. Um diese Vision zu unterstützen, hat die General Services Administration (GSA), die FedRAMP beaufsichtigt, eine umfassende Cybersicherheits-Roadmap entwickelt. Diese Initiative zielt darauf ab, die Zukunft von Cloud-Sicherheitsdiensten für Bundesbehörden neu zu gestalten, wobei die jüngsten Aktualisierungen das kontinuierliche Engagement für dieses Ziel unterstreichen.
Mit der Einführung neuer technischer Dokumentationszentren, Pilotprogrammen und eines optimierten Autorisierungsprozesses arbeitet FedRAMP daran, den Weg zur Autorisierung für Cloud Service Provider (CSPs) schneller und zugänglicher zu gestalten.
In diesem Blogbeitrag untersuchen wir die wichtigsten Verbesserungen, die 2024 an FedRAMP vorgenommen wurden, und führen Sie durch den aktualisierten Autorisierungsprozess.
TL; DR
| Im Jahr 2024 ersetzte FedRAMP das Joint Authorization Board (JAB) durch ein FedRAMP Board und verlagerte die Autorisierungsverantwortung auf die einzelnen Behörden. Diese Änderung vereinfacht und beschleunigt den Weg zur Betriebsgenehmigung (Authority to Operate, ATO) für Cloud-Service-Provider (CSPs). |
| Innovationen wie das Agile Delivery Pilotprojekt und digitale Autorisierungspakete zielen darauf ab, den Autorisierungsprozess durch Echtzeitüberwachung und maschinenlesbare Formate für die Sicherheitsdokumentation zu modernisieren. |
| Die vier Phasen der FedRAMP-Zulassung umfassen Vorbereitung, Initiierung, Sicherheitsbewertung und Zulassung, gefolgt von einer kontinuierlichen Überwachung zur Sicherstellung der fortlaufenden Einhaltung. |
FedRAMP auf einen Blick
FedRAMP (Federal Risk and Authorization Management Program) ist ein Programm der US-Regierung, das darauf abzielt, die Einführung von Cloud-Technologien innerhalb der Bundesregierung zu beschleunigen, indem strenge Sicherheitsstandards für Cloud-Service-Provider (CSPs) festgelegt werden.
Es bietet CSPs einen konsistenten und wiederholbaren Rahmen, um die Sicherheit ihrer Produkte zu gewährleisten durch:
- Sicherheitsbewertungen: Jeder Cloud-Service-Provider (CSP) muss sich einer Sicherheitsbewertung durch eine unabhängige Prüforganisation (3PAO) unterziehen, um sicherzustellen, dass die Kontrollen den Anforderungen von FedRAMP entsprechen.
- Zulassung: Das regierungsweite Programm bot vor 2024 zwei Hauptarten von Autorisierungen an: die Genehmigung durch das Joint Authorization Board (JAB) und die Betriebsgenehmigung durch eine Behörde (Agency Authorization to Operate, ATO). Erstere war Cloud-Service-Providern (CSPs) vorbehalten, die Dienstleistungen für mehrere Behörden erbrachten, während letztere von einer einzelnen Bundesbehörde erteilt wurde. Im Jahr 2024 führte FedRAMP jedoch einen von einer einzigen Behörde gesteuerten Weg ein und ersetzte das JAB durch … FedRAMP Die Zuständigkeit für die Genehmigung liegt nun bei den einzelnen Behörden.
- Laufende Überwachung: Nach Erhalt der Betriebsgenehmigung muss der CSP die Kontrollen kontinuierlich überwachen, um die Sicherheit langfristig zu gewährleisten.
Der Nutzen von FedRAMP für die Stärkung der Cloud-Sicherheit der Bundesregierung
Eine zentrale Herausforderung für die IT-Abteilungen des Bundes sind veraltete Systeme und die schleppende digitale Transformation. Modernisierung und der Umstieg auf Cloud-Technologie sind notwendig, da die Behörden skalierbare Ressourcen nach Bedarf, Flexibilität und die Nutzung neuer Technologien wie KI und maschinellem Lernen anstreben. Zudem lassen sich dadurch Kosten für die lokale Infrastruktur und deren Wartung einsparen.
Mit Cloud-Technologien gehen jedoch auch Bedenken hinsichtlich Datensicherheit und Datenschutz einher, und angesichts der Sensibilität staatlicher Informationen sind diese Bedenken berechtigt. FedRAMP hat dieses Problem deutlich entschärft, da es sicherstellt, dass Cloud-Service-Provider (CSPs) die strengen Cybersicherheitsanforderungen der Bundesbehörden erfüllen. Das Programm hat nicht nur die Cloud-Einführung bei Bundesbehörden vorangetrieben, sondern auch zur Entwicklung sicherer und konformer Cloud-Lösungen geführt, von denen auch die Wirtschaft profitiert.
Was ist neu am Single-Path-ATO-Prozess 2024?
Die Betriebsgenehmigung (Authority to Operate, ATO) ist eine formelle Zulassung durch die Bundesbehörde, die es einem Cloud-Service-Provider (CSP) erlaubt, seine Dienste im Regierungsnetzwerk anzubieten. Sie belegt, dass der CSP eine detaillierte Sicherheitsprüfung durchlaufen hat und die festgelegten Compliance-Anforderungen erfüllt.
Bisher gab es im FedRAMP-Genehmigungsverfahren zwei getrennte Wege: die Genehmigung durch das Joint Authorization Board (JAB) und die Genehmigung durch die einzelnen Behörden. Um das Verfahren zu beschleunigen und zu modernisieren, hat FedRAMP den separaten JAB-Weg abgeschafft und das Verfahren auf einen einzigen, behördengesteuerten Weg umgestellt. Zu den wichtigsten Neuerungen gehören:
Ein neues FedRAMP-Gremium
Das JAB, das für die Erteilung einer vorläufigen ATO zuständig war, wurde durch den FedRAMP-Vorstand ersetzt, der sich aus sieben vom Office of Management and Budget (OMB) ernannten Führungskräften der Bundesregierung im Bereich Technologie zusammensetzt. Zu den Hauptaufgaben des Vorstands gehören:
- Strategische Beratung anbieten und Richtliniengenehmigungen erteilen
- Die Fähigkeit des Programms, mehr Genehmigungen effektiv zu verarbeiten, soll verbessert werden.
- Programmaufsicht sicherstellen und Verbesserungsvorschläge einbringen
Pilotprojekt für agiles Lieferverfahren
Das Pilotprojekt „Agile Delivery“ zielt darauf ab, den Genehmigungsprozess zu optimieren, indem herkömmliche Genehmigungsverfahren für neue Funktionen und Erweiterungen, die keine Auswirkungen auf Sicherheit oder Datenschutz haben, abgeschafft werden . Um den Prozess zu beschleunigen, können Cloud-Service-Provider (CSPs) Aktualisierungen, die für die Einhaltung moderner Praktiken wie CI/CD oder DevSecOps erforderlich sind, ohne vorherige behördliche Genehmigung bereitstellen. Das Projekt befürwortet außerdem den Übergang von periodischen Überprüfungen zu einer Echtzeit-Sicherheitsüberwachung für ein proaktives Risikomanagement.
Sechs Cloud-Dienste nahmen an dem Pilotprojekt teil, und ihr überwiegend positives Feedback kann zu einigen dauerhaften Prozessänderungen führen.
Digitale Autorisierungspakete
Dies ist ein weiteres Pilotprojekt, das von FedRAMP im August 2024 gestartet und als Open-Source-Projekt auf GitHub gehostet wird. Es soll Cloud-Service-Providern (CSPs) die Erstellung von System-Sicherheitsplänen (SSPs) im OSCAL-Format (Open Security Controls Assessment Language) ermöglichen. OSCAL ist ein vom NIST entwickeltes Standardformat , das die Daten maschinenlesbar macht und dadurch den Autorisierungsprozess vereinfacht.
Die automatisierte Validierung gewährleistet schnellere Überprüfungen, und obwohl sie den aktuellen Autorisierungsprozess nicht ändert, können die Rückmeldungen und Verbesserungen bald zu einer technischen Plattform führen.
Richtlinie für kryptografische Module
FedRAMP hat außerdem einen Richtlinienentwurf veröffentlicht, der die Regeln für bestimmte Verschlüsselungswerkzeuge und kryptografische Module präzisiert. Er bietet Hinweise zur Anwendung von FIPS 140 und gewährleistet so die umfassende Sicherheit von Verschlüsselungswerkzeugen zum Schutz sensibler Daten.
Wir haben bereits Rückmeldungen zum Entwurf der Richtlinie eingeholt und gehen davon aus, dass diese bis Anfang 2025 fertiggestellt sein wird.
Technischer Beirat
Die Technische Beratungsgruppe ist eine weitere Neuerung und wurde gegründet, um umfassende Beratung zu neuen Technologien und Sicherheitsherausforderungen zu bieten. Die Mitglieder der Gruppe stammen aus verschiedenen Bundesbehörden, darunter das Ministerium für Innere Sicherheit, die Cybersicherheits- und Infrastruktursicherheitsbehörde (CISA) und die Zentren für Medicare und Medicaid. Sie ergänzen die Arbeit des Bundesbeirats für sichere Cloud-Dienste (FSCAC) und unterstützen FedRAMP bei der Optimierung seiner Risikomanagementprozesse.
Maximale Produktivität ohne Anstrengung
Was ist erforderlich, um die FedRAMP-Konformität mit den neuen Aktualisierungen zu erreichen?
Das FedRAMP-Autorisierungsverfahren lässt sich in vier Phasen unterteilen: Vorbereitung, Vorautorisierung, Sicherheitsbewertung und laufende Überwachung. Je nach Reifegrad der Organisation können die ersten beiden Phasen 6 bis 12 Monate dauern, die eigentliche Autorisierung weitere 3 bis 8 Monate.
Hier ist eine Aufschlüsselung der Implementierungsschritte:
1. Vorbereitungs- und Bereitschaftsbewertung
Die Vorbereitungsphase legt den Grundstein für den FedRAMP- Zulassungsprozess und erfordert, dass Sie Folgendes berücksichtigen:
- FedRAMP-Autorisierungsgrenze identifizieren: Berücksichtigen Sie die physische Infrastruktur, Softwarekomponenten, Datenflüsse und sogar Metadaten im Zusammenhang mit der Verwaltung sensibler Daten, wie z. B. Zugriffskontrollinformationen oder Klassifizierungsbezeichnungen.
- Eine Risikomanagementstrategie entwickeln: Entwickeln Sie eine Strategie zur Identifizierung, Bewertung und zum Management von Risiken gemäß den FedRAMP-Anforderungen.
- Sicherheitskategorisierung identifizieren: Klassifizieren Sie Systeme gemäß den Federal Information Processing Standards (FIPS) 199 und bestimmen Sie den Grad der Auswirkung als niedrig, mittel oder hoch. Systeme mit geringer Auswirkung verarbeiten nicht sensible Daten, Systeme mit mittlerer Auswirkung verarbeiten sensible, aber nicht personenbezogene Daten und Systeme mit hoher Auswirkung verarbeiten hochsensible Informationen.
- Beginnen Sie mit der Steuerungszuordnung: Wählen Sie die relevanten NIST 800-53-Kontrollen entsprechend dem gewählten Auswirkungsgrad und den FedRAMPs-Basisanforderungen aus.
- Vollständige Dokumentation: Erstellen Sie wichtige Dokumente wie einen Systemsicherheitsplan (SSP), einen Notfallplan, einen Plan für die kontinuierliche Überwachung sowie weitere Richtlinien und Verfahren.
- Beauftragen Sie einen 3PAO: Finden Sie einen FedRAMP-akkreditierten 3PAO (Third-Party Audit Officer), der Bereitschafts- und Sicherheitsbewertungen durchführt.
Anschließend überprüft die 3PAO die Autorisierungsgrenzen, die Sicherheitskategorisierung und die Dokumente und führt eine Gap-Analyse durch, um die Einhaltung der Ausgangsvoraussetzungen zu beurteilen.
Die Ergebnisse der Analyse werden im Bereitschaftsbewertungsbericht (RAR) dokumentiert. Dieser enthält Stärken, Schwächen und Verbesserungspotenziale, die im Aktions- und Meilensteinplan (POA&M) behandelt werden. Ist der CSP für die formale Bewertung bereit, vergibt die 3PAO dem Marktplatz den FedRAMP-Ready-Status.
2. Vorautorisierung
Der nächste Schritt ist der Übergang vom FedRAMP-Bereitschaftsstatus zum Status „In Bearbeitung“. Dies beinhaltet einige Vorautorisierungsaktivitäten;
Formalisierung der Agenturpartnerschaft
Der CSP begründet eine formelle Partnerschaft mit der Behörde durch eine schriftliche Vereinbarung. Diese belegt das Interesse der Behörde an einer Zusammenarbeit mit dem CSP im Rahmen der FedRAMP-Zulassung. Vor der Formalisierung der Partnerschaft prüft die Behörde die Eignung des CSP hinsichtlich voll funktionsfähiger Systeme, ausgereifter Sicherheitsprozesse, eines kompetenten Führungsteams und weiterer Zertifizierungen.
Die Vereinbarung enthält wichtige Details zu CSP und CSO, zur Sicherheitskategorisierung und zu den Ansprechpartnern beider Parteien. Sie unterstreicht außerdem die Verpflichtung von CSP, die Bewertung innerhalb von sechs Monaten zu beginnen, und die Zusage der Behörde, den Prozess innerhalb von zwölf Monaten abzuschließen.
Genehmigungsplanung
Anschließend arbeitet der CSP mit der Behörde zusammen, um den Autorisierungsprozess zu planen. Dieser Schritt konzentriert sich auf die klare Definition von Rollen und Verantwortlichkeiten, die Festlegung der zu erbringenden Leistungen im Rahmen der Autorisierung, das Verständnis des Prozesses und die Erfüllung aller weiteren FedRAMP-Anforderungen.
Arbeitsstrukturplan und laufende Anfrage
Als Nächstes erstellen Sie einen Projektstrukturplan (PSP) mit Meilensteinen, Verantwortlichkeiten und Zeitplänen und reichen einen Antrag auf Statusänderung (IPR) beim FedRAMP PMO ein. Die E-Mail signalisiert, dass der CSP und die Behörde das Autorisierungsverfahren einleiten. Sie enthält Details wie den Schweregrad der Auswirkungen und den Zeitplan für die Bewertung. Für die IPR-Anmeldung muss außerdem eine der folgenden zusätzlichen Anforderungen erfüllt sein:
- Die Agentur liefert einen Nachweis über die Vergabe des Auftrags für die Nutzung des Cloud-Service-Angebots.
- Die Agentur und der CSP zeigen, dass die Agentur den CSO aktiv nutzt.
- Das CSO ist im Marketplace bereits als FedRAMP-fähig gelistet.
- Ein formelles Auftakttreffen mit den relevanten Interessengruppen wurde abgeschlossen.
Auftaktbesprechung
Das Kick-off-Meeting ist der offizielle Beginn des Autorisierungsprozesses, bei dem alle wichtigen Akteure, wie z. B. der CSP, die Behörde, der 3PAO und das FedRAMP PMO, zusammenkommen, um Folgendes zu besprechen:
- Hintergrund und technische Aspekte des Cloud-Service-Angebots
- Sicherheitsanforderungen und Kontrollen
- Rollen und Verantwortlichkeiten, Meilensteine und Projektzeitpläne
- Jedes Compliance-Lücken
- Der Ansatz und der Weg zur Vervollständigung des ATO
3. Sicherheitsbewertung
Vor der Durchführung einer formellen Sicherheitsbewertung erstellt der 3PAO in Abstimmung mit dem Unternehmen einen Sicherheitsbewertungsplan (SAP), der Details zum Prüfprozess und zum Zeitplan enthält. Die Bewertung wird anschließend vom 3PAO auf drei Arten durchgeführt:
- Kontrollprüfung: Dies umfasst die Bewertung der Dokumentation und die Prüfung der Kontrollmechanismen auf ihre operative Wirksamkeit. Der 3PAO kann Passwortkonfigurationen, Protokollierungsfunktionen, Überwachungsmechanismen und andere Kontrollmechanismen untersuchen.
- Schwachstellenscans: Das Schwachstellen-Scans helfen dabei, Schwachstellen und die Häufigkeit von Patches zu verstehen, um Systeme zu sichern.
- Penetrationstests: Die Penetrationstests beinhalten Simulationen realer Szenarien, um die Fähigkeit der Organisation zu verstehen, Angriffen standzuhalten.
Der 3PAO erstellt anschließend einen Sicherheitsbewertungsbericht (SAR) mit Verbesserungsvorschlägen, anhand dessen das Team den POA&M aktualisiert. Zwar sind einige Probleme normal, die Organisation muss jedoch sicherstellen, dass keines davon ein hohes Risiko darstellt.
Im nächsten Schritt werden SSP, SAP, SAR und POA&M zu einem Sicherheitsgenehmigungspaket für die Überprüfung durch die Bundesbehörden zusammengefasst.
Die Bundesbehörde prüft den SAR und kann entscheiden, ob sie Kontrollmaßnahmen testet oder analysiert, ob die verbleibenden Risiken akzeptabel sind, bevor sie eine Betriebsgenehmigung (ATO) erteilt. Anschließend werden die Unterlagen und die Bewertungen online hochgeladen und vom FedRAMP PMO (Program Management Office) geprüft.
Schließlich wird Ihr Service auf dem FedRAMP-Marktplatz als FedRAMP-autorisiert gelistet und Sie können beginnen, Ihre Dienstleistungen der Regierung anzubieten.
4. Laufende Überwachung und Wartung
Diese auch als Nachautorisierungsphase bekannte Phase umfasst die kontinuierliche Überwachung von Sicherheitsrisiken und deren schnelle Behebung. Der Cloud-Service-Provider (CSP) muss der Behörde monatlich die Ergebnisse der kontinuierlichen Überwachung gemäß der von FedRAMP bereitgestellten Vorlage zukommen lassen.
Zu den zu erbringenden Leistungen gehören Dokumente wie monatliche Managementzusammenfassungen zum kontinuierlichen Monitoring , Schwachstellen- und Konfigurationsscans, Maßnahmenpläne, Notfallpläne und Testergebnisse für den Krisenplan. Hier ist der Link zur Vorlage.
Zur Aufrechterhaltung der FedRAMP-Zulassung werden außerdem jährliche Sicherheitsbewertungen durch die 3PAO durchgeführt, um sicherzustellen, dass der CSP die FedRAMP-Anforderungen kontinuierlich erfüllt.
Erhalten Sie eine Echtzeitansicht der Steuerelemente mit Sprinto
Wie lässt sich FedRAMP in die umfassendere Compliance-Strategie integrieren?
FedRAMP ist ein skalierbares Rahmenwerk, das sich durch die Festlegung von Basiskontrollen und das Angebot wiederverwendbarer Elemente leicht in die übergeordnete Compliance-Strategie integrieren lässt.
Die NIST 800-53 Stiftung
FedRAMP basiert auf den NIST 800-53-Kontrollen , die eng mit anderen Rahmenwerken wie ISO 27001 und FISMA übereinstimmen und Redundanzen bei der Implementierung minimieren können.
Cloudspezifische Compliance-Kontrollen
FedRAMP erfordert cloudspezifische Compliance-Kontrollen mit Schwerpunkt auf Verschlüsselung und Zugriffsmanagement. Cloud-Service-Provider (CSPs), die sich bereits im FedRAMP-Autorisierungsprozess befinden, können diese Kontrollen problemlos auch für andere Cloud-Frameworks wie SOC 2 oder HIPAA nutzen.
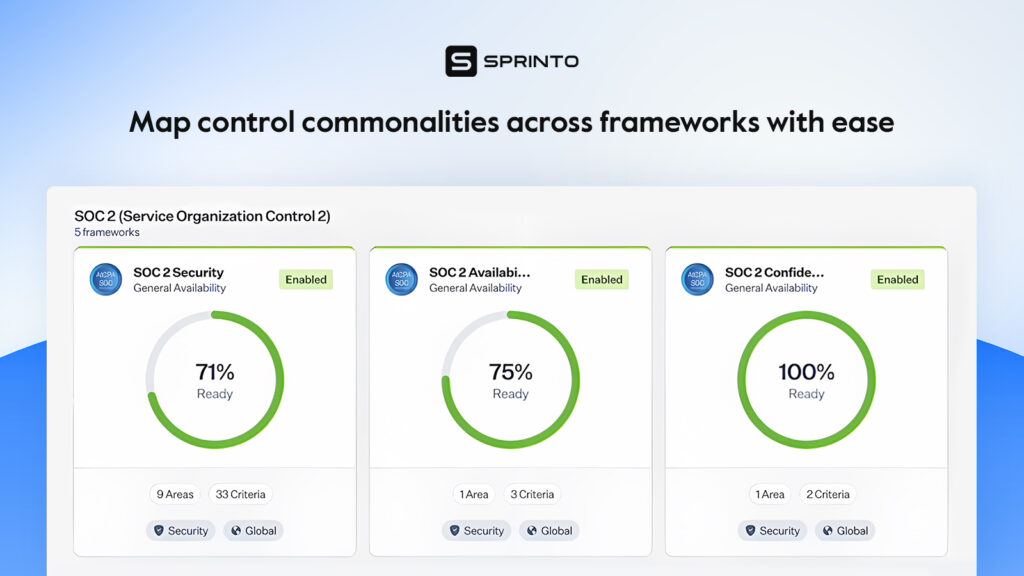
Sie können die Funktion „Allgemeine Steuerungszuordnung“ ganz einfach verwenden von Sprinto Gemeinsamkeiten erfassen.
Ansatz der kontinuierlichen Überwachung
Die Anforderung, einen kontinuierlichen Überwachungsmechanismus für FedRAMP einzurichten, ist mit den meisten Rahmenwerken gut kompatibel, auch wenn diese sich nicht direkt ergänzen. Nehmen wir beispielsweise PCI DSS. Der Überwachungsmechanismus wäre auch hier erforderlich und könnte für die umfassendere Compliance-Strategie genutzt werden.
Verbesserte Governance
FedRAMP unterstützt einheitliche Sicherheitsrichtlinien, ein zentralisiertes Risikomanagement, klar definierte Rollen und Verantwortlichkeiten sowie kontinuierliche Bewertungen für eine bessere Überwachung. Diese Prozesse führen zu verbesserten Governance-Praktiken, die eine umfassende Compliance-Strategie unterstützen.
Unsere Rubrik Sprinto Ein Wegbereiter auf diesem Weg sein?
Der FedRAMP-Prozess mag auf den ersten Blick komplex erscheinen, aber die gute Nachricht ist: Sie müssen ihn nicht wiederholt durchlaufen, um Bundesaufträge zu erhalten. Es handelt sich um einen Ansatz, der einmalig durchgeführt und wiederholt genutzt werden kann. Das bedeutet, dass sich die Mühe auszahlt und Ihnen neue Möglichkeiten eröffnet. Mit Tools wie SprintoSie können den Prozess beschleunigen und kostengünstiger gestalten, sodass Sie nicht Ihre gesamte Zeit und Ihr gesamtes Geld für die Implementierung aufwenden müssen.
Das GRC-Tool der nächsten Generation ermöglicht Ihnen die Integration Ihres eigenen Frameworks (BYOF) auf der Plattform und automatisiert die meisten Implementierungsaufgaben. Integrieren Sie einfach Ihre Technologieinfrastruktur, importieren Sie Ihre Kontrollen und überlassen Sie den Rest dem Produkt. Nutzen Sie Richtlinienvorlagen, Schulungsmodule, rollenbasierte Zugriffskontrollen, kontinuierliche Kontrollüberwachung, automatisierte Nachweiserfassung und weitere Funktionen, um Ihr Compliance-Programm zu optimieren.
Machen Sie noch heute eine Plattform-Tour und starten Sie Ihre Compliance-Reise. Weitere Informationen finden Sie auch in den Sprinto in Aktion.
Häufig gestellte Fragen
Wie viel kostet FedRAMP?
Für kleine und mittlere Unternehmen können die Kosten für FedRAMP zwischen 45000 und über 2 Millionen US-Dollar liegen, für größere Unternehmen können sie bis zu 5 Millionen US-Dollar betragen. Darin enthalten sind die Kosten für Gap-Analysen, Schulungen, Dokumentation, Beratung, Implementierung von Kontrollmaßnahmen, externe Prüfungen und laufende Überwachung.
Welche verschiedenen Arten von FedRAMP-Zulassungen gibt es?
Die drei Arten von FedRAMP-Zulassungen sind:
- FedRAMP-bereit: Vorabgenehmigungsbezeichnung, die die Bereitschaft des CSP für die FedRAMP-Sicherheitsgrundlagen anzeigt.
- FedRAMP-Verfahren läuft: Status, der anzeigt, dass der CSP aktiv an der Autorisierung arbeitet.
- FedRAMP-Autorisierung: Zeigt an, dass CSP die FedRAMP-Autorisierung erfolgreich abgeschlossen hat.
Kann ein Unternehmen die FedRAMP-Zulassung verlieren?
Ja, ein Unternehmen kann seine FedRAMP-Zulassung verlieren, wenn es die laufenden Compliance- und Wartungsanforderungen nicht erfüllt, wie z. B. die Nichteinhaltung der kontinuierlichen Überwachung, das Versäumnis, jährliche Bewertungen durchzuführen, ungelöste kritische Schwachstellen und jegliche wesentliche Änderungen ohne Benachrichtigung.
Gibt es Ausnahmen von FedRAMP?
Ja, die Einhaltung von FedRAMP ist nicht obligatorisch für private Cloud-Dienste, die ausschließlich für eine einzelne Bundesbehörde bestimmt sind und vollständig innerhalb ihrer Einrichtungen implementiert werden.

Autorin
Payal Wadhwa
Payal ist Ihre freundliche Compliance-Expertin von nebenan und zudem ISC2-zertifiziert! Sie übersetzt komplizierte Compliance-Fachbegriffe in praktische Tipps für ein sicheres und zukunftsorientiertes Online-Business. Wenn sie nicht gerade virtuelle Welten rettet, schreibt sie poetische Texte oder begeistert mit ihren Auftritten bei lokalen Open-Mic-Veranstaltungen. Tagsüber Cyber-Expertin, nachts Dichterin!Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


