




Was geschieht, wenn die globalen Finanzsysteme unerwartet versagen?
Im Februar 2022 legte ein Cyberangriff auf die ION Group, einen wichtigen Dienstleister für Banken und Broker, die Handelssysteme in Europa und den USA lahm. Über Nacht waren die Unternehmen gezwungen, Transaktionen manuell abzuwickeln und verzweifelt zu versuchen, mit den Marktbewegungen Schritt zu halten. Die Störung dauerte mehrere Tage und offenbarte eine bittere Realität: Finanzinstitute sind anfällig für operative Zusammenbrüche.
Genau das will die EU mit DORA (Digital Operational Resilience Act) beheben.
TL; DR
| Finanzinstitute und ICT-Dienstleister müssen jeden ICT-bezogenen Vorfall mithilfe eines standardisierten Überwachungsrahmens klassifizieren, protokollieren und melden, um Transparenz und die Einhaltung gesetzlicher Vorschriften zu gewährleisten. |
| Die Prüfung der operativen Resilienz – einschließlich Penetrationstests und Bedrohungssimulationen – muss nachweisen, dass Finanzinstitute, einschließlich Zahlungsinstitute, Cyberbedrohungen und -störungen standhalten können. |
| Organisationen tragen die Verantwortung für ICT-Drittanbieterrisiken, was bedeutet, dass Anbieter und Dienstleister strenge Resilienz- und Sicherheitsstandards erfüllen müssen, um Schwachstellen in der Lieferkette zu vermeiden. |
Was versteht man unter DORA-Compliance?
Der Digital Operational Resilience Act (DORA) ist eine EU-Verordnung, die sicherstellen soll, dass Finanzinstitute Cyberbedrohungen und betrieblichen Störungen standhalten, darauf reagieren und sich davon erholen können. Sie geht über die traditionelle IT-Sicherheit hinaus , indem sie digitale Resilienz zu einer gesetzlichen Anforderung macht.
DORA gilt für Banken, Versicherungen, Investmentfirmen und eine Vielzahl weiterer Finanzinstitute sowie deren wichtige Drittanbieter, beispielsweise Cloud-Plattformen und Softwareanbieter. Es führt strenge Regeln für Risikomanagement, Vorfallsmeldung und digitale Resilienz ein, die die Säulen dieser Verordnung bilden.
Die fünf Säulen von DORA
DORA basiert auf fünf Säulen, die Finanzinstitute gegen Cyberbedrohungen, IT-Störungen und Risiken durch Dritte stärken sollen. Diese Säulen stellen jedoch keine voneinander getrennten Anforderungen dar, sondern sind miteinander verknüpft. Das bedeutet, dass Schwächen in einem Bereich die Compliance insgesamt beeinträchtigen können.
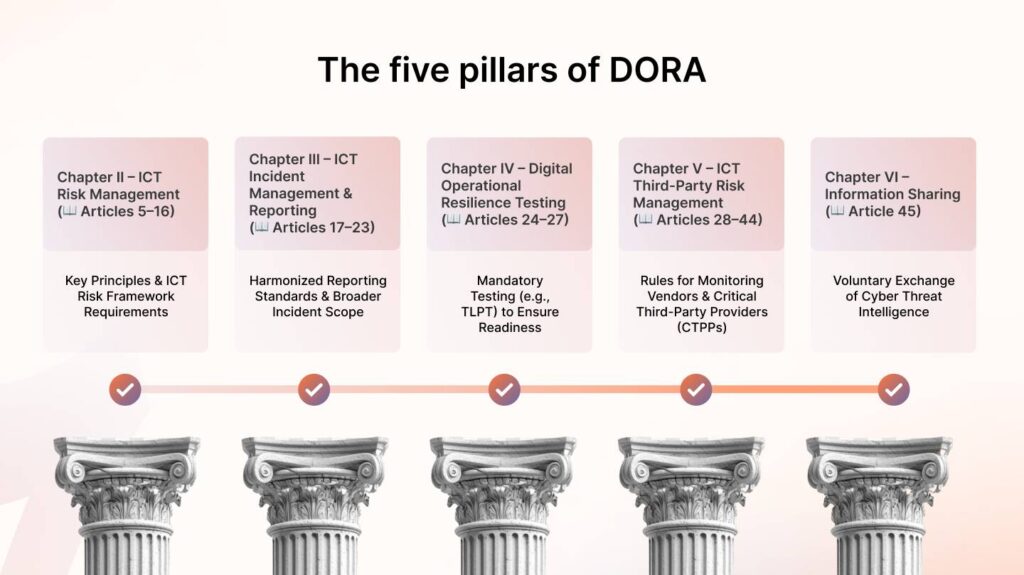
Da die europäischen Aufsichtsbehörden (ESAs) neue technische Standards in zwei Tranchen (Januar 2024 und Juli 2024) veröffentlichen, müssen Finanzinstitute ihre Compliance-Strategien an diese sich entwickelnden Details anpassen.
IKT-Risikomanagement
Kernstück von DORA ist ein robustes Rahmenwerk für das Risikomanagement im Bereich Informations- und Kommunikationstechnologie (IKT). Diese Säule bildet das Rückgrat der Regulierung und legt die Grundlage dafür, wie Finanzunternehmen Technologierisiken identifizieren, managen und mindern.
Folgendes ist dafür erforderlich:
- Ein strukturiertes, auf die folgenden Punkte abgestimmtes ICT-Risikomanagement-Framework einrichten ISO 27001 und NIST-Standards.
- Kritische Geschäftsfunktionen (CIFs) definieren und klassifizieren – eine Voraussetzung für andere Säulen.
- Implementieren Sie Sicherheitsmaßnahmen (technische, organisatorische und physische), um Cyberrisiken zu minimieren.
- Entwickeln Sie eine dokumentierte Reaktions- und Wiederherstellungsstrategie für Cybervorfälle und IT-Ausfälle.
- Risikomanagementstrategien sollten regelmäßig anhand realer Angriffsszenarien getestet und optimiert werden.
Schadensbericht
Finanzinstitute sind bereits verpflichtet, bedeutende Cybersicherheitsvorfälle zu melden, aber DORA standardisiert und erweitert diese Verpflichtung und verpflichtet die Unternehmen, Störungen in einem strukturierten Format zu klassifizieren, zu dokumentieren und zu melden.
Hier die wichtigsten Compliance-Anforderungen:
- Schwere Vorfälle sollten mithilfe standardisierter Vorlagen klassifiziert werden.
- Melden Sie Cybersicherheitsvorfälle und erhebliche Bedrohungen den Aufsichtsbehörden zeitnah.
- Führen Sie detaillierte Vorfallsprotokolle für Compliance-Audits und forensische Analysen.
- Entwickeln Sie eine Strategie für die Zeit nach einem Vorfall, um aus Störungen zu lernen und ein erneutes Auftreten zu verhindern.
Diese Standards stellen eine weitaus strengere Version früherer Rahmenwerke wie PSD2 dar.
Risikomanagement Dritter
Finanzinstitute tragen die volle Verantwortung für die Ausfallsicherheit ihrer Drittanbieter – seien es Cloud-Anbieter, Zahlungsdienstleister oder IT-Sicherheitsfirmen. Fällt ein Anbieter aus, bleiben Sie weiterhin haftbar.
Zu den Compliance-Anforderungen gehören:
- Leiten Due Diligence vor der Aufnahme von Anbietern, um sicherzustellen, dass diese die Resilienzstandards erfüllen.
- Ständig Überwachung der Lieferantenleistung mit regelmäßigen Audits und Risikobewertungen.
- Verträge neu verhandeln, um Verpflichtungen zur Gewährleistung der Resilienz, einschließlich klarer SLAs, aufzunehmen.
- Entwickeln Sie eine Ausstiegsstrategie, um die Geschäftskontinuität im Falle eines Lieferantenausfalls zu gewährleisten.
Resilienztests
DORA verlangt den Nachweis der Widerstandsfähigkeit durch strenge Stresstests. Diese Säule stellt sicher, dass Unternehmen nicht nur davon ausgehen, dass ihre Systeme einem Angriff standhalten – sie wissen es.
Im Rahmen von Resilienztests sind Finanzinstitute verpflichtet:
- Führen Sie regelmäßig durch Schwachstellen zu finden, bevor Angreifer sie finden.
- Führen Sie Stresstests und szenariobasierte Simulationen für Cyberbedrohungen und Systemausfälle durch.
- Einbeziehung unabhängige Sicherheit Tester für regelmäßige Evaluierungen.
- Setzen Sie kontinuierliche Überwachungsinstrumente ein, um Schwachstellen zu erkennen, bevor sie sich verschlimmern.
Hinweis: Der RTS (Regulatory Technical Standard – Threat-Led Penetration Testing, TLPT) hat verpflichtende Penetrationstests für Finanzinstitute eingeführt. Dies entspricht dem TIBER-EU-Rahmenwerk und führt gleichzeitig neue Vorgaben ein, wie beispielsweise die Zulassung interner Tester unter bestimmten Bedingungen und die verpflichtende Anwendung von Purple-Team-Tests.
DORA erlaubt es den Mitgliedstaaten, eine einzige öffentliche Behörde (SPA) zu benennen, die für alle Aufgaben und Verantwortlichkeiten im Zusammenhang mit TLPT zuständig ist. Artikel 26 Absatz 10 von DORA räumt den Mitgliedstaaten jedoch auch die Flexibilität ein:
- Delegieren Sie einige Aufgaben an eine andere Instanz, behalten Sie aber die primäre Aufsicht.
- Alle mit TLPT zusammenhängenden Verantwortlichkeiten sollten bei einer einzigen zuständigen Stelle zentralisiert werden.
Informations- und Nachrichtenaustausch
Cyberkriminelle tauschen Informationen aus, entwickeln ihre Taktiken weiter und nutzen Schwachstellen in Echtzeit aus. DORA verpflichtet Finanzinstitute, dies ebenfalls zu tun und fördert so den branchenweiten Austausch von Bedrohungsinformationen, um Cyberbedrohungen einen Schritt voraus zu sein.
Institutionen müssen:
- Entwicklung sicherer Mechanismen zum Austausch von Informationen über Cybersicherheitsbedrohungen.
- Arbeiten Sie mit Branchenkollegen zusammen, um neuen Bedrohungen einen Schritt voraus zu sein.
- Um eine einheitliche Informationsweitergabe zu gewährleisten, sollten strukturierte Berichtsformate verwendet werden.
Nach all dem stellt sich die Frage: Wo sollten Finanzinstitute ansetzen?
Wie können sich Organisationen auf DORA vorbereiten?
Die Komplexität von DORA liegt in den miteinander verbundenen Anforderungen – man kann das Risikomanagement von Drittanbietern nicht angehen, ohne vorher seine IKT-Systeme abzubilden, und man kann Resilienztests nicht durchführen, ohne über ein solides Rahmenwerk für die Reaktion auf Sicherheitsvorfälle zu verfügen.
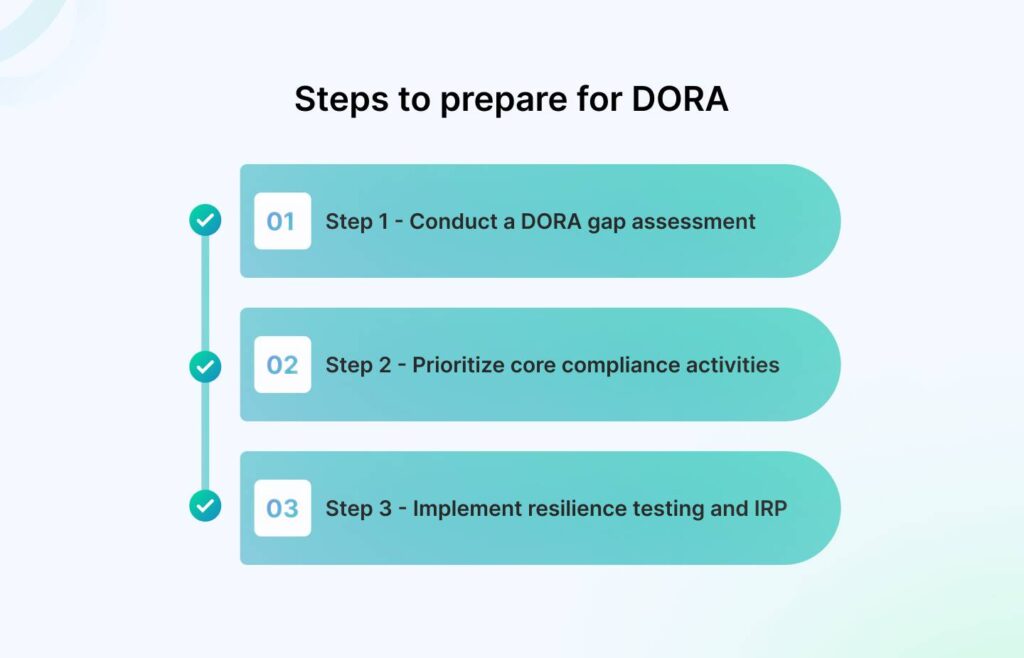
Schritt 1 – Durchführung einer DORA-Lückenanalyse
- Überprüfen Sie bestehende Richtlinien, Verfahren und Sicherheitsrahmen (z. B. ISO 27001 , NIST-CSF).
- Identifizieren Sie Compliance-Lücken im Bereich des ICT-Risikomanagements, der Meldung von Vorfällen, der Resilienztests und der Überwachung von Drittanbietern.
- Nehmen Sie frühzeitig Kontakt mit den Regulierungsbehörden auf, um die länderspezifische Umsetzung der TLPT zu klären.
Schritt 2 – Priorisierung der wichtigsten Compliance-Aktivitäten
- Die Kartierung kritischer IKT-Systeme bildet die Grundlage für die Klassifizierung von Vorfällen, Resilienztests und Risikobewertungen von Drittanbietern.
- Richten Sie interne Meldeprozesse ein, die den strukturierten Meldevorschriften von DORA entsprechen.
- Beginnen Sie mit der Neuverhandlung von Lieferantenverträgen, um die Standards von DORA für das Drittparteienrisikomanagement zu erfüllen.
Schritt 3 – Resilienztests und IRP implementieren
- Setzen Sie kontinuierliche Überwachungsinstrumente ein, um IKT-Risiken proaktiv zu erkennen und zu managen.
- Führen Sie Simulationen zur Cyberresilienz (Penetrationstests, Stresstests) durch, um die Geschäftskontinuität unter Angriffsszenarien zu validieren.
- Sicherstellen, dass Drittanbieter in die Rahmenwerke für Resilienztests integriert werden.
Und schließlich;
- Verfolgen Sie die Aktualisierungen der Europäischen Aufsichtsbehörden (ESAs) im Hinblick auf die Weiterentwicklung der Sekundärgesetzgebung.
- Nutzen Sie die Zusammenarbeit mit Kollegen und den Austausch von Brancheninformationen, um Hindernisse bei der Einhaltung von Vorschriften vorherzusehen.
DORA lässt keinen Raum für hektische Aktionen in letzter Minute – seine Anforderungen sind präskriptiv, durchsetzbar und setzen eine nachgewiesene Widerstandsfähigkeit voraus.
DORA mit Sprinto implementieren
Wozu wird DORA benötigt?
Gäbe es DORA nicht, würden Finanzinstitute der Resilienz dann immer noch die gebührende Priorität einräumen? Die Geschichte legt etwas anderes nahe.
Versäumnisse, die die Notwendigkeit eines stärkeren Mandats verdeutlichen:
- Der Ausfall des ION-Handels im Jahr 2022, der den Derivatemarkt in ganz Europa und den Vereinigten Staaten von Amerika lahmlegte.
- Der IT-Zusammenbruch der TBS Bank im Jahr 2018, der 2 Millionen Kunden wochenlang von ihren Bankkonten aussperrte.
- Der Datendiebstahl bei Capital One im Jahr 2019 führte zum Diebstahl von 106 Millionen Kundendatensätzen.
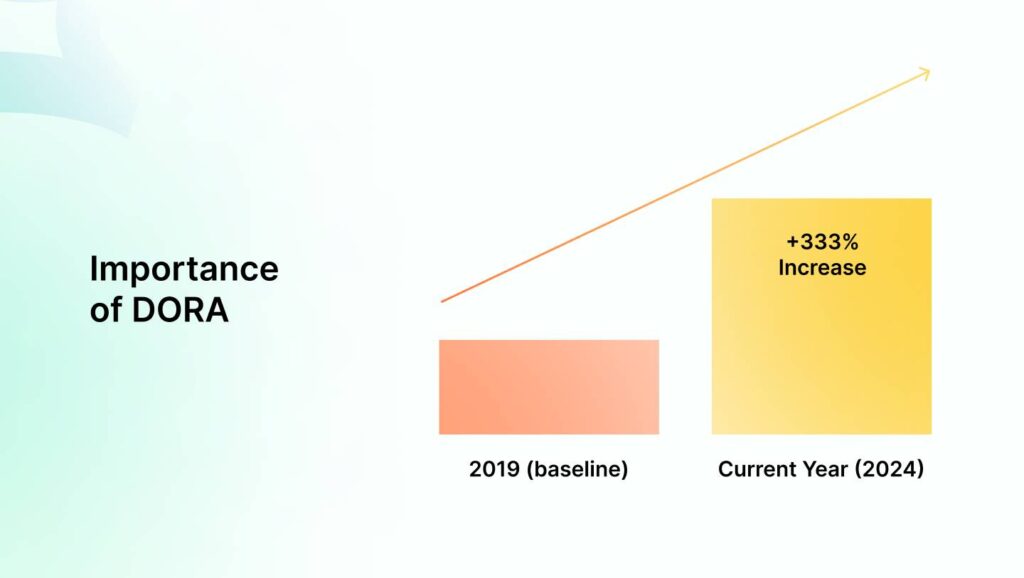
Hier ist, was DORA verbessern will:
- Vor DORA interpretierte jedes Finanzinstitut Resilienz anders. Jetzt gibt es einen einheitlichen, durchsetzbaren Rahmen.
- Finanzunternehmen sind stark von Cloud-Anbietern, Fintech-Unternehmen und IT-Partnern abhängig, hatten aber nur begrenzte Kontrolle über deren Sicherheitslage. DORA verpflichtet Unternehmen, die Verantwortung für ihre gesamte Lieferkette zu übernehmen.
- Viele Unternehmen haben Cybervorfälle unzureichend gemeldet oder sie in verschiedenen Rechtsordnungen uneinheitlich behandelt. DORA standardisiert die Klassifizierung, Meldung und Reaktion auf Vorfälle.
- Das bloße Vorhandensein von Cybersicherheitsrichtlinien reicht nicht aus. Unternehmen müssen ihre Systeme nun Stresstests unterziehen und ihre Fähigkeit unter Beweis stellen, Störungen standzuhalten.
Das Gesetz zur digitalen Betriebssicherheit (Digital Operational Resilience Act, DORA) basiert auf fünf Säulen, die die operative Integrität und Zuverlässigkeit von Finanzinstituten gewährleisten. Dies beinhaltet die direkte oder indirekte Sicherung eines umfassenden Spektrums an IKT-Kapazitäten durch Drittanbieterdienste. Diese Kapazitäten sind entscheidend für den Schutz von Netzwerk- und Informationssystemen und unterstützen somit die ununterbrochene Bereitstellung von Finanzdienstleistungen, insbesondere in Krisenzeiten – Rachna Dutta, IT-Sicherheitsberaterin bei Sprinto.
Rachna Dutta, Infosicherheitsberaterin, Sprinto
Gute Ratschläge summieren sich. Profitieren Sie vom Wissen der führenden Köpfe im Bereich GRC – jetzt beitreten!
Wird DORA Ihre Organisation betreffen? Wenn ja, wie?
Eine der häufigsten Fragen, die uns gestellt werden, lautet: „Gilt DORA für uns?“ Die kurze Antwort?
Wenn Ihre Organisation im Finanzsektor innerhalb der EU tätig ist oder kritische IT-Dienstleistungen für Finanzinstitute erbringt, dann ja, wird DORA Auswirkungen auf Sie haben.
DORA hat einen weitreichenden Anwendungsbereich und umfasst nahezu alle regulierten Finanzinstitute sowie die sie unterstützenden IKT-Drittanbieter. Die Verordnung zielt nicht nur auf Banken und Investmentfirmen ab, sondern erstreckt sich auf ein breites Ökosystem von Finanz- und Technologieanbietern.
Wer fällt unter DORA?
Finanzinstitute
- Banken und Kreditinstitute
- Versicherungs- und Rückversicherungsunternehmen
- Wertpapierfirmen
- Zahlungsdienstleister (PSPs)
- Krypto-Asset-Dienstleister (CASPs)
- Handelsplattformen und Wertpapierbörsen
- Zentralverwahrer (CSDs)
- Crowdfunding-Plattformen
- Verwaltungsgesellschaften von alternativen Investmentfonds (AIFMs)
- Finanzmarktinfrastrukturen (FMIs)
Drittanbieter von Informations- und Kommunikationstechnologie
- Cloud-Computing-Anbieter
- Rechenzentren und IT-Infrastrukturanbieter
- Anbieter von Cybersicherheitsdiensten
- Zahlungsabwickler und Anbieter von Finanzsoftware
- Fintech-Unternehmen, die regulierte Finanzinstitute unterstützen
Die Anschlussfrage lautet üblicherweise: „Aber was ist, wenn meine Organisation nicht direkt beteiligt/reguliert ist?“
Auch wenn Ihr Unternehmen kein Finanzinstitut ist, können Sie dennoch betroffen sein. Wenn Sie IT-Dienstleistungen für DORA-regulierte Unternehmen erbringen, müssen Sie Folgendes erwarten:
- Steigende Compliance-Anforderungen Ihrer Finanzkunden.
- Neuverhandlung von Verträgen zur Angleichung an die Drittparteienrisikomanagementregeln von DORA.
- Mögliche behördliche Einstufung als „kritischer Drittanbieter“ (CTPP), wodurch Ihr Unternehmen einer direkten Aufsicht unterliegt.
Wenn DORA auf Ihre Organisation Anwendung findet, ist die Einhaltung rechtlich durchsetzbar.
Durchsetzung von DORA: Was passiert bei Nichteinhaltung durch Organisationen?
Die Umsetzung des DORA erfolgt durch die nationalen Aufsichtsbehörden (NCAs) in den einzelnen EU-Mitgliedstaaten, was bedeutet, dass die regulatorische Aufsicht je nach Rechtsordnung variiert. Die Europäischen Aufsichtsbehörden (ESAs) spielen jedoch in bestimmten Bereichen, wie beispielsweise dem Drittparteienrisikomanagement, insbesondere bei der Überwachung kritischer Drittanbieter (CTPPs), eine direkte Rolle.
Jedes Land kann eine zentrale öffentliche Behörde (Single Public Authority, SPA) benennen, die für die Überwachung von Resilienztests zuständig ist, und einige Länder delegieren bestimmte Aufgaben an mehrere Behörden, wodurch rechtliche Nuancen entstehen, die Unternehmen, die in mehreren EU-Staaten tätig sind, beachten müssen.
Welche Strafen drohen bei Nichteinhaltung?
Die Regulierungsbehörden werden die Befugnis haben:
- Bei Nichteinhaltung der DORA-Vorgaben drohen erhebliche Geldstrafen. Die Mitgliedstaaten legen die genauen Beträge fest.
- Ist der Resilienzrahmen einer Organisation unzureichend, können die Aufsichtsbehörden bestimmte Aktivitäten einschränken oder aussetzen, bis die Einhaltung der Vorschriften erreicht ist.
- Unternehmen müssen unter Umständen Sicherheitslücken schließen, Kontrollmechanismen verstärken oder zusätzliche Stresstests durchführen, um die Einhaltung der Vorschriften nachzuweisen.
- Schwere Verstöße könnten zur öffentlichen Bekanntgabe von Durchsetzungsmaßnahmen führen, was dem Ruf schaden und das Vertrauen der Mandanten beeinträchtigen könnte.
Aktueller Status von DORA
Finanzinstitute und IKT-Dienstleister haben bis zum 17. Januar 2025 Zeit, den Digital Operational Resilience Act (DORA) vollständig umzusetzen. Damit endet die zweijährige Übergangsfrist, seit der DORA am 16. Januar 2023 in Kraft getreten ist.
Ab dem 17. Januar 2025 werden die Aufsichtsbehörden die Einhaltung der Vorschriften aktiv überwachen. Organisationen, die die erforderlichen Standards nicht erfüllen, können daraufhin Sanktionen erhalten. Einige Verpflichtungen, wie beispielsweise die Überwachung kritischer Drittanbieter und fortgeschrittene Penetrationstests (TLPT), werden schrittweise eingeführt. Unternehmen müssen jedoch ihre grundlegenden Resilienzmaßnahmen vor diesem Stichtag implementiert haben.
Wenn Sie einen DORA-Partner suchen, brauchen Sie nicht weiterzusuchen.
Wie kann Sprinto bei DORA helfen?
Sprinto vereinfacht die Einhaltung der DORA-Vorschriften, indem es die Anforderungen der Verordnung auf global anerkannte Rahmenwerke wie das Secure Controls Framework (SCF), ISO 27001 und SOC 2 abbildet – wodurch der manuelle Aufwand reduziert und die kontinuierliche Einhaltung sichergestellt wird.
- In Zusammenarbeit mit vertrauenswürdigen Implementierungspartnern unterstützt Sprinto Unternehmen bei der Identifizierung von Compliance-Lücken, indem bestehende Sicherheitsrichtlinien, Risikomanagement-Rahmenwerke und Resilienzmaßnahmen anhand der fünf Kernsäulen von DORA bewertet werden.
- Das an ISO 27005 ausgerichtete Risikoregister von Sprinto ermöglicht es Organisationen, ICT-Risiken effizient zu identifizieren, zu bewerten und zu mindern.
- Es hilft Organisationen bei der Implementierung des strukturierten Vorfallmeldesystems von DORA und gewährleistet so eine schnelle Klassifizierung, Reaktion und Offenlegung von ICT-Vorfällen.
- Sprinto unterstützt Organisationen bei der Implementierung des strukturierten Meldesystems für IT-Vorfälle gemäß DORA und gewährleistet so eine schnelle Klassifizierung, Reaktion und Offenlegung von IT-Vorfällen.
Häufig gestellte Fragen
Was gilt gemäß DORA als ein bedeutender IKT-bezogener Vorfall?
Ein schwerwiegender IT-bezogener Vorfall ist jede Störung, die den Finanzdienstleistungssektor erheblich beeinträchtigt und zu Betriebsausfällen, Datenschutzverletzungen oder Serviceunterbrechungen führt. Unternehmen müssen Vorfälle nach Schweregrad klassifizieren, sie innerhalb der vorgeschriebenen Frist den Aufsichtsbehörden melden und detaillierte Protokolle für forensische Analysen führen.
Wie hilft DORA Finanzinstituten bei der Bewältigung operationeller Risiken?
DORA schreibt ein strukturiertes Rahmenwerk für das operationelle Risikomanagement vor und verpflichtet Unternehmen, IKT-Bedrohungen, die den Finanzbetrieb stören könnten, zu identifizieren, zu bewerten und zu mindern. Dies umfasst Maßnahmen zur Stärkung der Cyberresilienz, Echtzeit-Risikoüberwachung und regelmäßige Resilienztests, um Systemausfälle zu verhindern.
Welche Auswirkungen hat DORA auf Finanzdienstleistungsunternehmen, die auf Cloud-Dienstleister angewiesen sind?
DORA verpflichtet Finanzinstitute direkt zur Gewährleistung der Ausfallsicherheit ihrer Cloud-Dienstleister und anderer Drittanbieter. Unternehmen müssen die Risiken durch Drittanbieter bewerten, Verträge neu verhandeln, um DORA-konforme Sicherheitsklauseln aufzunehmen, und sicherstellen, dass die Anbieter an Ausfallsicherheitstests und der behördlichen Aufsicht teilnehmen.
Was sind kritische Vermögenswerte im Sinne des DORA-Gesetzes und warum sind sie wichtig?
Zu den kritischen Vermögenswerten zählen zentrale IT-Systeme, Datenspeicher und Drittanbieterdienste, die für Finanztransaktionen unerlässlich sind. DORA verpflichtet Unternehmen, Abhängigkeiten zu ermitteln, Sicherheitsmaßnahmen zu implementieren und diese Vermögenswerte Stresstests zu unterziehen, um die Kontinuität im Falle von Cyberbedrohungen oder technischen Ausfällen zu gewährleisten.
Welche Rolle spielt die Prüfung der betrieblichen Resilienz bei der Einhaltung der DORA-Vorschriften?
Die Überprüfung der operativen Resilienz stellt sicher, dass Finanzinstitute Störungen standhalten können. Dazu werden alle drei Jahre Penetrationstests, Stresstests und bedrohungsbasierte Penetrationstests (TLPT) für Hochrisikounternehmen durchgeführt. Diese Tests helfen, Schwachstellen zu identifizieren, die Reaktion auf Sicherheitsvorfälle zu verbessern und Notfallpläne zu validieren.

Autorin
Heer Chheda
Heer arbeitet als Content-Marketing-Expertin bei Sprinto. Mit ihrem Medienstudium hat sie ein Gespür für wirkungsvolle Texte. Wenn sie sich nicht gerade mit komplexen Cybersicherheitsthemen auseinandersetzt, findet man sie beim Schwimmen oder beim Kochen. Als Geopolitik-Fan ist sie immer für eine Diskussion zu haben.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


