




Es heißt, wenn man aus der Ferne auf etwas zugreifen kann, können es auch Hacker. Die zunehmende Vernetzung und Konvergenz haben einerseits die physischen Grenzen zum Vorteil verringert. Andererseits haben sie aber auch einen verstärkten Zustrom neuer Bedrohungsarten mit sich gebracht. Im Bereich kritischer Infrastrukturen steht jedoch viel mehr auf dem Spiel – Störungen können lebenswichtige Dienste beeinträchtigen und sogar globale Unruhen und Spannungen auslösen.
Laut einer Sophos-Umfrage waren 67 % der Energie-, Gas- und sonstigen Versorgungsunternehmen in den Jahren 2023 und 2024 von Ransomware-Angriffen betroffen. Die Wiederherstellungskosten für zwei kritische Sektoren – Energie und Wasser – vervierfachten sich innerhalb eines Jahres auf 3 Millionen US-Dollar. Angesichts der zunehmenden Verbreitung von IoT-Angriffen wird deutlich, wie wichtig es ist, das Vertrauen in und die Zuverlässigkeit dieser Dienste zu schützen.
In diesem Blogbeitrag gehen wir der Frage nach, warum Cybersicherheit für kritische Infrastrukturen unerlässlich ist, welche zentralen Herausforderungen damit verbunden sind und wie man ein solides Cybersicherheitsprogramm aufbaut, um wichtige Dienste zu schützen.
TL; DR
| Die zunehmende Abhängigkeit kritischer Infrastrukturen von digitalen Systemen erhöht das Risiko von Bedrohungen und Angriffen. Rahmenwerke wie NIST CSF, ISO 27001, CIRCIA und NIS2 bieten solide Richtlinien zum Schutz dieser Infrastrukturen und gewährleisten so Betriebskontinuität und Ausfallsicherheit. |
| Organisationen, die kritische Infrastrukturen betreiben, stehen vor Herausforderungen wie veralteten Systemen, komplexen Cyberangriffen und fragmentierter Governance. Um diese Herausforderungen zu bewältigen, sind Modernisierungsmaßnahmen, ein gesteigertes Bewusstsein für Cybersicherheit und eine einheitliche Koordination aller Beteiligten erforderlich. |
| Der Aufbau eines robusten Cybersicherheitsprogramms für kritische Infrastrukturen erfordert maßgeschneiderte Risikobewertungen, Investitionen in die richtige Technologie, die Schaffung strukturierter Prozesse sowie kontinuierliche Überwachung und Verbesserung. |
Was versteht man unter Cybersicherheit kritischer Infrastrukturen?
Cybersicherheit kritischer Infrastrukturen bezeichnet den Einsatz von Strategien, Programmen und technologischen Schutzmaßnahmen zum Schutz der essenziellen Anlagen, Systeme und Netzwerke eines Landes. Kritische Infrastrukturen sind für das Funktionieren von Regierung und Bürgern unerlässlich und umfassen wichtige Dienstleistungen wie Finanzdienstleistungen, Gesundheitswesen, Energieversorgung und Transportwesen.
Bedeutung der Cybersicherheit für kritische Infrastrukturen
Laut einem Bericht von KnowBe4 ereigneten sich zwischen Januar 2023 und 2024 13 Angriffe pro Sekunde auf kritische Infrastrukturen, was die Notwendigkeit digitaler Resilienz unterstreicht.
In einer zunehmend digital vernetzten Welt sind die meisten essenziellen Dienstleistungen, auf die die Gesellschaft angewiesen ist – vom Bankwesen über das Gesundheitswesen bis hin zu Energienetzen – digitalisiert. Dadurch sind neue Einfallstore für Angreifer entstanden, und die Kontinuität dieser Dienste sowie die nationale Sicherheit hängen von wirksamen Cybersicherheitsmaßnahmen ab.
Nehmen wir den Fall der Unterbrechung der Gesundheitsversorgung. Das US-amerikanische Change Healthcare-System, das die Gesundheitsversorgung verwaltet, 14 Milliarden Transaktionen Im vergangenen Jahr wurde das System Opfer eines Ransomware-Angriffs. Es war etwa einen Monat lang außer Betrieb, und die dadurch bedingten Verzögerungen beeinträchtigten nicht nur die Finanzen, sondern auch die Patientenversorgung.
Neben dem Schutz kritischer Infrastrukturen ist Cybersicherheit auch entscheidend für den Schutz sensibler Daten, die Minimierung wirtschaftlicher Verluste und die Aufrechterhaltung des öffentlichen Vertrauens in die Zuverlässigkeit der Dienste.
Manche dieser Angriffe werden auch durch geopolitische Gründe motiviert. Sie zielen nicht auf Datendiebstahl ab, sondern lediglich auf die Störung von Diensten, wie beispielsweise der Angriff auf ein Wasserwerk in Pennsylvania, der die Betreiber zur Umstellung auf manuelle Bedienung zwang. Das ist einfach die sich ständig verändernde Natur des Konflikts.
Eine Cybersicherheitsstrategie zum Schutz kritischer Dienste ist heute unerlässlich, um gesellschaftliche Stabilität, Wachstum und das Gemeinwohl zu gewährleisten.
Vorschriften in kritischen Infrastrukturen
Die Vorschriften für kritische Infrastrukturen bieten eine Reihe strukturierter Richtlinien, die den Betreibern helfen, Cybersicherheits- und Compliance-Maßnahmen durchzusetzen und die Zuverlässigkeit und Verfügbarkeit wesentlicher Dienste zu gewährleisten.
Zu den Rahmenwerken zur Verbesserung der Cybersicherheit kritischer Infrastrukturen gehören:
NIST-CSF
Das NIST Cybersecurity Framework Das vom National Institute of Standards and Technology (NIST) entwickelte Rahmenwerk ist ein weithin anerkanntes Instrument zur Gewährleistung der Cybersicherheit kritischer Infrastrukturen. Es handelt sich um ein flexibles Rahmenwerk, das einen risikobasierten Ansatz verfolgt, um Cybersicherheitsmaßnahmen in die Geschäftsprozesse zu integrieren und die Widerstandsfähigkeit gegen Bedrohungen und Angriffe zu stärken.
Das NIST-Rahmenwerk zur Verbesserung der Cybersicherheit kritischer Infrastrukturen basiert auf fünf Kernfunktionen – Identifizieren, Schützen, Erkennen, Reagieren und Wiederherstellen –, die Organisationen dabei helfen, ein Verständnis für Cyberrisiken zu entwickeln, notwendige Maßnahmen zu ergreifen und sich reibungslos von Ereignissen zu erholen.
CIRCIA
Der Cyber Incident Reporting for Critical Infrastructure Act (CIRCIA) von 2022 ist ein US-Bundesgesetz, das die Meldung von Cybervorfällen in kritischen Infrastrukturen an die Cybersecurity and Infrastructure Security Agency (CISA) vorschreibt. Vorfälle müssen innerhalb von 72 Stunden nach ihrer Entdeckung gemeldet werden; bei Ransomware-Angriffen beträgt die Meldefrist 24 Stunden.
Hauptzweck des Gesetzes ist die Gewährleistung einer schnellen Reaktion auf Bedrohungen und Angriffe auf kritische Infrastrukturen. Es trägt außerdem zur Schaffung eines kooperativen Umfelds bei, in dem die CISA mit betroffenen Branchen zusammenarbeiten kann, um Betriebsunterbrechungen zu minimieren.
NIS2-Richtlinie
Die Richtlinie 2 über Netz- und Informationssysteme (NIS2-Richtlinie) ist ein EU-Rechtsakt zur Gewährleistung der Cybersicherheit kritischer Infrastrukturen und wesentlicher Dienste. Sie ersetzt die ursprüngliche NIS-Richtlinie und erweitert deren Anwendungsbereich auf weitere kritische Dienste. Die Richtlinie konzentriert sich auf ein robustes Risikomanagement, die zeitnahe Meldung von Vorfällen, eine verbesserte Governance, die Sicherheit der Lieferkette und die grenzüberschreitende Zusammenarbeit.
Die Richtlinie sieht strenge Bußgelder und Strafen vor, um die Einhaltung zu gewährleisten und eine proaktive Vorsorge in diesen Schlüsselsektoren zu fördern.
ISO 27001
ISO 27001 ist ein führender Standard für Informationssicherheits-Managementsysteme (ISMS), der robuste Sicherheitspraktiken systematisch implementiert, um kritische Infrastrukturen zu schützen. Er unterstützt Organisationen bei der Risikobewertung und der Entwicklung von Behandlungsplänen und bietet durch umfassende Kontrollen gemäß Anhang A Hilfestellung zur Behebung von Schwachstellen.
Der Standard ist aufgrund seiner Flexibilität und Glaubwürdigkeit weltweit anerkannt und trägt zur Sicherstellung der Vertraulichkeit, Integrität und Verfügbarkeit von Daten bei, wodurch er sich ideal für kritische Dienstleistungsorganisationen eignet.
Erreichen Sie die ISO 27001-Konformität mit Sprinto
Gesetz über Informationen zur kritischen Infrastruktur von 2002 (CII-Gesetz)
Der Critical Infrastructure Information Act von 2002 (CII Act) ist ein weiteres US-Bundesgesetz, das den Informationsaustausch zwischen Privatwirtschaft und Regierung über Cyberbedrohungen kritischer Infrastrukturen fördert. Es wird vom Heimatschutzministerium (Department of Homeland Security, DHS) überwacht, um die Zusammenarbeit zwischen Regierung und Privatwirtschaft zur Risikominderung ohne Angst vor öffentlicher Offenlegung und rechtlichen Konsequenzen zu unterstützen.
Die im Rahmen dieses Gesetzes ausgetauschten Informationen helfen der Regierung, Prioritäten bei den Sicherheitsmaßnahmen für kritische Infrastrukturen festzulegen und fundierte Entscheidungen zu treffen.
Schritte zum Aufbau eines Cybersicherheitsprogramms für kritische Infrastrukturen
Der Aufbau eines Cybersicherheitsprogramms für kritische Infrastrukturen erfordert die Definition des Umfangs und die Identifizierung kritischer Assets, die Etablierung einer Governance, Investitionen in die richtige Technologie und die Entwicklung eines Notfallplans, wobei jeder Schritt zu einer soliden Grundlage beiträgt.
Befolgen Sie diese Schritte, um ein Cybersicherheitsprogramm für kritische Infrastrukturen aufzubauen:
Umfang und Ziele definieren
Beginnen Sie mit der Abgrenzung, um die Systeme, Netzwerke und Anlagen zu identifizieren, da diese die kritischsten Systeme Ihres Unternehmens darstellen. Für einen Gesundheitsdienstleister wären dies beispielsweise Patientendatenbanken oder medizinische Geräte, für ein Energieunternehmen hingegen Stromnetze. Anschließend werden die Ziele auf Basis der Abgrenzung festgelegt, etwa der Schutz sensibler Daten oder die Gewährleistung eines unterbrechungsfreien Betriebs. Dies schafft Klarheit für Ihr Cybersicherheitsprogramm und hilft Ihnen, Ihre Maßnahmen effektiv zu priorisieren.
Führen Sie eine Risikoanalyse durch, um Lücken zu identifizieren.
Im nächsten Schritt gilt es, spezifische Risiken anhand von Bedrohungen, Schwachstellen, Chancen und Herausforderungen zu identifizieren. Gartner empfiehlt hierfür eine Szenarioplanung, bei der Sie verschiedene, für Ihr Unternehmen relevante Szenarien durchspielen, die wichtigsten Einflussfaktoren analysieren und sich auf die wahrscheinlichsten und wirkungsvollsten Punkte konzentrieren.
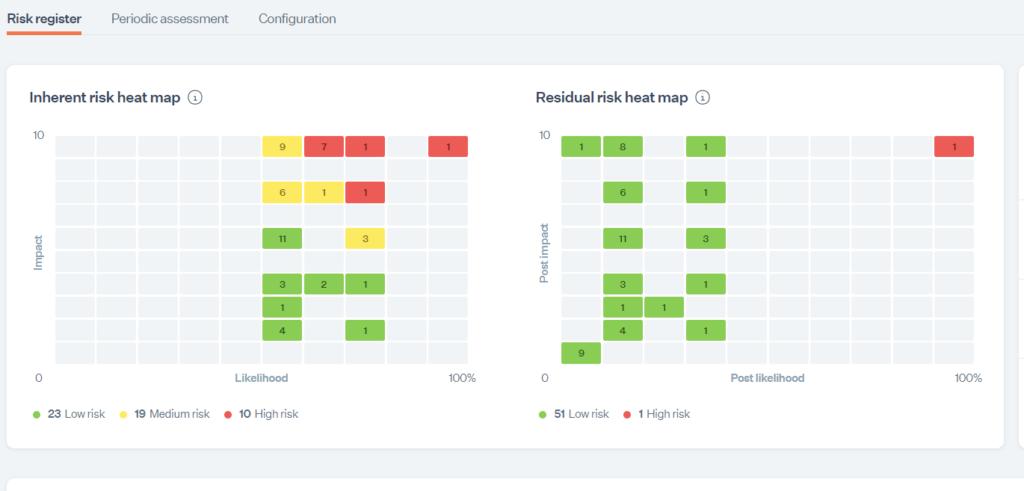
Sie können auch eine Risiko-Heatmap verwenden, um die richtigen Risiken in Ihren Fokus zu rücken und die Prioritäten mit Ihrer Strategie zu verknüpfen.
Ermitteln Sie die bestehenden Kontrollmechanismen und Prozesse und ordnen Sie sie den Risiken mit hoher und mittlerer Priorität zu, um potenzielle Schwachstellen zu erkennen. Dies hilft Ihnen, einen Plan für die zukünftige Risikominderung zu entwickeln.
Governance und Richtlinien festlegen
Richten Sie ein Governance-Framework ein, dessen Struktur die wichtigsten Rollen und Verantwortlichkeiten sowie die Berichtswege aller Beteiligten definiert. Erstellen Sie anschließend relevante Cybersicherheitsrichtlinien, beispielsweise zur Datenklassifizierung, Zugriffskontrolle, Reaktion auf Sicherheitsvorfälle und zur zulässigen Nutzung. Die Anwendung eines Cybersicherheits-Frameworks wie NIST CSF oder ISO 27001 ist ein guter Ansatz, um Richtlinien aufeinander abzustimmen und ein Mindestmaß an Sicherheit zu gewährleisten.
Ein Risikomanagementausschuss mit funktionsübergreifenden Führungskräften kann den Implementierungsprozess und die Durchsetzung der Richtlinien überwachen.
Investieren Sie in die richtige Technologie
Investieren Sie in die richtigen Technologielösungen, um die Fähigkeit Ihres Unternehmens zur Prävention, Erkennung und Abwehr von Cyberbedrohungen zu verbessern. Zu den grundlegenden Lösungen gehören eine Next-Generation-Firewall, Intrusion-Detection-Systeme, Endpoint Detection and Response (EDR), Zugriffsmanagementlösungen, kontinuierliche Überwachung und Verschlüsselungstools. Wählen Sie skalierbare Lösungen, die sich nahtlos in Ihre bestehende IT-Infrastruktur integrieren lassen.
Klubportal CMS GRC-Tools wie Sprinto Das macht mehr Sinn, wenn Sie Compliance-Vorschriften unterliegen. Sprinto verfügt über integrierte Sicherheitslösungen wie kontinuierliche Überwachung, automatisierte Risikobewertungen, rollenbasierte Zugriffskontrollen, Dr. Sprinto MDM-Lösungen und vieles mehr. Dies hilft Ihnen, Kosten und Arbeitsaufwand zu sparen und gleichzeitig Cybersicherheitsmaßnahmen in Ihre Geschäftsprozesse zu integrieren.
Entwickeln Sie einen Vorfallreaktionsplan
Implementieren Sie einen strukturierten Prozess zur Erkennung, Reaktion und Behebung von Cybersicherheitsvorfällen mit einem klar definierten Notfallplan. Dieser Plan sollte die Schweregrade der Vorfälle (von niedrig bis hoch), Eskalationsverfahren, Kommunikationsprotokolle sowie Maßnahmen zur Eindämmung, Beseitigung und Wiederherstellung festlegen. Definieren Sie die Rollen und Verantwortlichkeiten des Notfallteams, schulen Sie die Mitglieder im Umgang mit dem Plan und testen Sie dessen Wirksamkeit, um das Verständnis und die Vorbereitung zu verbessern.
Erstellen Sie ein Lieferantenmanagementprogramm
Kritische Infrastrukturen sind in hohem Maße von Drittanbietern abhängig. Daher ist es entscheidend, Risiken aus Lieferketten und Lieferantenpartnerschaften zu identifizieren und zu kategorisieren. Anhand der Informationen, auf die Ihre Lieferanten Zugriff haben, sollten Sie deren Risikostufen (hoch, mittel oder niedrig) festlegen.
Führen Sie für alle Lieferanten eine sorgfältige Prüfung und Risikobewertung durch und nutzen Sie Sicherheitsfragebögen Um den Sicherheitsreifegrad des Anbieters zu verstehen, sollten Sie grundlegende Sicherheitsanforderungen an Anbieter festlegen, wie z. B. die Einhaltung eines grundlegenden Cybersicherheitsrahmens, Verschlüsselung oder Multi-Faktor-Authentifizierung. Schließlich sollten Sie Anbieterverträge mit klar definierten Sicherheitsanforderungen durchsetzen.
Abwehrmechanismen kontinuierlich überwachen und testen
Nutzen Sie automatisierte Tools oder Mechanismen zur kontinuierlichen Überwachung, um wichtige Leistungsindikatoren, Netzwerkaktivitäten, Protokolle und andere Kontrollkennzahlen zu verfolgen und Schwachstellen in Echtzeit zu erkennen. Dies ermöglicht die schnelle Behebung von Schwachstellen und trägt dazu bei, dass Ihr Unternehmen stets wachsam bleibt. Neben der laufenden Überwachung sind regelmäßige Sicherheitsbewertungen wie VAPT-Scans (Schwachstellenanalysen und Penetrationstests) sowie interne Audits zur Einhaltung von Vorschriften unerlässlich, um eine solide Cybersicherheit zu gewährleisten und neuen und sich entwickelnden digitalen Bedrohungen zu begegnen.
Führen Sie regelmäßige Überprüfungen durch, um Verbesserungen zu besprechen.
Vereinbaren Sie ein Besprechungsgespräch mit der Geschäftsleitung, in dem Sie detaillierte Berichte mit allen wichtigen Erkenntnissen präsentieren, z. B. zur Wirksamkeit der Kontrollmaßnahmen, zu aktuellen Vorfällen oder regulatorischen Neuerungen. Besprechen Sie festgestellte Schwachstellen und das Feedback wichtiger Stakeholder, um einen Verbesserungsplan zu entwickeln, der mit den langfristigen Cybersicherheits- und Geschäftszielen übereinstimmt.
Cybersicherheit und Compliance verwalten mit Sprinto
Wie lässt sich die Cybersicherheit kritischer Infrastrukturen gewährleisten?
Für ein effektives Management der Cybersicherheit kritischer Infrastrukturen sind drei Schlüsselfaktoren erforderlich: die Zusammenarbeit zwischen privaten, staatlichen und föderalen Stellen, eine engagierte Führung und eine mehrschichtige Verteidigung.
Die Zusammenarbeit zwischen öffentlichem und privatem Sektor ermöglicht es, die jeweiligen Fachkenntnisse beider Bereiche zu bündeln. Private Organisationen können Informationen über neu auftretende Bedrohungen, Schwachstellen und Risiken austauschen. Landesregierungen können die Bemühungen der verschiedenen Akteure koordinieren und die Finanzierung, den Ressourcenaustausch und die Schaffung einer gemeinsamen Umgebung überwachen. Bundesbehörden oder Cybersicherheitsbehörden wie das US-Heimatschutzministerium (DHS) können Leitlinien und Instrumente auf nationaler Ebene bereitstellen und gleichzeitig die lokale Verantwortung gewährleisten.
Das Engagement der Führungsebene ist unerlässlich, um den Mitarbeitern auf den unteren Ebenen die Dringlichkeit von Cybersicherheitsinitiativen zu verdeutlichen. Die Führungskräfte müssen sicherstellen, dass sie Cybersicherheitsbedenken regelmäßig überprüfen und angehen sowie eine Kultur der Verantwortlichkeit auf allen Funktionsebenen fördern. Dies hält die Teams motiviert und trägt dazu bei, unternehmensweit ein risikobewusstes Umfeld zu schaffen.
Ein mehrschichtiger Verteidigungsansatz ist unerlässlich, um angesichts der rasanten Weiterentwicklung von Bedrohungen widerstandsfähig zu bleiben. Dieser Ansatz kombiniert zwei oder drei Kontrollmaßnahmen – präventive, detektivische oder korrektive –, um eine umfassende Verteidigung zu gewährleisten, Risiken zu managen und gleichzeitig Betriebsunterbrechungen proaktiv zu minimieren. Beispiele für präventive Maßnahmen sind Zugriffsmanagement und Mitarbeiterschulungen, während detektivische und korrektive Maßnahmen Intrusion-Detection-Systeme bzw. Datensicherungssysteme umfassen.
Herausforderungen für die Cybersicherheit kritischer Infrastrukturen
Von veralteter Technologie bis hin zur Kluft zwischen öffentlichem und privatem Sektor – hier sind die wichtigsten Herausforderungen im Bereich der Cybersicherheit kritischer Infrastrukturen:
Die Komplexität der Bedrohungen hat zugenommen
Während die meisten Organisationen weiterhin mit grundlegenden Problemen wie schwachen Passwörtern zu kämpfen haben, werden Angreifer täglich besser und starten hochkomplexe Angriffe. Zu den fortgeschrittenen Bedrohungen, die wichtige Dienste im Handumdrehen lahmlegen und massive Auswirkungen haben können, gehören die Ausnutzung von Zero-Day-Schwachstellen, Ransomware-Angriffe, Lieferkettenangriffe, KI-gesteuerte Angriffe und die Ausnutzung von IoT-Geräten.
Diese sich stetig weiterentwickelnde Komplexität der Bedrohungen unterstreicht die Notwendigkeit fortschrittlicher Erkennungs- und Reaktionsfähigkeiten sowie einer Kultur der Cybersicherheit.
Viele Systeme basieren auf veralteter Technologie.
Viele Betreiber kritischer Infrastrukturen nutzen veraltete Systeme und Technologien, die vor zwanzig oder dreißig Jahren eingesetzt wurden. Diese Systeme werden von modernen Anbietern nicht mehr unterstützt, erhalten keine Patches und Updates und sind nicht mit den neuesten Tools kompatibel. Dadurch entstehen Sicherheitslücken und Schwachstellen, die Angreifer ausnutzen können, wodurch sich die Angriffsfläche insgesamt vergrößert.
Es ist an der Zeit, dass kritische Infrastrukturen mit privaten Unternehmen zusammenarbeiten und auf zukunftsweisende Technologien setzen, um widerstandsfähig zu bleiben und ihre Abläufe zukunftssicher zu gestalten.
Es besteht eine Trennung zwischen öffentlichem und privatem Sektor.
Die Eigentumsverhältnisse kritischer Infrastrukturen sind nach wie vor fragmentiert, was zu unterschiedlichen Zielen und Prioritäten zwischen öffentlichem und privatem Sektor führt. Die Risikowahrnehmung der Regierung ist von „öffentlicher Sicherheit“ und „nationaler Sicherheit“ geprägt, während der private Sektor den Fokus auf den Schutz von Kundendaten und die Sicherstellung der Geschäftskontinuität legt. Obwohl beide Seiten in gewisser Weise Recht haben, bedarf es Zusammenarbeit und Koordination, um einen einheitlichen Ansatz für Cybersicherheit zu entwickeln und gleichzeitig das öffentliche Interesse und den wirtschaftlichen Nutzen zu maximieren.
Mangel an Fachkräften
Laut einem Bericht von BCG fehlen weltweit 2.8 Millionen Cybersicherheitsexperten. Angesichts zunehmender Sicherheitslücken und Angriffe benötigen Unternehmen qualifizierte Fachkräfte in Spezialgebieten wie Bedrohungsanalyse, Penetrationstests, Compliance und Sicherheitsanalyse. Diese Fachkräftelücke führt zu einer langsamen Anpassung an neue Bedrohungen und macht kritische Infrastrukturen anfälliger für Angriffe.
Die einzige Möglichkeit, diesem Problem zu begegnen, besteht darin, die bestehenden Arbeitskräfte zu halten und in Sensibilisierungs- und Schulungsprogramme zu investieren.
Kleinere Organisationen stehen vor Ressourcenknappheit
Während große Organisationen über eigene Budgets und Mitarbeiter für Cybersicherheit verfügen, zögern kleinere Organisationen aufgrund begrenzter Ressourcen oft, fortschrittliche Tools anzuschaffen. Häufig sind dort auch zwei oder drei IT-Mitarbeiter überlastet und ausgebrannt, da sie mehrere Aufgaben gleichzeitig bewältigen müssen – Tagesgeschäft, Cybersicherheit und Compliance.
Um diese Herausforderung zu meistern, können Unternehmen kostengünstige und umfassende Lösungen in Betracht ziehen, die speziell für kleine und mittlere Unternehmen entwickelt wurden. Erfahren Sie mehr. Sprinto kann hier helfen.
Internationale Netzwerke sind miteinander verbunden.
Da Regierungen zunehmend auf grenzüberschreitenden Informationsaustausch und länderübergreifende Netzwerke angewiesen sind, breiten sich Cyberbedrohungen über Länder und Branchen hinweg aus. Schwachstellen in Lieferketten oder staatlich geförderte Angriffe aufgrund von Spannungen zwischen Staaten sind mittlerweile an der Tagesordnung. Hinzu kommt, dass verschiedene Länder unterschiedliche Regulierungen und Cybersicherheitsmechanismen haben, was zu einem Mangel an koordinierten Reaktionen führt.
Um dieser Herausforderung zu begegnen, sollten sich die Regierungen auf die internationale Zusammenarbeit und die Harmonisierung der Cybersicherheitsstandards konzentrieren.
Gewährleisten Sie Widerstandsfähigkeit und kontinuierliche Einhaltung der Sprinto
Die Funktionsfähigkeit und das Wohlergehen jedes Landes gewährleisten den reibungslosen Betrieb der kritischen Infrastruktur, und der Fokus der Betreiber sollte auf der Bereitstellung essenzieller Dienstleistungen liegen. Bedrohungen, Angriffe oder die Einhaltung regionaler regulatorischer Anforderungen dürfen sie nicht behindern. Deshalb sind Instrumente wie Sprinto Sie dienen dazu, ihnen bei der Automatisierung der Compliance zu helfen, eine starke Implementierung von Sicherheitskontrollen zu gewährleisten und die Widerstandsfähigkeit zu erhöhen.
Das GRC-Tool der nächsten Generation nimmt Ihnen die Last von den Schultern und bietet sofortigen Mehrwert durch:
- Automatisierte Arbeitsabläufe, die Ihnen helfen, die Konformität mit Rahmenwerken wie NIST CSF, ISO 27001, SOC 2 und anderen zu erreichen.
- Integrierte Richtlinienvorlagen machen die Erstellung von Richtlinien von Grund auf überflüssig und gewährleisten eine einheitliche Richtliniendurchsetzung.
- Integriertes Risikomanagement mit einer zentralen Plattform zur Bewertung, Priorisierung und Minderung von Risiken
- Kontinuierliche Kontrollüberwachung mit Echtzeit-Aktualisierungen und Mehrkanal-Warnmeldungen bei Abweichungen.
- Automatisierte Nachweiserfassung zur Vorbereitung auf Audits
- Skalierbare Lösungen, die mit den wachsenden Bedürfnissen Ihres Unternehmens mitwachsen.
Erleben Sie die Plattform in Aktion und starten Sie noch heute Ihre Reise.
Häufig gestellte Fragen
Welche Rolle spielt der Privatsektor bei der Sicherheit kritischer Infrastrukturen?
Die Privatwirtschaft ist für die Verwaltung und Instandhaltung des Großteils der kritischen Infrastruktur verantwortlich. Sie trägt zur Stärkung der Resilienz dieser Infrastruktur bei, indem sie zum Risikomanagement beiträgt, in technologische Schutzmaßnahmen investiert, mit Regierungsbehörden zusammenarbeitet und Informationen über sich entwickelnde Bedrohungen austauscht.
Welche Cyberangriffe sind am häufigsten für kritische Infrastrukturen relevant?
Zu den häufigsten Cyberangriffen auf kritische Infrastrukturen zählen Ransomware-Angriffe, IoT-Angriffe, Advanced Persistent Threats (APTs), Zero-Day-Exploits, Angriffe auf die Lieferkette und DDoS-Angriffe.
Was ist CIP in der Cybersicherheit?
Der Schutz kritischer Infrastrukturen (CIP) ist ein Satz von Cybersicherheitsstandards, der Leitlinien für Maßnahmen zum Schutz kritischer Dienste wie Energienetze, Wasserversorgung oder Transportwesen vor Bedrohungen und Angriffen bietet. Er trägt dazu bei, die Kontinuität und Zuverlässigkeit dieser Dienste durch die Gewährleistung von Resilienz und die schnelle Minderung von Risiken sicherzustellen.

Autorin
Payal Wadhwa
Payal ist Ihre freundliche Compliance-Expertin von nebenan und zudem ISC2-zertifiziert! Sie übersetzt komplizierte Compliance-Fachbegriffe in praktische Tipps für ein sicheres und zukunftsorientiertes Online-Business. Wenn sie nicht gerade virtuelle Welten rettet, schreibt sie poetische Texte oder begeistert mit ihren Auftritten bei lokalen Open-Mic-Veranstaltungen. Tagsüber Cyber-Expertin, nachts Dichterin!Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


