
Sorgfaltsprüfung im Bereich Cybersicherheit: Wichtige zu bewertende Risiken


TL, DR:
| Die Due-Diligence-Prüfung im Bereich Cybersicherheit identifiziert und adressiert Cyberrisiken im gesamten Netzwerkökosystem einer Organisation, einschließlich Risiken, die von Drittanbietern, Partnern, Lieferanten und Dienstleistern ausgehen. |
| Laut dem Ponemon Institute stiegen Cyberangriffe auf Dritte innerhalb eines Jahres von 44 % auf 49 %, wodurch die Risikobewertung von Lieferanten für jedes Unternehmen zu einer entscheidenden Sicherheitspriorität wird. |
| Der Prozess umfasst drei Phasen: die Vortransaktionsphase (Bewertung der Sicherheitslage und -richtlinien), die Transaktionsphase (Bewertung der Risiken und Aushandlung der Vertragsbedingungen) und die Nachfusionsphase (Anpassung der IT-Systeme, Umschulung der Mitarbeiter und Planung laufender Bewertungen). |
Entsprechen Ihre Lieferanten Ihren Sicherheitsrichtlinien und -verfahren? Führen Sie regelmäßig Risikobewertungen Ihrer Dritt- und Viertanbieter durch, um die Einhaltung der Vorschriften während des gesamten Lebenszyklus sicherzustellen?
Unternehmen verlassen sich für ihren täglichen Betrieb zunehmend auf Dienstleister sowie Drittanbieter und Viertanbieter. Die Nutzung von Integrationslösungen zur Steigerung von Agilität, Geschwindigkeit und Kostenoptimierung hat seit der Pandemie exponentiell zugenommen, und die Nutzungsrate wird in den kommenden Jahren rasant steigen.
Wussten Sie, dass im letzten Jahr die Zahl der Cyberangriffe auf Dritte von 44 % auf 49 % gestiegen ist?
Quelle: Ponemon Institute
Um potenziellen Risiken erfolgreich vorzubeugen und Cybersicherheitsvorfälle im Zusammenhang mit Integrationen zu minimieren, müssen Unternehmen sichere Verfahren zum Management von Drittanbieterrisiken mit gründlichen Due-Diligence-Prüfungen einführen. Wir beleuchten ausführlich, was Cybersicherheits-Due-Diligence ist, warum sie so wichtig ist, wie man sie durchführt und stellen Ihnen eine praktische Checkliste zur Verfügung.
Was versteht man unter Cybersicherheits-Due-Diligence?
Die Sorgfaltspflicht im Bereich Cybersicherheit erfordert die Identifizierung und Behebung von Risiken im gesamten Netzwerkökosystem. Risikomanagement-Software hilft dabei, diese anbieterbezogenen Risiken zu quantifizieren, Behandlungspläne zu erstellen und die Behebung in allen Drittbeziehungen zu verfolgen. Ziel der Sorgfaltspflicht im Bereich Cybersicherheit ist es, die Bedrohungen für die Netzwerksicherheit zu adressieren, denen ein Unternehmen (und zunehmend auch seine externen Stakeholder wie Partner und Lieferanten) ausgesetzt sind.
Im Rahmen der Due-Diligence-Prüfung werden Erkenntnisse über das Cybersicherheitsprogramm von Drittanbietern eines Unternehmens sowie über die Maßnahmen der Sicherheitsteams gesammelt. Der Kunde wird so über die Schwachstellen und Cybersicherheitsrisiken informiert, die sich aus der Zusammenarbeit mit Drittanbietern ergeben können.
Wie bereits erwähnt, ist die Due-Diligence-Prüfung im Bereich Cybersicherheit besonders wichtig bei Fusionen und Übernahmen, da sie Probleme aufdeckt, die als problematisch angesehen werden könnten oder eine Umstrukturierung der Vertragsbedingungen oder des Preises erforderlich machen.
Bedeutung und Vorteile der Cybersicherheits-Due-Diligence
Die Due-Diligence-Prüfung im Bereich Cybersicherheit vor einer Fusion oder Übernahme hilft Unternehmen, Risiken einzuschätzen, bevor sie Haftungsansprüche übernehmen. Eine autonome TPRM-Plattform überwacht kontinuierlich die Sicherheitslage der Anbieter nach Abschluss der Transaktion und stellt sicher, dass übernommene Risiken im Zuge der Weiterentwicklung der Geschäftsbeziehung gemanagt werden. Gleichzeitig werden etwaige Probleme identifiziert, die eine Anpassung der Vereinbarung erforderlich machen könnten.

Cybersecurity-Due-Diligence ist aus folgenden Gründen wichtig:
- Analysieren Sie Cyberbedrohungen durch Penetrationstests und Schwachstellenscans. automatisierte Schwachstellenbewertung Das Tool hilft Organisationen dabei, die Sicherheitslage ihrer Lieferanten vor und während der Zusammenarbeit systematisch zu bewerten.
- Spart dem Käufer Zeit und Kosten.
- Um mögliche Bedrohungen innerhalb des Zielunternehmens zu identifizieren, ist es wichtig, die Komplexität des Zielunternehmens zu verstehen.
- Ermittelt die Wirtschaftlichkeit des Kaufs.
- Machen Sie sich mit den Informationen und den vom Unternehmen angewandten Sicherheitsprotokollen vertraut.
- Verschaffen Sie sich ein besseres Verständnis der Datenschutzrichtlinien der Zielorganisation.
- Insgesamt handelt es sich um einen Untersuchungsprozess zur Ermittlung der vorherrschenden Cybersicherheitslage im Zielunternehmen.
Struktur eines Due-Diligence-Prozesses im Bereich Cybersicherheit
Im Allgemeinen sind bei einer privaten Unternehmensübernahme mindestens zwei Parteien an einer Cybersicherheitsprüfung beteiligt: Verkäufer, Käufer und Zielunternehmen. Die Durchführung dieser Prüfung obliegt in erster Linie dem Käufer. Dadurch kann er etwaige Unstimmigkeiten im Unternehmen aufdecken.
Möchten Sie die Cybersicherheitsprüfung Ihrer Dritt- und Viertanbieter automatisieren? Kontaktieren Sie unsere Experten, um mehr zu erfahren.
Zur Durchführung der Due-Diligence-Prüfung werden folgende Schritte befolgt:
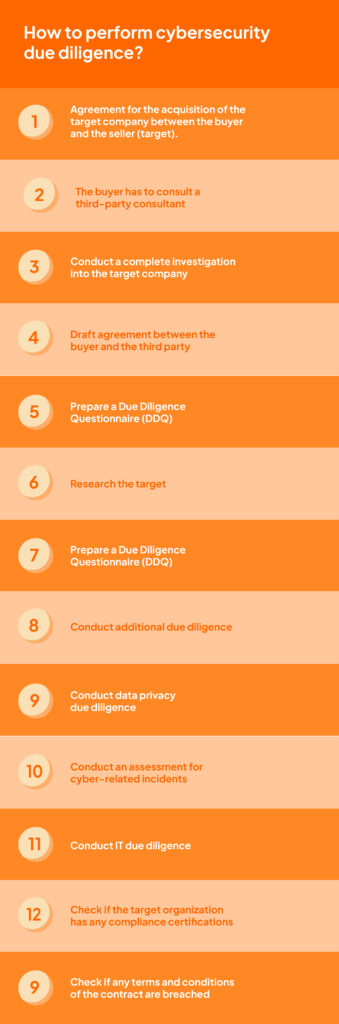
1. Vereinbarung über den Erwerb der Zielgesellschaft zwischen dem Käufer und dem Verkäufer (Zielgesellschaft).
In diesem Schritt verhandelt der Käufer mit dem Verkäufer über die Geschäftsbedingungen, insbesondere über den Preis der Transaktion, Vertraulichkeit, Exklusivitätsverträge und andere Klauseln, die die Transaktion betreffen.
2. Der Käufer muss einen externen Berater konsultieren.
Sobald die Bedingungen ausgearbeitet und zwischen den Parteien vereinbart sind, wird ein externer Berater beauftragt, die üblichen Due-Diligence-Prüfungen durchzuführen.
3. Führen Sie eine vollständige Untersuchung des Zielunternehmens durch.
Ermitteln Sie das Risiko mithilfe von Cybersicherheits-Due-Diligence-Prüfungen und Datenschutzdiensten. Eine strukturierte Lieferanten-Sicherheitsbewertung ist das gängigste Instrument für Käufer. Dabei wird ein einheitlicher Fragebogen und ein Bewertungsraster angewendet, um frühere Sicherheitsvorfälle, Ransomware-Angriffe und ungepatchte technische Schwachstellen bei potenziellen Übernahmekandidaten direkt miteinander zu vergleichen.
4. Vertragsentwurf zwischen dem Käufer und dem Dritten
Nachdem die Bedingungen zwischen dem Käufer und dem Dritten festgelegt wurden, wird eine Vereinbarung ausgearbeitet, die die vom Dritten erbrachten Dienstleistungen und die vom Dritten durchgeführten Sorgfaltsprüfungen umfasst.
5. Erstellen Sie einen Due-Diligence-Fragebogen (DDQ)
Zielunternehmen, Käufer und ein Dritter bereiten die Due-Diligence-Prüfung vor, die dem Verkäufer vorgelegt wird. Der Verkäufer muss einen Fragebogen ausfüllen. Ein fundierter Verkäuferfragebogen ist entscheidend für die Effektivität dieses Schrittes. Ohne einen umfassenden Fragenkatalog zu Datenverarbeitung, Zugriffskontrollen, Vorfallhistorie und Offenlegung von Unterauftragnehmerinformationen liefert der Fragebogen dem Käufer nicht genügend Anhaltspunkte, um das Cyberrisiko in die Bewertung des Deals einzubeziehen.
6. Recherchieren Sie das Ziel
Der Käufer muss im Rahmen der Cybersicherheits-Due-Diligence-Prüfung entsprechende Recherchen durchführen; die Informationen im DDQ basieren ausschließlich auf den vom Zielunternehmen angewandten Cybersicherheitsprotokollen.
7. Führen Sie zusätzliche Sorgfaltsprüfungen durch.
Zusätzliche Sorgfaltsprüfungen könnten erforderlich sein, wenn die Zielorganisation über eine gewisse Online- und Datenpräsenz verfügt und angemessene und umsichtige Maßnahmen zum Schutz ihrer Daten und Vermögenswerte ergriffen hat.
8. Durchführung einer datenschutzrechtlichen Sorgfaltsprüfung
Führen Sie eine datenschutzrechtliche Due-Diligence-Prüfung durch, selbst wenn die Zielorganisation keine kritischen Informationen über Kunden oder Klienten besitzt, da ein Verstoß gegen geistiges Eigentum und Geschäftsgeheimnisse dem Ruf jeder Organisation schwer schaden kann.
9. Durchführung einer Bewertung hinsichtlich Cybervorfällen
Es sollte eine Bewertung und Beurteilung der Bedrohungen durch Cyberrisiken durchgeführt werden, wobei alle Protokolle und Cybersicherheitspraktiken im Zusammenhang mit Informations- und Sicherheitskontrolle zu dokumentieren sind.
10. Durchführung einer IT-Due-Diligence-Prüfung
Verwenden Sie unterschiedliche Software und Tools, wie z. B. Penetrationssysteme, um Softwaretests durchzuführen.
11. Prüfen Sie, ob die Zielorganisation über Compliance-Zertifizierungen verfügt.
Prüfen Sie, ob die Zielorganisationen ordnungsgemäße Audits durchführen und international vorgeschriebene Standards wie PCI und ISO 27001 einhalten. Die Richtlinie des übernehmenden Unternehmens zum Management von Drittparteirisiken definiert hierbei die Mindestanforderungen – typischerweise eine Liste akzeptabler Zertifizierungen, Aktualität der Bescheinigungen und Fristen für die Behebung von Mängeln, die jedes nach der Übernahme neu integrierte Unternehmen erfüllen muss, bevor es Zugriff auf Systeme und Daten erhält.
12. Prüfen Sie, ob gegen Vertragsbedingungen verstoßen wurde.
Nach Abschluss der Due-Diligence-Prüfung können Probleme beim Zielunternehmen oder beim Verkäuferunternehmen aufgedeckt werden, die den Exklusivitätsvertrag mit dem Käufer verletzen könnten. In diesem Fall können die Parteien (Käufer) vom Due-Diligence-Verfahren zurücktreten, ohne weitere Schritte einzuleiten.
Checkliste für die Sorgfaltsprüfung im Bereich Cybersicherheit
Organisationen führen zunehmend Cybersicherheitsprüfungen durch, um sich der bei den Anbietern vorhandenen Unstimmigkeiten bewusst zu werden.
Sprinto Führt eine Risikoanalyse des Zielunternehmens durch, unterstützt die Implementierung von Sicherheitsmaßnahmen und überwacht den Status während des gesamten Lebenszyklus – alles über ein zentrales Dashboard. Klingt zu gut, um wahr zu sein? Nehmen Sie Kontakt mit uns auf. unsere Experten um mehr zu erfahren.
Wir haben die folgende Checkliste zusammengestellt, um Sie bei Ihrer Sorgfaltspflicht im Bereich Cybersicherheit zu unterstützen:
Erstellen Sie ein Risikoprofil für die Akquisition (Zielunternehmen).
- Berücksichtigen Sie die Komplexität und Größe des Unternehmens sowie seine IT-Schnittstellen zu Dritten und seine IT-Infrastruktur.
- Ermitteln Sie die Kontrollverfahren durch die Durchführung interner Risikobewertungen und den Zeitpunkt der letzten derartigen Ereignisse.
- Bewerten Sie die Ergebnisse der neuesten Internet-Sicherheit sowie die Verfahren und die Schritte, die zur Reaktion auf die Ergebnisse unternommen wurden.
- Beurteilen Sie die Eigentumsverhältnisse historischer Daten und die Dateneigentumsverhältnisse des Unternehmens.
Untersuchen Sie die rechtliche Stellung des Zielunternehmens.
- Verstehen Sie die Beziehung zwischen der Organisation, ihren wichtigsten Lieferanten und Dienstleistern sowie die Schnittstellen zwischen ihnen.
- Machen Sie sich mit den vom Zielunternehmen angewandten Vorschriften vertraut.
- Wenn das Unternehmen über Sicherheitslizenzen jeglicher Art verfügt.
- Prüfen Sie, ob die Organisation Warnungen oder Bußgelder wegen Verstößen gegen die Datenschutzbestimmungen der FTC oder anderer Aufsichtsbehörden erhalten hat.
- Informieren Sie sich, wer die Abteilung leitet, die für die Kommunikation mit den zuständigen Aufsichtsbehörden zuständig ist.
Management der Cybersicherheit während der Transaktion
- Erstellen Sie ein Anlageninventar, das logische, physische und Softwaresysteme umfasst, wobei besonderes Augenmerk auf die verwalteten Dienste sowie die im Zusammenhang mit diesen Diensten getroffenen Sicherheitsmaßnahmen gelegt wird.
- Überprüfen Sie den Notfallplan, den Wiederherstellungsplan und den Geschäftskontinuitätsplan des Zielunternehmens.
- Bewerten Sie angesichts der bisherigen Cybersicherheitsprobleme die Leistungsfähigkeit der einzelnen Pläne.
- Das Lieferantenmanagementprogramm des Zielunternehmens sollte bewertet werden.
- Überprüfen Sie die unternehmensweite Passwortverwaltungsplattform, die Zugriffsverwaltungsrichtlinien des Zielunternehmens und andere Tools, die im gesamten Unternehmen für eine sichere Zugriffsverwaltung eingesetzt werden.
- Machen Sie sich damit vertraut, wie sich der Technologie-Stack und die physische Infrastruktur in die Systeme Ihres Unternehmens integrieren lassen und welche Risiken während des Integrationsprozesses auftreten können.
- Im Zielunternehmen muss geklärt werden, wer die Daten kontrolliert und/oder Zugriff darauf hat und wie das Unternehmen mit den Daten Dritter umgeht.
- Beurteilen Sie innerhalb des Unternehmens, welche Systeme über einen Internetzugang verfügen und inwieweit diese Systeme Risiken bergen.
- Führen Sie eine Prüfung der physischen Infrastruktur der Organisation durch.
Checkliste für Cybersicherheit nach der Fusion
- Sichere Integration der IT-Systeme der Zielorganisation
- Stellen Sie sicher, dass die Cybersicherheitsrichtlinien und deren Umsetzung beider Organisationen vollständig aufeinander abgestimmt sind.
- Stellen Sie sicher, dass neue und bestehende Mitarbeiter umfassend in den erforderlichen Cybersicherheitsverfahren geschult werden und sich auch für diese Verfahren angemeldet haben.
- Weisen Sie dem Cyber-Team die Verantwortung für die Cybersicherheit zu und stellen Sie sicher, dass es über alle Änderungen, die sich infolge der Übernahme oder Fusion ergeben haben, informiert ist.
- Die Cybersicherheitsstrategie der Organisation neu gestalten Sicherheitsmaßnahmen soweit dies angebracht ist, um die bei der Zielorganisation identifizierten Risiken zu berücksichtigen.
- Planen Sie für die Zukunft regelmäßige Risikobewertungen für die Organisation ein.
Automatisieren Sie die Due-Diligence-Prüfung im Bereich Cybersicherheit mit Sprinto
Drittanbieter haben wahrscheinlich Zugriff auf die sensiblen Daten Ihres Unternehmens. Daher ist es wichtig, Ihre Cybersicherheitslage kontinuierlich zu überwachen und zu verbessern.
SprintoDie Sicherheits- und Compliance-Automatisierungslösungen von [Name des Unternehmens] bieten Ihrem Unternehmen Einblick in die [Name des Anbieters]. Haltung zur Cybersicherheit Mit kontinuierlicher Überwachung auf Entitätsebene. Implementieren Sie Sicherheitskontrollen in Echtzeit und stellen Sie deren Einhaltung im gesamten Unternehmen sicher – alles über ein zentrales Dashboard. Kontaktieren Sie unsere Experten, um mehr zu erfahren.
Häufig gestellte Fragen
Autorin
Ayush Saxena
Ayush Saxena ist ein erfahrener Autor im Bereich IT-Sicherheit und Compliance. Er ist fasziniert von Hacking und Cybersicherheit und hat sich darauf spezialisiert, die neuesten Trends und Technologien in diesem Bereich zusammenzutragen und relevante, praxisorientierte Erkenntnisse zu liefern. In seiner Freizeit wandert er gern, reist oder hört Musik.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.

Mehr erfahren


Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.