



Effektive Reaktion auf Cloud-Vorfälle: Wie lassen sich gängige Herausforderungen bewältigen und lösen?


Auf der kürzlich stattgefundenen Sicherheitskonferenz Bsides Las Vegas überbrachten Roei Sherman, Field CTO bei Mitiga, und Adi Belinkov, Director of IT and Security bei Mitiga, den Sicherheitsexperten eine ernüchternde Botschaft: „Cloud-Instanzen anzugreifen ist wesentlich einfacher, und ihre Verteidigung ist im Vergleich zu On-Premise-Netzwerken viel schwieriger.“
Das Fehlen eines klar definierten Perimeters in Cloud-Umgebungen stellt Sicherheitsteams vor große Herausforderungen, da die Kontrolle eingeschränkt ist und die Angriffsfläche sich vergrößert. Laut einer Studie von Cado Security verzeichnen 65 % der Unternehmen bei der Untersuchung von Vorfällen in der Cloud im Vergleich zu On-Premise-Umgebungen Verzögerungen von drei bis fünf Tagen. Dieser fehlende Perimeter verschafft Hackern einen Vorteil, da sie einfach Cloud-Administratorzugangsdaten ausnutzen können, um sich unbefugten Zugriff zu verschaffen. Die Angreifer müssen weder Netzwerkgrenzen überwinden noch nach zusätzlichen Schwachstellen suchen.
Die Reaktion auf Cloud-Vorfälle stellt zwar erhebliche Herausforderungen dar, doch das Verständnis des Modells der geteilten Verantwortung, der Schutz von Cloud-Identitäten und die Einhaltung bewährter Verfahren können die Situation deutlich erleichtern.
Lassen Sie uns diese Probleme genauer untersuchen und Lösungsansätze erforschen, um Ihnen ein klareres Bild zu vermitteln.
TL;DR:
| Die Reaktion auf Cloud-Vorfälle ist eine Herausforderung, da es im Gegensatz zu On-Premise-Umgebungen keinen festen Perimeter und keine direkte Kontrolle gibt. |
| Ein Vorfall in der Cloud muss in vier Phasen behandelt werden: Vorbereitung, Erkennung, Eindämmung, Beseitigung und Wiederherstellung sowie Nachanalyse des Vorfalls. |
| Zu den Best Practices für die Reaktion auf Cloud-Vorfälle gehören die Bereitstellung von Sandboxes, dynamische Playbooks, die Integration von Threat-Intelligence-Feeds, die Konsolidierung und Sicherung von Protokollen, die Gewährleistung minimaler Berechtigungen und die Durchsetzung von Zero Trust. |
Was ist Cloud Incident Response?
Die Reaktion auf Sicherheitsvorfälle in der Cloud ist der Prozess der Identifizierung und Behebung von Sicherheitsvorfällen in der Cloud-Umgebung. Ziel ist es, minimale Ausfallzeiten und eine schnelle Wiederherstellung nach einem Cyberangriff oder -vorfall zu gewährleisten. Sie unterstützt Unternehmen bei der Umsetzung eines speziell auf ihre Cloud-Umgebungen zugeschnittenen Notfallplans.
Warum ist die Reaktion auf Cloud-Vorfälle wichtig?
Die Reaktion auf Cloud-Vorfälle ist entscheidend für eine gut koordinierte und zeitnahe Reaktion auf Cyberangriffe in Cloud-Umgebungen. Durch die schnelle Behebung von Sicherheitslücken oder Systemkompromittierungen können Unternehmen Schäden begrenzen, sensible Daten schützen und die Geschäftskontinuität mit minimalen Ausfallzeiten gewährleisten.
Ein effektiver Notfallplan für Cloud-Vorfälle ist ein zentraler Bestandteil einer robusten Cybersicherheitsstrategie . Er stärkt die Abwehrkräfte des Unternehmens und schützt es vor finanziellen Verlusten, Reputationsschäden und Betriebsunterbrechungen. Dies führt zu mehr Kundenvertrauen und einer starken Sicherheitslage in diesem dynamischen Umfeld.
Unterschied zwischen Cloud-Incident-Response und traditioneller Incident-Response
Der Hauptunterschied zwischen traditioneller und Cloud-basierter Reaktion auf Sicherheitsvorfälle besteht darin, dass erstere durch physischen Zugriff und statische Konsolen gekennzeichnet ist, die eine größere Kontrolle ermöglichen, während letztere webbasiert und dynamisch ist und schnelle Änderungen der Reaktionsstrategien erlaubt.
Hier sind die vier wichtigsten Unterschiede zwischen Cloud-IR und herkömmlichem IR:
1. Physische Konsole vs. administrative Konsole
In herkömmlichen Setups ermöglicht die physische Konsole den Incident-Response-Teams den direkten Zugriff auf Hardware oder physische Server. Dies erlaubt eine detaillierte forensische Analyse während eines Vorfalls, da die Speichermedien untersucht und Speicherabbilder erstellt werden können. Darüber hinaus lassen sich Fehlerbehebung und Konfigurationsmanagement direkt vor Ort durchführen, was einen praxisorientierteren Ansatz bei der Reaktion auf Sicherheitsvorfälle ermöglicht.
Cloud-Umgebungen hingegen basieren auf einer Administrationskonsole – einer webbasierten Schnittstelle zur Verwaltung von Ressourcen und Identitäten. Diese zentrale Konsole wird aufgrund ihrer umfassenden Kontrolle über Cloud-Dienste zu einem Hauptziel für Angreifer. Gleichzeitig schränkt die Fernverwaltung der Cloud die Möglichkeiten von IT-Sicherheitsteams ein, direkte forensische Untersuchungen an physischer Hardware durchzuführen.
2. Statische vs. dynamische Infrastruktur
Traditionelle Umgebungen zeichnen sich durch eine statische Infrastruktur aus, in der Ressourcen und Konfigurationen stabil und vorhersehbar sind. Diese Stabilität vereinfacht die Protokollierung und Überwachung und erleichtert so das Sammeln und Analysieren von Beweismitteln während eines Vorfalls.
Alternativ dazu sind Cloud-Umgebungen heterogen und dynamisch. Je nach Bedarf in Echtzeit lassen sich Cloud-Ressourcen einfach skalieren und bereitstellen, was häufige Änderungen der Dienste zur Folge hat. Diese Dynamik kann die Protokollierung und Überwachung erschweren. Zudem können detaillierte Protokolle in Cloud-Umgebungen zusätzliche Kosten verursachen, und die Aufbewahrungsfristen für Protokolle können aus Kostengründen begrenzt sein. Daher können Untersuchungen aufgrund potenziell unvollständiger oder flüchtiger Protokolldaten schwieriger werden.
3. Feste Ressourcen vs. Skalierbarkeit
In traditionellen Umgebungen ist die Skalierbarkeit der Kapazitäten zur Reaktion auf Sicherheitsvorfälle aufgrund begrenzter Ressourcen eingeschränkt. Jede Skalierung erfordert zusätzliche Investitionen in Software oder Hardware, was zeitaufwändig und kostspielig ist.
Cloudbasierte Ressourcen für die Reaktion auf Sicherheitsvorfälle ermöglichen Skalierbarkeit ohne manuelle Eingriffe. Die Automatisierung und Elastizität erlauben es Unternehmen, sich ohne umfangreiche Investitionen an die sich ändernden Anforderungen an die Reaktion auf Sicherheitsvorfälle anzupassen.
4. Reaktive vs. proaktive Maßnahmen
Die traditionelle Reaktion auf Sicherheitsvorfälle stützt sich stark auf reaktive Maßnahmen, bei denen die Behebung erst eingeleitet wird, nachdem Teams Benachrichtigungen über Anomalien erhalten haben. Der Identifizierungsprozess verläuft aufgrund geringerer Integration und Automatisierung tendenziell langsamer.
Die Reaktion auf Cloud-Vorfälle verfolgt einen proaktiveren Ansatz. Sie nutzt fortschrittliche Sicherheitstools für Echtzeitwarnungen und setzt prädiktive Analysen ein, um Bedrohungen und Schwachstellen zu erkennen, bevor diese sich zu schwerwiegenden Problemen ausweiten. Diese proaktive Herangehensweise ermöglicht es Unternehmen, effektiver und schneller auf potenzielle Vorfälle zu reagieren.
Vereinfachen Sie die Cloud-Compliance mit Sprinto
Wie bereitet man sich auf Incident Response in der Cloud vor und meldet Vorfälle effektiv?
Die Reaktion auf Cloud-Vorfälle wird in vier Phasen verwaltet und dokumentiert: Vorbereitung, Erkennung, Eindämmung, Beseitigung und Wiederherstellung sowie Nachbearbeitungsanalyse des Vorfalls.
Jede Phase hat ihre eigenen relevanten Schritte und Verfahren.
Schauen wir uns die einzelnen Schritte an:
Stufe 1: Vorbereitung
Die Vorbereitungsphase dient der Vorarbeit, um Ihre Kapazitäten zur Reaktion auf Vorfälle zu ermitteln und die notwendige Planung durchzuführen. Sie umfasst die folgenden Schritte:
Die aktuelle Cloud-Umgebung verstehen
Das Verständnis der Cloud-Umgebung erfordert die Analyse der Infrastruktur, Ressourcen, Servicekomponenten und Bereitstellungsstrategien. Da Cloud-Dienste typischerweise nach einem Modell geteilter Verantwortung betrieben werden, ist es wichtig, die jeweiligen Verantwortlichkeiten sowohl des Cloud-Service-Anbieters als auch des Unternehmens zu verstehen.
Erstellung eines Notfallplans
Der Notfallplan legt den Umfang und die Grenzen der Vorfallbearbeitung sowie die abgedeckten Vorfallsarten fest. Er beschreibt die genauen Schritte, die während eines Vorfalls von der Erkennung bis zur Reaktion zu befolgen sind. Darüber hinaus benennt er die wichtigsten Beteiligten und definiert die Rollen und Verantwortlichkeiten von IT-Mitarbeitern, Notfallteams, der Rechtsabteilung und der Öffentlichkeitsarbeit.
Umsetzung technischer Kontrollen
Die technische Vorbereitung erfordert den Aufbau eines Kontrollsystems zur Minimierung von Cybersicherheitsvorfällen und zur Erkennung schädlicher Aktivitäten. Dazu gehören die Installation von Intrusion-Detection-Systemen, Firewalls, Virenschutz und Datensicherungen als Präventivmaßnahmen. Anschließend sind die kontinuierliche Systemüberwachung, regelmäßige Risikobewertungen, eine Cyberversicherung und Notfallpläne für eine umfassende Risikoabdeckung notwendig.
Automatisieren Sie die Steuerungszuordnung und das Testen mit Sprinto
Aufbau von Kommunikationskanälen
Für den Notfall müssen Kommunikationspläne und -kanäle festgelegt werden. Das PR-Team muss die relevanten Kunden und Partner informieren, um deren Vertrauen zu wahren, und sie regelmäßig über den Fortschritt der Wiederherstellung und des Wiederaufbaus auf dem Laufenden halten.
Schulung und Prüfung
Die Cloud-IR-Teams müssen in den Plan eingewiesen werden, der anschließend durch Übungen, Planspiele und Simulationen getestet werden muss. Etwaige Schwachstellen müssen gemeldet werden, damit der Plan entsprechend aktualisiert werden kann.
Phase 2: Erkennung
In dieser Phase erfolgt eine kontinuierliche Überwachung der Cloud-Umgebung. Bei Vorfällen oder verdächtigen Aktivitäten werden Warnmeldungen und Benachrichtigungen versendet. Die Incident-Response-Teams (IR-Teams) prüfen, ob es sich um einen Fehlalarm oder einen tatsächlichen Vorfall handelt. Diese Analyse umfasst die Auswertung von Daten aus Protokollen, Metriken und Sicherheitstools, um die Gültigkeit des Vorfalls zu bewerten.
Sobald ein Vorfall identifiziert ist, ermitteln die Teams Details wie Ort, Zeitpunkt, Ursache und wer ihn zuerst entdeckt hat. Die Auswirkungen des Vorfalls werden hinsichtlich der geschäftlichen und finanziellen Kosten bewertet. Abschließend werden Beweise für behördliche Zwecke und die Nachbereitung des Vorfalls gesammelt.
Phase 3: Eindämmung, Ausrottung und Wiederherstellung
Eindämmung, Beseitigung und Wiederherstellung sind Reaktionsmaßnahmen, die sich nach der Art des Vorfalls und seiner Schwere richten.
- Eindämmungsmaßnahmen tragen dazu bei, die Ausbreitung des Vorfalls zu begrenzen, indem sie schädlichen Datenverkehr blockieren oder die betroffenen Systeme isolieren.
- Die Bekämpfungsmaßnahmen identifizieren und beseitigen die Ursache des Vorfalls, um den normalen Geschäftsbetrieb wiederherzustellen.
- Die Wiederherstellungsmaßnahmen gewährleisten, dass die betroffenen Systeme sorgfältig wieder in Betrieb genommen werden und sicher sind.
Phase 4: Analyse nach dem Vorfall
Die Phase nach dem Vorfall umfasst eine detaillierte Analyse, um zu verstehen, was passiert ist, warum und wie effizient die ergriffenen Maßnahmen waren. Sie hilft dabei, die gewonnenen Erkenntnisse zu dokumentieren, sie mit den Beteiligten zu teilen und die Notfallpläne für die Reaktion auf Sicherheitsvorfälle zu aktualisieren, um die Fähigkeiten zur Cloud-basierten Reaktion zu verbessern.
Vorteile der Reaktion auf Cloud-Vorfälle
Die skalierbare Umgebung und die dynamische Natur der Cloud-basierten Reaktion auf Sicherheitsvorfälle ermöglichen es Unternehmen, von einer schnellen Wiederherstellung des Betriebs zu geringeren Kosten zu profitieren.
Sehen Sie sich diese Vorteile der Cloud-basierten Reaktion auf Sicherheitsvorfälle an:
Verbesserte Cloud-Resilienz
Die Reaktion auf Cloud-Vorfälle erleichtert den Datenschutz durch proaktive Maßnahmen wie Verschlüsselung, Datensicherung, Echtzeitüberwachung und Warnmeldungen. Sie nutzt maschinelles Lernen und prädiktive Analysen, um Schwachstellen zu identifizieren und umgehend Maßnahmen zu ergreifen. Die adaptiven Sicherheitsmaßnahmen verbessern die allgemeine Cloud-Sicherheit und erhöhen die Resilienz.
Compliance-Management und Reporting
Cloud-Anbieter richten ihre Dienste in der Regel an regulatorischen Standards wie der DSGVO und ISO 27001 aus. Zusätzlich bieten sie Tools für die automatisierte Überwachung der Compliance sowie die Dokumentation und Meldung von Cloud-Vorfällen. Diese Praktiken und Funktionen ermöglichen es Unternehmen, die Compliance zu gewährleisten und die Berichtspflichten im Rahmen von Audits zu erfüllen.
Schnelle Erholung
Der Hauptvorteil der Reaktion auf Cloud-Vorfälle liegt in der schnellen Wiederherstellung zur Sicherstellung der Geschäftskontinuität . Automatisierte Failover- und Wiederherstellungssysteme sowie eine skalierbare Infrastruktur tragen dazu bei, Ausfallzeiten zu minimieren und die Cloud-Umgebung in den Normalzustand zurückzuversetzen.
Kostenmanagement
Eine effiziente Reaktion auf Cloud-Vorfälle trägt dazu bei, die mit Wiederherstellung und Behebung verbundenen Kosten zu senken, indem die Auswirkungen von Schäden minimiert werden. Darüber hinaus wird Ressourcenverschwendung durch die Optimierung der Reaktionsmaßnahmen reduziert, wodurch Kosten gespart werden.
Sparen Sie bis zu 80 % der Cloud-Compliance-Kosten mit Sprinto
Barrieren und Herausforderungen bei der Reaktion auf Cloud-Vorfälle
Die der Cloud-Umgebung inhärente Komplexität führt zu Kommunikations- und Koordinationsproblemen, eingeschränktem Zugriff und zahlreichen Compliance-Problemen aufgrund unterschiedlicher Rechtsordnungen.
Werfen wir einen Blick auf einige der Herausforderungen bei der Reaktion auf Cloud-Vorfälle:
Die Identität ist der Umfang
Im Gegensatz zu herkömmlichen Umgebungen fehlt Cloud-Umgebungen ein klar definierter Perimeter. Experten sind sich einig, dass in der Cloud die Identität den primären Perimeter darstellt. Hacker können Netzwerkverteidigungen umgehen, ohne über umfassende Kenntnisse der Umgebung zu verfügen, indem sie einfach Administratorzugangsdaten stehlen. Dies führt zu erhöhten Sicherheitsrisiken und erfordert von Unternehmen den Schutz von Identität und Zugriff.
Verwaltung heterogener Umgebungen
Die Cloud-Umgebung ist heterogen und umfasst private, Multi-Cloud- und Hybrid-Umgebungen. Jede dieser Umgebungen birgt eigene Sicherheitsherausforderungen: komplexe Integrationsprozesse, verteilte Daten, unterschiedliche Richtlinien sowie inkonsistente Tools und Verfahren. Dies erhöht die potenziellen Angriffspunkte und vergrößert die Angriffsfläche.
Verteilte Teams und Stakeholder
Die Bearbeitung von Cloud-Vorfällen involviert verschiedene Stakeholder und Teams sowohl des Unternehmens als auch des Cloud-Service-Providers (CSP). Dies kann aufgrund unklarer Rollen und Verantwortlichkeiten zu Kommunikationsverzögerungen oder Koordinationsproblemen führen. Unterschiedliche Teams verwenden möglicherweise auch separate Tools und Verfahren, was die Integration dieser Systeme erschwert.
Compliance-Komplexität
Cloud-Umgebungen können sich über verschiedene Rechtsordnungen erstrecken und die Einhaltung mehrerer Rahmenwerke erfordern, insbesondere bei grenzüberschreitenden Datentransfers. Dies erfordert ein sorgfältiges Management von Datenspeicherung, -zugriff und -weitergabe, um Datenschutz und Datensicherheit zu gewährleisten. Die Erfüllung dieser unterschiedlichen Sicherheits- und Compliance-Anforderungen kann eine Herausforderung darstellen.
Best Practices für die Reaktion auf Cloud-Vorfälle
Die besten Methoden zur Reaktion auf Cloud-Vorfälle ermöglichen eine bessere Wiederherstellung, eine verbesserte Einhaltung von Vorschriften und eine kontinuierliche Verbesserung.
Befolgen Sie diese Best Practices für Cloud-Incident-Response, um Ihre Reaktionsmaßnahmen optimal zu gestalten:
Sandbox-Bereitstellung zur Analyse
Die Sandbox-Bereitstellung bietet eine isolierte Umgebung für Sicherheitsbewertungen, ohne die Produktionsumgebung zu beeinträchtigen. Sie können neue Updates oder Software testen, Malware analysieren und im Falle eines Vorfalls forensische Untersuchungen durchführen. Diese Testumgebungen tragen dazu bei, ein umfassenderes Sicherheitsrisiko zu minimieren.
Dynamische Spielbücher
Dynamische Notfallpläne passen sich den aktuellen Daten und dem jeweiligen Kontext an und ermöglichen es den Einsatzteams, in Echtzeit Entscheidungen zu treffen. Diese Pläne lassen sich in Cloud-Tools integrieren, um verschiedene Maßnahmen zu automatisieren und bei Bedarf anzupassen. Sie verbessern die Kommunikation und Koordination im Team und sind problemlos skalierbar, um neuen Herausforderungen zu begegnen.
Integration von Bedrohungsanalysen
Die Integration von Threat-Intelligence-Feeds in Cloud-Incident-Response-Systeme liefert Daten zu neu auftretenden Sicherheitsbedrohungen und verbessert das Kontextverständnis. Sie ermöglicht es Incident-Response-Teams, Daten aus Kompromittierungsindikatoren mit Taktiken, Techniken und Verfahren (TTP) zu korrelieren und so die Reaktionsmaßnahmen entsprechend zu priorisieren.
Protokolle konsolidieren und sichern
Die Zusammenführung von Protokollen aus verschiedenen Cloud-Diensten ist eine bewährte Methode, um Daten zentral zu speichern und von einem zentralen Ort aus darauf zuzugreifen. Dies ermöglicht eine schnelle Zusammenarbeit und einfache Korrelation, um die Erkennung von Sicherheitsvorfällen zu verbessern. Diese Protokolle müssen zudem durch Zugriffskontrollen , Verschlüsselung und andere Sicherheitsmaßnahmen geschützt werden, um unbefugten Zugriff zu minimieren und Beweismittel zu sichern.
Gewährleisten Sie das Prinzip der minimalen Berechtigungen und das Zero-Trust-Prinzip.
Das Zero-Trust-Prinzip und das Prinzip der minimalen Berechtigungen gewährleisten, dass nur die für jede Funktion erforderlichen Mindestberechtigungen erteilt werden und jeder Benutzer und jedes System verifiziert wird. Dadurch wird die Angriffsfläche minimiert und verdächtige Ereignisse können frühzeitig erkannt werden, da die Benutzeraktivitäten besser nachvollziehbar sind.
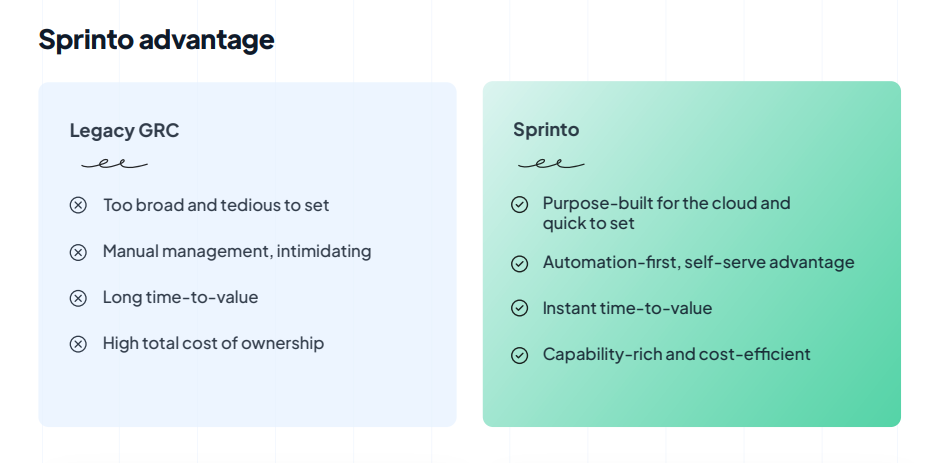
SprintoDie speziell entwickelte Lösung für die Cloud
Die Reaktion auf Sicherheitsvorfälle in der Cloud gilt als entscheidender Bestandteil der Cloud-Sicherheitsstrategie. Da sensible Daten zunehmend in der Cloud gespeichert werden, ist eine solche Reaktion unerlässlich, um die Integrität und Vertraulichkeit der Informationen zu schützen und die Einhaltung gesetzlicher Bestimmungen zu gewährleisten. Dies erfordert kontinuierliche Überwachung, optimierte Arbeitsabläufe, die Durchsetzung von Richtlinien und ein umfassendes Reporting. Hier kommen Tools wie … zum Einsatz. Sprinto mach dir das Leben leichter.
Als nächste Generation GRC-Tool Es unterstützt Sie bei der Verwaltung aller Aspekte des Cloud-Risikomanagements und der Compliance. Kontinuierliche Tests und die Nachverfolgung von Kontrollen helfen, Schwachstellen in Echtzeit zu erkennen und so Bedrohungen schneller zu erkennen und proaktiv abzuwehren. Das Modul für das Incident-Management ermöglicht Ihnen außerdem die Integration von Incident-Management-Tools. Sprinto und die Einleitung von Abhilfemaßnahmen.
Die Plattform unterstützt die Durchsetzung von Cloud-Sicherheitsrichtlinien, die Verwaltung von Risikobewertungen, die Gewährleistung sicherer Beziehungen zu Drittanbietern und die kontinuierliche Einhaltung von Vorschriften. Sie können außerdem direkt über das Dashboard Compliance-Berichte abrufen, um den aktuellen Sicherheits- und Compliance-Status zu ermitteln.
Erleben Sie die Plattform in Aktion und starten Sie noch heute Ihre Reise zur Cloud-Compliance.
Häufig gestellte Fragen
Kann ich die Reaktion auf Cloud-Vorfälle auslagern?
Ja, Sie können die Reaktion auf Cloud-Vorfälle an Drittanbieter auslagern und deren Expertise und Erfahrung nutzen. Sie können sogar automatisierte Tools für eine schnelle Erkennung und Reaktion einsetzen. So können Sie sich auf Ihre Kernaufgaben konzentrieren, auf fortschrittliche Technologien zugreifen und eine zügige Reaktion gewährleisten.
Welche Tools gibt es für die Reaktion auf Cloud-Vorfälle?
Hier sind einige Tools, die Ihnen bei der Reaktion auf Cloud-Vorfälle helfen können:
- SIEM-Tools (Security Information and Event Management): Splunk und IBM QRadar
- Anbieter von Incident-Response-Dienstleistungen: Palo Alto Networks und TheHive
- Tools für das Cloud Security Posture Management (CSPM): Prisma Cloud und AWS Service Hub
- Plattformen für Bedrohungsanalysen: ThreatConnect und Recorded Future
- GRC-Tools: Sprinto und Vanta
Welche Frameworks kann ich bei der Erstellung eines Cloud-Vorfallsreaktionsplans heranziehen?
Sie können sich auf das NIST Cybersecurity Framework, NIST SP 800-61, NIST SP 800-53, ISO 27001 und die CIS (Centre for Internet Security) Controls beziehen, um Best Practices für die Reaktion auf Cloud-Vorfälle zusammenzustellen und Ihren IRT-Plan zu erstellen.
Wie integriere ich die Reaktion auf Sicherheitsvorfälle in Cloud-Sicherheitstools?
Verbinden Sie zunächst Ihre Cloud-nativen Tools (AWS Security Hub oder Azure Sentinel) mit Ihren Arbeitsabläufen zur Reaktion auf Sicherheitsvorfälle. Automatisieren Sie nach Möglichkeit Warnmeldungen, die Priorisierung und die Eindämmungsmaßnahmen. Nutzen Sie klare Playbooks, weisen Sie Rollen zu und testen Sie regelmäßig, um schnell und effektiv reagieren zu können.
Autorin
Payal Wadhwa
Payal ist Ihre freundliche Compliance-Expertin von nebenan und zudem ISC2-zertifiziert! Sie übersetzt komplizierte Compliance-Fachbegriffe in praktische Tipps für ein sicheres und zukunftsorientiertes Online-Business. Wenn sie nicht gerade virtuelle Welten rettet, schreibt sie poetische Texte oder begeistert mit ihren Auftritten bei lokalen Open-Mic-Veranstaltungen. Tagsüber Cyber-Expertin, nachts Dichterin!Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


