




Lieferanten sind heute nicht mehr nur Dienstleister. Sie sind fester Bestandteil Ihrer Geschäftsprozesse. Mit jedem neuen Lieferanten erweitern Sie Ihre Kapazitäten, doch das birgt auch Risiken. Das Risiko durch Drittanbieter betrifft alle Bereiche Ihres Unternehmens. Es geht über die Einhaltung gesetzlicher Bestimmungen hinaus und umfasst Kundenvertrauen, Markteinführungszeit, Geschäftskontinuität und Haftungsfragen.
So läuft das üblicherweise ab: Lieferantenliste erstellen > Fragebögen sammeln > Dokumentation für die Auditsaison erstellen.
Aber reicht ein solcher punktueller Weg zur Ermittlung des Lieferantenrisikos heutzutage noch aus?
Die kurze Antwort lautet: NEIN.
Einmalige Überprüfungen, Tabellenkalkulationen und E-Mails mögen ausgereicht haben, als die Ökosysteme der Anbieter kleiner waren und das Risiko leichter zu begrenzen war.
Und jetzt? Anstatt Ihr Wachstum im gewünschten Tempo zu fördern, bergen Lieferanten Risiken, die oft übersehen werden. Der Grund: Ihr Lieferantenrisikomanagement arbeitet noch manuell. Die Folgen werden sich bemerkbar machen, wenn Vertragsverlängerungen verpasst werden, die die Beschaffung verzögern, und mangelnde Transparenz in Echtzeit die Reaktion auf Sicherheitsvorfälle behindert.
Falls Sie den Zusammenhang zwischen Lieferantenrisiko und Geschäftsauswirkungen immer noch nicht erkennen , bedenken Sie Folgendes:
| Lieferantenrisiko | Auswirkungen auf das Geschäft |
| Ausfälle von Drittanbietern | Serviceausfälle, Betriebsunterbrechungen und potenzielle Kundenabwanderung |
| Fehlkonfigurierter Anbieterzugriff | Lecks sensibler Daten, die zu Bußgeldern und Aufräumkosten führen. |
| Fehlgeschlagene Zertifizierungen, die zu unvollständigen Bewertungen führen | Schwierigkeiten beim Nachweis der Einhaltung der Vorschriften, was zu einem Vertrauensverlust der Mandanten und potenziellen rechtlichen Auseinandersetzungen und Strafen führt. |
| Manuelle, inkonsistente Neubewertungsprozesse | Höheres Risiko einer fragmentierten Beweissammlung und Prüfungsmüdigkeit |
| Reaktive Sicherheitslückenerkennung | Verzögerte Reaktion auf Vorfälle, erhöhte Haftungsrisiken und Verlust des Kundenvertrauens |
| Onboarding von nicht verwalteten Anbietern | Verzögerte Produkteinführungen, unautorisierter Zugriff auf Lieferanten und blinde Flecken in Ihrem Lieferantenrisiko |
Diese Probleme mögen wie gelegentliche Ausrutscher erscheinen. Doch sie sind Anzeichen dafür, dass Ihr Lieferantenrisikomanagement nicht die Struktur, Transparenz und Reaktionsfähigkeit bietet, die Ihr Unternehmen benötigt. Und sie summieren sich und behindern Ihre Geschäftsziele.
Lassen Sie uns alle Warnsignale durchgehen, die darauf hindeuten, dass Ihr Lieferantenrisikomanagement verbessert werden muss.
- Das Risiko durch Drittanbieter betrifft heute mehr als nur die Einhaltung von Vorschriften. Es beeinträchtigt die Verfügbarkeit, das Vertrauen und die Geschwindigkeit.
- Wenn Überprüfungen einmalig erfolgen, der Zugriff unkontrolliert bleibt und Risiken durch Dritte nicht erfasst werden, werden die Schwachstellen sichtbar.
- Ein automatisierter Ansatz hilft dabei, versteckte Schwachstellen aufzudecken, die Beteiligten aufeinander abzustimmen und Störungen einen Schritt voraus zu sein.
Die 10 strukturellen Warnsignale, die auf Reifelücken hinweisen
Wenn Sie das Gefühl haben, ständig hinterherzuhinken, sind Ihre Prozesse zum Lieferantenrisikomanagement wahrscheinlich nicht mehr ausreichend. Sie bieten nicht mehr den Schutz, der für die Risikominimierung und die Aufrechterhaltung der Geschäftskontinuität unerlässlich ist.
Hier sind 10 Anzeichen, die auf Schwachstellen in Ihrer aktuellen Struktur hinweisen, die sich zu kostspieligen Lücken ausweiten könnten:
- Die Bewertung der Anbieter erfolgt nicht nach geschäftlichen Auswirkungen oder Datensensibilität.
Nicht alle Anbieter bergen das gleiche Risiko. Wenn Sie also alle Anbieter nach denselben Maßstäben beurteilen, verlieren Sie den Blick dafür, wer das tatsächliche Risiko darstellt. Beginnen Sie damit, die für Ihr Unternehmen wichtigsten Risikofaktoren zu identifizieren. Zu den Kriterien sollten Faktoren wie die Bedeutung für Ihre Geschäftsprozesse, die Sensibilität Ihrer Daten oder die Auswirkungen auf regulatorische Vorgaben gehören.
- Keine automatische Einstufung oder Portfoliosegmentierung
Wenn Sie Ihre Anbieter nicht segmentieren, landen alle im selben Topf. Das bedeutet, dass ein Tool mit Zugriff auf sensible Kundendaten denselben Prüfprozess durchläuft wie ein Dienst mit geringen Auswirkungen.
Ohne risikobasierte Einstufung ist eine Priorisierung unmöglich. Ihr Team verbringt möglicherweise den Großteil seiner Zeit mit der Überprüfung von Anbietern mit niedrigem Risiko, während Anbieter mit hohem Risiko unbemerkt bleiben.
- Die Due-Diligence-Prüfung ist einmalig und mit hohem Aufwand verbunden.
Die Lieferantenprüfung sollte keine einmalige Angelegenheit sein, die üblicherweise in der Onboarding-Phase durchgeführt wird. Danach herrscht Stille ohne erneute Bewertungen, Nachfragen oder Validierungen.
Dies wird der Natur der Bedrohung, die mit dem sich verändernden Geschäftsumfeld und/oder der Risikolage Ihres Lieferanten einhergeht, jedoch nicht wirklich gerecht. Wenn Sie nicht regelmäßig Sorgfaltsprüfungen durchführen, können sich selbst kleine Lieferantenrisiken zu großen Herausforderungen ausweiten.
Verbessern Sie die Überwachung und das Management von Lieferantenrisiken durch Automatisierung
- Es fehlt eine zentrale Datenquelle für die Lieferantenkontrolle.
Risikobewertungen in Tabellenkalkulationen, Sicherheitsüberprüfungen auf gemeinsam genutzten Laufwerken und Verträge im E-Mail-Postfach einzelner Mitarbeiter. Wenn Ihre Lieferantenkontrolldaten über verschiedene Tools, Postfächer und Teams verteilt sind, geht die Transparenz verloren.
Da die Anbieterdaten so verstreut sind, hat niemand einen vollständigen Überblick. Man weiß nicht, welche Anbieter aktuell sind, bei welchen Bewertungen fehlen oder wo das tatsächliche Risiko liegt. Dadurch wird es schwierig, das Anbieterrisiko zu verfolgen, ihm zu vertrauen und letztendlich auch, darauf zu reagieren.
- Ausnahmen, kompensierende Kontrollen und Risikoakzeptanzen werden nicht erfasst.
Risikoausnahmen können unter besonderen Umständen auftreten. Doch genau hier liegt das Problem: Wenn solche Fälle nicht erfasst oder nachverfolgt werden. Wer hat sie genehmigt, unter welchen Bedingungen und für welchen Zeitraum?
Ohne die Erfassung von Ausnahmen, kompensierenden Kontrollen oder akzeptierten Risiken gibt es keine Prüfspur und somit keine Verantwortlichkeit. Bis zur Prüfungsphase tappt man dann völlig im Dunkeln.
- Keine SLA- oder Zugriffsverletzungsüberwachung für Hochrisikoanbieter
Man erfährt von Ausfällen erst während Störungen, nicht vorher. Vielleicht wird eine Service-Level-Vereinbarung (SLA) nicht eingehalten. Möglicherweise führt ein Anbieter eine Änderung ein, die die Verfügbarkeit oder den Zugriff beeinträchtigt. Doch solange niemand dies meldet, gibt es keine Vorwarnung.
Wenn Ihr Team bereits stark ausgelastet ist, birgt eine solche Verzögerung Risiken. Sie zwingt Sie zu einer Reaktion unter Druck, ohne Kontext und ohne klaren Lösungsweg. Diese reaktive Schleife erzeugt mehr Chaos als Kontrolle.
- Die Lieferantenintegration findet außerhalb der GRC-Aufsicht statt.
Es ist nicht ungewöhnlich, dass die Lieferantenintegration erfolgt, bevor GRC überhaupt eingebunden wird. So arbeiten Einkaufs- und Geschäftsteams eben, um schnell voranzukommen und Verzögerungen zu vermeiden.
Doch wenn Risikobewertungen von Drittanbietern erst im Nachhinein erfolgen, gehen wichtige Dinge oft unter. Ein Anbieter könnte bereits vor einer einzigen Bewertung Zugriff auf sensible Daten oder Systeme haben.
Und wenn die GRC-Teams dann endlich Einblick erhalten, ist es bereits zu spät für Kurskorrekturen.
- Die Offenlegung von Daten durch Viertanbieter und Unterprozessoren ist eine Blackbox
Nehmen wir an, Ihr Team hat Ihre wichtigsten Lieferanten gut im Griff. Aber wie sieht es mit den Tools aus, die Ihre Lieferanten verwenden, oder mit den Partnern, mit denen sie zusammenarbeiten?
Wenn Sie Drittanbieter oder Unterauftragnehmer nicht überwachen, erkennen Sie nur einen Teil des Risikos. Ein Anbieter mag sicher sein, aber Sie kennen seine Abhängigkeiten nicht. Und wenn etwas schiefgeht, tragen Sie die alleinige Verantwortung.
Ohne Einblick in die gesamte Lieferkette sind Sie Risiken ausgesetzt, die Sie nicht wissentlich eingegangen sind.
- Die Berichterstattung an Führungskräfte enthält keine Frühindikatoren.
Die meisten Berichte konzentrieren sich auf bereits behandelte Themen. Wie viele Anbieter wurden bewertet und wie viele haben bestanden? Das vermittelt eine rückwärtsgewandte Sichtweise.
Was Ihre Stakeholder und Führungskräfte jedoch benötigen, ist ein vorausschauender Blick. Dieser umfasst Bereiche wie die Sicherheitslage Ihrer Lieferanten, potenzielle Störungen sowie Risikobeobachtungs- und -minderungspläne.
Ohne diese Frühindikatoren ist es für Führungskräfte schwierig, das Lieferantenrisiko mit den Auswirkungen auf das Geschäft in Verbindung zu bringen und noch schwieriger, geeignete Maßnahmen zu ergreifen.
- Es gibt keine messbare Verbesserung im Vergleich zum Vorjahr.
Das Lieferantenrisikomanagement sollte nicht zu einem Kreislauf sich wiederholender Aufgaben werden – Einarbeitung, Überprüfung und Dokumentation ohne wirklichen Einblick in die Auswirkungen.
Es gibt wahrscheinlich keine Ausgangswerte, keine Benchmarks und keine KPIs in Bezug auf Einarbeitungszeit, Veränderung des Risikoniveaus oder Geschwindigkeit der Neubewertung. Selbst wenn Ihr Team also hart arbeitet, ist es schwierig, Fortschritte nachzuweisen oder Bereiche zu identifizieren, die hinterherhinken.
Am Ende verwaltet man zwar die Aktivitäten, aber ohne dass sich die Leistung wesentlich verbessert.
Wie ein risikoorientiertes, automatisiertes Lieferantenprogramm aussieht
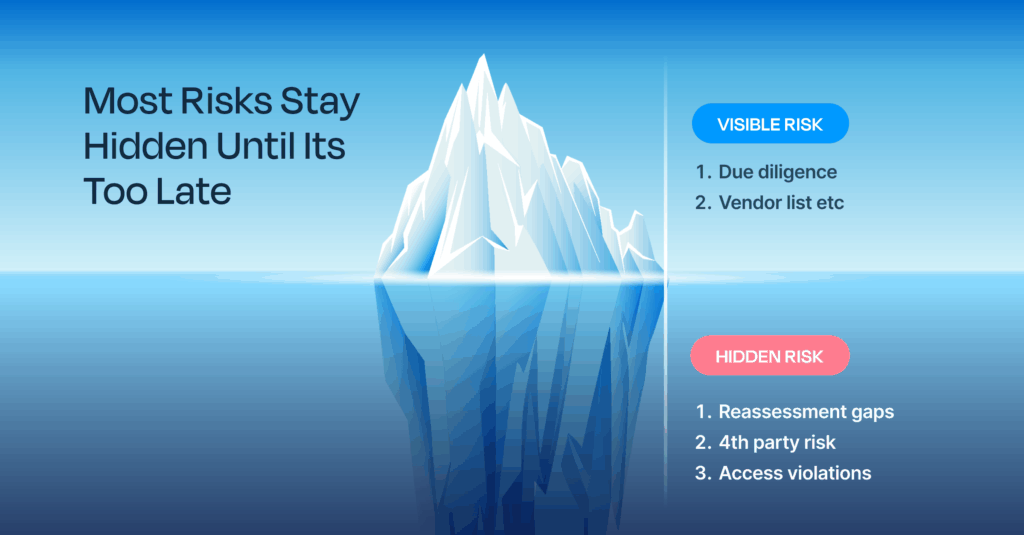
Lieferantenrisiken sind heutzutage keine einfache Sicherheitsprüfung mehr. Bei mehreren Lieferanten und komplexen Arbeitsabläufen wird es schnell kompliziert. Um all diese Lieferantenrisiken zu bewältigen, benötigen Sie ein modernes, skalierbares und auf Automatisierung basierendes Lieferantenrisikomanagement-Programm. So sieht das konkret aus:
Reguliertes, gestaffeltes Lieferanteninventar
Nicht jeder Lieferant birgt das gleiche Risiko. Ein modernes Lieferantenrisikomanagement-Programm gruppiert Lieferanten anhand ihrer geschäftlichen Auswirkungen.
Ein automatisierter Prozess zur Anbietersegmentierung nimmt Ihnen die mühsame Arbeit ab und vereinfacht Ihre Aufgaben erheblich. Er wendet einheitliche Kriterien wie verarbeitete Datentypen, Integrationstiefe und SLA-Abhängigkeit an, um Anbieter automatisch zu kategorisieren und diejenigen zu kennzeichnen, die einer eingehenderen Prüfung bedürfen.
Kontinuierliche Risikoanalyse
Ein Lieferant mag heute ein geringes Risiko darstellen, doch was passiert, wenn er morgen Opfer eines Sicherheitsvorfalls wird? Ein automatisiertes Lieferantenprogramm überwacht Risikosignale in Echtzeit, wie beispielsweise Zugriffsänderungen, Meldungen über Sicherheitsvorfälle oder Herabstufungen der Compliance-Vorgaben. Es wird in die internen Bewertungsprozesse integriert, sodass keine Verzögerungen oder übersehene Signale entstehen.
Die meisten Sicherheitsprobleme werden zum richtigen Zeitpunkt aufgedeckt, und Sie handeln auf der Grundlage des aktuellsten Risikoprofils der Anbieter.
Kontrollmapping über Rahmenwerke und Risikodomänen hinweg
Risiken durch Drittanbieter betreffen Sicherheit, Verfügbarkeit, Integrität und Datenschutz. Jedes dieser Risiken kann mit verschiedenen Rahmenwerken wie SOC2, ISO 27001 oder der DSGVO verknüpft sein. Eine manuelle Zuordnung führt zu übersehenen Kontrollen, Doppelarbeit und inkonsistenter Berichterstattung.
Ein automatisiertes Lieferantenrisikomanagementsystem ordnet die Kontrollmechanismen jedes Lieferanten relevanten Rahmenwerken und Risikokategorien zu. Dadurch erhalten Sie volle Transparenz darüber, wie Ihr Programm Ihre Compliance-Anforderungen und geschäftlichen Verpflichtungen erfüllt.
Lebenszyklus-Governance von der Aufnahme bis zum Austritt
Die Überprüfung von Lieferanten endet nicht mit dem Onboarding. Reale Risiken können zu jedem Zeitpunkt im Lebenszyklus einer Lieferantenbeziehung auftreten.
Die Automatisierung ermöglicht die vollständige Steuerung des gesamten Lebenszyklus – von der Antragsstellung und ersten Bewertung bis hin zur Bearbeitung von Ausnahmen, der Überprüfung von Verlängerungen und der Stilllegung. Jeder Schritt wird mit einem Zeitstempel versehen, mit Nachweisen verknüpft und internen Richtlinien zugeordnet.
Vierte Partei und Konzentrationsbewusstsein
Ohne Transparenz hinsichtlich der Beziehungen zu Drittparteien oder der Lieferantenkonzentration besteht die Gefahr, systemische Lücken oder Fehler zu übersehen. Ein wirklich abgestimmtes Drittparteien-Risikomanagementprogramm schließt diese Lücken.
Es deckt diese Abhängigkeiten automatisch auf und hebt Schwachstellen hervor, bevor ein Vorfall bei einem Drittanbieter Ihre Kundenzufriedenheit oder Compliance-Anforderungen beeinträchtigen kann. Dadurch wird Ihre Risikoanalyse umfassender und potenzielle Fehlerquellen werden frühzeitig erkannt.
Wie sieht eine bessere Lösung aus? Die strategischen Ergebnisse des Lieferantenrisikomanagements
Wenn Ihr Lieferantenrisikomanagement automatisiert abläuft, verlagert sich der Fokus von reaktiver Brandbekämpfung hin zu proaktiver Steuerung. So sieht das in der Praxis aus:
- Das Onboarding ist kein Engpass mehr: Mit automatisiertem Lieferantenrisikomanagement sind Sie von vornherein konform. Das bedeutet, dass Lieferanten dank integrierter Prüfungen und Kontrollzuordnungen schneller den Aufnahmeprozess durchlaufen.
- Bessere Priorisierung und Neubewertung von Anbietern mit hohem Einfluss: Sie wissen, worauf Sie sich konzentrieren müssen. Mithilfe von Risikostufen und automatisierten Signalen können Sie sich auf die Anbieter konzentrieren, die tatsächlich Auswirkungen auf die Compliance oder die Geschäftskontinuität haben.
- Reduziertes rechtliches, reputationsbezogenes und operatives Risiko: Risiken bleiben nicht verborgen. Von internen Risiken und Risiken durch Lieferanten bis hin zu Risiken durch Dritte – Frühwarnsysteme und abgestimmte Kontrollmechanismen begrenzen das Risiko von Bußgeldern und Reputationsschäden.
- Datengestütztes Vertrauen für Führungskräfte und Aufsichtsbehörden: Die automatisierte Lieferantenrisikoverwaltung schafft eine zusätzliche Sicherheitsebene, die dazu beiträgt, das Vertrauen von Interessengruppen und Aufsichtsbehörden zu stärken.
- Stärkere Abstimmung zwischen Risikomanagement und Beschaffung, Rechtsabteilung und ITEin gutes Lieferantenrisikomanagementprogramm bietet zentralen Zugriff auf alle Lieferantenaktivitäten. Risiko, Einkauf, Recht und IT arbeiten in einem gemeinsamen Datensystem zusammen, wodurch interne Reibungsverluste reduziert werden.
Wie Sprinto Ermöglicht eine risikoorientierte Lieferantenüberwachung
Diese strategischen Ergebnisse können mit SprintoEs bringt Geschwindigkeit, Struktur und Klarheit in jede Ebene der Überwachung und ermöglicht Ihnen so ein Wachstum ohne Qualitätsverlust.
Die Anbieter werden automatisch nach Geschäftsauswirkungen, Datenzugriff und Risikoniveau segmentiert. Ändert sich das Risiko eines Anbieters, Sprinto Es kennzeichnet die Situation und löst eine erneute Bewertung aus, wodurch Sie einer Gefährdung immer einen Schritt voraus sind.
Das Beste daran ist, dass es Kontrollen automatisch Compliance-Rahmenwerken zuordnet. So erkennen Sie potenzielle Probleme frühzeitig, nicht erst im Nachhinein. Dank eines zentralen Dashboards bleiben Rechtsabteilung, Einkauf und GRC stets auf dem gleichen Stand, ohne dass Aktualisierungen manuell eingeholt werden müssen.
Sprinto Wir vereinen Ihren gesamten Lieferantenrisikolebenszyklus unter einem Dach – inklusive integrierter komplexer Kontextinformationen. Neugierig, wie es funktioniert? Vereinbaren Sie eine ausführliche Tour mit unseren Experten über unsere Plattform für Lieferantenrisikomanagement.
Häufig gestellte Fragen
- Wie verknüpfen wir Lieferantenrisiken mit unternehmensweiten Risikoregistern und Wirkungsmodellen?
Um das Lieferantenrisiko mit dem unternehmensweiten Risikomanagement zu verknüpfen, ordnen Sie die Lieferantenrisikokategorien Ihrem übergeordneten Risikomanagement-Rahmenwerk zu. Nutzen Sie anschließend eine Wirkungsanalyse, um zu bewerten, wie sich ein Lieferantenausfall auf kritische Geschäftsfunktionen, das Kundenvertrauen oder die Compliance auswirken könnte.
- Welche Reifegradmodelle oder Benchmarks existieren für die Automatisierung des Lieferantenrisikomanagements?
Nutzen Sie Rahmenwerke wie das Cybersicherheitsrahmenwerk des NIST, das Vendor Risk Management Maturity Model oder das Risk Maturity Model von RIM. Diese helfen Ihnen, Ihre Fortschritte in Bereichen wie kontinuierliches Monitoring und Compliance-Anpassung zu messen.
- Wie messen wir die jährliche Verbesserung der Effektivität von Lieferantenprogrammen?
Die jährliche Verbesserung der Effektivität von Lieferantenprogrammen lässt sich anhand von KPIs wie Onboarding-Zeit, Häufigkeit der Neubewertung, Prozentsatz gestaffelter Lieferanten und Auditbereitschaft messen.
- Kann Automatisierung uns dabei helfen, die Anforderungen von DORA, NIS2 oder des kommenden AI Act an Anbieter zu erfüllen?
Ja, Automatisierung mithilfe von Plattformen wie Sprinto Ermöglicht kontinuierliche Überwachung, Prüfprotokollierung und schnelle Risikoreaktion. Es unterstützt mehrere Compliance-Rahmenwerke und ordnet Kontrollen automatisch diesen Rahmenwerken zu. Welche KPIs sind für Vorstände bei der Überwachung von Drittparteirisiken besonders wichtig?
Die Vorstände konzentrieren sich primär auf KPIs, die mit finanziellen Auswirkungen, Risikoexposition und der Übereinstimmung mit den Geschäftsauswirkungen zusammenhängen. Dazu gehören die TRPM-Abdeckung, SLA-Verletzungen, Reaktionszeit, Einhaltung von SLAs und finanzielles Risiko.

Autorin
Raynah
Raynah ist Content-Strategin bei SprintoDort entwickelt sie Geschichten, die Compliance für moderne Unternehmen vereinfachen. In den letzten zwei Jahren hat sie format- und funktionsübergreifend daran gearbeitet, Sicherheit und Compliance verständlicher und geschäftsorientierter zu gestalten.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


