
Glosario de Cumplimiento
Cumplimiento Glosario
Nuestro glosario de cumplimiento normativo, cuidadosamente seleccionado, ofrece todo lo que necesitas saber sobre cumplimiento en un solo lugar.
Alcance del cumplimiento
Al considerar el cumplimiento normativo en sus operaciones, debe examinar cuidadosamente todos sus dispositivos y personas autorizadas para acceder a datos protegidos. Asimismo, debe asegurarse de que los terceros con los que colabora cumplan con las normas de cumplimiento. El alcance del cumplimiento debe abarcar desde los dispositivos utilizados hasta los entornos empresariales y el cumplimiento normativo por parte de los proveedores.
La mayoría de las normativas de protección de datos incluyen el concepto de anonimización. Si los datos se anonimizan correctamente, es decir, de forma que no se pueda identificar el dato original, generalmente quedan fuera del ámbito de aplicación de las normativas de cumplimiento.
Para determinar qué dispositivos están sujetos a las normas de cumplimiento, considere si pueden acceder a datos no cifrados ni anonimizados. Si lo hacen, se encuentran dentro del ámbito de cumplimiento.
Sin embargo, los dispositivos que solo interactúan con datos cifrados, como los enrutadores que manejan tráfico protegido con cifrado TLS, generalmente quedan fuera del ámbito de cumplimiento.
Lecturas adicionales

Integraciones GRC: Conectando el cumplimiento y el riesgo en todo su conjunto de tecnologías.
Sprinto vs Delve: ¿Cuál es mejor?
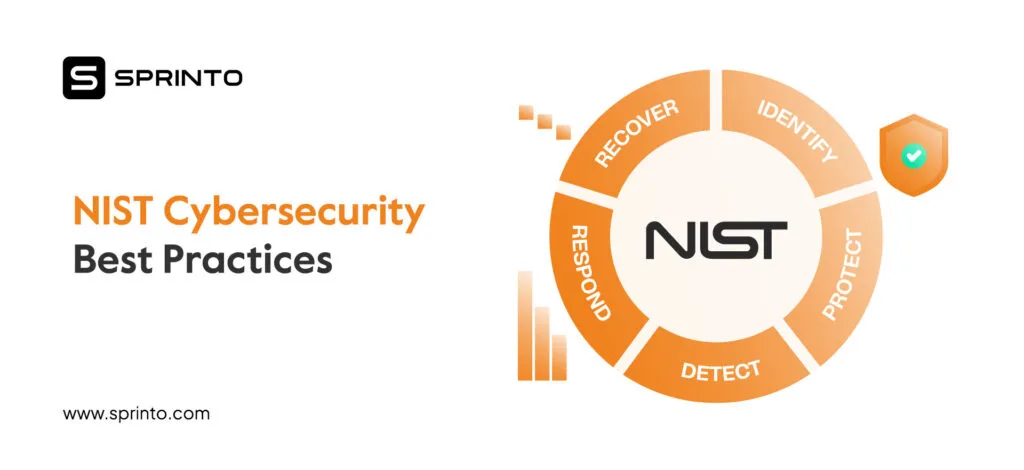
Mejores prácticas de ciberseguridad del NIST

Sprinto: Tu superpoder de crecimiento
Usar Sprinto centralizar la gestión del cumplimiento de la seguridad, por lo que nada
Se interpone en tu camino para ascender y lograr grandes victorias.