



Gestión de riesgos en 2025: Cómo simplificar y mitigar los riesgos de seguridad de la información


Las empresas tienden a volverse más complejas con el tiempo, en lugar de simplificarse. El año 2025 y los anteriores han sido de los más trascendentales para los negocios, marcados no solo por pandemias globales, sino también por tensos acontecimientos geopolíticos y tecnologías disruptivas (IA de última generación y modelos de aprendizaje automático de alto rendimiento) con consecuencias de gran alcance.
Por suerte, el efecto de estos acontecimientos y del panorama de riesgos en constante evolución sobre la forma en que las organizaciones gestionan los riesgos ha sido predecible.
Casi el 83% de las empresas afirman que los riesgos complejos e interconectados están surgiendo con mayor rapidez, y el 72% dice que sus capacidades de gestión de riesgos no han seguido el ritmo.
Debido a que la mayoría de las empresas operan actualmente en múltiples sectores y forman alianzas adyacentes, las organizaciones están viendo riesgos que trascienden los sectores, y el 81 % de las empresas afirma que los riesgos intersectoriales afectan ahora a su negocio.
La creciente complejidad de los riesgos también afecta a la forma en que las organizaciones gestionan las amenazas asociadas a tecnologías consolidadas: el 56 % de los profesionales de riesgos afirma no tener confianza en su capacidad para gestionar los riesgos en la nube.
La pregunta de cómo gestionar un sistema complejo y en constante cambio como el entorno de riesgos tiene una respuesta engañosamente simple: contextualizar los riesgos, determinar su magnitud y ser proactivo en su control.
Al igual que un ecosistema profundamente interconectado puede modelarse a partir de relaciones simples de depredador-presa o padre-hijo, los riesgos pueden gestionarse eficazmente simplemente comprendiendo su origen, evaluando su gravedad, cuantificando su impacto, ajustando las responsabilidades y monitoreándolos continuamente. Por lo tanto, la implementación de protocolos de gestión de riesgos se convierte en una cuestión de evaluación, cuantificación y seguimiento.
La gestión de riesgos tradicional carece de contexto.
La forma clásica de gestionar los riesgos —cualquier riesgo, incluido el cibernético— implica que las organizaciones aborden la tarea como una actividad puntual, armadas con una lista de escenarios de riesgo y estrategias comunes de mitigación.
Pero sin un medio para actualizar los registros de riesgos y evaluar contextualmente los riesgos emergentes, uno termina intentando ponerse al día, reaccionando a menudo a los riesgos de forma precipitada y demasiado tarde, en lugar de responder de manera mesurada.
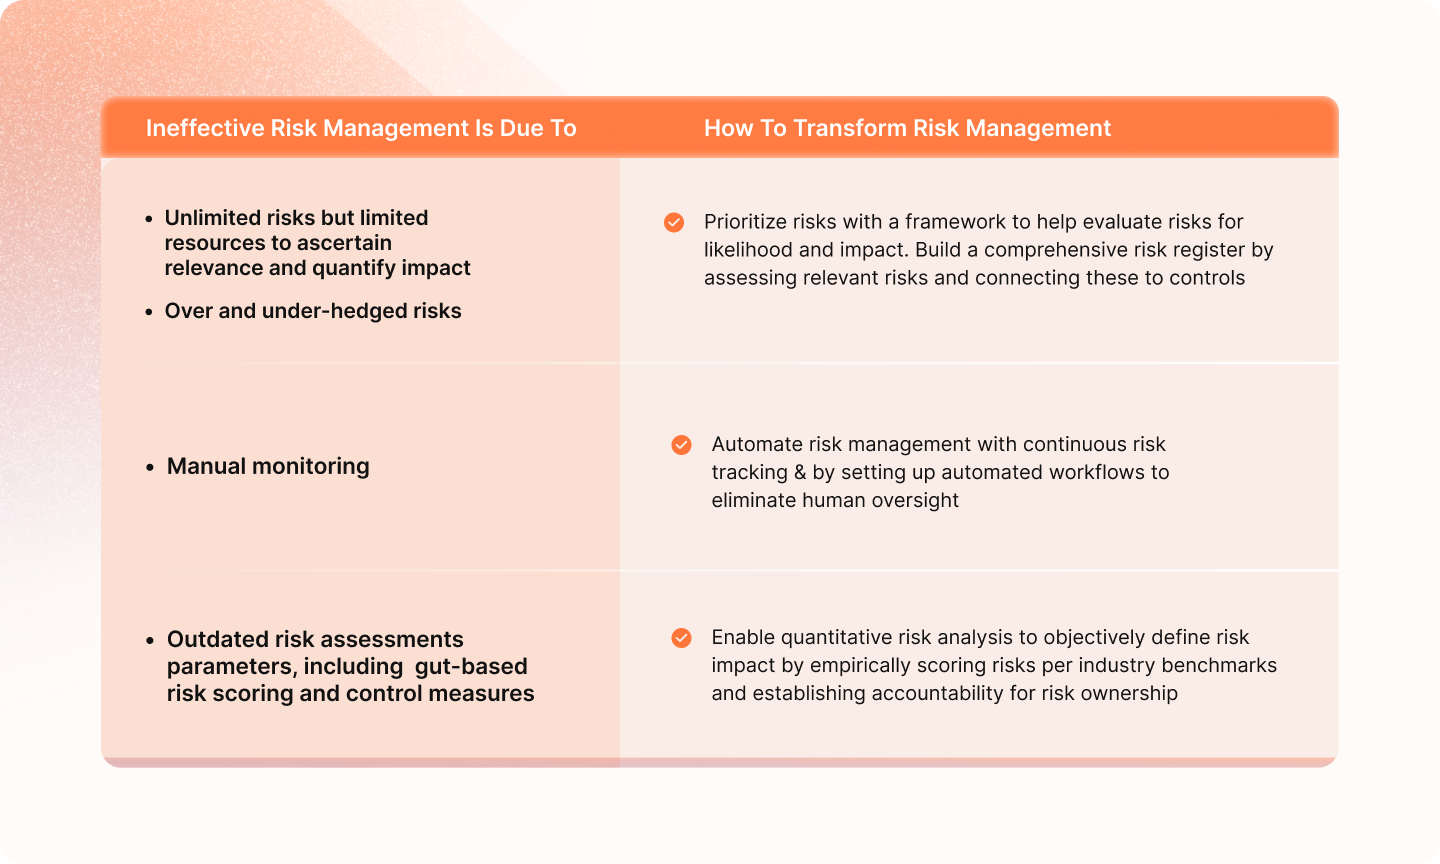
El método tradicional para gestionar las funciones de gestión de riesgos falla debido a una serie de razones adicionales.
1. Enfoque general
Una gestión integral de riesgos requiere una visión igualmente integral de los mismos. Sin embargo, conciliar una avalancha aparentemente interminable de riesgos con el tiempo, los recursos y los presupuestos limitados representa un gran desafío.
Esto a menudo obliga a las organizaciones a asumir que todos los riesgos son igualmente importantes o a sobreestimar la importancia de unos pocos, lo que conlleva riesgos sobrecubiertos o insuficientemente cubiertos.
La consecuencia: una evaluación de riesgos deficiente, una mayor susceptibilidad a las amenazas y un posible fallo en la auditoría.
2. Falsa sensación de seguridad
En un entorno en constante evolución, donde el crecimiento es rápido y las amenazas se multiplican continuamente, confiar en evaluaciones de riesgos periódicas resulta, en el mejor de los casos, ineficaz.
La gestión de riesgos puntual, junto con las técnicas manuales de evaluación de riesgos, crea una falsa sensación de seguridad.
Permite que los riesgos pasen desapercibidos y no proporciona la profundidad y el contexto necesarios para descubrir las vulnerabilidades a tiempo.
3. Ilusión de control
La gestión de riesgos tradicional se limita a elaborar una lista de riesgos, escenarios y técnicas de mitigación.
Pero simplemente marcar las casillas de elementos fuera de línea en su estrategia de mitigación no garantiza una gestión de riesgos eficaz.
En cambio, las organizaciones necesitan poder evaluar y mitigar los riesgos de forma continua.
4 Elementos esenciales para eliminar el caos de la gestión de riesgos
Una gestión de riesgos eficaz en un entorno en constante evolución requiere que las organizaciones identifiquen correctamente sus riesgos y sepan cómo gestionar su función de gestión de riesgos.
Gestionar correctamente los riesgos no es tarea fácil: implica contar con un marco que ayude a medirlos, el mecanismo de evaluación adecuado, el conjunto correcto de controles y verificaciones, e incorporar el conjunto correcto de comportamientos cotidianos que propicien mantener los riesgos bajo control.
Las organizaciones pueden reducir el caos en la gestión de riesgos de seguridad de la información adoptando un enfoque dinámico, colaborativo y basado en datos que priorice el riesgo en función de la probabilidad y el impacto, utilice la automatización para la monitorización continua y fomente una cultura de responsabilidad compartida.
Los elementos esenciales necesarios para construir una gestión de riesgos ágil y eficaz que pueda mantener el caos y la complejidad bajo control son:
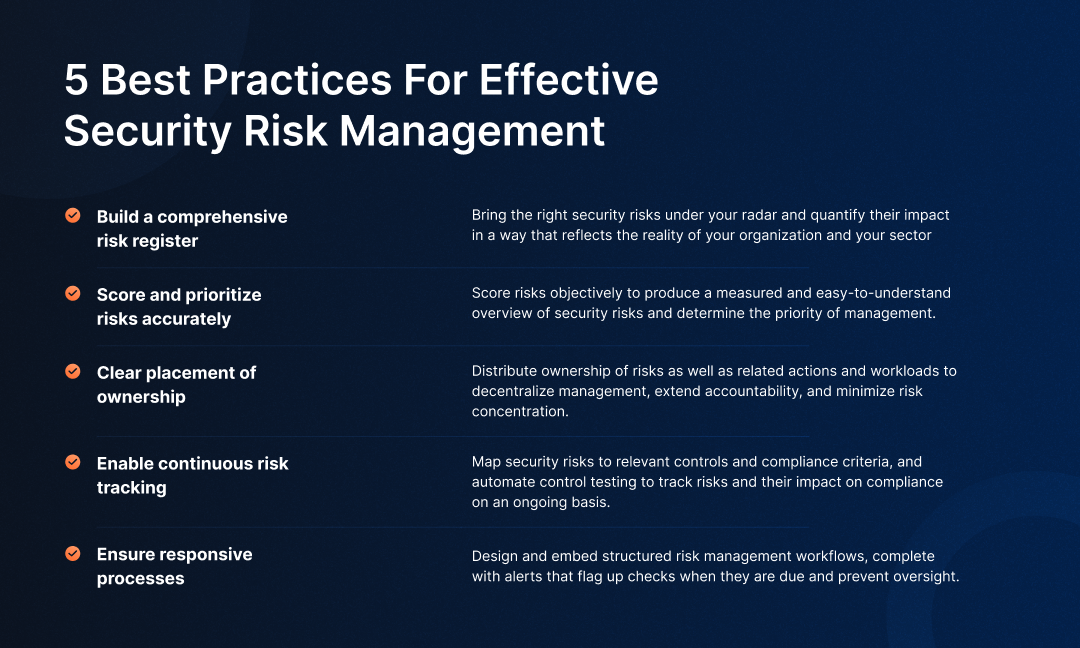
1. Un inventario de riesgos real
Un inventario exhaustivo de activos y riesgos relacionados, con una puntuación objetiva vinculada a los controles pertinentes.
2. Propiedad clara
Atribución transparente de la responsabilidad de los riesgos y las acciones relacionadas para ofrecer una visión clarísima de los riesgos que afectan a toda la organización.
3. Controles alineados con el cumplimiento normativo
Implementar controles de gestión de riesgos alineados con las mejores prácticas de cumplimiento para cubrir todas las bases de seguridad y construir una base sólida para la gestión de riesgos.
4. Seguimiento continuo de riesgos
Supervisión automatizada de riesgos las 24 horas del día, los 7 días de la semana, para realizar un seguimiento continuo del impacto de los riesgos en el cumplimiento normativo.
Con estos elementos esenciales de gestión de riesgos implementados, las organizaciones pueden afrontar cualquier riesgo de seguridad de la información y gestionar los riesgos con confianza.
How to effectively manage risks on Sprinto
Sprinto Es una plataforma integral de gestión de control y monitoreo de riesgos. Sus marcos de trabajo integrados ayudan a interpretar rigurosamente los riesgos, calcular su impacto con precisión, definir los controles y realizar un seguimiento continuo de los riesgos para fortalecer la resiliencia. Esto permite a las organizaciones comprender mejor cómo gestionar los protocolos de gestión de riesgos.
Además de proporcionar todos los elementos esenciales para construir un programa de gestión de riesgos eficaz, Sprinto empowers organizations to make risks clear, granular, and tangible.
1. Garantizar umbrales de riesgo saludables
The gamut of (infosec) risks can be consolidated on Sprinto along with assets that bear these risks. With risks corralled in one place, the platform supports empirical risk assessment of likelihood, severity, preparedness, and impact.
Esto ayuda a las organizaciones a establecer un umbral de riesgo con confianza y, posteriormente, a ajustar los niveles de tolerancia al riesgo en función de la evolución del negocio y del entorno.
2. Elabore un perfil de riesgo detallado.
Sprinto helps produce a high-definition picture of infosec risks and controls, including those associated with processes, policies, and systems. This helps teams cut the noise and ensure clarity and transparency in risk reporting.
3. Vaya más allá de la contabilidad.
Sprinto goes beyond helping identify risks by empowering organizations to assess risk, implement controls, and track risks and associated controls in real-time, and directing stakeholders on how to fix failing controls.
Esto ayuda a fomentar la concienciación sobre los riesgos, a impulsar esfuerzos continuos y específicos relacionados con la contención de los mismos y a prevenir posibles rebrotes.
Gestiona y mitiga los riesgos con facilidad.
Cómo Sprinto brings precision to risk management
La gestión de riesgos moderna exige que las organizaciones se centren en los riesgos que tienen un impacto significativo, evalúen estos riesgos según los estándares de la industria y realicen un seguimiento proactivo de su estado para evitar sorpresas de última hora.
Sprinto provides the essentials required to get risk management off the ground and the capabilities necessary to bring precision and accuracy to how to manage risk management.
- Las integraciones nativas en la nube de la plataforma generan un inventario completo de activos con funcionalidades para identificar los riesgos asociados. Respaldada por un registro de riesgos actualizado y parámetros de referencia fiables del sector, la plataforma ayuda a mapear y evaluar los riesgos con precisión y criterio, y no solo de forma intuitiva.
- Sprinto’s in-built controls library automatically maps relevant controls to identified risks, streamlining the process and ensuring you have the right safeguards in place.consequently enabling the platform to collect evidence and accurately flag misconfigurations and vulnerabilities.
- Sprinto additionally allows organizations to bring accountability and transparency by assigning clear ownership of risks and their corresponding controls to relevant roles to ensure everyone’s on a level about their role in risk mitigation. The platform runs 24×7 checks on assets and risk-linked controls to ensure that there are no surprises by sounding context-rich, time-bound alerts to risk owners.
Here’s how organizations manage risks on Sprinto.
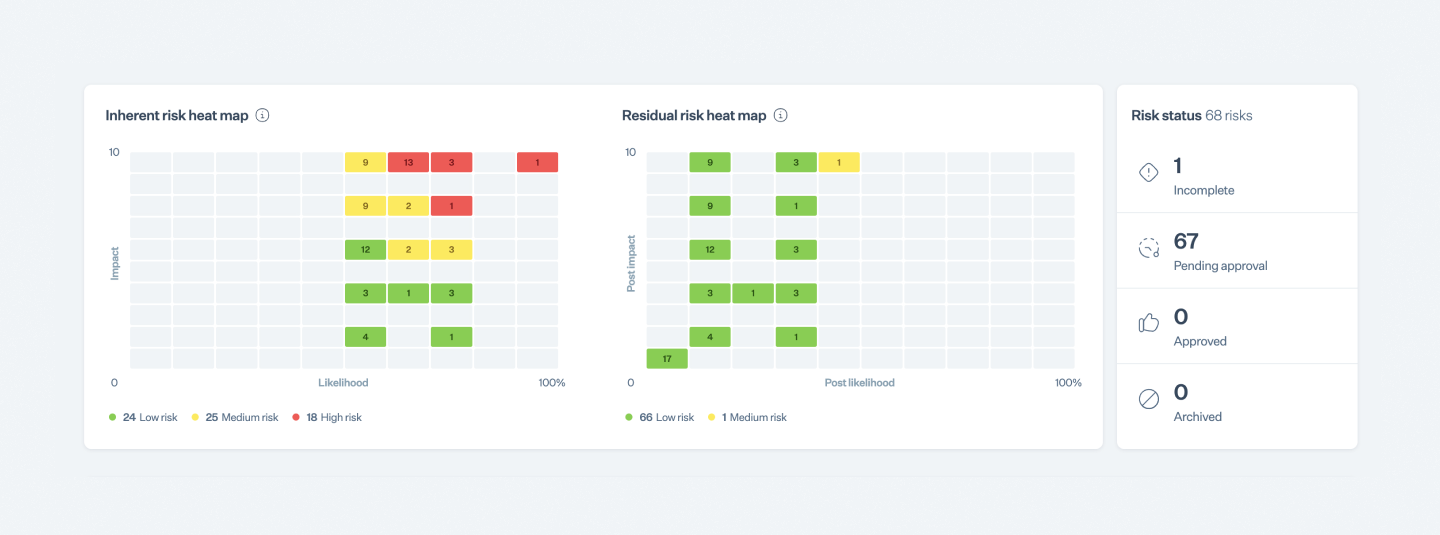
1. Gestionar con precisión los riesgos que afectan al negocio.
Bring your own or use Sprinto’s comprehensive, in-built risk register to produce an overarching account of organization-wide risks. Add custom risks to the register and connect these with relevant controls without forgoing empirical assessment.
Actualiza tu biblioteca de riesgos con nuevos riesgos a medida que tu negocio crece, para garantizar que siempre dispongas de datos útiles sobre los riesgos.
2. Aplicar rigor empírico a la evaluación de riesgos.
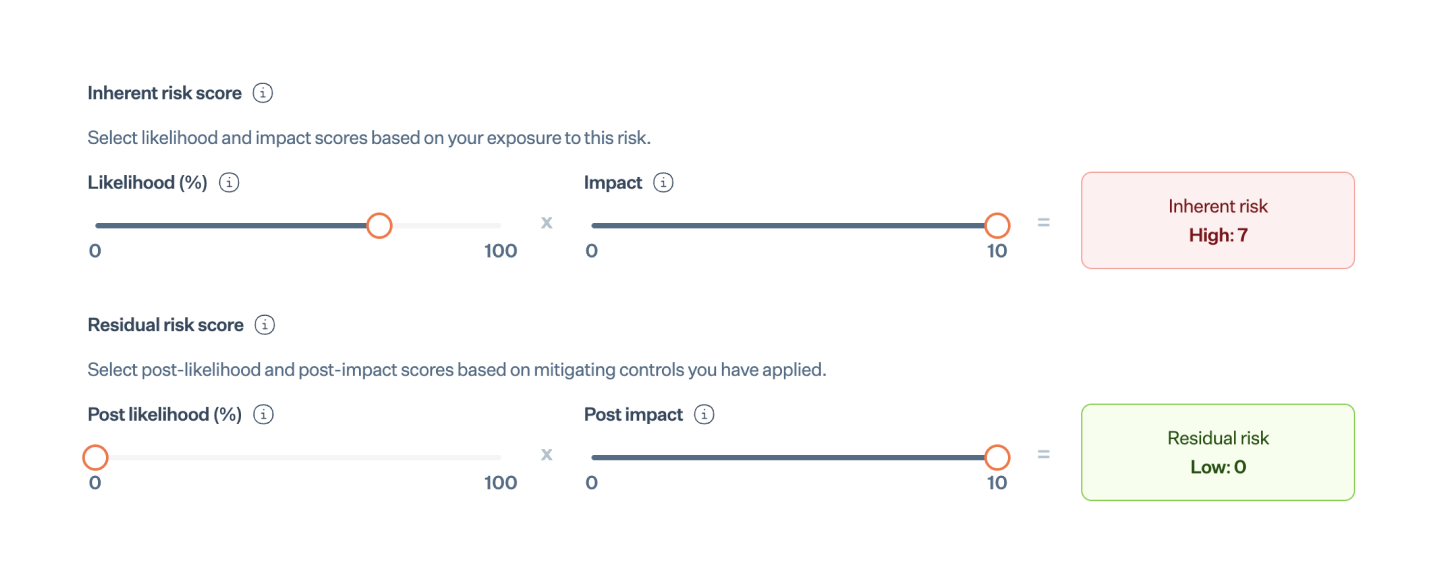
Empirically evaluate risks based on their likelihood, severity, and impact using industry benchmarks integrated into the Sprinto .
Aceptar, rechazar o transferir los riesgos en función de los niveles de tolerancia internos y ajustar la profundidad y la gravedad de las medidas de mitigación de riesgos según sea necesario.
Para fomentar la rendición de cuentas y la transparencia, asigne los riesgos a propietarios específicos para gestionar el ciclo de vida de cada riesgo.
3. Supervisar continuamente los riesgos y los controles.
Sprinto’s pre-built control library automatically maps controls to risks as per assessment and what’s required from a compliance standpoint.
Active las comprobaciones automatizadas para realizar un seguimiento de los controles y su impacto en el cumplimiento normativo general. Recopile pruebas de que los controles se han superado con fines de auditoría o similares.
In case of anomalies, Sprinto triggers alerts and remediation workflows for specified risk owners to close the loop and get controls back in green.
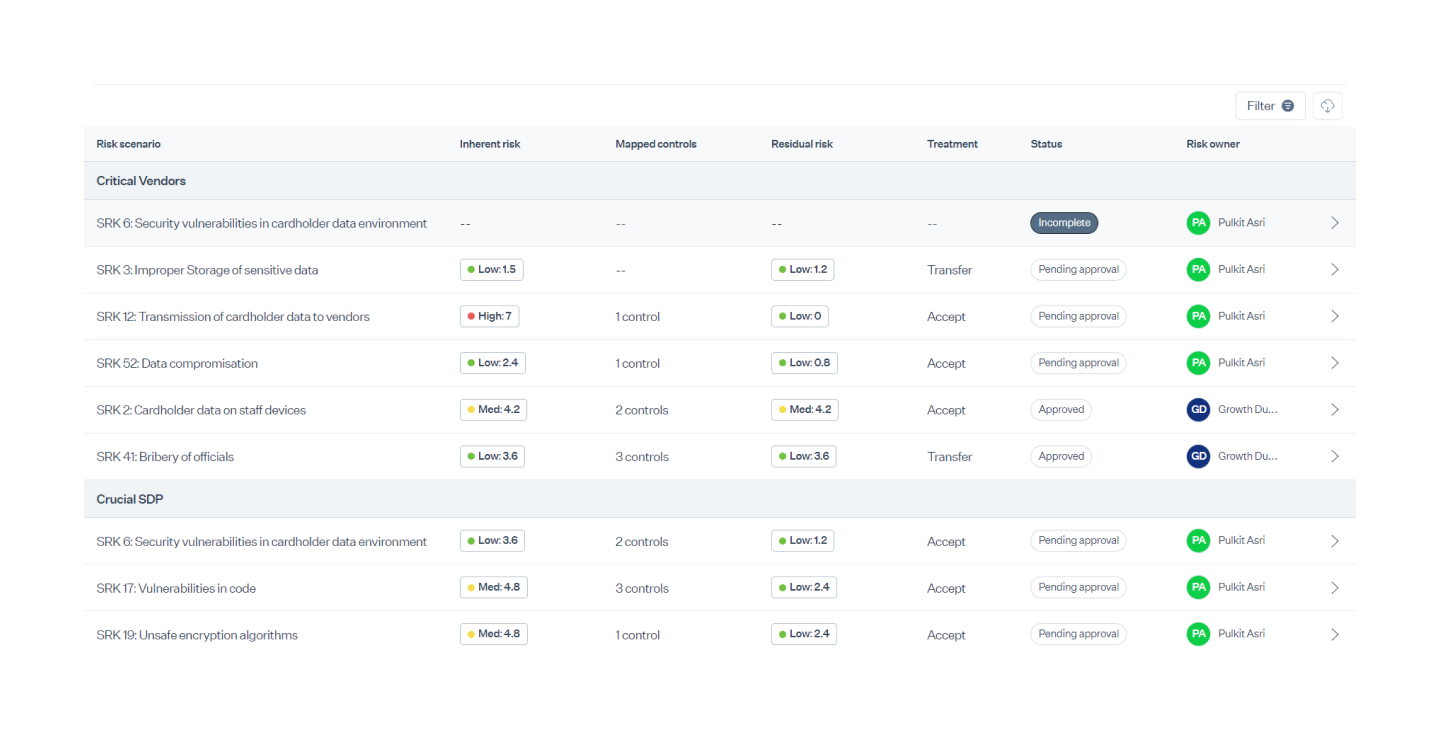
Minimize risk exposure with Sprinto
Ajustar el tamaño de los riesgos para optimizar la gestión de riesgos.
Debido a la creciente complejidad y las interrupciones constantes, las empresas modernas se enfrentan a un gran volumen de riesgos de seguridad de la información dinámicos y, a menudo, interconectados. Estos riesgos pueden resultar difíciles de gestionar si las organizaciones adoptan un enfoque general y periódico para la gestión de riesgos.
La solución consiste en precisar los riesgos mediante un enfoque dinámico y basado en datos que priorice el riesgo en función de la probabilidad, la relevancia y la gravedad.
Sprinto provides all the essentials required to create a precision-oriented risk management function capable of streamlining risk management, making risks tangible and trackable, and giving organizations the tools to better manage risk management functions.
Póngase en contacto con nuestros expertos en cumplimiento normativo. to learn more about how you can manage risks better on Sprinto.
Autor
Amshuman
Amshuman es un profesional de GRC certificado por OCEG con experiencia en investigación en criptografía postcuántica y una marcada inclinación por hacer que lo técnico sea tangible. Fuera del ámbito de las matemáticas y la ciberseguridad, es un ávido lector de etnografías y un padre entregado a sus dos gatos.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


