




TL; DR
| Die ISO 9001-Kontrollen sind die dokumentierten Prozesse, Verantwortlichkeiten und Prüfungen, die dazu beitragen, dass ein Qualitätsmanagementsystem (QMS) in Bezug auf Kundenanforderungen, Lieferantenmanagement, Qualitätsprüfung, Abweichungen und Korrekturmaßnahmen konsistent funktioniert. |
| Die Dokumentenkontrolle nach ISO 9001 fällt unter Abschnitt 7.5, der vorschreibt, dass dokumentierte Informationen aktuell, genehmigt, versionskontrolliert, bei Bedarf zugänglich und vor Verlust, Manipulation oder versehentlicher Verwendung veralteter Kopien geschützt sein müssen. |
| Eine strenge Dokumentenkontrolle gemäß ISO 9001 sollte die Erstellung und Aktualisierung, den Zugriff am Einsatzort, die Datensicherung und den Schutz, die Verteilung, die Entfernung veralteter Dokumente, die Aufbewahrung, externe Dokumente, die Eigentumsverhältnisse und die Mitarbeiterschulung umfassen. |
| Kontrollierte Dokumente helfen Teams, Qualitätsfehler zu reduzieren, Prüfprotokolle zu erhalten, interne und externe Audits zu unterstützen und häufige Fehlerquellen zu vermeiden, darunter verwaiste Dokumente, Versionsmüdigkeit, verstreute Datensätze und Diskrepanzen zwischen Papier und Digital. |
Ein sprunghafter Anstieg der Kundenabwanderung zeigt, dass die Supportteams uneinheitliche Schritte zur Fehlerbehebung anwendeten und jeweils ihre eigene Vorgehensweise nutzten. Genau solche Qualitätsmängel soll ISO 9001 durch standardisierte und gut kontrollierte Prozesse verhindern.
Operative Kontrollen sorgen dafür, dass Prozesse innerhalb definierter Grenzen ablaufen, während Dokumentenkontrollen gewährleisten, dass die unterstützenden Verfahren und Aufzeichnungen stets aktuell, nachvollziehbar und sicher aufbewahrt werden.
In diesem Artikel werden wir beide Ebenen betrachten: wie die Kontrollen nach ISO 9001 die tägliche Arbeit steuern und wie die Dokumentenkontrollen gemäß Abschnitt 7.5 die Nachweise zusammenhalten.

Was sind die Kontrollen nach ISO 9001?
Die ISO 9001-Kontrollen sind die dokumentierten Prozesse, Verfahren und Verantwortlichkeiten, die eine Organisation festlegt, um die spezifischen Anforderungen der Norm ISO 9001:2015 für Qualitätsmanagementsysteme (QMS) zu erfüllen.
Jede Kontrollmaßnahme unterstützt eine oder mehrere Kernanforderungen, wie beispielsweise den Kontext der Organisation, Führung, Planung, Unterstützung, Betrieb, Leistungsbewertung und Verbesserungen. Dadurch wird sichergestellt, dass Qualitätsziele geplant, umgesetzt, überwacht und kontinuierlich optimiert werden.
In der Praxis setzen Kontrollen die Prinzipien der Norm in alltägliche Handlungen um. Sie definieren, wie Kundenanforderungen erfasst, Lieferanten geprüft, die Produktkonformität verifiziert, Abweichungen behandelt und Korrekturmaßnahmen ergriffen werden. Da ISO 9001 dem PDCA-Zyklus (Planen-Durchführen-Überprüfen-Anpassen) folgt, muss jede Kontrolle festlegen, was geschieht, und spezifizieren, wie die Wirksamkeit gemessen und Erkenntnisse in das System zurückgeführt werden.
Allein im Jahr 2023 stellten Zertifizierungsstellen weltweit 837,978 gültige ISO 9001:2015-Zertifikate aus. Dies ist ein deutliches Zeichen dafür, dass immer mehr Unternehmen auf diese Qualitätskontrollen setzen, um Aufträge zu gewinnen, Abläufe zu optimieren und kostspielige Nacharbeiten zu reduzieren.
Dokumentenmanagement in ISO 9001
ISO 9001 verwendet den Oberbegriff „dokumentierte Informationen“ für alles, was erstellt, aktualisiert und aufbewahrt werden muss, um nachzuweisen, dass das Qualitätsmanagementsystem funktioniert.
Klausel 7.5 verlangt, dass jedes Dokument, sei es ein digitales Formular, ein PDF-Verfahren oder ein Papierlogbuch, genehmigt, versionskontrolliert, bei Bedarf zugänglich und vor versehentlichem Verlust oder Manipulation geschützt werden muss.
Mangelhafte Dokumentenverwaltung ist neben fehlenden Korrektur- und Vorbeugungsmaßnahmen (CAPAs) und unzureichenden internen Audits einer der Hauptgründe für das Scheitern von Unternehmen bei ISO 9001-Audits. Wenn Aufzeichnungen verstreut sind oder veraltete Versionen im Umlauf sind, fällt dies den Auditoren auf und das Vertrauen in Ihre Prozesse leidet.
Nachfolgend sind die Säulen der dokumentierten Informationen aufgeführt, deren Verwaltung der Standard von Ihnen erwartet:
- Qualitätshandbücher und QMS-GeltungsbereichDas „Was und Warum“ Ihres Systems, einschließlich Richtlinien, Ziele und der übergeordneten Prozesslandkarte, die alles miteinander verbindet.
- Standardarbeitsanweisungen (SOPs)Eine Reihe von Schritt-für-Schritt-Anleitungen, Flussdiagrammen oder visuellen Hilfen, die den Menschen zeigen, wie die Arbeit einheitlich ausgeführt werden kann.
- Aufzeichnungen: Ausgefüllte Formulare, Checklisten, Kalibrierungszertifikate, Schulungsnachweise und Prüfergebnisse, die belegen, dass die Verfahren eingehalten wurden.
- BelegeArbeitsanweisungen, Vorlagen, Risikoregister und Lieferantenbewertungen, die die Details für spezifische Aufgaben oder Rollen ausarbeiten.
Wenn diese Elemente in einem kontrollierten Repository gespeichert sind (jedes mit einem Eigentümer, einer Revisionshistorie und automatischer Verteilung), haben Mitarbeiter und Prüfer nur eine einzige Nachweisquelle.
Warum sind Dokumentenkontrollen nach ISO 9001 wichtig?
Die Dokumentenlenkung nach ISO 9001 hat direkten Einfluss auf die Geschäftsleistung. Sie gewährleistet, dass Prozesse konsistent, wiederholbar und auf den neuesten, genehmigten Informationen basieren.
Organisationen mit einer ISO 9001-Zertifizierung verzeichnen oft messbare Verbesserungen der Produkt- und Servicequalität, sobald ein diszipliniertes Dokumentenmanagement eingeführt ist.
Eine klare und leicht zugängliche Dokumentation unterstützt zudem ein schnelleres Onboarding, reibungslosere Audits und verlässliche Daten für kontinuierliche Verbesserungen.
Wie der Qualitätsexperte W. Edwards Deming sagte: „Wenn Sie Ihren Arbeitsablauf nicht als Prozess beschreiben können, wissen Sie nicht, was Sie tun.“ Gut geführte Dokumente verwandeln alltägliche Aufgaben in kontrollierte Prozesse – und das ist die Grundlage für operative Exzellenz.
ISO 9001 Dokumentenmanagement
Abschnitt 7.5 der ISO 9001 beschreibt detailliert, wie Organisationen dokumentierte Informationen erstellen, aktualisieren und schützen müssen. Obwohl die Norm kein einheitliches Format vorschreibt, fordert sie strenge Kontrollmechanismen, die die Vertrauenswürdigkeit der Informationen vom ersten Entwurf bis zur Langzeitarchivierung gewährleisten.
1. Erstellung und Aktualisierungen
Jedes Dokument muss vor der Veröffentlichung auf Vollständigkeit und Angemessenheit geprüft und freigegeben werden. Diese Prüfung wird bei jeder Inhaltsänderung wiederholt, und eine erneute Freigabe ist zwingend erforderlich. Jede Datei benötigt einen Titel, eine eindeutige Kennung, den Revisionsstand, einen Autor und ein Datum.
2. Verfügbarkeit und Zugriff am Einsatzort
Eine Kontrollmaßnahme ist nur dann wirksam, wenn sie auffindbar ist. ISO 9001 fordert daher, dass Dokumente verfügbar und nutzbar sein müssen, wann und wo sie benötigt werden. In der Praxis bedeutet dies, Standardarbeitsanweisungen (SOPs) in Team-Wikis zu hinterlegen, Notfallpläne im SecOps-Portal zu speichern und externen Prüfern sicheren, schreibgeschützten Zugriff auf Richtlinienordner in Google Drive oder SharePoint zu gewähren.
3. Schutz, Datensicherung und Änderungsverfolgung
Organisationen müssen Vertraulichkeitsverletzungen, unberechtigte Änderungen oder versehentliche Zerstörung verhindern. Typische Schutzmaßnahmen umfassen rollenbasierte Berechtigungen in einem Dokumentenmanagementsystem, automatische nächtliche Datensicherungen und Prüfprotokolle, die festhalten, wer wann was bearbeitet hat.
4. Verteilung und Rücknahme veralteter Exemplare
Sobald ein Dokument ersetzt wurde, müssen veraltete Versionen entfernt werden, damit sie nicht wieder in Umlauf geraten. Technische Zeichnungen enthalten ein rotes Wasserzeichen und werden in einem separaten Archivordner abgelegt; digitale Systeme erreichen dasselbe, indem sie ausgemusterte Dateien in einen nicht bearbeitbaren Archivbereich verschieben.
5. Lagerung, Aufbewahrung und Entsorgung
ISO 9001 unterscheidet zwischen Dokumentation bzw. Arbeitsanweisungen und Aufzeichnungen (Nachweisen der durchgeführten Arbeiten). Für Aufzeichnungen gelten Aufbewahrungsfristen, die sich nach gesetzlichen, kundenseitigen oder internen Vorgaben richten. Nach Ablauf der Frist wird durch kontrollierte Entsorgung eine unbeabsichtigte Wiederverwendung verhindert.
6. Kontrolle externer Dokumente
Normen, regulatorische Vorgaben und Lieferantenhandbücher stammen oft von außerhalb des Unternehmens, beeinflussen die Qualität aber genauso stark. Abschnitt 7.5.3.2 erläutert die Notwendigkeit, diese Quellen zu identifizieren, ihre Richtigkeit zu überprüfen und sie zusammen mit den internen Dokumenten zugänglich zu machen.
7. Funktionstrennung und Ausbildung
Schließlich muss das Management klare Verantwortlichkeiten zuweisen – wer im Team Richtlinien entwirft, genehmigt und archiviert. Schulungsnachweise belegen, dass die Mitarbeiter ihre Aufgaben kennen und schließen so den Kreis zwischen Prozessgestaltung und täglicher Umsetzung.
Andere ISO 9001-Kontrollen
Die Dokumentenlenkung ist kein isoliertes Thema, sondern verbindet alle Abschnitte der ISO 9001 miteinander. Abschnitt 7.5 beschreibt die Verwaltung dokumentierter Informationen, während die Abschnitte 4–10 festlegen, was erfasst, aktualisiert und geschützt werden muss, um die Wirksamkeit des Qualitätsmanagementsystems nachzuweisen.
Laden Sie die ISO 9001-Checkliste mit den einzelnen Klauseln herunter
Klausel 4: Kontext der Organisation
Der Standard beginnt mit der Aufforderung, das Umfeld, in dem Sie tätig sind, zu beschreiben – interne Prozesse, externe Stakeholder und rechtliche Anforderungen. Diese Erkenntnisse werden dokumentiert und definieren den Geltungsbereich des Qualitätsmanagementsystems sowie die übergeordnete Prozesslandkarte, die Auditoren später nachvollziehen können.
Klausel 5: Führung
Das Topmanagement muss eine Qualitätsrichtlinie veröffentlichen, Verantwortlichkeiten zuweisen und sein Engagement unter Beweis stellen. Die Richtlinie selbst ist ein kontrolliertes Dokument; Besprechungsprotokolle und Aufgabenverteilungsdiagramme belegen, dass die Führungskräfte ihren Worten Taten folgen lassen. Da die Führungsebene für die Freigabe von Versionen verantwortlich ist, gibt sie auch den Ton für eine disziplinierte Versionskontrolle an.
Klausel 6: Planung
Hier übersetzen Sie den Geschäftskontext in konkrete Aktionspläne. Sie dokumentieren messbare Qualitätsziele und die Maßnahmen, die Sie ergreifen werden, um Risiken und Chancen zu begegnen. Risikoregister, Notfallpläne und Zielverfolgungsinstrumente unterliegen denselben Regeln wie in Abschnitt 7.5 beschrieben und gewährleisten, dass jede Änderung protokolliert und veraltete Bewertungen zurückgezogen werden.
Klausel 7: Unterstützung
Ressourcen, Kompetenz, Bewusstsein und Kommunikation basieren allesamt auf genauen Informationen. Schulungsmatrizen, Kalibrierungspläne und Lieferantenspezifikationen sind Aufzeichnungen; die dazugehörigen Verfahren sind Dokumente.
Klausel 7 gipfelt in den expliziten Dokumentenkontrollvorschriften von 7.5, die Genehmigungs-, Verteilungs-, Schutz- und Aufbewahrungsregeln für alles andere vorschreiben.
Klausel 8: Betrieb
Dies ist die Umsetzungsphase („Do“), die Design, Produktion, Dienstleistungserbringung und die Kontrolle extern bereitgestellter Prozesse umfasst. Arbeitsanweisungen, Prüfpläne, Abnahmekriterien und Abweichungsprotokolle fließen in den täglichen Betrieb ein und müssen stets aktuell und nachvollziehbar sein.
Klausel 9: Leistungsbewertung
ISO 9001 erfordert Monitoring, Messung, Analyse, interne Audits und Managementbewertungen. Datenerfassungsbögen, Auditberichte, KPI-Dashboards und Besprechungsprotokolle dienen als Grundlage für die kontinuierliche Verbesserung. Abschnitt 9 überprüft zudem die Wirksamkeit der in Abschnitt 6 geplanten Maßnahmen und schafft so eine lückenlose Dokumentation, die im selben kontrollierten Datenspeicher abgelegt wird.
Klausel 10: Verbesserung
Schließlich schließt der Standard den Kreislauf durch Korrekturmaßnahmen, den Umgang mit Abweichungen und die kontinuierliche Verbesserung. Dazu gehören die Erstellung von 8D-Berichten, Ursachenanalysen und Änderungskontrollformularen, die dokumentieren, was schiefgelaufen ist und wie Sie es behoben haben. Die Integration dieser Informationen in Ihren Dokumentenmanagement-Workflow hilft Ihnen, wichtige Erkenntnisse zu sichern und ein erneutes Auftreten zu verhindern.
Anforderungen an die Dokumentenlenkung gemäß ISO 9001
ISO 9001 widmet Abschnitt 7.5 den „dokumentierten Informationen“, aber dieser Abschnitt ist in zwei unterschiedliche Regelsätze unterteilt, die Sie jederzeit einhalten müssen:
7.5.2: Erstellen und Aktualisieren
Bevor ein Verfahren, Formular oder Dokument herausgegeben wird, muss es von einer sachkundigen Person auf Vollständigkeit und Angemessenheit geprüft und formell genehmigt werden. Das Dokument benötigt einen Titel, eine eindeutige Kennung, den Revisionsstand, den Autor und das Datum, damit die Nutzer sofort erkennen können, ob sie die aktuelle Version besitzen. Bei Inhaltsänderungen wiederholt sich der Prüf- und Genehmigungsprozess, und die neue Version ersetzt die alte überall dort, wo sie verwendet wird.
7.5.3: Kontrolle dokumentierter Informationen
Nach der Genehmigung müssen alle dokumentierten Informationen so lange lesbar, leicht identifizierbar und abrufbar bleiben, wie es das Qualitätsmanagementsystem (QMS) (oder ein Vertrag, Gesetz oder Kunde) vorschreibt. Die ISO nennt sechs Kontrollpunkte: Verteilung, Zugriff, Abruf, Nutzung, Speicherung bzw. Aufbewahrung und Löschung. Ein Cloud-Repository mit rollenbasierten Berechtigungen, automatischen Backups und einem unveränderlichen Prüfprotokoll erfüllt in der Regel alle sechs Anforderungen.
Da jeder von ihnen zu einer kontinuierlichen Verbesserung beiträgt, gelten die Kontrollanforderungen gleichermaßen für ein einseitiges Schulungsprotokoll und ein standortübergreifendes Qualitätshandbuch.
Best Practices für die Dokumentenkontrolle nach ISO 9001
Wenn die Dokumentenverwaltung funktioniert, finden Mitarbeiter innerhalb von Sekunden das richtige Formular, und Prüfer sehen eine lückenlose Beweiskette. Diese Gewohnheiten halten das System am Laufen:
- Zentralen Zugriff: Verwenden Sie ein einziges, gut strukturiertes Repository (SharePoint, QMS-Software oder ein gesperrtes Netzlaufwerk) und verbieten Sie „Schattenordner“ auf persönlichen Laptops.
- Metadaten erzwingen: Legen Sie Titel, Revision, Eigentümer und Genehmigungsdatum als Pflichtfelder fest, damit jede Datei auf einen Blick ihre eigene Geschichte erzählt.
- Automatisieren Sie den Workflow: Entwürfe werden über einen kurzen, rollenbasierten Genehmigungsprozess geleitet, und anschließend werden schreibgeschützte Kopien zum Zeitpunkt der Verwendung veröffentlicht, um versehentliche Änderungen zu verhindern.
- Reinigungsplan: Verknüpfen Sie die jährlichen Dokumentenprüfungen mit dem Management-Review-Kalender und erinnern Sie die Eigentümer mit automatisierten Benachrichtigungen daran.
- Ausbildung zum EigentumJedem Prozessverantwortlichen wird eine klare Verantwortung für die Aktualisierung seiner Verfahren und die Archivierung alter Versionen übertragen.
Eine einfache Faustregel: Wenn ein neuer Mitarbeiter die aktuellste Standardarbeitsanweisung ohne Hilfe finden kann, funktionieren Ihre Kontrollmechanismen.
Häufige Fallstricke, die ISO 9001-Audits beeinträchtigen
Selbst ausgereifte Systeme geraten ins Wanken, wenn die Disziplin nachlässt. Achten Sie auf diese Warnsignale:
- Verwaiste DokumenteWenn kein Eigentümer festgelegt ist, bleiben Revisionen im Schwebezustand, und veraltete Kopien verbleiben auf gemeinsam genutzten Laufwerken.
- Versionskontrollmüdigkeit: Teams benennen Dateien manuell um („Final_v4“), anstatt gesperrte Revisionsfelder zu verwenden, sodass die Prüfer raten müssen, welche Version die aktuelle ist.
- Ignorierte externe ElementeKundenzeichnungen, regulatorische Vorschriften und Lieferantenhandbücher altern still und leise, bis jemand feststellt, dass in der Werkstatt noch mit einer zwei Jahre alten Spezifikation gearbeitet wird.
- Ordner „Parkplatz“Vorläufige Entwürfe, persönliche Sicherungskopien und ungeprüfte E-Mail-Anhänge verstopfen die Suchergebnisse und verdecken die genehmigte Datei.
- Diskrepanz zwischen Papier und DigitalDie Master-SOP ist online verfügbar, aber die gedruckte Version am Arbeitsplatz wird nie aktualisiert; dies führt zu einer Diskrepanz in der Praxis.
Erkennen Sie diese Fallstricke frühzeitig, beheben Sie sie konsequent, und Ihre Dokumentenkontrolle wird auch bei der Ankunft des Prüfers ein Gewinn bleiben.
Streamline ISO 9001 document control with Sprinto
Sprinto Wir bieten eine maßgeschneiderte Inhouse-Implementierung nach ISO 9001:2015 für SaaS- und Software-Dienstleistungsunternehmen. Durch die Integration in Ihre bestehende IT-Infrastruktur werden automatisch zeitgestempelte Nachweise erfasst und der manuelle Aufwand für die Dokumentenverwaltung deutlich reduziert.
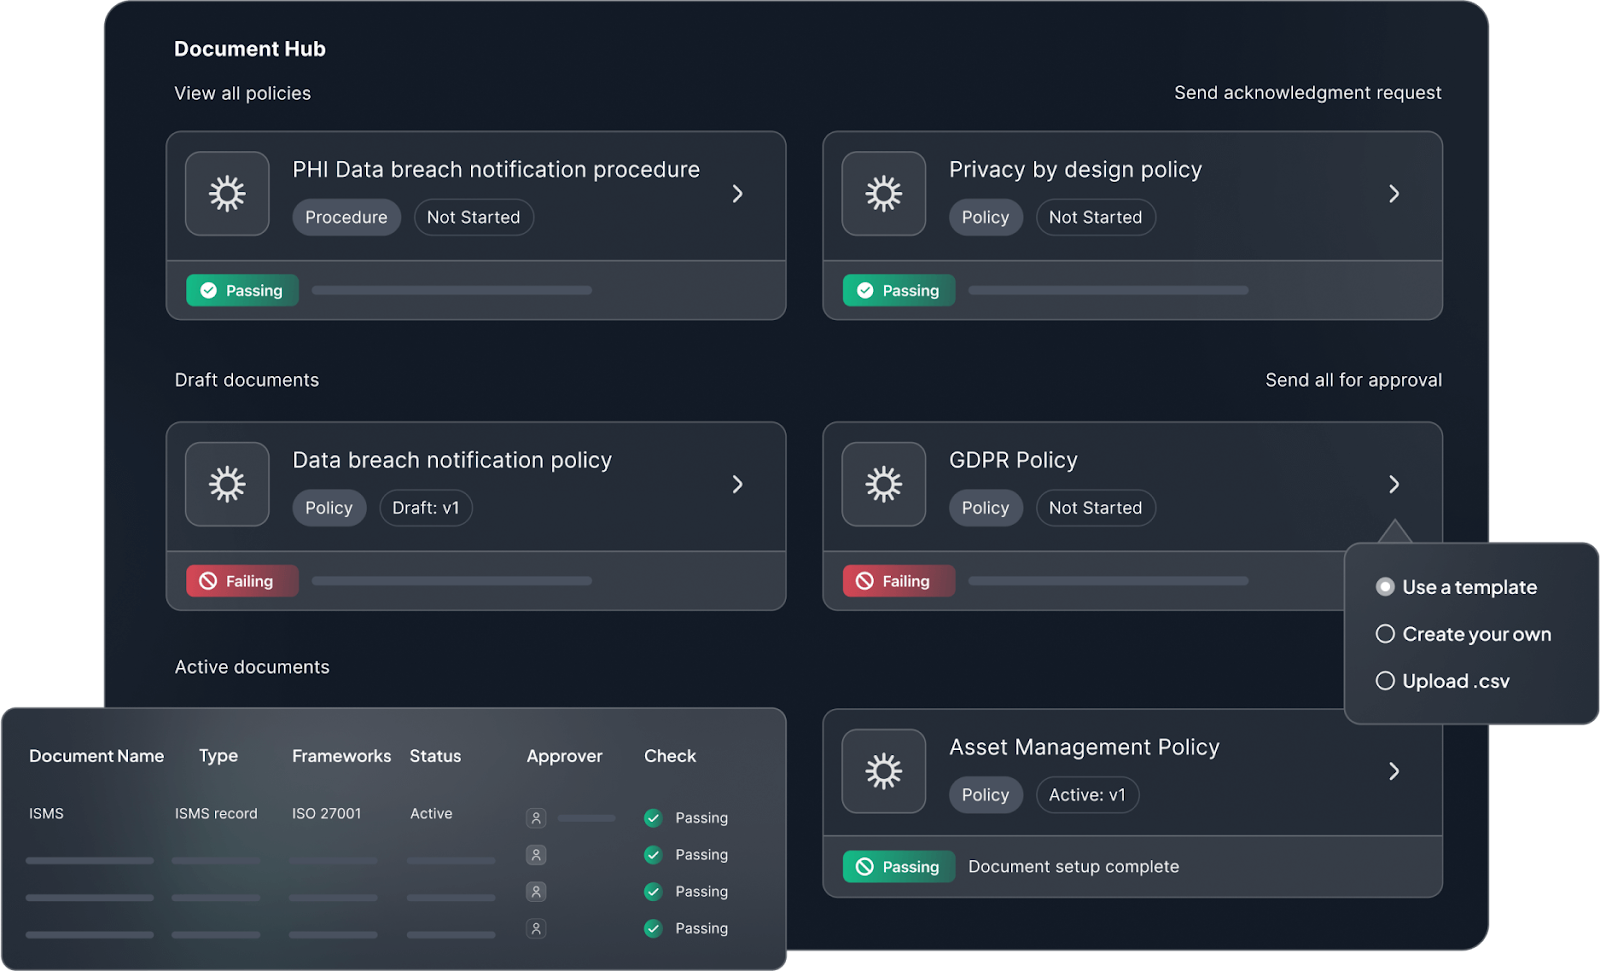
Folgendes können Sie erwarten:
- 10–12 policy documents pre-built by Sprinto, customized for your business
- QMS-Schulungen für Ihr Team
- Vorlagen zur Überprüfung rechtlicher, regulatorischer und vertraglicher Verpflichtungen
- Leitfaden für Managementbewertungen und Compliance-Aufzeichnungen
und vieles mehr! Bereit für den nächsten Schritt? Vereinbaren Sie noch heute eine Demo.

Häufig gestellte Fragen
Die Norm schreibt kein formelles „Qualitätshandbuch“ mehr vor, verlangt aber weiterhin dokumentierte Informationen, die die Wirksamkeit Ihres Qualitätsmanagementsystems belegen. Mindestens müssen Sie den Geltungsbereich des Qualitätsmanagementsystems, eine schriftliche Qualitätspolitik, die für den Betrieb erforderlichen Verfahren, Aufzeichnungen und Nachweise über Korrekturmaßnahmen erfassen.
ISO 9001 legt kein Kalenderintervall fest; sie besagt, dass Dokumente „geeignet und angemessen“ bleiben müssen. Die meisten Unternehmen synchronisieren Überprüfungen mit dem jährlichen Managementbewertungszyklus und veranlassen Zwischenaktualisierungen, wenn sich ein Prozess, eine Kundenanforderung oder eine gesetzliche Vorschrift ändert.
Behandeln Sie sie genau wie interne Dateien. Ermitteln Sie die Quelle, überprüfen Sie die letzte Version, speichern Sie sie im selben kontrollierten Repository und beschränken Sie die Bearbeitung. Ein einfaches Register mit Dokumenttiteln, Eigentümern und Gültigkeitsdaten erfüllt Abschnitt 7.5.3.2 und verhindert, dass Teams veraltete Toleranzen oder Codes verwenden.
Veraltete Versionen verursachen gleich zwei Probleme: Bedienungsfehler und Beanstandungen bei Audits. Die Verwendung einer veralteten Arbeitsanweisung kann direkt zu Produktfehlern, Nacharbeiten und Gewährleistungsansprüchen führen. Auch unkontrollierte oder widersprüchliche Kopien werden von Auditoren als Abweichung vermerkt, was die Zertifizierung verzögern kann.

Autorin
Stiefmütterchen
Pansy ist eine ISC2-zertifizierte Content-Marketing-Expertin im Bereich Cybersicherheit mit einem Hintergrund in Informatik. In letzter Zeit hat sie die Welt des Marketings aus der Perspektive von GRC (Governance, Risk & Compliance) erkundet. SprintoWenn sie nicht arbeitet, vertieft sie sich entweder in politische Romane oder perfektioniert ihre Kochkünste. Manchmal trifft man sie auch beim Sonnenbaden am Strand oder beim Wandern durch dichte Wälder an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


