




TL, DR:
| Die Risikoquantifizierung wandelt allgemeine Risikoaussagen in messbare Wahrscheinlichkeits-, Schwachstellen- und Auswirkungswerte um. |
| Methoden wie FAIR, Monte-Carlo-Simulationen und Häufigkeits-Schweregrad-Modelle unterstützen finanzielle oder probabilistische Schätzungen. |
| Der Artikel hilft Teams dabei, die tatsächliche Gefährdung zu priorisieren, anstatt jedes „kritische“ Problem gleich zu behandeln. |
Heutzutage birgt die Erweiterung Ihres Technologie-Stacks einen versteckten Kostenfaktor: ein erhöhtes Risiko.
Organisationen sind heute mehr Risiken ausgesetzt als je zuvor, und diese Risiken kommen aus allen Richtungen. Ob die Inbetriebnahme neuer Systeme, die Erweiterung der Infrastruktur oder die Hinzunahme neuer Anbieter – jede dieser Erweiterungen birgt neue Risiken. Infolgedessen werden Sicherheitsteams schnell mit Warnmeldungen und Schwachstellenmeldungen überflutet.
Das eigentliche Problem ist jedoch nicht, dass die Teams die Risiken nicht kennen. Ganz im Gegenteil. Jeder Schwachstellenscan, jedes Compliance-Audit und jede Sicherheitsbewertung verlängert die ohnehin schon überquellende Liste um einen weiteren Punkt. Die Sicherheitsteams sind sich der rasant wachsenden Risikodatenlage schmerzlich bewusst, doch wenn ein Risikoregister Hunderte von als „kritisch“ gekennzeichneten Problemen enthält, verliert das Wort „kritisch“ seine Bedeutung.
Deshalb ist die Risikobewertung so wichtig. Anstatt alle Risiken gleich zu behandeln oder sie falsch zu priorisieren, wandelt die Risikobewertung allgemeine, abstrakte Risiken in konkrete Werte um, die Führungskräfte vergleichen können. So können Organisationen endlich ihre tatsächliche Risikolandschaft und die Schwere jedes einzelnen Problems verstehen.
Was genau ist Risikobewertung und wie funktioniert sie?
Dieser Artikel untersucht gängige Risikobewertungsmodelle, zentrale Herausforderungen bei der Quantifizierung von Risiken und Strategien zu deren Bewältigung.
Was versteht man unter Risikobewertung?
Die Risikobewertung ist der Prozess, bei dem Schwachstellen anhand ihrer Eintrittswahrscheinlichkeit und ihres Ausmaßes numerisch bewertet werden. Ein tiefgreifendes Verständnis der Risikolandschaft hilft IT-Teams, Bedrohungen mit der höchsten Wahrscheinlichkeit eines Sicherheitsvorfalls zu priorisieren, regulatorische Vorgaben einzuhalten und datenbasierte Budgetentscheidungen zu treffen.
„Für die Entwicklung von Einsatzplänen muss die Kombination aus Bedrohungen, Schwachstellen und Auswirkungen bewertet werden, um wichtige Trends zu erkennen und zu entscheiden, wo Anstrengungen unternommen werden sollten, um Bedrohungsfähigkeiten zu beseitigen oder zu verringern; Schwachstellen zu beseitigen oder zu verringern; und alle Cyberspace-Operationen zu bewerten, zu koordinieren und Konflikte zu vermeiden.“
- Nationale Strategie für Cyberoperationen, US-Verteidigungsministerium
Warum ist die Risikobewertung unerlässlich?
Ziel der Risikoquantifizierung ist es, Unternehmen von vagen, intuitiven Einschätzungen hin zu objektiven, datengestützten Entscheidungen zu führen. Die meisten Unternehmen wissen um ihre Risiken, doch dieses Bewusstsein ist oft vage und basiert auf informellen Schätzungen. Wie bereits erwähnt, wird dies problematisch, denn wenn ein Risikoregister Dutzende oder Hunderte von „kritischen“ Risiken auflistet, verliert die Bezeichnung ihre Bedeutung und ihren Nutzen.
Die Risikoquantifizierung strukturiert und transparent diesen Prozess. Indem Unternehmen Wahrscheinlichkeit und Auswirkung messbare Werte zuweisen, erkennen sie, welche Risiken wirklich relevant sind und warum. Dies hilft ihnen, Prioritäten richtig zu setzen und ihre Risikolage so zu kommunizieren, dass Führungskräfte und Wirtschaftsprüfer sich darauf verlassen können.
Schlüsselelemente der Risikobewertung
Die Kernelemente der Risikobewertung und -quantifizierung umfassen die Risikoidentifizierung, -analyse und -planung. Lassen Sie uns diese Aspekte im Detail betrachten.
Risikoidentifikation
Um Risiken einen numerischen Wert zuzuordnen, müssen wir natürlich alle Risiken identifizieren. Das beginnt mit der Erfassung Ihrer Infrastruktur und dem Verständnis aller Ihrer Assets, Systeme, Vorfallhistorie, Schwachstellen und anderer relevanter Details. Wenn Ihre internen und externen Stakeholder den Umfang Ihrer Ziele zur Risikobewertung verstehen, schafft dies eine gemeinsame Planungsgrundlage.
Risikoanalyse
Sobald Sie die Risiken identifiziert haben, bewerten Sie deren Auswirkungen, um festzustellen, ob die Wahrscheinlichkeit besteht, dass sie zu einem tatsächlichen Bedrohungsereignis führen. Aufgrund von Budget- und Zeitbeschränkungen ist es realistischerweise unmöglich, alle Risiken vollständig auszuschließen.
Die Risikobewertung ermöglicht es Ihnen jedoch zumindest, zu entscheiden, welche Risiken übertragen und welche gemindert oder gemanagt werden sollen. Sie hilft Sicherheitsteams außerdem dabei, die geeigneten Kontrollmaßnahmen zu ermitteln, um Verluste durch akzeptierte oder abgelehnte Risiken zu minimieren.
Risikokostenbewertung
Die Risikoplanung ist ein Schlüsselelement bei der Quantifizierung von Risiken, da sie die Priorisierung auf der Grundlage ihrer Auswirkungen ermöglicht, die in Form von finanziellen und betrieblichen Verlusten berechnet werden.
Finanzielle Risiken können unter anderem das Scheitern von Projekten, ein langfristig negatives Markenimage und die Kosten für deren Minderung umfassen. Operative Risiken hingegen beinhalten die Unfähigkeit Ihres Unternehmens, seine Kernfunktionen auszuführen, sowie eine geringfügige bis erhebliche Beeinträchtigung der Kapazitäten Ihres Entwicklungsteams.
Risikokommunikation
Quantifizierte Risiken sind nur dann hilfreich, wenn sie mit dem Top-Management sowie internen und externen Stakeholdern geteilt werden. Die Bedeutung der Risikobewertungen muss verständlich sein, insbesondere im Hinblick auf finanzielle Verluste oder Betriebsunterbrechungen. Sobald Risikobewertungen in konkrete Auswirkungen übersetzt sind, fließen die gewonnenen Erkenntnisse in Entscheidungen ein. Und wenn alle Beteiligten verstehen, welche Folgen die Ignorierung eines Risikos haben kann, sind sie viel eher bereit, Ihre Empfehlungen zu unterstützen und in langfristige Risikominderung zu investieren.
Quantitativer vs. qualitativer Ansatz zur Risikobewertung
Qualitative Analysen sind zwar in den meisten Geschäftsszenarien gut geeignet, haben aber ihre Grenzen. Sie ermöglichen eine schnellere Risikobewertung in regulären Geschäftsfunktionen. Ist Ihr Unternehmen jedoch datenorientiert, ist die quantitative Analyse die bessere Wahl, da sie Ihnen ein objektives, messbares und realistisches Bild Ihrer Risikosituation liefert.
Die nachstehende Tabelle verdeutlicht den begrenzten Anwendungsbereich qualitativer Modelle. Dies soll diesen Ansatz nicht verteufeln, sondern lediglich die Grenzen seiner Anwendung in verschiedenen Fällen aufzeigen.
| Qualitativ | Halbquantitativ | Fortgeschrittene quantitative | |
| Berichterstattung und Offenlegung | Ja | Ja | Ja |
| Planung, Budgetierung, Ressourcenzuweisung | Nein | Ja | Ja |
| Belastbarkeitstest | Nein | Ja, aber mit begrenztem Anwendungsbereich | Ja |
| Optimierung der Steuerung | Nein | Nein | Ja |
| Entscheidungen zur Schadensbegrenzung | Nein | Nein | Ja |
| Erweiterte Schutzmaßnahmen | Nein | Nein | Ja |
Schritte zur Quantifizierung des Risikos in Ihrem Unternehmen
1. Umfang und Ressourcen definieren
Ein solider Quantifizierungsprozess beginnt damit, genau zu wissen, was bewertet wird. Identifizieren Sie zunächst die Geschäftsprozesse, Datentypen, Systeme und wichtigsten Funktionen. So können Sie sich auf Bereiche konzentrieren, die das tatsächliche Risiko beeinflussen, wie z. B. Kundendatenumgebungen oder kritische Finanzsysteme, und Ihre Analyse an den Geschäftsprioritäten ausrichten.
2. Relevante Risikoereignisse identifizieren
Sobald der Umfang klar definiert ist, gilt es zu verstehen, was dabei schiefgehen könnte. Listen Sie die konkreten Risikoereignisse auf, die Schaden verursachen könnten, wie beispielsweise Datenlecks, Ausfälle, Lieferantenausfälle, Betrugsversuche oder Verstöße gegen Compliance-Vorschriften. Die Nutzung von Bedrohungsdaten , historischen Vorfällen und Prüfungsergebnissen stellt sicher, dass diese Ereignisse die tatsächliche Gefährdung und nicht hypothetische Szenarien widerspiegeln.
3. Schadenskategorien festlegen
Nachdem die Ereignisse identifiziert wurden, benötigen Sie eine Methode, um deren Auswirkungen zu messen. Definieren Sie standardisierte Schadenskategorien wie finanzielle Verluste, Bußgelder, Rechtskosten, Betriebsunterbrechungen, Wiederherstellungskosten und Reputationsschäden. Diese Struktur erleichtert den Vergleich und die Erläuterung verschiedener Risiken gegenüber Entscheidungsträgern.
4. Daten zu Häufigkeit und Auswirkungen sammeln
Nachdem die Kategorien definiert sind, geht es im nächsten Schritt darum, Beweise zu sammeln. Dazu gehören Vorfallprotokolle, Auditergebnisse, Dokumentationen zu Abhilfemaßnahmen, Leistungsdaten von Anbietern und Branchenberichte. Bei begrenzter Datenlage kann die Expertise von Fachleuten hilfreich sein, indem realistische Wertebereiche vorgegeben werden. Dies schafft eine präzisere und besser nachvollziehbare Grundlage für die Quantifizierung.
5. Auswahl von Quantifizierungsmodellen
Sobald die Daten vorliegen, wählen Sie die Modelle aus, die am besten zu Ihrem Reifegrad und den verfügbaren Informationen passen. Viele Organisationen nutzen Häufigkeits-Schweregrad-Modelle, Monte-Carlo-Simulationen, kalibrierte Risikobewertung oder Szenarioanalysen. Ziel ist es, verlässliche Schätzungen zu erstellen, die als Entscheidungsgrundlage dienen können.
6. Simulationen oder Berechnungen durchführen
Nach der Auswahl eines Modells können Sie nun quantifizierte Ergebnisse generieren. Dazu gehören beispielsweise der erwartete Jahresverlust (ALE), der Value at Risk (VaR), der erwartete Verlust oder die Wahrscheinlichkeit, einen bestimmten Verlustschwellenwert zu überschreiten. Diese Ergebnisse wandeln Unsicherheit in handlungsrelevante Erkenntnisse um, die Führungskräfte nutzen können.
7. Vergleich mit der Risikobereitschaft
Sobald Ihnen die Zahlen vorliegen, können Sie beurteilen, inwieweit sie mit der Risikobereitschaft und den Toleranzgrenzen des Unternehmens übereinstimmen. Dieser Vergleich hilft Ihnen zu erkennen, welche Risiken akzeptabel sind und bei welchen Handlungsbedarf besteht. Dadurch werden Entscheidungen besser an den vereinbarten Grenzen ausgerichtet.
8. Priorisierung von Kontroll- und Minderungsmaßnahmen
Sobald klar ist, welche Risiken die Risikotoleranz überschreiten, verlagert sich der Fokus auf die Risikominderung. Nutzen Sie die quantifizierten Ergebnisse, um Kontrollmaßnahmen zu identifizieren, die im Verhältnis zu den Kosten die größte Risikoreduzierung bieten. Dies kann die Intensivierung der Überwachung, die Verschärfung der Zugriffskontrollen , die Verbesserung der Lieferantenkontrolle oder die Optimierung bestehender Prozesse umfassen. Die Quantifizierung macht zudem ROI-Berechnungen glaubwürdiger.
9. Dokumentannahmen und Methodik
Während die Analyse Gestalt annimmt, sollten die Datenquellen, Annahmen, Bereiche und Modellentscheidungen dokumentiert werden. Diese Transparenz unterstützt Audits, gewährleistet die Reproduzierbarkeit und fördert das Vertrauen in die Ergebnisse, insbesondere bei der Präsentation gegenüber Aufsichtsbehörden oder Führungskräften.
10. Integration in die kontinuierliche Überwachung
Schließlich sollte die Quantifizierung keine einmalige Angelegenheit sein. Integrieren Sie die Ergebnisse in das kontinuierliche Monitoring mithilfe von KRIs, Dashboards, Warnmeldungen und regelmäßigen Neubewertungen. Da sich Bedrohungen oder Prozesse ändern, hilft die Aktualisierung der Analyse dem Unternehmen, einen genauen Überblick über sein Risikoexposure zu behalten.
Methoden und Modelle zur quantitativen Risikobewertung
Wenn eine Organisation bereit ist, Risiken zu quantifizieren, können verschiedene etablierte Modelle verwendet werden. Die richtige Wahl hängt von der Datenreife, den regulatorischen Anforderungen und dem verfügbaren Fachwissen ab.
1. Risikogleichung (Bedrohung × Verwundbarkeit × Auswirkung)
Dies ist eine der einfachsten und am weitesten verbreiteten Formeln. Sie berechnet das Risiko durch Multiplikation mit:
- die Wahrscheinlichkeit des Eintretens einer Bedrohung,
- die Verwundbarkeit des Vermögenswerts und
- die Auswirkungen, falls die Bedrohung erfolgreich ist.
Es bietet einen strukturierten Ansatz zum Vergleich von Risiken und dient als guter Ausgangspunkt für Organisationen, die eine strengere Risikobewertung anstreben.
2. Häufigkeits-Schweregrad-Modelle
Diese Modelle schätzen die Wahrscheinlichkeit eines Ereignisses und dessen Auswirkungen ab. Durch die Kombination von Häufigkeit und Ausmaß können Teams den zu erwartenden Schaden im Zeitverlauf abschätzen. Diese Modelle funktionieren gut, wenn Vorfallprotokolle oder Branchenvergleichswerte verfügbar sind.
3. Monte-Carlo-Simulation
Ein Monte-Carlo-Modell simuliert Tausende von Szenarien mithilfe von Wahrscheinlichkeitsverteilungen anstelle von Einzelwerten. Dadurch lässt sich ein breites Spektrum möglicher Ergebnisse abbilden, anstatt nur eine einzige Schätzung zu erhalten. Es ist besonders nützlich für Organisationen, die über genügend Daten verfügen, um Wahrscheinlichkeits- und Wirkungsbereiche zu definieren.
4. Szenarioanalyse
Die Szenarioanalyse untersucht detaillierte „Was-wäre-wenn“-Szenarien wie einen größeren Systemausfall, einen Ransomware-Angriff oder einen Sicherheitsvorfall bei einem Zulieferer. Anstatt einer allgemeinen Bewertung betrachtet sie die Ereigniskette, die Kostenfolgen und die zeitliche Abfolge der Störungen. Dieses Verfahren eignet sich gut für Ereignisse mit hoher Auswirkung, die jedoch selten auftreten.
5. FAIR (Faktorenanalyse des Informationsrisikos)
FAIR ist ein weithin anerkanntes quantitatives Rahmenwerk, das sich auf die wirtschaftlichen Auswirkungen konzentriert. Es unterteilt Risiken in messbare Komponenten wie Häufigkeit, Anfälligkeit und Schadensausmaß. FAIR wird häufig von Organisationen eingesetzt, die finanzielle Transparenz und revisionssichere Quantifizierung anstreben.
6. Standardbasierte Modelle (NIST SP 800-37, ISO 27005)
Sowohl NIST als auch ISO bieten strukturierte Modelle zur Bewertung und Priorisierung von Risiken. NIST verfolgt einen lebenszyklusbasierten Ansatz, während ISO 27005 Leitlinien für die Verwendung von Risikomatrizen und strukturierten Bewertungsmethoden bereitstellt. Diese Modelle unterstützen Compliance-orientierte Teams und ermöglichen wiederholbare Prozesse.
Standards und Rahmenwerke zur Risikobewertung
Rahmenwerke zur Risikobewertung helfen Organisationen, einen lückenlosen Cyberabwehrmechanismus zu entwickeln, der Systeme vor böswilligen Angriffen schützt. Sie unterstützen Sicherheitsteams dabei, Verbesserungspotenziale zu identifizieren und so ihre Cybersicherheit aufrechtzuerhalten und sich an die sich verändernde Landschaft anzupassen.
Wir besprechen einige der beliebtesten Methoden, die eine detaillierte Anleitung zur Quantifizierung von Risiken bieten:
NIST-SP 800-37
Der NIST SP 800-37 (Rahmenwerk für Risikomanagement) dient Organisationen, die sensible und kritische Daten in ihren Informationssystemen verarbeiten, als Leitfaden für die Risikobewertung. Er soll ihnen helfen, Risiken mithilfe eines strukturierten und flexiblen Ansatzes auf ein angemessenes Niveau zu reduzieren. Der Leitfaden umfasst sechs Schritte:
- Bereiten Sie sich auf die Bewertung vor, indem Sie den richtigen Kontext und eine infrastrukturweite Perspektive schaffen, um die Prioritäten zu bestimmen.
- Wählen Sie die geeigneten Sicherheitsmaßnahmen aus, um die identifizierten Risiken auf ein akzeptables Niveau zu reduzieren.
- Implementieren Sie die ausgewählten Steuerelemente und legen Sie fest, wie sie bereitgestellt werden. Aktualisieren Sie die Implementierungsinformationen, wenn Sie Änderungen vornehmen.
- Beurteilen Sie die Kontrollmechanismen, um festzustellen, ob sie wie vorgesehen funktionieren und wie wirksam sie zur Reduzierung der Risiken auf ein gewünschtes Niveau beitragen.
- Genehmigen Sie die Systeme und Kontrollen auf Grundlage Ihrer Einschätzung, dass das Risikoniveau akzeptabel ist.
- Überwachen Sie Ihre Systeme und Kontrollen fortlaufend, um die Wirksamkeit der Kontrollen zu überprüfen, Änderungen nachzuverfolgen und Risikobewertungen durchzuführen.
ISO 27005
ISO/IEC 27005:2022 unterstützt Organisationen aller Art bei der Umsetzung der Informationssicherheitsanforderungen gemäß ISO 27001 , bei der Durchführung von Risikoanalysen und bei der Risikominderung. Die Norm behandelt sowohl qualitative als auch quantitative Risikoanalysemethoden und empfiehlt, je nach Szenario entweder die eine oder eine Kombination beider Methoden anzuwenden.
Die Richtlinie verwendet eine Beispiel-Risikomatrix, wie beispielsweise diese Wahrscheinlichkeitsmatrix für ein Ereignisszenario, und ordnet sie den Auswirkungen auf das Geschäft zu. Zur Berechnung des quantitativen Risikos können Daten aus verschiedenen Quellen zusammengetragen werden. Die Qualität dieser Methode hängt maßgeblich von der Genauigkeit der numerischen Werte ab.
| Wahrscheinlichkeit des Vorfallszenarios | Sehr gering (Sehr unwahrscheinlich) | Niedrig (unwahrscheinlich) | Mittel (Möglich) | Hoch (Wahrscheinlich) | Sehr hoch (häufig) | |
| Auswirkungen auf das Geschäft | Sehr geringe | 0 | 1 | 2 | 3 | 4 |
| Niedrig | 1 | 2 | 3 | 4 | 5 | |
| Medium | 2 | 3 | 4 | 5 | 6 | |
| Hoch | 3 | 4 | 5 | 6 | 7 | |
| Sehr hohe | 4 | 5 | 6 | 7 | 8 |
FAIR-Standard
Das Rahmenmodell zur Faktorenanalyse von Informationsrisiken für die Risikobewertung hilft Unternehmen, Risiken in der IT und anderen Disziplinen zu analysieren, zu verstehen und zu messen.
Dieses Modell kombiniert drei Risikoaspekte – persönliche Risiken, Richtlinien, Prozesse und Technologien –, um die Risiken auf ein akzeptables Verlustrisiko zu reduzieren.
Um eine Risikogrundlage mithilfe des FAIR-Modells zu schaffen und dessen Anforderungen zu erfüllen, sollten Sie sich mit fünf Elementen vertraut machen:
- Entwickeln Sie ein kosteneffektives Programm, das der FAIR-Definition von Risikomanagement entspricht (Kombination aus Personal, Richtlinien, Prozessen und Technologien, die es einer Organisation ermöglichen, kosteneffektiv ein akzeptables Verlustrisiko zu erreichen und aufrechtzuerhalten)*
- Treffen Sie fundierte Entscheidungen im Bereich Risikomanagement.
- Vergleichen Sie die Risikoentscheidungen zur Priorisierung von Schwachstellen mit hohem Wert.
- Nehmen Sie aussagekräftige Messungen vor, die den Stakeholdern mitgeteilt werden können.
- Nutzen Sie präzise, skalierbare Risikomodelle und Risikomanagementmethoden, die auf realen Szenarien basieren.
Welche Herausforderungen birgt die Risikoquantifizierung?
Wenn Sie ein Risikobewertungsprogramm von Grund auf implementieren möchten, könnten Sie auf verschiedene Hindernisse stoßen, wie zum Beispiel:
Welches Framework ist das richtige für mich?
Angesichts der Vielzahl an Methoden und Rahmenwerken zur Risikobewertung kann es schon am Anfang schwierig werden. Eine allgemeingültige Lösung gibt es nicht, da sie von Faktoren wie der Art der Risiken, der Komplexität des Unternehmens, dem bestehenden Risikostatus und den regulatorischen Verpflichtungen abhängt, um nur einige zu nennen.
Was muss ich ändern und wie oft?
Mit dem Wachstum Ihres Unternehmens steigen auch die Sicherheitsrisiken. Durch die Integration neuer Technologien und die Zusammenarbeit mit mehr Drittanbietern verändert sich Ihre Risikolandschaft zwangsläufig.
Dies wirft neue Herausforderungen auf und versetzt Sicherheitsteams in einen Zustand der Unsicherheit – welche Risiken müssen aktualisiert werden? Wie häufig sollte eine Risikobewertung durchgeführt werden? Sind neue Technologien erforderlich, um mit der dynamischen Risikolandschaft Schritt halten zu können?
Welche Daten oder Risiken sollte ich quantifizieren?
Um die Risikolandschaft zu verstehen, sollten Sicherheitsteams die richtigen Datenquellen heranziehen. Da die Techniken zur Risikobewertung auf den richtigen Datensätzen basieren, ist die Auswahl der passenden Daten mit vielen Unsicherheiten verbunden. Dies kann zu einem weiteren Problem führen – der Analyse-Paralyse.
Wenn Teams nicht wissen, wo sie anfangen sollen, quantifizieren sie oft jedes identifizierte Risiko. Das ist unnötig und schafft mehr Probleme, als es löst – mehr Aufwand, höhere Kosten und Fehlentscheidungen.
Wie können Sie diese Herausforderungen bewältigen?
Wenn Sie im SaaS-Bereich tätig sind und Ihre Cybersicherheit stärken sowie Ihr Risikomanagement verbessern möchten, ist die Risikobewertung ein entscheidender Schritt. Viele Führungskräfte tun sich jedoch schwer, ihr Risikobewertungsprogramm zu optimieren. Hier kommen Risikomanagement-Tools wie … ins Spiel. Sprinto Komm herein.
Sprinto hilft dir:
- Überwachen Sie Ihr Risikoumfeld kontinuierlich und präzise, kennzeichnen Sie verdächtige Aktivitäten und empfehlen Sie Korrekturmaßnahmen für jede fehlerhafte Kontrollmaßnahme.
- Sammeln Sie Risikoinformationen anhand von Sicherheitsrisikorahmen Ihrer Wahl wie NIST, ISO 27001 und anderen in einem einzigen Dashboard.
- Automatisieren Sie den gesamten Prozess der Risikoidentifizierung und -quantifizierung, um die Zeit für die Implementierung von Sicherheitsmaßnahmen zu verkürzen und die Compliance-Situation zu verbessern.
- Eliminieren Sie Unsicherheiten bei der Risikobewertung, verknüpfen Sie Ihre Risiken mit der Realität Ihres Unternehmens und erhalten Sie einen umfassenden Überblick über Ihre IT-Ressourcen.
- Erhalten Sie Zugriff auf eine vorkonfigurierte Risikobibliothek, die Ihnen hilft, Risiken zu identifizieren, benutzerdefinierte Risiken entsprechend Ihren Bedürfnissen hinzuzufügen und Auswirkungsbewertungen basierend auf der Wahrscheinlichkeit des Wiederauftretens zuzuweisen. Erstellen und pflegen Sie ein umfassendes, auf Ihre Anforderungen zugeschnittenes Risikoregister.
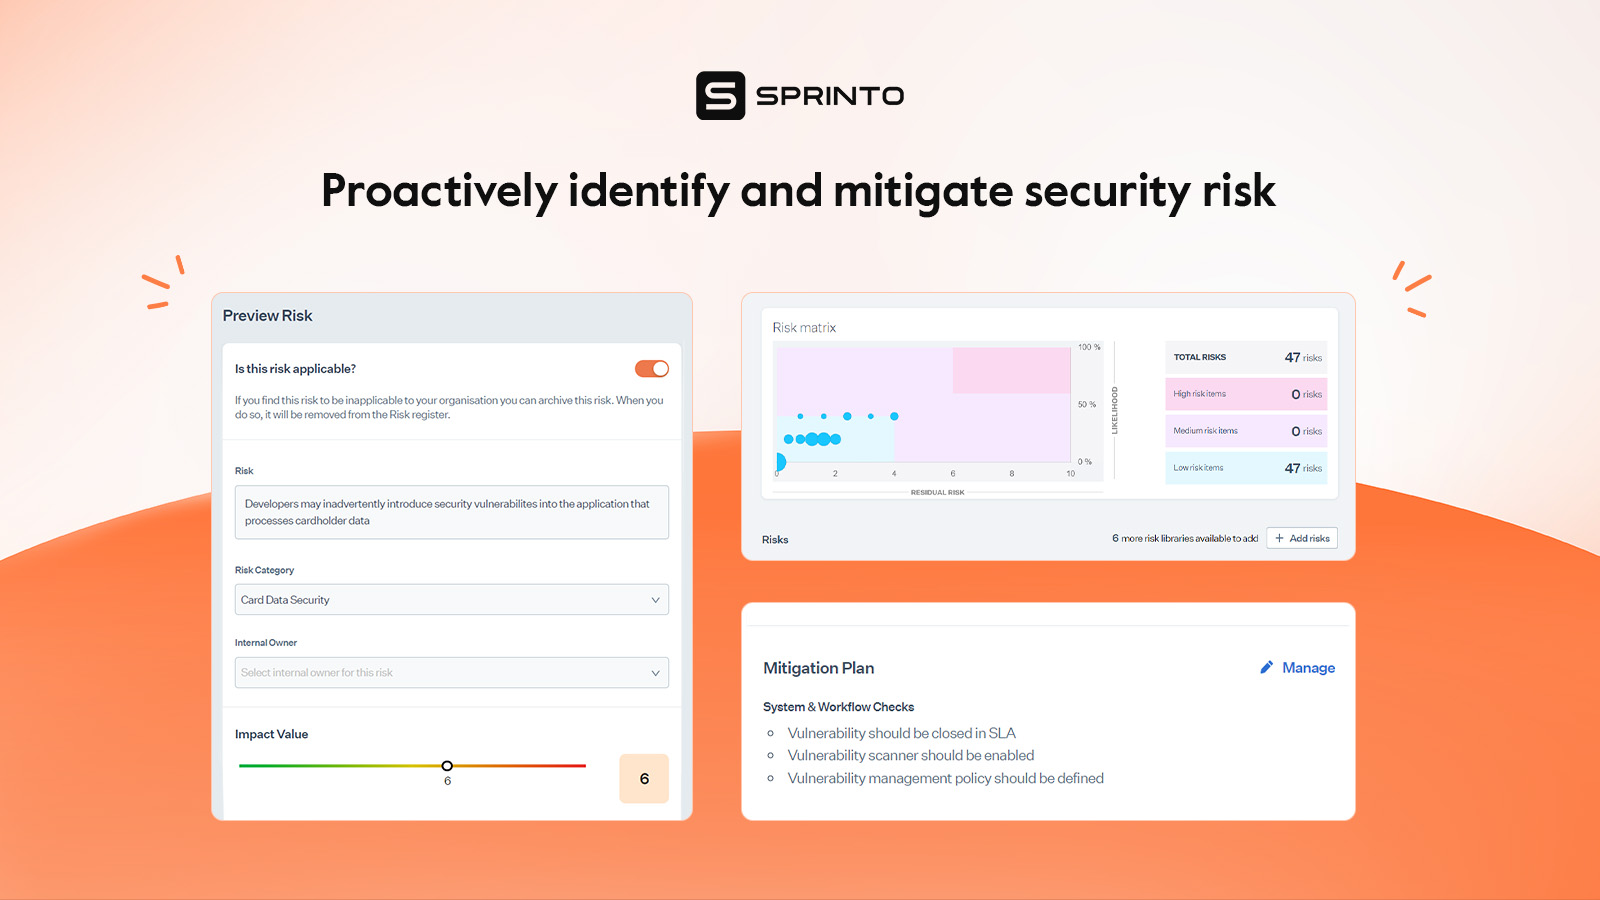
- Bewerten Sie Risiken anhand von Branchenstandards, um die tatsächlichen Auswirkungen zu ermitteln, anstatt die Schwere der Risiken durch Vermutungen zu bestimmen.
- Erfassen Sie den Status von Sicherheitsrisiken und -maßnahmen mithilfe detaillierter, aber leicht verständlicher Berichte auf Basis von Echtzeitdaten. Identifizieren Sie Risikomuster und treffen Sie fundierte, datengestützte Risikoentscheidungen.
Sprinto kann noch viel mehr. Kontakt zu unseren Experten Lassen Sie uns heute wissen, wie wir Ihnen helfen können.
Häufig gestellte Fragen

Autorin
Anwita
Anwita ist Cybersicherheits-Enthusiastin und erfahrene Bloggerin in einer Person. Ihre Leidenschaft für Cybersicherheit führte sie in die Welt der Compliance. Mit zahlreichen Cybersicherheitszertifizierungen im Gepäck hat sie es sich zum Ziel gesetzt, komplexe Sicherheitsthemen für alle Zielgruppen verständlich zu machen. Sie liest gern Sachbücher, hört Progressive Rock und sieht sich am Wochenende Sitcoms an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


