TL, DR:
| Neun einflussreiche GRC-Führungskräfte gestalten Governance, Risikomanagement und Compliance durch Kurse, Newsletter, Podcasts und Community-Aufbau und machen GRC-Expertise für Fachkräfte aller Karrierestufen zugänglich. |
| Zu den namhaften Führungskräften zählen Aron Lange (Gründer von GRC Lab, Herausgeber des LearnGRC-Newsletters), Ayoub Fandi (Senior GRC Engineer bei GitLab mit über 17,000 Followern) und weitere Experten aus den Bereichen Unternehmenssicherheit, Beratung und Compliance-Engineering. |
| Diese führenden Persönlichkeiten tragen dazu bei, komplexe GRC-Themen verständlich zu machen, Fallstudien aus der Praxis zu teilen, spezialisierte Podcasts zu veranstalten und Organisationen dabei zu helfen, GRC als strategischen Wachstumstreiber und nicht als Kostenfaktor zu behandeln. |
Compliance und Risikomanagement sind längst nicht mehr nur eine Frage der Pflichterfüllung – sie sind eine strategische Notwendigkeit und ein Motor für Wachstum. Um ihr volles Potenzial auszuschöpfen, benötigen Sie Experten, die die Komplexität und die Feinheiten verständlich machen.
Hier kommen GRC-Experten und -Influencer ins Spiel – sie helfen Ihnen, Ihre Strategie optimal zu nutzen und GRC nicht nur als Kostenfaktor zu betrachten. Diese Experten teilen wertvolles Wissen und ihre Expertise, die Ihnen helfen, Ihre Umsetzung zu verbessern und sich intensiver mit neuen Technologien auseinanderzusetzen.
Nach gründlicher Recherche und sorgfältiger Inhaltsanalyse haben wir die neun wichtigsten Stimmen im Bereich GRC (Government Risk & Contributions) identifiziert, denen Sie ab heute folgen sollten. Sie werden Ihren Feed mit Sicherheit bereichern.
GRC-Influencer des Jahres 2025
Lesen Sie weiter und erfahren Sie, wie diese acht GRC-Führungskräfte ihre Mitarbeiter im Bereich Governance, Risikomanagement und Compliance beeinflussen und weiterbilden. Weiterlesen!
1. Aron Lange
Aron Lange, ein ehemaliger Sicherheitsbeauftragter bei Deloitte, widmet nun sein Fachwissen und seine Erfahrung der Gründung von GRC Lab , der zentralen Anlaufstelle für alles rund um GRC: Kurse, Community, personalisierte Unterstützung, On-Demand-Schulungen und viele weitere kostenlose Ressourcen.
Lange ist der Kopf hinter LearnGRC, einem der meistabonnierten GRC- Newsletter. Er gründete ihn mit dem Ziel, die komplexe Welt der Cybersicherheit und des Datenschutzes verständlicher zu machen. Der Newsletter bietet Expertenratschläge, die allen, die eine Karriere im GRC-Bereich anstreben, helfen, sich weiterzuentwickeln und durch den Erwerb wertvoller Fähigkeiten mit praktischen Anwendungsbeispielen voranzukommen.
Folgen Sie ihm auf LinkedIn.
2. Ayoub Fandi
Ayoub Fandi ist Senior Security Assurance und GRC-Ingenieur bei GitLab. Als Berater unterstützt er Unternehmen bei ihren GRC-Maßnahmen und der Vorbereitung auf Sicherheitszertifizierungen. CISOs berichten direkt an den Vorstand.
Er hilft seinen über 17000 Followern zu verstehen, wie führende Unternehmen GRC als strategisches Produkt und nicht als Kostenstelle einsetzen.
Fandi betreibt außerdem einen Podcast, der sich auf Storytelling spezialisiert hat, um Menschen aus verschiedensten Branchen außerhalb des GRC-Bereichs zu erreichen. Er erklärt komplexe Themen wie GRC-Engineering verständlich und lädt Experten aus der Praxis ein, ihre Erfahrungen und Geschichten zu teilen.
Hier können Sie sich für seinen Newsletter anmelden.
3. Michael Rasmussen
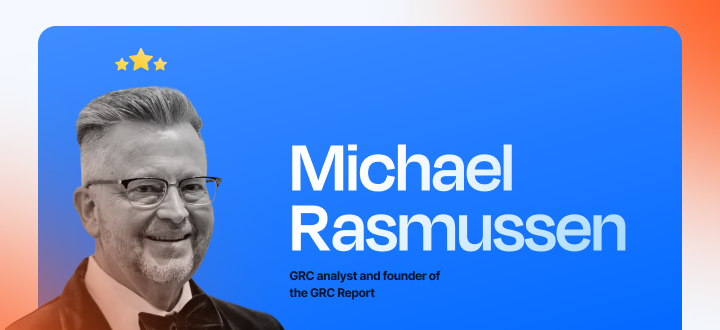
Michael Rasmussen ist GRC-Analyst und Gründer des GRC Report, eines Online-Nachrichten- und Forschungsverlags. Er gilt als „Vater des GRC“ und ist ein gefragter Keynote-Speaker, Autor und Berater.
Rasmussen ist ein international anerkannter und geschätzter Vordenker im Bereich GRC und verfügt über mehr als 30 Jahre Erfahrung; er unterstützt Unternehmen dabei, ihre Prozesse effizienter zu gestalten, eine GRC-Architektur zu entwerfen, effektive Technologien zu implementieren und Agilität zu gewährleisten.
Neben seiner Tätigkeit im OCEG Leadership Council und dem Vorsitz im OCEG Technology Council hat Michael bedeutende Beiträge zu Berichten und Ausschüssen des US-Kongresses geleistet.
In seinem Blog finden Sie Experteneinblicke in GRC, Enterprise Risk Management, den Aufbau von Cybersicherheitsresilienz und andere aktuelle Themen.
4. Sean Connelly
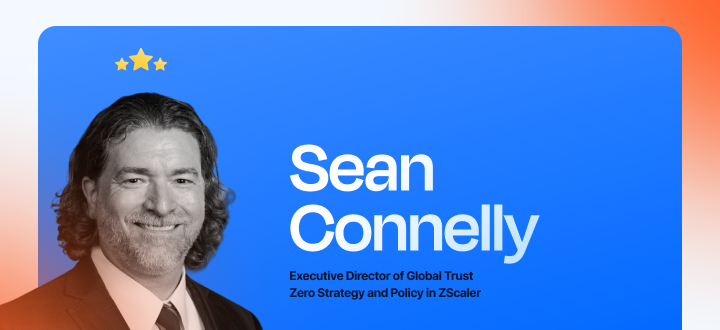
Sean Connelly verfügt über mehr als 25 Jahre Erfahrung in der IT und Cybersicherheit und ist derzeit Executive Director für globale Trust-Zero-Strategie und -Richtlinien bei Zscaler. Zuvor war er als leitender Cybersicherheitsarchitekt im US-Heimatschutzministerium (Department of Homeland Security, DHS) tätig.
Connelly ist Mitautor des Zero Trust Maturity Model (ZTMM), das Behörden bei der Entwicklung und Implementierung von Zero-Trust-Strategien unterstützt. Er hat außerdem zu verschiedenen Regierungsaufträgen beigetragen, wie beispielsweise der Cyber EO (14028) Cloud Security Technical Reference Architecture (CSTRA), um Behörden bei der sicheren Migration in die Cloud zu helfen. Schließlich hat er auch zur NIST 800-207 Zero Trust Architecture beigetragen.
Connelly gilt auf LinkedIn als eine der führenden Stimmen im Bereich Cybersicherheit. Werden auch Sie einer seiner über 20,000 Follower.
5. Christophe Foulon
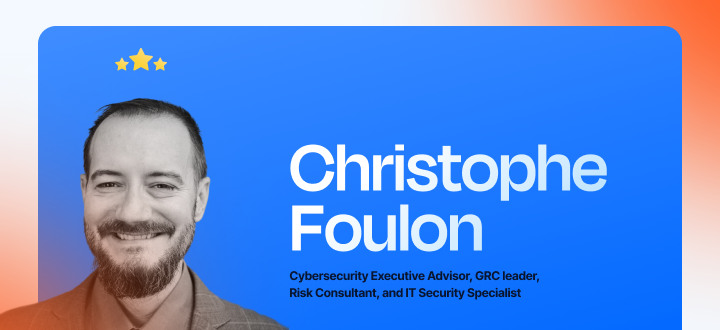
Christophe Foulon ist ein erfahrener Berater für Cybersicherheit, Experte für Governance, Risk & Compliance (GRC), Risikoberater und IT-Sicherheitsspezialist in einer Person. Mit seiner 20-jährigen Erfahrung unterstützt er kleine und mittlere Unternehmen dabei, durch effektives Risikomanagement und Compliance Wachstum zu erzielen.
Foulon bietet eine breite Palette von GRC-Dienstleistungen an, darunter umfassende Risikoanalyse, Schwachstellenmanagement, die Implementierung kundenspezifischer Sicherheitsstrategien und die kontinuierliche Bedrohungsüberwachung.
Folgen Sie seinem Blog , um zu erfahren, wie ein externer CISO Cybersicherheit und Risikomanagement angeht. Vernetzen Sie sich mit über 50,000 anderen auf LinkedIn und erhalten Sie maßgeschneiderte Tipps zu Sicherheit und Risikomanagement.
6. Henrik Parkkinen
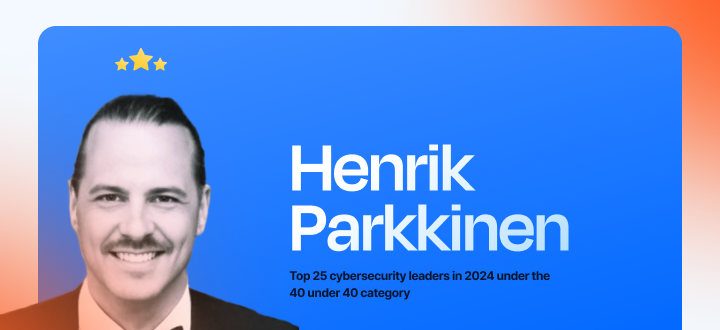
Henrik Parkkinen wurde 2024 in der Kategorie „40 unter 40“ unter die 25 führenden Köpfe der Cybersicherheit gewählt. Er ist ein weltweit anerkannter Experte für Cybersicherheit mit über 20 Jahren Erfahrung und einem tiefen Verständnis von Sicherheitstechnologien und der Bedrohungslandschaft.
Henrik berät Organisationen dabei, ihre Sicherheitslage widerstandsfähiger zu gestalten. Seine kostenlosen Anleitungen finden Sie in seinem preisgekrönten Blog.
Seine Position zur Sicherheitsführung lautet: „Sicherheit ist eine unterstützende Funktion in einer Organisation. Es geht nicht um Sie oder Ihr Sicherheitsteam isoliert. Es geht um die Organisation als Ganzes. Als Sicherheitsverantwortlicher sind Sie dafür zuständig, sicherzustellen, dass die Sicherheit den Erfolg Ihrer Organisation unterstützt.“
Henrik teilt aufschlussreiche Informationen zur Verbesserung der Sicherheitslage mit seinen 25,000 Followern auf LinkedIn.
7. Malini Rao
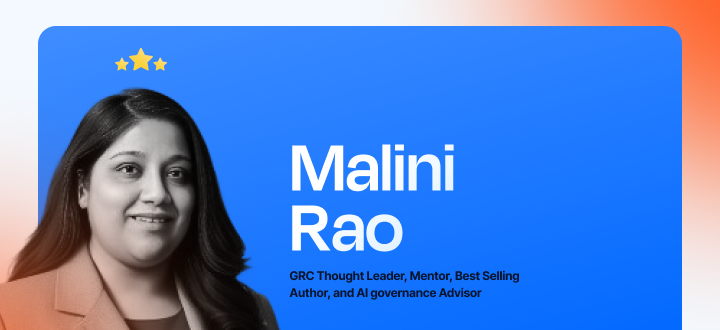
Malini Rao ist eine Vordenkerin im Bereich Cybersicherheit und Governance, Risk & Compliance (GRC), Mentorin, Bestsellerautorin und Beraterin für KI-Governance. Sie verfügt über mehr als 20 Jahre Erfahrung in verschiedenen Bereichen der Sicherheit und des GRC, darunter Anwendungssicherheit, Cyberforensik, Cloud-Sicherheit und KI-Governance. Als international anerkannte Expertin für Cybersicherheit und Vorstandsmitglied der ISSA leitete sie zuvor ein Team von über 400 GRC-Mitarbeitern.
Aktuell arbeitet Rao bei Deeplearncyber.ai (einem auf KI basierenden Sicherheits- und Beratungsunternehmen), das Kunden und Fachleute bei der Verbesserung ihrer Cybersicherheitsprogramme durch den Einsatz von KI- und ML-Techniken unterstützt.
Zu Raos Spezialgebieten gehören Identitäts- und Zugriffsmanagement, Security by Ensign, IT-Risikomanagement, digitale Transformation im Bereich Sicherheit, Blockchain, AWS und ISO 27001. Sie verfügt über mehr als 40 Zertifizierungen in verschiedenen Bereichen der Cybersicherheit, darunter „Managing Risks in the Digital Age“ von der Harvard University.
Mehr über Cybersicherheit und GRC erfahren Sie auf ihrer Website learn.malinitalkscyber.com/. Dort können Sie auch Zertifizierungskurse erwerben und sich den 12,000 Followern auf LinkedIn anschließen.
8. Christopher Warner
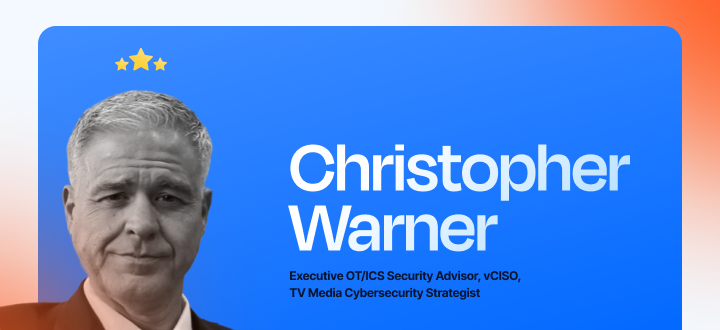
Christopher Warner ist ein umfassender Sicherheitsexperte und Risikoberater mit Schwerpunkt auf dem Schutz kritischer Infrastrukturen. Er verfügt über mehr als 25 Jahre Erfahrung in den Bereichen Betriebstechnologie, Cyber-Physical Systems und ist ein anerkannter Vordenker im Bereich Governance, Risk & Compliance (GRC).
Mit dem Schwerpunkt auf der Verbesserung der Sicherheitsresilienz von Organisationen umfassen Christophers Kompetenzen Risikomanagement, militärische Sonderzugangsprogramme (SAPs) und die Bewertung der Cyber-physischen Systemsicherheit von Kernkraftwerken.
Warner, der fest an die Bedeutung von Sicherheit für Wachstum glaubt, betont: „Der Aufbau und die Weiterentwicklung eines robusten OT/ICS-Sicherheitsprogramms unter Anwendung von GRC-Prinzipien ist unerlässlich für den Schutz kritischer Infrastrukturen und industrieller Prozesse. Unternehmen können eine sichere, widerstandsfähige und konforme OT-Umgebung schaffen, die übergeordnete Geschäftsziele unterstützt, indem sie Governance, Risikomanagement und Compliance aufeinander abstimmen.“
Warner ist Senior Security Consultant bei GuidePoint Security. Folgen Sie ihm auf LinkedIn , um mehr über GRC-Prinzipien und Sicherheitsresilienz zu erfahren.
9. Scott Mitchell
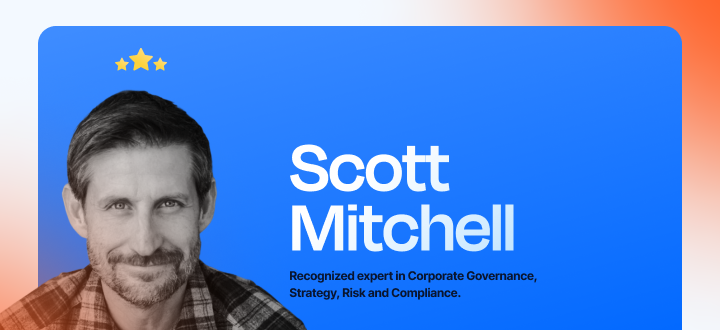
Scott Mitchell ist der Kopf hinter GRC. Er gründete OCEG (Open Compliance and Ethics Group), die weltweit anerkannte gemeinnützige Organisation, die GRC und Principled Performance entwickelt hat.
Mitchell verfügt über umfassende Expertise in den Bereichen Corporate Governance, Sicherheitsrisiken und Compliance. Er ist in verschiedenen Think Tanks für gemeinnützige und gewinnorientierte Unternehmen aktiv. Auf seinem LinkedIn-Profil finden Sie Expertenwissen zu GRC und verantwortungsvollem Handeln.
10. Jane Frankland
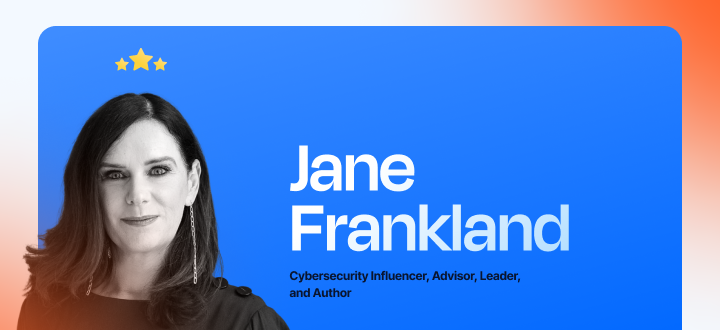
Jane Frankland ist eine einflussreiche Persönlichkeit, Beraterin, Führungskraft und Autorin im Bereich Cybersicherheit. Bereits mit 29 Jahren baute sie ihr eigenes Hacker-Unternehmen von Grund auf auf. Mit über zwanzig Jahren Erfahrung in der Cybersicherheit engagiert sie sich aktiv bei OWASP, CREST und Cyber Essentials.
Frankland ist die Autorin des Amazon-Bestsellers „IN Security: Warum das Versäumnis, Frauen in der Cybersicherheit zu gewinnen und zu halten, uns alle weniger sicher macht“. In ihrem Buch kombiniert sie Geschichten, Interviews und praktische Ratschläge zur Vorbereitung auf Cyberkriminalität und Terrorismus.
Über ihre persönliche Website können Sie ein Kennenlerngespräch vereinbaren, um ein geschäftliches Gespräch zu beginnen. Vernetzen Sie sich mit ihr auf LinkedIn (44 Follower ).
11. Alex Sharpe
Alex Sharpe ist ein branchenweit anerkannter Experte für Cyber-Governance, KI, Risikomanagement und Zero Trust sowie Autor und Berater. Mit seiner 2.5-jährigen Erfahrung schafft Sharpe Mehrwert für Unternehmen durch effektives Cyber-Risikomanagement.
Er ist Inhaber von Praxen in zwei Kanzleien und Mitgründer zweier Startups, darunter eines mit einem erfolgreichen Börsengang. Darüber hinaus umfasst seine Erfolgsbilanz die Entwicklung strategischer Pläne für über zehn Länder weltweit, die Beteiligung an über 20 M&A-Transaktionen sowie die Leitung eines Teams, das Regierungsprogramme im Wert von einer Milliarde Dollar verantwortete.
Kürzlich wurde er von Thinkers360 als einer der Top-Vordenker für 2025 ausgezeichnet. Sie können sich seinen 10 Followern auf LinkedIn anschließen.
12. Dan Lohrmann
Dan Lohrmann ist ein international anerkannter Experte für Cybersicherheit, Keynote-Speaker, Bestsellerautor, Technologe, CISO und Mentor. Er ist Mitautor des Amazon-Bestsellers „Cyber Mayday and the Day After: A Leader's Guide to Preparing, Managing and Recovering from Inevitable Business Disruptions“ zum Thema Informationsmanagement.
Als international anerkannter Konferenzredner leitete Lohrmann zwölf Jahre lang das Team für Cybersicherheit und Technologieinfrastruktur der Regierung von Michigan. Er war außerdem als Berater für führende Persönlichkeiten des Weißen Hauses, die National Governors Association (NGA), die National Association of State CIOs (NASCIO), das US-Heimatschutzministerium (DHS) und lokale Regierungsbehörden tätig.
Als Vordenker im Bereich Cybersicherheit ist Dan ein wichtiger Autor für Government Technology Magazine, CSO Magazine, Computerworld, Huffington Post, Governing, Bloomberg, Forbes, PBS, Yahoo Finance, NY Mag, TechCrunch, Australian Cyber Security Magazine, Cyber Talk Africa und viele mehr.
Dan hat über 40 Follower auf LinkedIn. Folgen Sie ihm. werden auf dieser Seite erläutert.
GRC-Insiderwissen direkt in Ihren Posteingang
- Treten Sie mit CISOs, Gründern, Sicherheitsverantwortlichen und leitenden Auditoren in Kontakt.
- Nehmen Sie an Veranstaltungen teil und erhalten Sie Zugang zu einer Welt des Lernens von den Besten der Cybersicherheit.
- Nehmen Sie an den AMAs (Ask Me Anything) der leitenden Prüfer teil, um Einblicke in die drängendsten Prüfungsfragen zu gewinnen.
- Hier finden Sie eine handverlesene Zusammenstellung unserer besten Ratgeber, Blogbeiträge und Community-Inhalte.
Nachdem ich in den letzten zwei Jahren über 100 Cybersicherheitsgipfel besucht hatte, sehnte ich mich oft nach einem Ort, an dem ich die geknüpften Freundschaften und gewonnenen Erkenntnisse weiterführen konnte. Ich erstellte Gruppenchats, traf mich öfter persönlich, tauschte Geschichten aus und ließ meinem Frust über Misserfolge freien Lauf.
Diese Gespräche haben mir in schwierigen Situationen geholfen und waren von unschätzbarem Wert für mein Verständnis des Bereichs und meine Karriere als Cybersicherheits-Marketingexperte. Ich hatte jedoch immer das Gefühl, dass mein Privileg, an diesen Veranstaltungen teilzunehmen, für Berufsanfänger, die Mentoring am dringendsten benötigen, unerreichbar ist, da die Reisekosten für diese Präsenzveranstaltungen zu hoch wären.
Das war der Anstoß für die Idee einer dauerhaft kostenlosen Community für Cybersicherheitsexperten, die lernen, sich weiterentwickeln, ihr Wissen weitergeben und sich gegenseitig täglich zu Höchstleistungen anspornen wollen. Dieser Newsletter ist erst der Anfang. Mal sehen, wohin die Reise geht.
– Pritesh Vora, Vizepräsident für Wachstum, Sprinto
Melden Sie sich hier: https://sprinto.com/newsletter-sign-up/

Autorin
Anwita
Anwita ist Cybersicherheits-Enthusiastin und erfahrene Bloggerin in einer Person. Ihre Leidenschaft für Cybersicherheit führte sie in die Welt der Compliance. Mit zahlreichen Cybersicherheitszertifizierungen im Gepäck hat sie es sich zum Ziel gesetzt, komplexe Sicherheitsthemen für alle Zielgruppen verständlich zu machen. Sie liest gern Sachbücher, hört Progressive Rock und sieht sich am Wochenende Sitcoms an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.