




Trägt Ihr Sicherheitsprüfungsprozess zu Ihrem Wachstum bei oder stellt er ein Hindernis für Ihren Umsatz dar? Für viele Führungskräfte lautet die Antwort leider Letzteres.
65 % der Unternehmen berichten, dass Sicherheitsüberprüfungen den Vertriebszyklus um fast acht Wochen verlängern. Diese Verzögerung wirkt sich direkt auf Ihren Gewinn aus und bindet Ihre besten Mitarbeiter mit administrativen Aufgaben.
Es wird Zeit, dass sich das ändert.
Ein Trust Center für Sicherheitsüberprüfungen verwandelt Ihre Compliance-Bemühungen in ein mächtiges Instrument, das den Umsatz steigert und jede Menge Vertrauen schafft.
Schauen wir uns an, wie Sie ein Trust Center aufbauen und nutzen können, um den Vertrieb zu beschleunigen und mehr Abschlüsse zu erzielen.
TL; DR
| Es lässt sich nicht leugnen, dass Sicherheitsüberprüfungen den Umsatz beeinträchtigen, und zwar aufgrund langer Fragebögen, manueller Beantwortung und der Belastung der besten Mitarbeiter. |
| Ein Trust Center ist ein Selbstbedienungsportal, das Ihre Zertifizierungen, Richtlinien, Datenschutzinformationen und Berichte enthält, sodass Käufer sofort Antworten erhalten und vom ersten Kontakt an Vertrauen entsteht. |
| Um ein solches Zentrum aufzubauen, sammeln Sie Nachweise, darunter SOC 2- und ISO-Zertifizierungen, Richtlinien, Bescheinigungen und Datenschutzdokumente, wählen Sie dann eine dedizierte Plattform, schützen Sie sensible Dateien per E-Mail und Geheimhaltungsvereinbarung und halten Sie sie durch Automatisierung, die mit Ihren Kontrollen verknüpft ist, auf dem neuesten Stand. |
Was verlangsamt heutzutage Sicherheitsüberprüfungen?
Zu viele manuelle Prozesse und der unstrukturierte Dokumentenaustausch zwingen Teams dazu, Zeit mit sich wiederholenden, nicht standardisierten Fragebögen zu verschwenden. Dies ist der Hauptgrund für die langsamen Sicherheitsüberprüfungen.
Aber wie? Gehen wir einen Schritt zurück.
Die Sicherheitsüberprüfung sollte eigentlich Vertrauen schaffen, führt aber stattdessen oft zu Reibungsverlusten und Frustration. Für kleine und mittlere Unternehmen ist dieser Schaden noch größer. Man ist schlank und agil, und plötzlich sitzt man in einem Berg von Papierkram und Sicherheitsfragebögen fest.
Was bremst Sicherheitsüberprüfungen also wirklich aus? Es sind einige wenige häufige Gründe. Der gesamte Prozess ist überwiegend manuell. Anstatt sich auf Ihr Produkt zu konzentrieren, ist Ihr Team in administrativen Aufgaben, dem Kopieren und Einfügen von Antworten und der Suche nach Dokumenten versunken. Das ist eine Verschwendung Ihrer wertvollsten Ressource: der Zeit Ihres Teams.
Hier sind die größten Probleme, die Sie ausbremsen:
- Endlose FragebögenSicherheitsfragebögen werden immer länger und komplexer und enthalten oft Hunderte von Fragen. Da es kein Standardformat gibt, ist Ihr Team gezwungen, ähnliche Fragen für jeden neuen Interessenten auf leicht abgewandelte Weise zu beantworten – eine sich wiederholende und mühsame Aufgabe.
- Manuelle Arbeit ist nicht skalierbar.Die manuelle Durchführung von Sicherheitsüberprüfungen ist nicht nur zeitaufwändig, sondern auch fehleranfällig. Mit dem Wachstum Ihres Unternehmens führen diese manuellen Prozesse zu Inkonsistenzen und Verzögerungen, die das Vertrauen potenzieller Käufer untergraben können. Langsame Reaktionszeiten können als mangelnde Vorbereitung interpretiert werden.
- Ressourcenentzug für wichtige Personen: Sicherheitsfragebögen binden Ihre kompetentesten Mitarbeiter, die sonst ihren Kernaufgaben nachgehen würden. Ihre Sicherheits- und Vertriebsteams verbringen dadurch Stunden mit sich wiederholenden Verwaltungsaufgaben, anstatt sich auf Innovationen oder den Abschluss von Geschäften zu konzentrieren. Für viele Anbieter ist das Ausfüllen dieser Fragebögen sogar eine Vertriebsnotwendigkeit, doch der damit verbundene manuelle Aufwand stellt eine erhebliche Belastung dar, insbesondere für kleinere Teams.
Lassen Sie sich durch manuelle Sicherheitsüberprüfungen nicht zu Verzögerungen bei Geschäftsabschlüssen verleiten. Starten Sie Ihr kostenloses Trust Center mit Sprinto um Käufern sofortigen Nachweis zu liefern.
Was ist ein Trust Center und warum brauchen Sie eines?
Ein Trust Center ist ein zentrales Self-Service-Portal, das Kunden und Interessenten Informationen zu Sicherheit und Compliance Ihres Unternehmens bereitstellt. Es schafft sofortiges Vertrauen durch Transparenz und ermöglicht Ihrem Vertriebsteam, Abschlüsse schneller zu erzielen, indem Reibungsverluste und Verzögerungen minimiert werden.
So kann es aussehen:
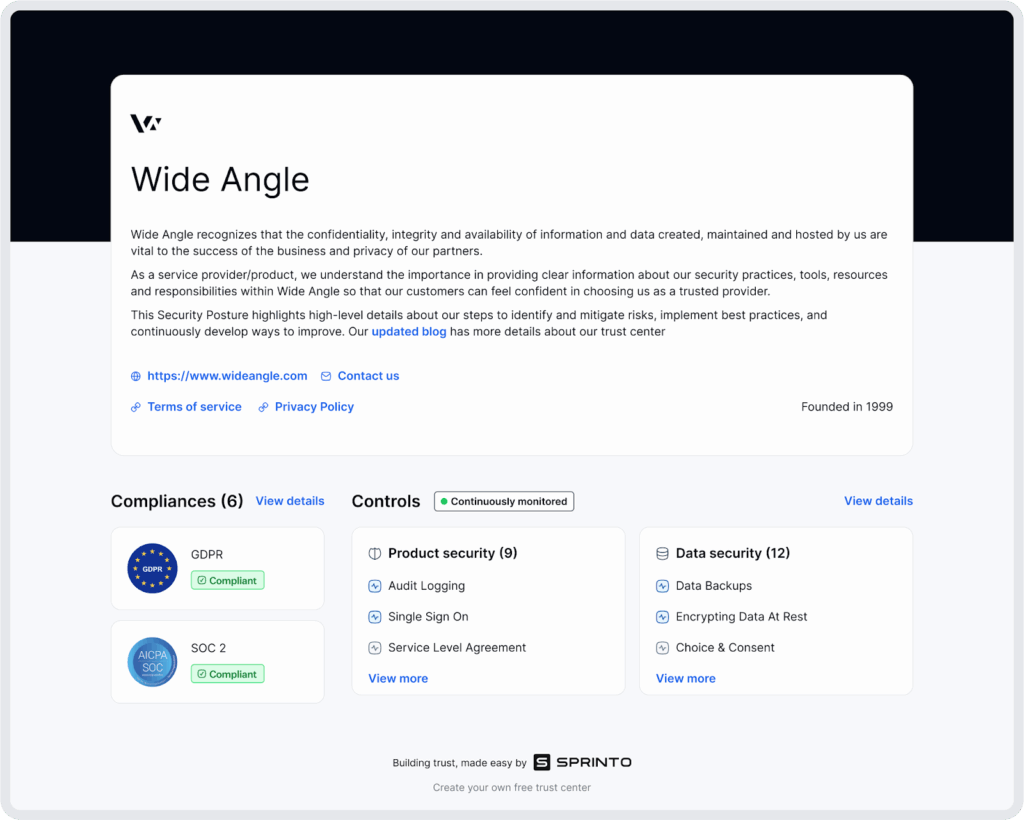
Es handelt sich um eine zentrale Plattform, auf der Sie alle Informationen zu Ihrem Sicherheitsstatus transparent darstellen können – von Ihren Compliance-Zertifizierungen über Ihre Datenschutzrichtlinien bis hin zu Sicherheitsberichten. Sie dient als zentrale Informationsquelle für Ihre Sicherheitsdaten und schafft Vertrauen bei Ihren Kunden vom ersten Kontakt an.
Für kleine Unternehmen sind die Vorteile eines Trust Centers erheblich:
- Beschleunigt Ihren VerkaufszyklusSie vermeiden den frustrierenden, oft langwierigen Austausch, der Geschäftsabschlüsse verzögert, indem Sie potenziellen Kunden ein Self-Service-Portal für ihre Sicherheitsfragen anbieten. Durch die Bereitstellung Ihres Trust Centers kann der Bedarf an umfangreichen Fragebögen erheblich reduziert oder sogar vollständig beseitigt werden.
- Hilft dabei, Kundenvertrauen aufzubauenEin Trust Center signalisiert Ihren Kunden, dass Sie stolz auf Ihre Sicherheitsmaßnahmen sind und nichts zu verbergen haben. Diese Transparenz schafft größeres Vertrauen und kann ein entscheidender Wettbewerbsvorteil sein.
- Automatisiert den Sicherheitsprüfungsprozess. Es zentralisiert Ihre gesamte Sicherheitsdokumentation, wie SOC-2-Berichte oder Penetrationstestergebnisse, sodass Ihr Vertriebsteam stets über die aktuellsten Informationen verfügt. Und wenn Kunden selbst Antworten finden, reduziert sich der Zeitaufwand Ihres Teams für wiederkehrende Sicherheitsfragen erheblich.
- Verbessert die Kontrolle. Ein Trust Center bedeutet nicht, dass Sie alles mit jedem teilen. Sie behalten die volle Kontrolle darüber, wer was sieht. Sie können den Zugriff auf sensible Dokumente verwalten und sogar die Unterzeichnung einer Geheimhaltungsvereinbarung direkt im Portal verlangen, bevor bestimmte Berichte freigegeben werden.
Beginnen Sie mit dem Aufbau Ihres Trust Centers mit Sprinto jetzt sofort
Umwandlung des Trust Centers in ein Verkaufsobjekt
Die meisten Menschen sehen das Trust Center als ein Element der Compliance oder der Sicherheit, aber seine wahre Stärke zeigt sich erst, wenn man es als Vertriebsinstrument betrachtet.
Es wandelt die Sicherheit grundlegend von einer reaktiven Hürde, die Ihr Vertriebsteam überwinden muss, in ein proaktives Werkzeug, mit dem es Vertrauen aufbauen und Geschäftsabschlüsse beschleunigen kann.
Aber wie? Ganz einfach! Anstatt dass das Sicherheitsteam eines potenziellen Kunden einen Fragebogen mit 200 Fragen verschickt, kann Ihr Vertriebsmitarbeiter einfach in seiner ersten E-Mail einen Link zu Ihrem Trust Center teilen. Dieser einfache Schritt bewirkt drei entscheidende Dinge:
- Sie zeigen vom ersten Tag an Vertrauen in Ihr Sicherheitsprogramm. Diese Transparenz hebt Sie sofort von Mitbewerbern ab, die ihre Kunden zwingen, diese Informationen nachzuverfolgen.
- Es verkürzt den Vertriebszyklus. Die langwierigen Sicherheitsüberprüfungen können einen Geschäftsabschluss um Wochen oder sogar Monate verzögern. Mit einem Self-Service-Portal beantworten Sie die Fragen potenzieller Kunden, noch bevor diese sie stellen müssen.
- Ihre Vertriebsmitarbeiter müssen nicht länger dem Entwicklungsteam hinterherlaufen, um Sicherheitsdokumente zu erhalten oder sich mit technischen Fragen herumzuschlagen. Sie haben nun eine zentrale, übersichtliche Ressource zur Verfügung. Das lässt sie professioneller wirken und sorgt dafür, dass sich das Verkaufsgespräch auf den Mehrwert konzentriert.
Weisen Sie vom ersten Tag an Sicherheitsnachweise nach und schließen Sie Geschäfte schneller ab.
Wie Sie Ihr Vertrauenszentrum aufbauen und schützen
Das mag zunächst wie ein Mammutprojekt erscheinen, ist aber einfacher zu bewältigen, als Sie denken, wenn Sie es in klare Schritte unterteilen. Sie müssen eine Ressource erstellen, die sowohl umfassend als auch benutzerfreundlich ist – etwas, das Ihren Kunden das nötige Vertrauen gibt und Ihnen gleichzeitig die Kontrolle über Ihre sensiblen Daten sichert.
So machen Sie das:
Schritt 1: Sammeln Sie Ihre grundlegenden Beweise, die im Trust Center verwendet werden sollen.
Bevor Sie mit dem Bau beginnen können, benötigen Sie die entsprechenden Materialien. Das bedeutet, alle Dokumente und Informationen zusammenzutragen, die Ihr Engagement für Sicherheit und Compliance belegen. Dies ist oft der schwierigste Teil des Prozesses, da er voraussetzt, dass Ihre Sicherheitsvorkehrungen zunächst korrekt sind.
Ihr Beweismittelschrank sollte Folgendes enthalten:
- Konformitätsbescheinigungen und -berichteDies ist der grundlegende Nachweis. Sie benötigen Ihren SOC-2-Bericht, Ihr ISO-27001-Zertifikat oder sonstige branchenspezifische Konformitätsprüfungen, die Sie durchgeführt haben.
- Sicherheitsrichtlinien und -verfahrenFügen Sie Dokumente wie Ihre Informationssicherheitsrichtlinie, Ihre Richtlinie zur akzeptablen Nutzung und Ihren Geschäftskontinuitätsplan bei.
- Ergebnisse des Penetrationstests: Eine Zusammenfassung oder ein Bestätigungsschreiben Ihres letzten externen Penetrationstests belegt, dass Sie Ihre Abwehrmaßnahmen aktiv testen.
- DatenschutzdokumenteDies umfasst Ihre Datenschutzrichtlinie, Details zu von Ihnen eingesetzten Unterauftragnehmern (wie AWS oder Google Cloud) und Informationen darüber, wie Sie Anfragen betroffener Personen gemäß Vorschriften wie beispielsweise dem Datenschutzgesetz bearbeiten. Datenschutz or CCPA.
- Sicherheitseinblicke in Echtzeit: Auch wenn es nicht zwingend erforderlich ist, versuchen Sie, dynamische Informationen wie Systemverfügbarkeit oder Überwachungsstatus einzubeziehen, um eine kontinuierliche Gewährleistung zu gewährleisten.
Schritt 2: Plattform und Struktur auswählen
Sobald Sie Ihre Dokumente haben, benötigen Sie einen Speicherort dafür. Zwar könnten Sie technisch gesehen eine passwortgeschützte Seite auf Ihrer Website erstellen, doch eine dedizierte Trust-Center-Plattform bietet entscheidende Vorteile in puncto Sicherheit, Kontrolle und Benutzerfreundlichkeit.
Bei der Strukturierung Ihres Trust Centers sollten Sie sich in die Lage Ihrer Kunden versetzen. Ordnen Sie Ihre Inhalte in logische, leicht verständliche Kategorien ein:
- ComplianceHier werden Ihre SOC 2-, ISO- und andere formale Zertifizierungen abgelegt.
- SicherheitHier finden Sie Ihre Penetrationstest-Ergebnisse, Sicherheitsrichtlinien und Prozesse zum Schwachstellenmanagement.
- DatenschutzFür Ihre Datenschutzerklärung, Informationen zur DSGVO und Listen von Unterauftragnehmern.
- Häufig gestellte FragenEin Abschnitt zur Beantwortung der häufigsten Sicherheitsfragen.
Schritt 3: Schutzmaßnahmen mit Zugangskontrollen einrichten
Sie würden Ihr Auto ja auch nicht unverschlossen lassen, wenn Sie es parken und wegfahren – genauso verhält es sich mit Ihrem Trust Center. Nicht alle Informationen sollten öffentlich sein. Deshalb benötigen Sie Zugriffskontrollen.
Einige Dokumente, wie Ihre Datenschutzrichtlinie und Ihre wichtigsten Sicherheitszusagen, können öffentlich zugänglich gemacht werden. Dies eignet sich hervorragend, um Vertrauen aufzubauen. Sensiblere Dokumente, wie Ihr vollständiger SOC-2-Bericht oder detaillierte Penetrationstest-Ergebnisse, sollten geschützt werden. Ein gut eingerichtetes Trust Center ermöglicht es Ihnen, von Besuchern die Angabe einer geschäftlichen E-Mail-Adresse für den Zugriff auf diese Materialien zu verlangen.
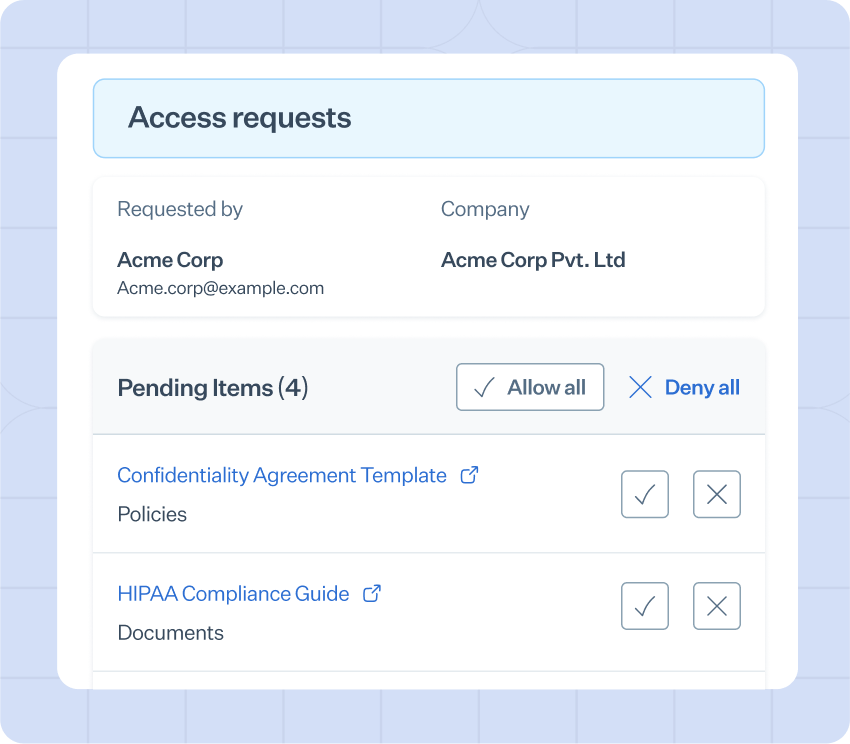
Aktivieren Sie den Zugang mit Zugangskontrolle. SprintoVertrauenszentrum von
Für Ihre vertraulichsten Dokumente benötigen Sie eine Geheimhaltungsvereinbarung (NDA). Moderne Trust-Center-Plattformen wie Sprinto Dieser Prozess lässt sich vollständig automatisieren, sodass Interessenten eine Geheimhaltungsvereinbarung digital prüfen und unterzeichnen können, bevor sie Zugriff erhalten. Das ist einfach für sie und sicher für Sie.
Schritt 4: Gestalten Sie Ihr Trust Center dynamisch und aktuell
Sicherheit ist nicht statisch, und Ihr Trust Center muss dies widerspiegeln. Ein veralteter Penetrationstestbericht oder ein abgelaufenes Zertifikat zerstört genau das Vertrauen, das Sie aufbauen möchten. Deshalb ist die regelmäßige Pflege Ihres Trust Centers unerlässlich.
Hier entsteht oft das Problem bei vielbeschäftigten Teams. Die manuelle Aktualisierung jeder Richtlinie, jedes Berichts und jedes Zertifikats ist mühsam und fehleranfällig.
Hierfür empfehlen wir, Ihr Trust Center mit einem System zu verbinden, das Ihre Compliance- und Sicherheitskontrollen kontinuierlich überwacht.
Plattformen, die auf Compliance-Automatisierung basieren , stellen diese Verbindung her.
Anstatt dass Sie daran denken müssen, den neuesten Bericht hochzuladen, fungiert das System als zentrale Datenquelle. Es erkennt, wann Ihre Daten aktuell sind und wann sie aktualisiert werden müssen, da es direkt mit den in Echtzeit überwachten Kontrollen verknüpft ist.
Das bedeutet, dass die Informationen, die Sie in Ihrem Trust Center teilen, immer korrekt und aktuell sind.
Sind Sie bereit, Ihre SOC 2-, ISO-Dokumente und Richtlinien zentral zu verwalten? Mit anzufangen Sprinto um ein sicheres, automatisiertes Trust Center zu schaffen.
Für wen ist das gedacht?
Ein Trust Center ist besonders vorteilhaft für B2B-Unternehmen, insbesondere für wachstumsstarke Technologie- und SaaS-Unternehmen, die sensible Kundendaten verarbeiten. Wenn Ihr Vertriebsprozess häufig durch Sicherheitsüberprüfungen verzögert wird oder Sie größere, etablierte Unternehmenskunden gewinnen möchten, ist ein Trust Center genau das Richtige für Sie.
Das passt perfekt zu Ihnen, wenn Sie:
- Ein schnell wachsendes KMU oder mittelständisches Unternehmen, das das Vertrauen und die Glaubwürdigkeit aufbauen möchte, die man typischerweise mit größeren, etablierteren Organisationen verbindet. Dafür müssen Sie im Bereich Sicherheit über Ihre Verhältnisse agieren.
- Ein B2B-SaaS-Anbieter, dessen Kunden bei der Lieferantenprüfung immer anspruchsvoller werden. Sie haben es satt, endlose, sich wiederholende Sicherheitsfragebögen auszufüllen.
- Ein Unternehmen, das in Compliance (wie SOC 2 oder ISO 27001) investiert hat und daraus einen höheren Nutzen ziehen möchte. Sie möchten diese Zertifizierung in ein Instrument verwandeln, das Ihnen hilft, mehr Aufträge zu gewinnen.
Wenn Ihr Team mehr Zeit mit dem Nachweis der Sicherheit als mit dem Verkauf Ihres Produkts verbringt und Sie wissen, dass es einen besseren Weg gibt, dann ist ein Trust Center genau das Richtige für Sie. Fordern Sie jetzt Ihr kostenloses Trust Center an!
Zeigen Sie Ihr Engagement für Sicherheit mit SprintoVertrauenszentrum von
Bislang haben Sie vielleicht den Eindruck gewonnen, dass der Aufbau und die Instandhaltung eines Trust Centers ein weiteres großes Projekt darstellt, das es zu managen gilt. Das stimmt zum Teil.
Das Erstellen der Webseite ist vielleicht nicht der schwierigste Teil. Die eigentliche Herausforderung besteht darin, die Informationen darauf aktuell, korrekt und Ihre tatsächliche Sicherheitslage widerspiegelnd zu halten, ohne zusätzlichen manuellen Aufwand zu verursachen. Hier werden Sie die Vorteile der Automatisierung zu schätzen wissen, und genau das ist es, was sie so wertvoll macht. Sprinto ist konzipiert für.
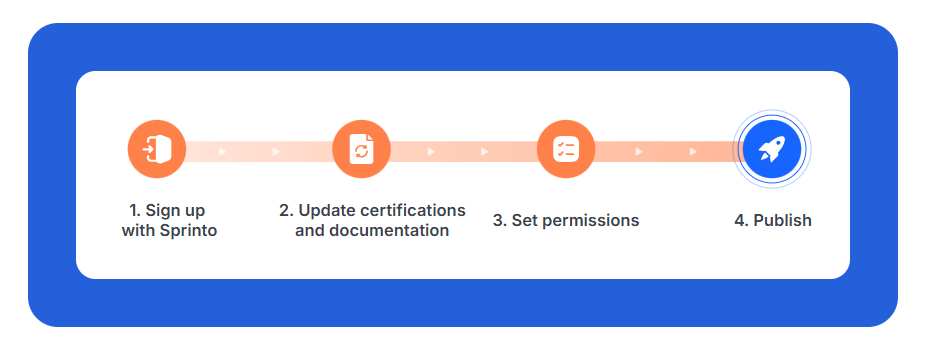
SprintoDas Trust Center von [Name des Unternehmens] ist eine natürliche Erweiterung unserer Plattform zur Automatisierung der Compliance-Richtlinien. Denn Sprinto Es ist bereits mit Ihrer Cloud-Umgebung und Ihren Geschäftstools verbunden, um Ihre Sicherheitskontrollen für Frameworks wie SOC 2 und ISO 27001 kontinuierlich zu überwachen, und bietet eine Echtzeit- und evidenzbasierte Sicht auf Ihren Sicherheitsstatus.
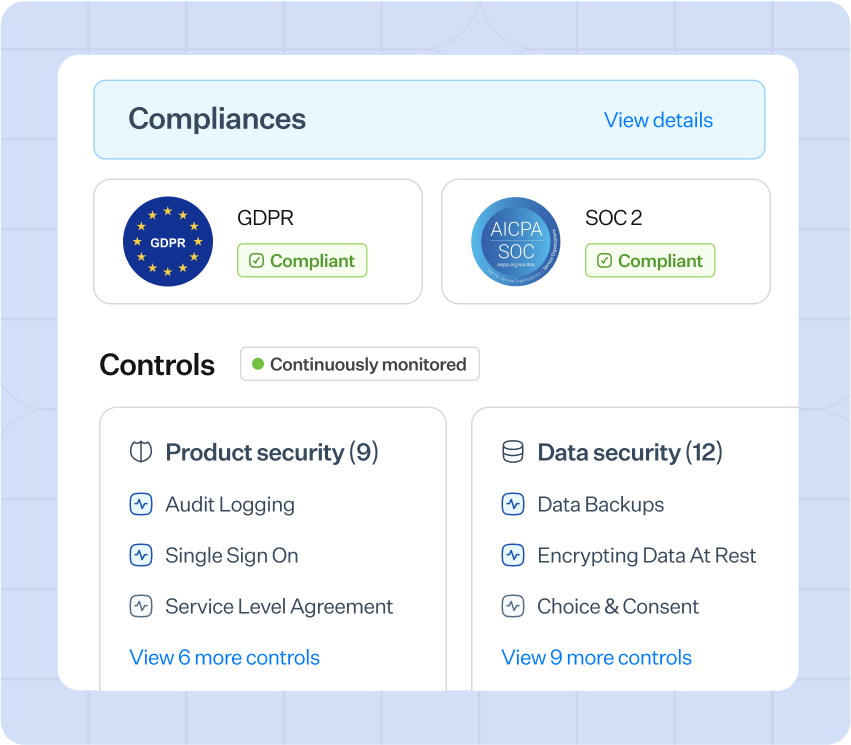
Diese Verbindung löst das größte Problem von Vertrauenszentren: veraltete Informationen. SprintoSie können innerhalb einer Stunde eine sofort einsatzbereite Sicherheitsseite für Käufer veröffentlichen, da die Plattform diese automatisch mit den Daten befüllt, die sie bereits während Ihrer Compliance-Einrichtung erfasst hat. Sie müssen nicht von Grund auf neu beginnen.
Von dort, Sprinto gibt Ihnen
- Eine einzige Quelle der WahrheitIhre Sicherheitslage, von Richtlinien über Kontrollen bis hin zur Echtzeitüberwachung, wird in einem gemeinsam nutzbaren Bereich zusammengeführt, der auf Übersichtlichkeit und Geschwindigkeit ausgelegt ist.
- Granulare, automatisierte SteuerungSie entscheiden selbst, wer was sieht. Schützen Sie sensible Dokumente wie Ihren vollständigen SOC-2-Bericht durch einen automatisierten NDA-Workflow, legen Sie Zugriffsfristen fest und genehmigen Sie Anfragen, ohne den Vertriebsprozess zu verlangsamen.
- Ein Instrument zur Umsatzsteigerung: Ihr Vertriebsteam erhält einen dynamischen Link, den es mit Interessenten teilen kann, was bei potenziellen Kunden sofort Glaubwürdigkeit schafft.
Letztlich Sprinto stellt sicher, dass Ihr Trust Center stets ein aktuelles und verlässliches Abbild Ihres Sicherheitsprogramms darstellt.
At SprintoWir sind der Überzeugung, dass Vertrauen eine Angelegenheit für alle sein sollte, deshalb ist unser Trust Center kostenlos. Geben Sie einfach ein paar grundlegende Informationen zu Ihrem Unternehmen ein, und Ihr personalisiertes Trust Center ist in wenigen Minuten einsatzbereit.
Häufig gestellte Fragen
Es handelt sich um ein öffentliches Portal, auf dem Ihre Kunden und Interessenten sehen können, wie ernst Sie ihre Daten nehmen. Sie können Ihre Zertifizierungen einsehen, Ihre Sicherheitsmaßnahmen nachvollziehen und sogar auf wichtige Dokumente zugreifen (selbstverständlich mit Ihrer Zustimmung!).
Ja! Sie müssen nicht auf eine wichtige Zertifizierung warten, um Vertrauen aufzubauen. Tatsächlich kann ein Trust Center eine wertvolle Unterstützung auf Ihrem Weg zur Compliance sein.
Schon bevor ein formeller Bericht vorliegt, können Sie ein Trust Center nutzen, um beispielsweise Folgendes zu teilen:
1. Ihre wichtigsten Sicherheitsrichtlinien
2. Die Ergebnisse eines kürzlich durchgeführten Penetrationstests
3. Informationen zur Sicherheitsarchitektur Ihres Unternehmens
4. Einzelheiten zu Ihren Datenschutzpraktiken
Wenn Sie zeigen, dass Sie in Sachen Sicherheit organisiert und proaktiv vorgehen, noch bevor Sie das endgültige Zertifikat erhalten haben, vermitteln Sie Ihren potenziellen Kunden ein sehr positives Bild. Es zeigt, dass Sie auf dem richtigen Weg sind und Sicherheit für Sie Priorität hat.
Auch wenn es schwierig ist, eine genaue Zahl zu nennen, da jedes Unternehmen anders ist, sind die Auswirkungen erheblich. Bedenken Sie, wie viel Zeit derzeit für den ständigen Austausch im Rahmen der Sicherheitsprüfung aufgewendet wird. Das können Tage, Wochen oder sogar Monate voller E-Mails, Nachfragen und der Suche nach Dokumenten sein.
Ein Trust Center kann diese Zeit drastisch verkürzen. Indem Interessenten die Möglichkeit erhalten, selbstständig Antworten zu finden, kann oft auf einen umfangreichen Fragebogen verzichtet werden. Statt einer mehrwöchigen Prozedur wird die Sicherheitsprüfung so zu einer einfachen Checkliste, die ein bis zwei Tage in Anspruch nimmt.
Ihre potenziellen Kunden sind vielbeschäftigte Menschen, daher möchten Sie ihnen das geben, was sie brauchen, ohne dass sie dafür arbeiten müssen.
Hier sind ein paar unverzichtbare Dinge
1. Beginnen Sie mit einer einfachen, freundlichen Zusammenfassung Ihrer Sicherheitsphilosophie. Machen Sie deutlich, dass Ihnen ihre Daten wichtig sind und Sie sich dem Schutz dieser Daten verpflichtet fühlen.
2. Organisieren Sie Ihre wichtigsten Ressourcen in logische Kategorien wie z. B. Compliance, Sicherheit und DatenschutzMachen Sie es ihnen nicht schwer, Ihren SOC-2-Bericht oder Ihre Datenschutzerklärung zu suchen.
3. Bei Ihren sensibelsten Dokumenten sollten Sie nicht per E-Mail um eine Geheimhaltungsvereinbarung bitten. Nutzen Sie stattdessen ein Tool, mit dem die Empfänger die Vereinbarung direkt im Portal digital prüfen und unterzeichnen können.
4. Beantworten Sie die 5–10 häufigsten Sicherheitsfragen Ihres Vertriebsteams. Das spart allen Zeit.
5. Halten Sie das Design schlicht und markenkonform. Es sollte sich wie ein natürlicher Bestandteil Ihrer Website anfühlen und nicht wie etwas, das Sie in letzter Minute zusammengestellt haben, nur um einige Zertifikate vorweisen zu müssen.

Autorin
Stiefmütterchen
Pansy ist eine ISC2-zertifizierte Content-Marketing-Expertin im Bereich Cybersicherheit mit einem Hintergrund in Informatik. In letzter Zeit hat sie die Welt des Marketings aus der Perspektive von GRC (Governance, Risk & Compliance) erkundet. SprintoWenn sie nicht arbeitet, vertieft sie sich entweder in politische Romane oder perfektioniert ihre Kochkünste. Manchmal trifft man sie auch beim Sonnenbaden am Strand oder beim Wandern durch dichte Wälder an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


