




Datenschutz-Folgenabschätzungen werden nach wie vor in E-Mail-Verläufen und gemeinsam genutzten Dokumenten durchgeführt, ohne dass Genehmigungen, Risikozuordnungen oder Bewertungsergebnisse zentral dokumentiert werden. KI-gestützte Kontrollzuordnungen greifen lediglich auf bereits implementierte Kontrollen zurück, wodurch Lücken entstehen, die durch eine vollständige Kontrollbibliothek geschlossen werden könnten. Fehlerhafte Überwachungsmechanismen werden einzeln behoben, wobei jeder Mechanismus einen eigenen Behebungszyklus erfordert. Systeme ohne native Integrationen sind vollständig von der automatisierten Compliance-Abdeckung ausgeschlossen. Unterstützende Dokumente wie Screenshots, PDFs und Berichte befinden sich außerhalb der Workflows, in denen sie von den Prüfern benötigt werden. Risikoprofile zeigen Felder in einer festen Reihenfolge an, die nicht der tatsächlichen Vorgehensweise verschiedener Teams bei der Datenprüfung und -eingabe entspricht.
SprintoDie neuesten Updates von [Name des Unternehmens] wurden genau für dieses Problem entwickelt. Sie können jetzt:
- Führen Sie Datenschutz-Folgenabschätzungen durch konfigurierbare Arbeitsabläufe mit KI-generierter Berichterstattung
- Map-Framework-Anforderungen unter Verwendung der vollständigen SDC- und SCF-Steuerelementbibliotheken, einschließlich deaktivierter Steuerelemente und Steuerelementvorlagen
- Mehrere fehlerhafte Monitore in einem einzigen Fix-it-Agent-Ausführungsablauf beheben
- Automatische Workflow-Prüfungen für Systeme ohne native Integrationen generieren
- Anhänge können direkt in benutzerdefinierten Feldern über Workflows hinweg hochgeladen werden.
- Die Felder in Risikoprofilen können für jedes Risikoregister unabhängig voneinander neu angeordnet werden.
Lesen Sie unten mehr über diese Aktualisierungen:
1. Durchführung von Datenschutz-Folgenabschätzungen zur Standardisierung des Datenschutzrisikomanagements
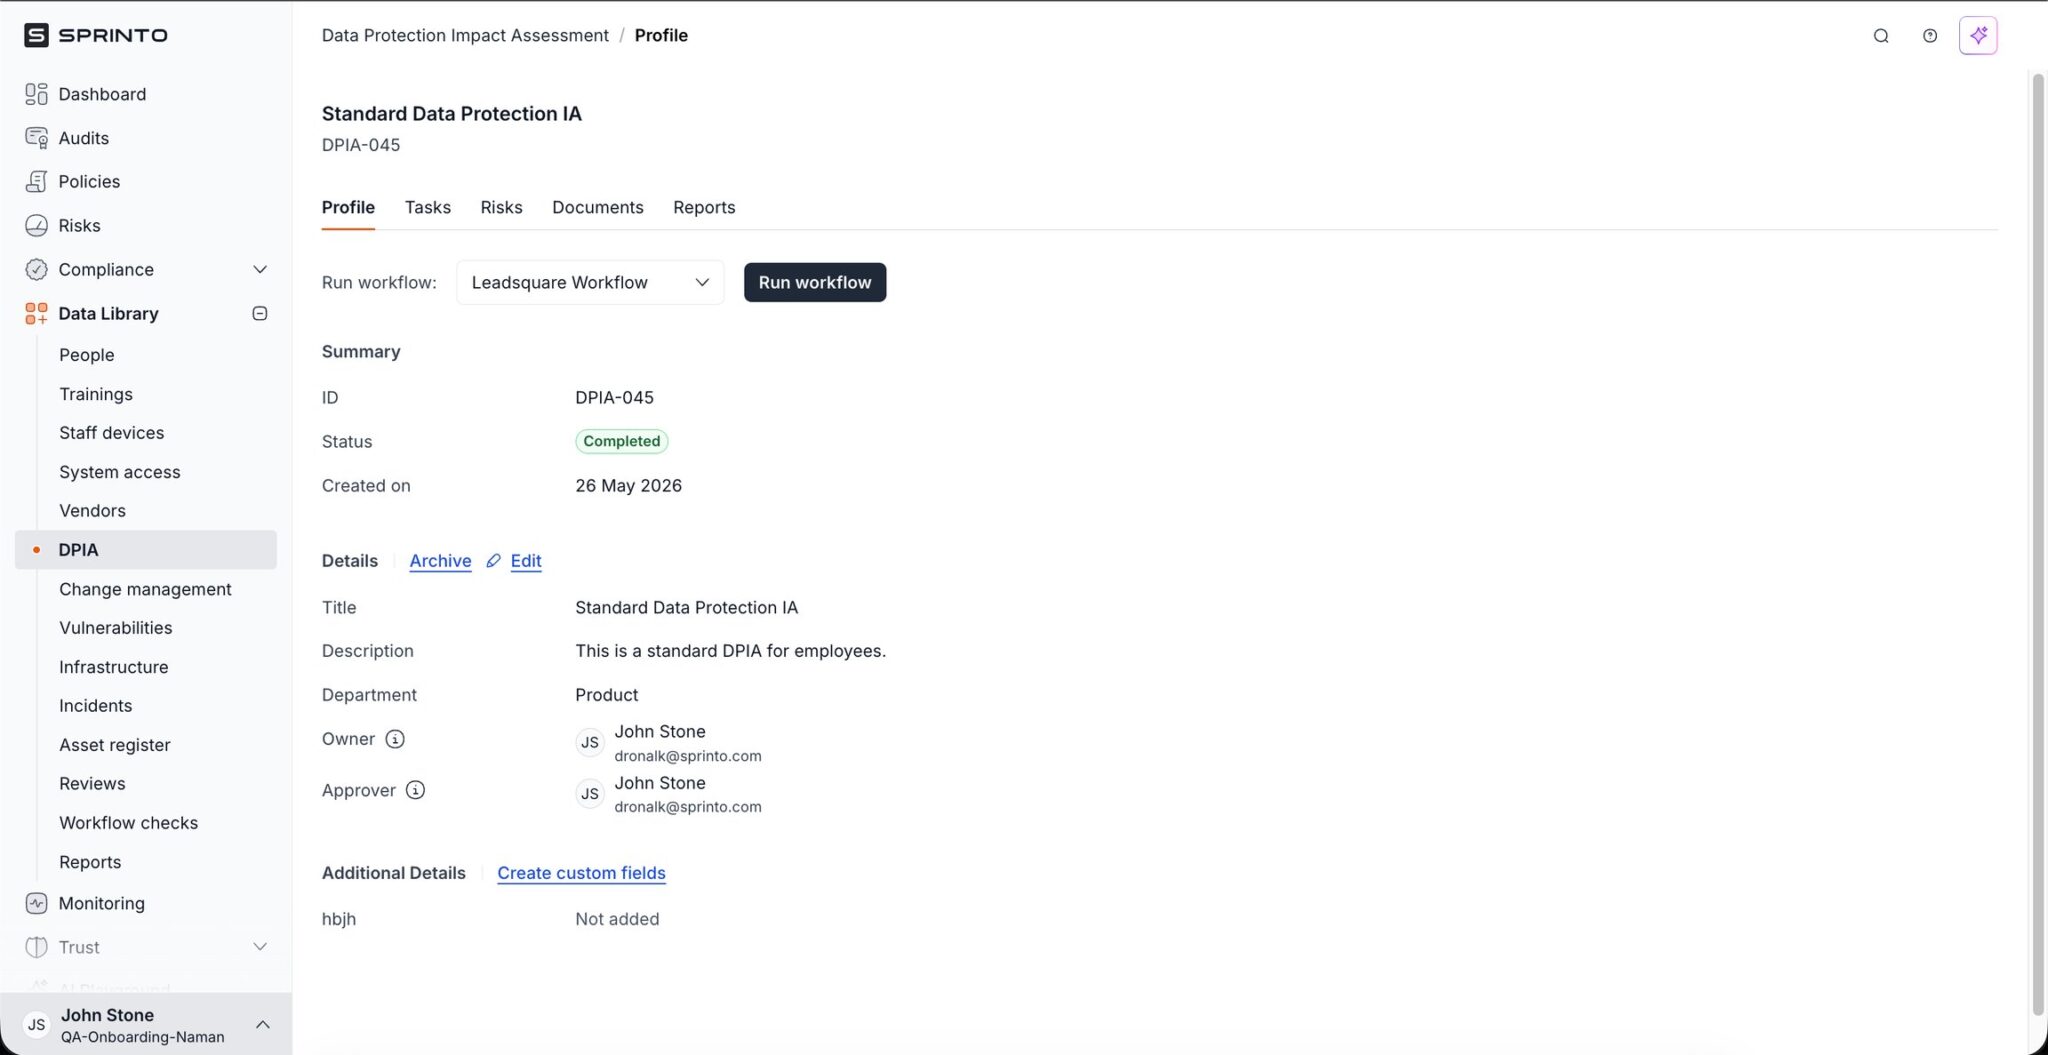
Sie können jetzt durchgängige Datenschutz-Folgenabschätzungen durchführen in SprintoDadurch erhält Ihr Compliance-Team eine strukturierte Möglichkeit, Datenschutzprüfungen durchzuführen – mit konfigurierbaren Arbeitsabläufen, automatisierter Aufgabenzuweisung, zentralisierter Beweissammlung und KI-generierter Berichterstattung.
Bei der Erstellung einer Datenschutz-Folgenabschätzung (DSFA) definieren Sie deren Namen, Beschreibung, Abteilung, Verantwortliche und Genehmiger. Anschließend konfigurieren Sie einen benutzerdefinierten Workflow, der auf den bestehenden Datenschutz-Folgenabschätzungsprozess (DSFA) Ihrer Organisation zugeschnitten ist. Im Verlauf des Workflows Sprinto Aufgaben werden automatisch zugewiesen und Benachrichtigungen an die relevanten Beteiligten gesendet, wodurch die manuelle Koordination zwischen den Teams entfällt.
Während der Bewertung können Sie Risiken direkt der Datenschutz-Folgenabschätzung zuordnen und alle zugehörigen Risiken im Reiter „Risiken“ einsehen. Belege, Screenshots und Berichte lassen sich im Reiter „Dokumente“ hochladen und verwalten, sodass alle Nachweise und Bewertungseingaben zentral verfügbar sind. Sobald alle Workflow-Aufgaben abgeschlossen sind, Sprinto Es wird ein KI-gestützter Datenschutz-Folgenabschätzungsbericht erstellt, der die Bewertung zusammenfasst. Der Bericht enthält Aufgabenantworten, zugeordnete Risiken, unterstützende Informationen und Ergebnisse.
| Warum ist das wichtig? Datenschutz-Folgenabschätzungen (DSFA) involvieren mehrere Interessengruppen, Genehmigungsprozesse und Nachweise. Die Durchführung dieses Prozesses über E-Mail-Verläufe oder gemeinsam genutzte Dokumente führt zu Lücken in der Nachvollziehbarkeit und verlangsamt die Bewertungszyklen. SprintoDer DPIA-Workflow von [Name des Unternehmens] automatisiert die Aufgabenkoordination, die Genehmigungsweiterleitung und die Berichtserstellung, wodurch Bewertungen wiederholbar werden und die manuelle Koordination reduziert wird. |
Das Ergebnis ist ein einziger, revisionssicherer Datensatz, der jede Datenschutz-Folgenabschätzung mit den zugeordneten Risiken, den gesammelten Nachweisen und der Genehmigungshistorie verknüpft. Wenn Ihr Prüfer Dokumente für eine bestimmte Datenschutzbewertung anfordert, sind alle Daten bereits verknüpft und können von einem zentralen Ort exportiert werden.
2. Erweitern Sie die Abdeckung der KI-Steuerungszuordnung mit den vollständigen SDC- und SCF-Bibliotheken.
Sie können nun Sprinto KI ordnet Framework-Anforderungen der gesamten Steuerelementbibliothek zu, einschließlich deaktivierter Steuerelemente und Steuerelementvorlagen. Dadurch wird eine zentrale Einschränkung behoben: Bisher beschränkten sich KI-Empfehlungen auf die bereits im Unternehmen aktivierten Steuerelemente, wodurch potenzielle Abdeckungslücken unentdeckt blieben.
Sprinto KI-Empfehlungen greifen nun auf den gesamten SDC zurück und SCF-SteuerungsbibliothekenWenn die KI ein Steuerelement identifiziert, das in Ihrer Umgebung noch nicht vorhanden ist, kann sie dieses Steuerelement vorschlagen und während des Mapping-Prozesses automatisch importieren. Sie können außerdem Control Packs und Mapping-Quellen konfigurieren, um die Vorgehensweise anzupassen. Sprinto Die KI generiert ihre Empfehlungen für jedes Framework.
| Warum ist das wichtig? Die Framework-Integration wird deutlich beschleunigt, wenn Ihre KI-Empfehlungen alle verfügbaren Steuerelemente berücksichtigen, nicht nur die bereits aktivierten. Diese umfassendere Zuordnung verbessert die Identifizierung von Lücken und erhöht die Genauigkeit jeder Empfehlung. |
Für Organisationen, die ein neues Rahmenwerk einführen, bedeutet dies: Sprinto KI kann Kontrollen aufzeigen, die Sie bisher noch nicht berücksichtigt haben, und so das Risiko übersehener Anforderungen verringern. Ihr Team verbringt weniger Zeit mit der manuellen Überprüfung von Kontrollkatalogen und kann stattdessen die Empfehlungen der KI umsetzen.
3. Mehrere fehlerhafte Monitore in einem einzigen Fix-it-Agent-Lauf reparieren.
Mit dem Fix-it Agent können Sie jetzt einen Sanierungsplan für mehrere fehlerhafte Monitore in einem einzigen Arbeitsablauf generieren und ausführen. Dadurch entfällt die Notwendigkeit, jeden Monitor einzeln zu bearbeiten.
Wenn mehrere Monitore fehlerhaft sind, erstellt der Fix-it-Agent einen zusammenfassenden Reparaturplan. Sie prüfen diesen Plan vor der Durchführung der Reparaturen und erhalten so volle Transparenz darüber, was wo geändert wird. Nach der Genehmigung führt der Fix-it-Agent die Reparaturschritte automatisch auf allen ausgewählten Monitoren aus.
| Warum ist das wichtig? Compliance-Lücken treten selten isoliert auf. Wenn eine Konfigurationsabweichung oder eine Richtlinienänderung mehrere Monitore betrifft, ist die Behebung dieser Lücken einzeln zeitaufwändig und fehleranfällig. Die Multi-Monitor-Behebung des Fix-it-Agenten komprimiert diesen Prozess in einen einzigen Ausführungsablauf und hilft Ihrem Team so, schneller wieder einen konformen Zustand zu erreichen. |
Stellen Sie sich vor, eine Änderung der Cloud-Infrastruktur führt zum gleichzeitigen Ausfall von fünf Monitoren. Mit diesem Update prüft Ihr Team einen konsolidierten Plan, genehmigt ihn, und der Fix-it-Agent behebt alle fünf Probleme nacheinander. Das reduziert die Bearbeitungszeit und die Notwendigkeit, ständig zwischen verschiedenen Aufgaben zu wechseln, erheblich.

4. Automatische Generierung von Workflow-Prüfungen für Systeme ohne native Integrationen
Sie können jetzt automatisch generieren Workflow-Prüfungen für Systeme, die keine nativen Integrationen haben in Sprintowodurch die Compliance-Abdeckung auf Anwendungen ausgeweitet wird, die zuvor die manuelle Erstellung von Kontrollen erforderten.
Sprinto Es werden Prüfungen basierend auf dem Systemtyp generiert, den Sie integrieren. So können Sie Kontrollen für nicht unterstützte Anwendungen erstellen, ohne auf interne Experten angewiesen zu sein, die jede Prüfung von Grund auf neu definieren müssen. Die generierten Workflow-Prüfungen integrieren diese Systeme zusammen mit nativ integrierten Systemen in Ihr Compliance-Programm.
| Warum ist das wichtig? Die meisten Unternehmen nutzen eine Mischung aus gut unterstützten SaaS-Tools und internen oder spezialisierten Anwendungen ohne API-Integration. Ohne automatisierte Prüfungen dieser Systeme müssen Compliance-Teams die Kontrollen entweder manuell erstellen oder Lücken in der Abdeckung in Kauf nehmen. Automatisch generierte Workflow-Prüfungen beseitigen diese Abhängigkeit und reduzieren den Aufwand für die Einarbeitung in jedes nicht unterstützte System. |
Für Teams, die 40 oder mehr Systeme verwalten, von denen 10 keine native Integration bieten, entfällt durch dieses Update die Notwendigkeit, Prüfungen für jedes einzelne System manuell zu entwerfen und zu konfigurieren. Die Compliance-Abdeckung wird schneller erweitert, und Ihr Team vermeidet den Engpass, auf die Definition der Prüflogik durch Entwickler oder Sicherheitsarchitekten warten zu müssen.

5. Anhänge direkt in benutzerdefinierten Feldern hochladen
Sie können jetzt einen Feldtyp „Anhang“ in benutzerdefinierten Feldern verwenden , sodass Ihr Team Dateien direkt in Arbeitsabläufen hochladen und verwalten kann, wo sie benötigt werden.
Das Feld „Anhang“ unterstützt PDFs, Bilder, Tabellenkalkulationen, ZIP-Dateien, JSON-Dateien und weitere gängige Formate. Nach dem Hochladen können Dateien direkt im Feld in der Vorschau angezeigt, heruntergeladen und entfernt werden. So bleiben Begleitdokumente, Screenshots und Berichte stets in unmittelbarer Nähe der zugehörigen Workflow-Daten.
| Warum ist das wichtig? Die Beweissicherung umfasst häufig das Sammeln von Dateien aus verschiedenen Quellen und deren separate Speicherung. Befinden sich diese Dateien außerhalb des Arbeitsablaufs, verlieren die Prüfer den Kontext und verschwenden Zeit mit der Suche nach dem richtigen Dokument. Der Feldtyp „Anhang“ zentralisiert die Dokumentenverwaltung direkt im benutzerdefinierten Feld. |
Für ein Team, das eine Lieferantenrisikoprüfung durchführt, bedeutet dies, dass der SOC-2-Bericht des Lieferanten, die Antworten auf den Sicherheitsfragebogen und die Architekturskizzen direkt den entsprechenden benutzerdefinierten Feldern im Workflow zugeordnet werden können. Die Prüfer sehen alles an einem Ort, ohne zwischen Registerkarten oder Tools wechseln zu müssen.

6. Feldreihenfolge in Risikoprofilen für jedes Risikoregister anpassen
Sie können nun die Felder innerhalb der Risikoprofile jedes Risikoregisters neu anordnen und so Ihrem Team die Kontrolle darüber geben, wie Risikodaten angezeigt und eingegeben werden.
Mithilfe von Drag & Drop können Sie sowohl Systemfelder als auch benutzerdefinierte Felder an den jeweiligen Prüfworkflow der einzelnen Register anpassen. Die Feldlayouts werden für jedes Register unabhängig konfiguriert, sodass Ihr IT-Risikoregister andere Felder priorisieren kann als Ihr Datenschutz- oder operationelles Risikoregister.
| Warum ist das wichtig? Wenn mehrere Teams dasselbe Risikomanagementmodul verwenden, verlangsamt ein einheitliches Feldlayout die Dateneingabe und -prüfung. Durch die konfigurierbare Feldreihenfolge kann jedes Team die relevantesten Informationen oben im Risikoprofil anzeigen lassen, wodurch die Scrollzeit reduziert und die Genauigkeit der Dateneingabe verbessert wird. |
Für Organisationen, die drei oder mehr Register in verschiedenen Compliance-Programmen verwalten, bedeutet dies, dass jedes Register die Prioritäten des jeweiligen Teams widerspiegelt. Ein Register mit Schwerpunkt Datenschutz könnte beispielsweise Datenkategorien und Verarbeitungszwecke in den Vordergrund stellen, während ein Infrastrukturregister Anlagentypen und Bedrohungsklassifizierung priorisieren könnte. Jedes Layout ist speziell auf seinen Kontext zugeschnitten.

SprintoDie Aktualisierungen vom Mai 2026 sorgen für mehr Effizienz und eine erweiterte Abdeckung der Compliance-Vorgaben.
Mit diesen Aktualisierungen kann Ihr Team Daten-Folgenabschätzungen (DSFA) vollständig intern durchführen. Sprinto Mit konfigurierbaren Workflows und KI-generierten Berichten, die einen vollständigen Prüfpfad erstellen, können Sie alle verfügbaren SDC- und SCF-Steuerelemente nutzen, um noch nicht aktivierte Anforderungen aufzudecken, mehrere fehlerhafte Monitore in einer einzigen Ausführung des Fix-it Agents beheben, Systeme ohne native Integrationen durch automatisch generierte Workflow-Prüfungen in Ihr Compliance-Programm einbinden und Risikoregister so konfigurieren, dass die Felder in der genauen Reihenfolge angezeigt werden, die jedes Team benötigt.
Diese Aktualisierungen geben Datenschutz-, Sicherheits- und Risikoteams die Struktur, um Bewertungen durchzuführen, Compliance-Lücken zu schließen und die Abdeckung auf jedes System in ihrer Umgebung auszudehnen, und zwar mit weniger manuellem Aufwand bei jedem Schritt.
Für detaillierte Informationen zur Einrichtung und technische Dokumentation zu jeder dieser Funktionen besuchen Sie bitte die Sprinto Produktdokumentation.

Autorin
Srikar Sai
Als Senior Content Marketer bei SprintoSrikar Sai ist überzeugt, dass gute Inhalte standardmäßig zum Speichern geeignet sein sollten. Er schreibt über Cybersicherheit und GRC und hat sich zum Ziel gesetzt, mit jedem Beitrag etwas zu bewegen. Er ist außerdem ISO 27001-zertifizierter Lead Auditor.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


