




TL, DR:
| Die NIST-Phish-Skala geht über die einfache Klickratenmessung hinaus, indem sie Kontext- und Schwierigkeitsdimensionen einführt, die Phishing-Simulationen anhand technischer Hinweise, der Komplexität des Social Engineering und des Bewusstseins der Mitarbeiter bewerten. |
| Eine Umfrage unter 1,400 Organisationen ergab, dass 26 % im vergangenen Jahr vermehrt Phishing-Angriffe verzeichneten und 88 % davon Opfer von Ransomware wurden. Dies unterstreicht den Zusammenhang zwischen Phishing-Anfälligkeit und schwerwiegenden geschäftlichen Folgen. |
| Die Skala hilft Sicherheitsverantwortlichen dabei, die Phishing-Angriffstypen zu identifizieren, für die ihr Unternehmen am anfälligsten ist, Schulungslücken aufzudecken und Simulationen zu entwickeln, die aussagekräftige Verhaltenserkenntnisse statt reiner Kennzahlen liefern. |
82 % der Angriffe wurden gemeldet. 10.3 Milliarden Dollar Schaden entstanden. Die Anzahl der Phishing-Versuche stieg um 30 %. Muss man da noch mehr sagen? Phishing ist verbreiteter und schädlicher als wir denken. Doch unsere Versuche, es einzudämmen, beschränken sich weiterhin auf einmalige Schulungen und die Erfassung oberflächlicher Kennzahlen zur Messung der Phishing-Resistenz.
Hier kommt die NIST-Phish-Skala ins Spiel – ein einfacher, aber effektiver Ansatz, um zu verstehen, warum manche Mitarbeiter auf Phishing-Angriffe hereinfallen, warum andere nicht und wie Sie als Sicherheitsverantwortlicher diese Erkenntnisse nutzen können, um bessere Schulungsprogramme zu erstellen, die richtigen Kennzahlen zu erfassen, um die unternehmensweite Widerstandsfähigkeit gegen Phishing-Angriffe zu messen und effektive Strategien einzusetzen, um Phishing-Angriffe im Keim zu ersticken.
Was ist die NIST-Phishing-Skala?
Im Gegensatz zum simplen Ansatz der Klickrate, den die meisten Unternehmen zur Erfolgsmessung ihrer Sicherheitsschulungen nutzen, berücksichtigt die NIST Phish Scale entscheidende Dimensionen wie Kontext und Schwierigkeitsgrad. Sie hilft Ihnen, Ihre Phishing-Simulationen anhand von Faktoren wie technischen Hinweisen, Social Engineering und der Realität Ihrer Mitarbeiter zu bewerten. Außerdem unterstützt sie Sie dabei, die Phishing-Angriffe, für die Ihr Unternehmen am anfälligsten ist, präzise zu identifizieren und gezielt Schulungslücken zu schließen.
Die Art und Weise, wie die meisten Unternehmen das Phishing-Risiko messen, ist grundlegend fehlerhaft. Wenn Ihr Sicherheitsteam immer noch niedrigen Klickraten hinterherjagt, anstatt aussagekräftige Verhaltensanalysen zu gewinnen, richten Sie mehr Schaden als Nutzen an. Die NIST-Phishing-Skala ist der Weckruf, den die Branche braucht, doch nur wenige hören zu. Lassen Sie uns Klartext reden und darüber sprechen, warum Ihre Phishing-Kennzahlen dringend einer grundlegenden Überarbeitung bedürfen."
Rachna Dutta, IT-Sicherheitsberaterin Sprinto
Warum ist die NIST-Phish-Skala jetzt relevant?
Eine Studie mit 1,400 befragten Organisationen ergab, dass 26 % im letzten Jahr einen Anstieg von Phishing-Angriffen verzeichneten und 88 % dieser Organisationen Opfer von Ransomware wurden. Dies unterstreicht den Zusammenhang zwischen Phishing und geschäftskritischen Folgen. Die Einhaltung der NIST CSF 2.0-Richtlinien bietet einen strukturierten Ansatz zur Reduzierung dieser miteinander verknüpften Risiken.
Der gemeinsame Nenner? Phishing-Trainings, die isoliert betrachtet werden. Nicht alle Phishing-E-Mails sind gleich. Manche sind raffiniert gestaltet und auf eine bestimmte Zielgruppe zugeschnitten, andere hingegen sind allgemein gehalten und leicht zu erkennen. Die Erfolgsquote von Simulationen zu verfolgen, ohne sie gegen komplexe Techniken wie Social Engineering und kontextbezogene Fallen, die Angreifer einsetzen, zu testen, vermittelt ein trügerisches Gefühl der Sicherheit.
Ein Beispiel: Eine schlecht formulierte Phishing-E-Mail mit offensichtlichen Rechtschreibfehlern täuscht vielleicht nur wenige Nutzer. Eine professionell gestaltete, kontextbezogene E-Mail, die legitime interne Kommunikation imitiert, kann hingegen selbst Ihre sicherheitsbewusstesten Mitarbeiter in die Irre führen. Die Klickraten mögen in beiden Fällen gleich sein, doch die daraus gezogenen Lehren sind grundverschieden.
Die Phish-Skala dient nicht nur der Messung der Benutzerleistung und deren Kontextualisierung. Sie zwingt Organisationen dazu, schwierigere Fragen zu stellen:
- War die E-Mail wirklich so herausfordernd?
- Sind die Nutzer aufgrund der ausgefeilten Funktionen oder aufgrund von Schulungslücken darauf hereingefallen?
- Welche Rolle spielen Umweltfaktoren wie der Zeitpunkt oder Stress bei ihren Entscheidungen?
Die Wissenschaft der NIST-Phish-Skala
Phishing ist nicht nur eine Sicherheitslücke – es ist ein menschliches Problem. Und wie alle menschlichen Probleme hat es psychologische Ursachen. Jeder Klick auf einen Phishing-Link wird höchstwahrscheinlich durch eine Kombination aus kognitiven Verzerrungen, Stress, emotionalen Auslösern und der Tendenz zu blitzschnellen Entscheidungen unter Druck bedingt.
Es ist weniger ein Intelligenzproblem als vielmehr ein Problem der äußeren Faktoren, die menschliche Entscheidungen beeinflussen.
Was sind also diese Faktoren?
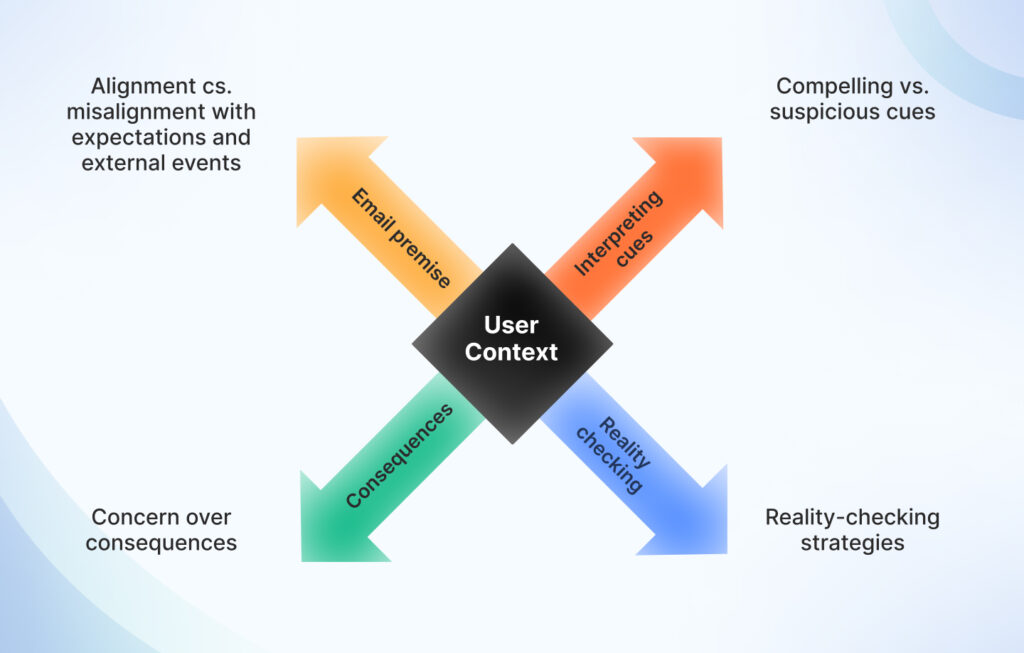
Diese Faktoren lassen sich in vier Kategorien unterteilen: Übereinstimmung mit den Prämissen, wahrgenommene Legitimität, Dringlichkeit und Sorgfalt.
Lassen Sie uns sie im Detail besprechen:
1) Prämissenausrichtung
Die sogenannte Prämissenanpassung ist eine Technik, mit der Angreifer die Routine des Empfängers, ein kürzlich abgeschlossenes Projekt, einen vertrauten Kontakt oder eine anstehende Aufgabe ausnutzen, um Vertrauen zu gewinnen und dessen Abwehr zu schwächen. Indem sie den Kontext der E-Mail mit vertrauten Hinweisen verknüpfen, ahmen sie ihre Realität nach, um legitimer zu wirken und Verdacht zu vermeiden. Diese Taktik nutzt eine typisch menschliche Eigenschaft aus – das Vertrauen in das, was vertraut erscheint.
Ein Angreifer zielt beispielsweise auf einen Projektmanager eines Bauunternehmens ab. Die E-Mail-Domain imitiert die eines Lieferanten, und die E-Mail nennt das aktuelle Projekt des Projektmanagers oder listet die für das Projekt gelieferten Artikel auf. Anschließend spricht der Angreifer die ausstehende Zahlung als dringendes Problem an und droht, die Lieferung des restlichen Materials bis zum Zahlungseingang zurückzuhalten.
Der detaillierte und dringliche Inhalt der E-Mail richtet sich direkt an den Projektmanager. Er zwingt ihn zu schnellem Handeln, ohne ihm Zeit zu lassen, die Rechnung oder die Legitimität des Absenders zu prüfen. Der Projektmanager kann eine infizierte Rechnungsdatei im Anhang der E-Mail öffnen oder über den Link eine Zahlung veranlassen.
2) Komplexität von Cueus
Nicht alle Phishing-E-Mails sind gleich. Manche sind leichter zu erkennen, andere erfordern ein Auge fürs Detail, um selbst kleinste Unregelmäßigkeiten in der E-Mail zu bemerken.
Bei der Analyse der Anatomie einer Phishing-E-Mail ist es unerlässlich, dass jeder Fachmann – nicht nur das IT-Sicherheitsteam – die subtileren Hinweise versteht und darauf reagiert, die eine echte Nachricht von einem böswilligen Versuch unterscheiden.
Eine Studie von Forschern des NIST ergab, dass Personen, die auf Phishing-E-Mails klickten, und solche, die dies nicht taten, Warnsignale unterschiedlich wahrnahmen. Diejenigen, die nicht klickten, wurden misstrauisch, sobald auch nur Kleinigkeiten nicht stimmten. Beispielsweise erwähnte eine E-Mail eine angehängte PDF-Datei, während die tatsächliche Datei eine .docx-Datei war.
3) Dringlichkeit und Folgen
Im beruflichen Umfeld, wo die Arbeitsleistung eng mit der Arbeitsplatzsicherheit verknüpft ist, kann die Angst vor einer Eskalation der Situation, dem Aufdecken eines Fehlers oder negativem Feedback bestimmte Handlungen besonders stark motivieren. Dies gilt insbesondere dann, wenn diese Handlungen einen autoritären Tonfall aufweisen.
Solche Phishing-Angriffe nutzen eine grundlegende Emotion aus – die Angst vor Konsequenzen.
Stellen Sie sich vor, Sie erhalten eine E-Mail, die sich als Nachricht Ihres Vorgesetzten ausgibt und Sie streng fragt, warum ein wichtiger Bericht nicht an den Kunden übermittelt wurde. Ihre Schilderung des Versäumnisses wird übersprungen und Ihrer Neugier überlassen. Die E-Mail schlägt Ihnen dann vor, den übersehenen Bericht in der angehängten Datei einzusehen oder, schlimmer noch, Ihre Zugangsdaten preiszugeben, um Ihre bisherige Arbeit zu bestätigen.
In diesem Szenario imitiert der Phisher nicht nur eine E-Mail-Adresse, sondern erzeugt auch ein Szenario, das Dringlichkeit und Angst hervorruft.
4) Sorgfalt
Forscher des NIST sind sich bewusst, dass bösartige Taktiken im Keim erstickt werden könnten, wenn man darin geschult wäre, die Realität einer Situation einzuschätzen. Nehmen wir das vorherige Beispiel: Wenn der Empfänger sicher ist, dass keine Aufgaben ausgelassen wurden oder sich daran erinnert, dass keine solchen Berichte angefordert wurden, kann er den Dringlichkeitsfaktor umgehen und die Informationen über sicherere und privatere Kanäle wie Slack oder Microsoft Teams überprüfen.
Wie man die NIST-Phishing-Skala anwendet
Mit diesen Erkenntnissen können Sicherheitsverantwortliche ihre Konzepte überarbeiten, um bessere Phishing-Schulungsprogramme zu entwickeln, aussagekräftigere Kennzahlen zur Nachverfolgung zu definieren und zu verstehen, wie sich ihre Widerstandsfähigkeit gegenüber Phishing-Angriffen schlägt.
Wenn Sie beispielsweise die Erkennungsschwierigkeit auf der Y-Achse und die Hinweise auf der Y-Achse abbilden würden
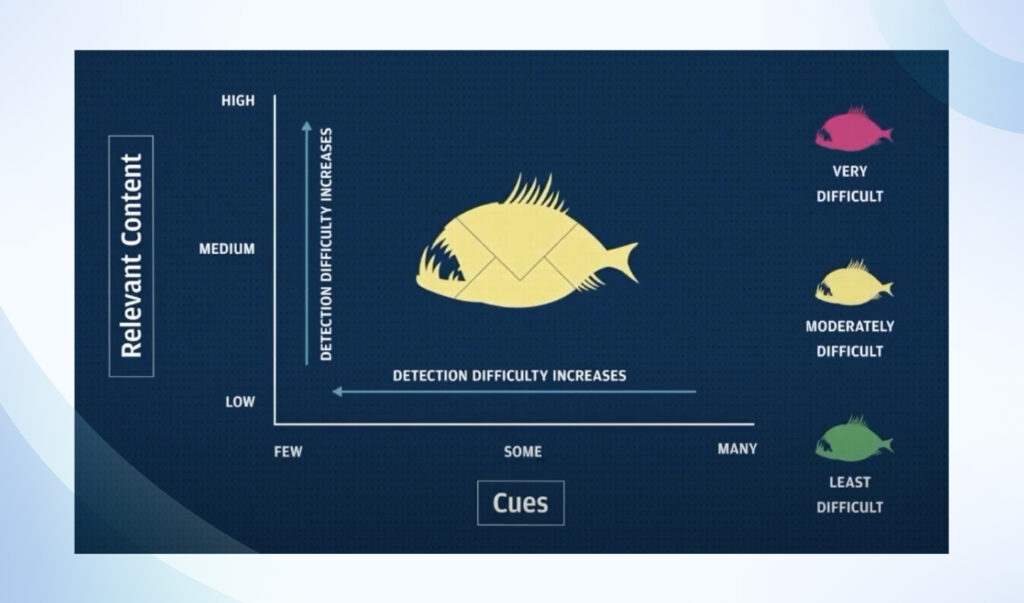
Alternativ können Sie es so modifizieren, dass kognitive Anreize wie Dringlichkeit, Autorität und mehr einbezogen werden, indem Sie eine Tabelle verwenden, um eine Matrix zu erstellen.
| Prämisse Ausrichtung | Erkennungsschwierigkeiten | Komplexität der Hinweise | Erkennungsschwierigkeiten | Kognitive Taktik | Handlungsimpuls | Endergebnis |
| Simuliert einen Arbeitsplatzprozess | Hoch | Rechtschreib- und Grammatikfehler | Niedrig | Angst vor den Konsequenzen | Hoch | Medium |
| Hat Relevanz für den Arbeitsplatz | Medium | Fehlende Angaben zum Unterzeichner | Hoch | Geld-/Rufverlust | Hoch | Hoch |
| Passt zu anderen Situationen oder Ereignissen | Hoch | Allgemeine Begrüßung | Medium | Verlust des Coupon-Angebots | Niedrig | Medium |
Sobald Sie die Matrix haben, können Sie mit der Erstellung besserer Phishing-Simulationen beginnen, indem Sie Folgendes verfolgen:
1) Klickraten im Vergleich zum Phishing-Komplexitätswert
Die Messung der Klickraten im Verhältnis zur Komplexität von Phishing-Angriffen hilft Ihnen, genau zu erkennen, wo Ihre Organisation Schwächen aufweist. Mit diesem Wissen können Sie Ihre Phishing-Schulungsprogramme anpassen und deren Fortschritt verfolgen, um so deren Effektivität zu messen.
Wenn beispielsweise die Klickraten bei E-Mails mit hoher Übereinstimmung der Kernaussage, aber geringem Handlungsimpuls hoch sind, können Sie Ihr Training so ausrichten, dass es auf die Bewertung solcher E-Mails abzielt.
2) Wiederholungsklicker
Die Identifizierung von Mitarbeitern, die wiederholt klicken, ermöglicht es Ihnen, den Fokus auf diejenigen Mitarbeiter zu richten, die zusätzliche Schulungen benötigen, und so Ihre schwächsten Stellen zu beheben. Dieser gezielte Ansatz trägt nicht nur zur Reduzierung von Sicherheitslücken bei, sondern macht die betroffenen Mitarbeiter auch zu Sicherheitsexperten, sobald sie das volle Verständnis ihrer Auslöser und Schwachstellen verstanden haben.
3) Identifizierung von Sicherheitsbeauftragten
Die Identifizierung und Förderung von Sicherheitsbeauftragten innerhalb eines Unternehmens kann Phishing-Präventionsprogramme deutlich stärken, insbesondere wenn die Sicherheitsteams personell stark ausgelastet sind. Diese Beauftragten fungieren als Stellvertreter des zentralen Sicherheitsteams und erweitern dessen Reichweite und Einfluss im gesamten Unternehmen. Durch den Einsatz von kompetenten und engagierten Mitarbeitern können Unternehmen sicherstellen, dass das Sicherheitsbewusstsein und bewährte Verfahren kontinuierlich auf allen Ebenen gefördert werden, auch in Bereichen, in denen das Sicherheitsteam nicht physisch präsent sein kann.
4) Sicherheit spielerisch gestalten
Diese Kennzahlen können auch genutzt werden, um positives Verhalten und robuste Sicherheitspraktiken unternehmensweit spielerisch zu belohnen. Unternehmen können problemlos ein gestaffeltes Belohnungssystem einführen, den Fortschritt der Mitarbeitenden verfolgen und ihnen Auszeichnungen verleihen, sobald sie sich zu Sicherheitsexperten entwickeln.
Schulen Sie Ihre Teams und behalten Sie Ihre Sicherheitslage im Blick mit Sprinto
Tools zur Automatisierung der Einhaltung von Vorschriften wie Sprinto Die Fähigkeit einer Organisation, ein robustes Sicherheitsprofil gegen Bedrohungen aufrechtzuerhalten, wird durch Funktionen wie kontinuierliche Kontrollüberwachung und automatisierte Schulungsbereitstellung deutlich verbessert. Durch die Automatisierung der Planung und Durchführung von Phishing-Schulungen, Sprinto stellt sicher, dass die Mitarbeiter regelmäßig aktuelle Schulungen erhalten, wodurch das Sicherheitsbewusstsein hoch gehalten wird und die Mitarbeiter Phishing-Versuche besser erkennen und darauf reagieren können. Darüber hinaus SprintoDie kontinuierliche Kontrollüberwachung gewährleistet, dass Sicherheitsmaßnahmen wie Phishing-Filter, E-Mail-Gateways und andere technische Kontrollen stets einwandfrei funktionieren. Diese permanente Überwachung hilft, Abweichungen von den erwarteten Sicherheitseinstellungen schnell zu erkennen und zu beheben, potenzielle Sicherheitslücken zu verhindern und die Abwehr des Unternehmens gegen ausgeklügelte Phishing-Angriffe zu stärken.
Erhalten Sie einen Echtzeit-Überblick über das Risiko
Häufig gestellte Fragen

Autorin
Virgil
Virgil ist Marketingfachmann bei Sprinto Er verbindet sein Medien-Know-how mit seiner Expertise im Bereich Cybersicherheit und schafft so Inhalte, die wirklich Anklang finden. Bekannt dafür, komplexe Themen der Cybersicherheit und des Governance, Risk & Compliance (GRC) verständlich zu erklären, vereint er technisches Fachwissen mit erzählerischem Talent. Wenn er nicht gerade schreibt, beschäftigt er sich mit den neuesten Trends in der Cybersicherheit, diskutiert geopolitische Themen oder entspannt sich bei einer guten Tasse Kaffee.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


