




TL; DR
| Der NIST CSF, entwickelt vom National Institute of Standards and Technology (NIST), dessen Mission es ist, die Innovationskraft und Wettbewerbsfähigkeit der USA in der Industrie zu fördern, bietet einen freiwilligen, aber dennoch systematischen Rahmen für das Management von Cybersicherheitsrisiken. |
| Eine effektive Implementierung des NIST CSF erfordert eine auf die Besonderheiten der Organisation zugeschnittene Anwendung seiner Kernfunktionen, Reifegrade und seines Profils, um eine generische Anwendung für Risikomanagement und strategische Ausrichtung zu vermeiden. |
| Der typische Fehler besteht darin, den NIST CSF als statische Checkliste zur Einhaltung von Vorschriften zu behandeln, anstatt als dynamische, risikobasierte Methodik, die kontinuierlich an den jeweiligen Kontext einer Organisation und das sich entwickelnde Bedrohungsumfeld angepasst werden muss. |
Einer Studie aus dem Jahr 2024 zufolge beliefen sich die durchschnittlichen Kosten eines Datenlecks weltweit auf 4.88 Millionen US-Dollar . Dies unterstreicht die Notwendigkeit robuster Cybersicherheits-Frameworks. Das NIST Cybersecurity Framework (CSF) bietet einen systematischen Ansatz zur Risikominderung, indem es Richtlinien bereitstellt, die Unternehmen beim Schutz ihrer wertvollen Vermögenswerte unterstützen.
Während die Cybersicherheitskontrollen des NIST eine solide Grundlage für die Cybersicherheit bieten, sind sich Unternehmen möglicherweise nicht sicher, wo sie anfangen sollen, wie sich diese Kontrollen auf frühere Risikobewertungen beziehen und was sie konkret tun müssen, um die Daten- und Systemintegrität zu verbessern.
Darüber hinaus besteht die Frage nach verpflichtender versus freiwilliger Anwendung. Dieser Blog beschreibt die Entwicklung einer Cybersicherheitsstrategie von einer Vorgabe hin zu einem praktischen Leitfaden für den Aufbau einer sichereren und besseren digitalen Welt.

Was sind die NIST Cybersecurity Framework Controls?
Das NIST Cybersecurity Framework (CSF) ist eine freiwillige Sammlung von Standards, Richtlinien und bewährten Verfahren, die vom National Institute of Standards and Technology (NIST) entwickelt wurden (NIST) um Organisationen aller Größen und Arten dabei zu helfen, Cybersicherheitsrisiken zu managen und zu reduzieren.
Ursprünglich konzentrierten sich die Cybersicherheitskontrollen des NIST auf kritische Infrastrukturen, doch CSF 2.0 erweitert dies auf Organisationen. Es verfolgt einen mehrschichtigen Ansatz für die Cybersicherheitsarchitektur mit sechs Hauptfunktionen: Steuerung, Identifizierung, Schutz, Erkennung, Reaktion und Wiederherstellung.
Das Rahmenwerk bietet einen systematischen Ansatz zur Stärkung des Datenschutzes, zur Implementierung von Cybersicherheit im Rahmen des Unternehmensrisikomanagements, des Lieferkettenrisikomanagements, des Datenschutzes und der IoT-Sicherheit sowie zur Einhaltung globaler Standards.
Liste der NIST CSF-Kontrollen
Wenn von „NIST CSF-Kontrollen“ die Rede ist, ist es wichtig zu verdeutlichen, dass das NIST Cybersecurity Framework (CSF) keine feste Liste von verbindlichen Kontrollen vorgibt. Vielmehr beschreibt es eine Reihe von übergeordneten Funktionen, Kategorien und Unterkategorien – im Wesentlichen angestrebte Cybersicherheitsergebnisse. Diese Ergebnisse sollen Organisationen dabei unterstützen, Cybersicherheitsrisiken zu managen und zu reduzieren.
Das CSF ist in fünf Kernfunktionen gegliedert – Identifizieren, Schützen, Erkennen, Reagieren und Wiederherstellen –, die jeweils in 23 Kategorien und 108 Unterkategorien unterteilt sind . Für eine Zuordnung auf Kontrollebenen nutzen Organisationen das CSF typischerweise in Kombination mit Kontrollkatalogen wie NIST 800-53, um konkrete Maßnahmen abzuleiten.
Aus Sicherheitssicht ist NIST CSF darauf ausgelegt, Sie beim Risikomanagement und der Identifizierung Ihrer Risiken zu unterstützen. Und aus geschäftlicher Sicht: Wenn Ihre Kunden im Bereich kritischer Infrastrukturen tätig sind, werden sie alle Anforderungen an die NIST-Standards stellen.
Steve Siedeman, Innovationsdirektor, Prescient Security
Gute Ratschläge summieren sich. Profitieren Sie vom Wissen der führenden Köpfe im Bereich GRC – jetzt beitreten!
Hier finden Sie eine Zusammenfassung, wie das NIST CSF 2.0 die Cybersicherheit organisiert, eine detaillierte Erläuterung der NIST CSF-Kontrollliste, die die Beziehung zwischen Funktionen, Kategorien, Unterkategorien und den Orten der Implementierung der Kontrollen hervorhebt:
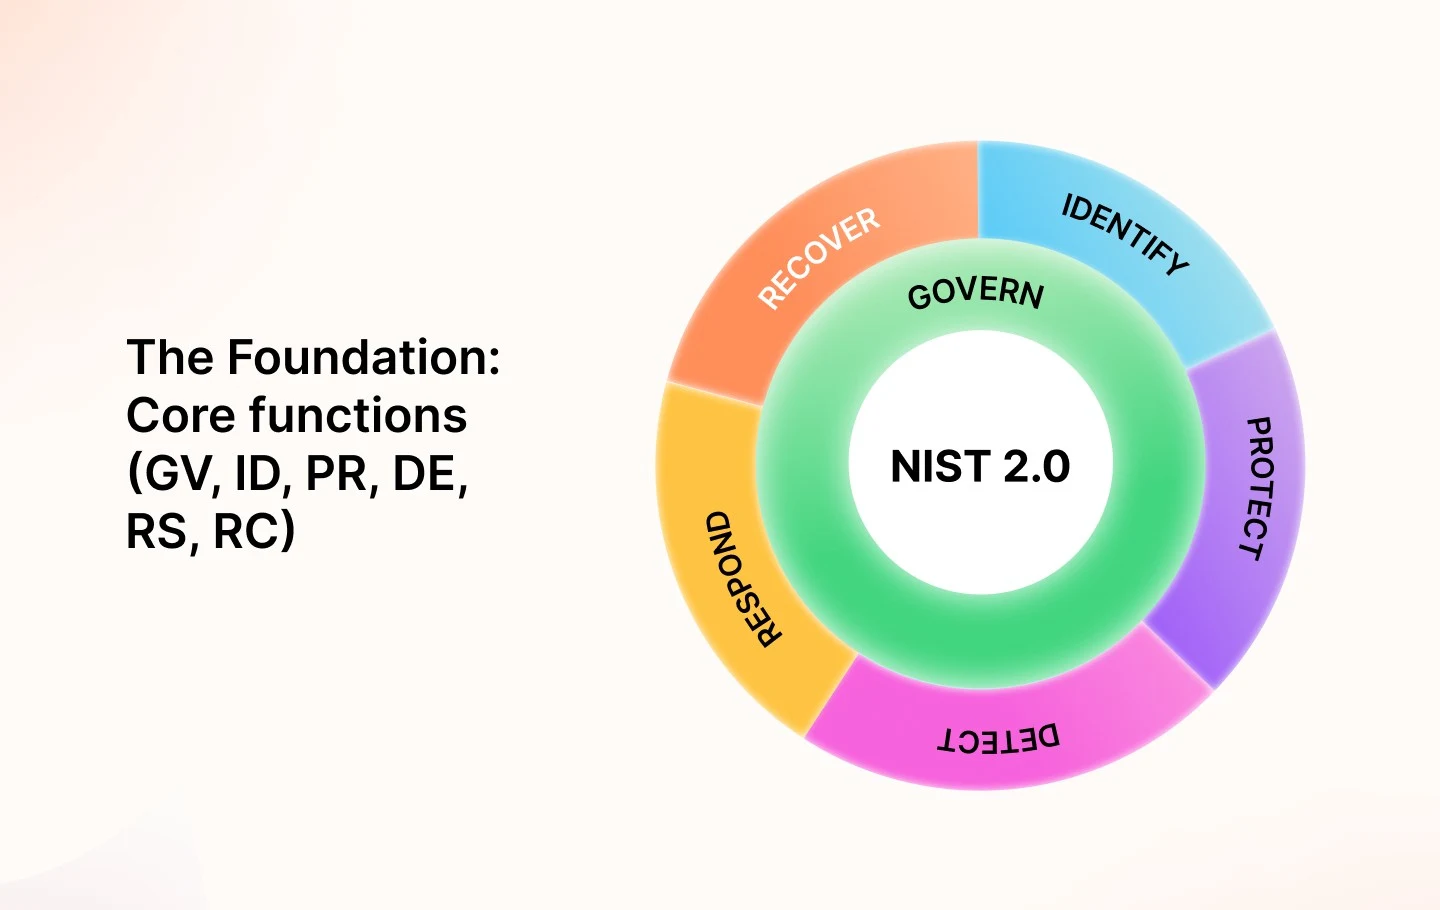
Die Grundlage: Kernfunktionen (GV, ID, PR, DE, RS, RC)
Das NIST Cybersecurity Framework (CSF) bietet eine gute Grundlage für das Management von Cybersicherheitsrisiken. Seine sechs Kernfunktionen – Regieren (GV), Identifizieren (ID), Schützen (PR), Erkennen (DE), Reagieren (RS) und Wiederherstellen (RC) – manifestieren sich als umsetzbare Sicherheitsprozesse.
| Funktion | Kategorie | Unterkategorie |
| Govern (GV): Einrichtung einer strategischen Aufsicht Governance legt die Cybersicherheitsrichtlinien des Unternehmens fest und stimmt Risikotoleranz und Strategie aufeinander ab. Rollen, Richtlinien und Compliance verbinden Cybersicherheit mit dem unternehmensweiten Risikomanagement. | Organisatorischen Kontext: Die Organisation kennt ihre Mission, die Erwartungen der Interessengruppen, die Abhängigkeiten und die rechtlichen/vertraglichen Anforderungen, die ihre Entscheidungen im Bereich des Cybersicherheitsrisikomanagements beeinflussen. | GV.OC-01: Die Organisationsmission verstehen und wie sie das Cybersicherheitsrisikomanagement beeinflusst GV.OC-02: Kenntnisse und Erwartungen interner und externer Stakeholder an die Cybersicherheit GV.OC-03: Management der rechtlichen, regulatorischen und vertraglichen Anforderungen an die Cybersicherheit (einschließlich bürgerlicher Freiheiten und Datenschutz) GV.OC-04: Kritische Ziele, Fähigkeiten und Dienstleistungen, von denen externe Interessengruppen abhängen und mit denen sie kommunizieren GV.OC-05: Ermittlung und Beschreibung der Abhängigkeiten der Organisation von externen Ergebnissen, Fähigkeiten und Dienstleistungen |
| Risikomanagementstrategie: Die Organisation legt ihre Prioritäten, Einschränkungen und ihre Risikobereitschaft fest, kommuniziert diese und nutzt sie, um Entscheidungen im Bereich des operationellen Risikos zu steuern. | GV. RM-01: Festlegung und Vereinbarung von Risikomanagementzielen mit den Stakeholdern GV. RM-02: Festlegung, Kommunikation und Überarbeitung von Risikoappetit- und Risikotoleranzerklärungen GV. RM-03: Abstimmung der Aktivitäten und Ergebnisse des Cybersicherheitsrisikomanagements mit den Prozessen des unternehmensweiten Risikomanagements GV. RM-04: Festlegung und Kommunikation einer strategischen Ausrichtung für geeignete Risikobewältigungsoptionen GV. RM-05: Einrichtung von Kommunikationswegen für Cybersicherheitsrisiken im gesamten Unternehmen, einschließlich Risiken von Drittanbietern und Lieferanten GV. RM-06: Standardisierung und Kommunikation des Rahmens zur Berechnung, Dokumentation, Kategorisierung und Priorisierung von Cybersicherheitsbedrohungen GV. RM-07: Strategische Chancen (positive Risiken) erkennen und in die Cybersicherheitsrisikobewertung von Organisationen integrieren | |
| Rollen, Verantwortlichkeiten und Befugnisse (GV. RR): Die Organisation legt Rollen, Verantwortlichkeiten und Befugnisse im Bereich Cybersicherheit fest und kommuniziert diese, um Rechenschaftspflicht und Verbesserungen zu gewährleisten. | GV.RR-01: Festlegung der Verantwortung und Rechenschaftspflicht der Unternehmensführung für Cybersicherheitsrisiken und Förderung einer risikobewussten, ethischen und sich kontinuierlich verbessernden Kultur GV.RR-02: Definition, Verteilung, Verständnis und Ausführung von Rollen, Verantwortlichkeiten und Befugnissen im Bereich Cybersicherheit. GV.RR-03: Zuweisung angemessener Ressourcen gemäß der Cybersicherheitsrisikostrategie, Rollen, Verantwortlichkeiten und Richtlinien GV.RR-04: Integration von Cybersicherheit in Personalpraktiken | |
| Richtlinie (GV. PO): Festlegung und Durchsetzung der Cybersicherheitsvorschriften | GV.PO-01: Entwicklung, Information und Anwendung einer Richtlinie zum Cybersicherheitsrisikomanagement auf Grundlage des organisatorischen Kontexts, der Strategie und der Prioritäten GV.PO-02: Überprüfung, Überarbeitung, Kommunikation und Implementierung der Richtlinie zum Informationssicherheitsrisikomanagement zur Minderung von Veränderungen bei Anforderungen, Bedrohungen, Technologien und der Organisationsmission. | |
| Aufsicht (GV.OV): Überwachung und Verbesserung des Cybersicherheitsprogramms | GV.OV-01: Untersuchung der Ergebnisse von Cybersicherheitsrisikomanagementstrategien zur Beeinflussung und Anpassung von Strategie und Ausrichtung GV.OV-02: Neugestaltung und Verbesserung des Ansatzes für das Cybersicherheitsrisikomanagement zur Erfüllung organisatorischer Anforderungen und zur Risikoabdeckung GV.OV-03: Bewertung und Überwachung der Leistungsfähigkeit des organisatorischen Cybersicherheitsrisikomanagements zur Ermittlung erforderlicher Anpassungen | |
| Cybersicherheits-Lieferkettenrisikomanagement (GV. SC): Risikomanagement von Drittbeziehungen | GV.SC-01: Einrichtung und Vereinbarung eines Programms, einer Strategie, von Zielen, Richtlinien und Prozessen für das Risikomanagement in der Cybersicherheits-Lieferkette GV.SC-02: Festlegung, Kommunikation und Koordinierung der Cybersicherheitsrollen und -verantwortlichkeiten von Lieferanten, Kunden und Partnern intern und extern GV.SC-03: Integration des Risikomanagements der Cybersicherheits-Lieferkette in die Prozesse des Cybersicherheits- und Unternehmensrisikomanagements, der Risikobewertung und der Prozessoptimierung GV.SC-04: Priorisierung und Identifizierung von Lieferanten anhand ihrer Kritikalität. GV.SC-05: Entwicklung, Priorisierung und Einbeziehung von Anforderungen zur Bewältigung von Cybersicherheitsrisiken in der Lieferkette in Vereinbarungen und Verträgen. GV.SC-06: Planung und Durchführung von Sorgfaltsprüfungen zur Risikoprävention vor dem Eingehen formeller Lieferanten- oder Drittbeziehungen GV.SC-07: Identifizierung, Dokumentation, Priorisierung, Bewertung, Reaktion auf und Überwachung der Risiken, die von Lieferanten und anderen Dritten während der Geschäftsbeziehung ausgehen. GV.SC-08: Einbeziehung relevanter Lieferanten und Drittorganisationen in die Planung, Reaktion und Wiederherstellung bei Vorfällen GV.SC-09: Integration von Sicherheitskontrollen der Lieferkette in Cybersicherheits- und Unternehmensrisikomanagementprogramme und Management ihrer Leistungsfähigkeit während des gesamten Lebenszyklus von Technologieprodukten und -dienstleistungen GV.SC-10: Berücksichtigung der Aktivitäten am Ende einer Partnerschaft oder eines Dienstleistungsvertrags in Risikomanagementplänen für die Lieferkette im Bereich Cybersicherheit | |
| Identifizieren (ID): Kartierung von Risiken und Vermögenswerten Die Identifizierung von Kontrollmaßnahmen erfordert eine Bestandsaufnahme der Anlagen und eine Risikobewertung, um Prioritäten für Sicherheitsmaßnahmen festzulegen. Sie setzt ein tiefes Verständnis des Geschäftsumfelds und potenzieller Bedrohungen voraus. | Asset-Management (ID.AM): Identifizierung und Verwaltung geschäftskritischer Assets (Daten, Hardware usw.) basierend auf ihrer Bedeutung und ihrem Risiko | ID.AM-01: Hardwarebestände werden geführt ID.AM-02: Es werden Inventare von Software, Diensten und Systemen geführt. ID.AM-03: Darstellungen der autorisierten Netzwerkkommunikation und Datenflüsse werden aufrechterhalten. ID.AM-04: Inventare der vom Lieferanten bereitgestellten Dienste werden aufrechterhalten. ID.AM-05: Anlagen werden nach Klassifizierung, Kritikalität, Ressourcen und Missionsauswirkungen priorisiert. ID.AM-07: Es werden Inventare der Daten und der zugehörigen Metadaten geführt. ID.AM-08: Verwaltung von Systemen, Hardware, Software, Diensten und Daten über ihren gesamten Lebenszyklus hinweg |
| Risikobewertung (ID.RA): Verständnis der Cybersicherheitsbedrohungen für die Organisation | ID.RA-01: Aufdeckung, Bestätigung und Dokumentation von Sicherheitslücken in Anlagen ID.RA-02: Empfang von Informationen über Cyberbedrohungen aus Informationsaustauschquellen und -gruppen ID.RA-03: Aufdeckung und Dokumentation von Bedrohungen, intern und extern ID.RA-04: Ermittlung und Dokumentation möglicher Bedrohungsauswirkungen und Ausnutzungswahrscheinlichkeiten. ID.RA-05: Nutzung von Bedrohungen, Schwachstellen, Wahrscheinlichkeiten und Auswirkungen zum besseren Verständnis des inhärenten Risikos und zur Festlegung der Prioritäten bei der Risikobewältigung ID.RA-06: Auswahl, Priorisierung, Planung, Nachverfolgung und Kommunikation von Risikoreaktionen ID.RA-07: Verwaltung, Risikofolgenanalyse, Erfassung und Überwachung von Änderungen und Ausnahmen ID.RA-08: Durchführung von Prozessen zum Empfangen, Analysieren und Reagieren auf Meldungen von Sicherheitslücken ID.RA-09: Beurteilung der Authentizität und Integrität von Hardware und Software vor Erwerb und Nutzung ID.RA-10: Bewertung kritischer Lieferanten vor der Übernahme | |
| Verbesserung (ID.IM): Erkennen von Möglichkeiten zur Optimierung des Cybersicherheitsrisikomanagements | ID.IM-01: Erkennen von Verbesserungen aus Beurteilungen ID.IM-02: Identifizierung von Verbesserungen durch Sicherheitsschulungen und -tests, einschließlich Anbietern. ID.IM-03: Identifizierung von Verbesserungen durch den Betrieb laufender Prozesse. ID.IM-04: Entwicklung, Pflege und Verbesserung von Maßnahmen zur Reaktion auf Sicherheitsvorfälle und anderen Sicherheitsplänen | |
| Schutz (PR): Umsetzung präventiver Maßnahmen Protect integriert Kontrollmechanismen zur Risikominderung, von der Identitätsverwaltung über Schulungen und Datensicherheit bis hin zu Verteidigungsinstrumenten in technischen, physischen und administrativen Bereichen. | Identitätsmanagement, Authentifizierung und Zugriffskontrolle (PR.AA): Zugriffskontrolle auf Vermögenswerte | PR.AA-01: Verwaltung der Dienste und Hardwareidentitäten sowie der Anmeldeinformationen autorisierter Benutzer. PR.AA-02: Nachweis und Verknüpfung von interaktionskontextbasierten Identitäten mit Anmeldeinformationen PR.AA-03: Überprüfung von Benutzern, Diensten und Hardware PR.AA-04: Schutz, Übermittlung und Überprüfung von Identitätsbestätigungen PR.AA-05: Definition, Verwaltung, Durchsetzung und Prüfung von Zugriffsrechten, Berechtigungen und Autorisierungen, einschließlich des Prinzips der minimalen Berechtigungen und der Funktionstrennung PR.AA-06: Verwaltung, Überwachung und Durchsetzung des physischen Zugangs zu Vermögenswerten |
| Sensibilisierung und Schulung (PR.AT): Schulung der Mitarbeiter zu Cybersicherheitsverfahren | PR.AT-01: Grundlegende Sensibilisierung und Schulung zur Cybersicherheit für alle Mitarbeiter PR.AT-02: Gezielte Sensibilisierung und Schulung im Bereich Cybersicherheit für Personen in bestimmten Funktionen | |
| Datensicherheit (PR.DS): Wahrung der Vertraulichkeit, Integrität und Verfügbarkeit von Daten | PR.DS-01: Schutz der Vertraulichkeit, Integrität und Verfügbarkeit ruhender Daten PR.DS-02: Gewährleistung der Vertraulichkeit, Integrität und Verfügbarkeit von Daten während der Übertragung PR.DS-10: Vertraulichkeit, Verfügbarkeit und Vollständigkeit der verwendeten Daten gewährleisten PR.DS-11: Erstellen, Schützen, Verwalten und Authentifizierung von Datensicherungen | |
| Plattformsicherheit (PR.PS): Schutz von Hardware, Software und Diensten | PR.PS-01: Umsetzung und Durchsetzung von Konfigurationsmanagementmaßnahmen; PR.PS-02: Wartung, Austausch und Entfernung von Software im Zusammenhang mit Risiken PR.PS-03: Wartung, Austausch und Entfernung von Hardware im Zusammenhang mit Risiken; PR.PS-04: Generierung und Bereitstellung von Protokolldatensätzen für die kontinuierliche Überwachung PR.PS-05: Verhinderung der Installation und Ausführung nicht autorisierter Software PR.PS-06: Integration sicherer Softwareentwicklungspraktiken und Bewertung ihrer Wirksamkeit | |
| Resilienz der Technologieinfrastruktur (PR.IR): Sicherstellung der Resilienz der Technologieinfrastruktur | PR.IR-01: Schutz von Netzwerken und Umgebungen vor unberechtigtem logischem Zugriff und Nutzung PR.IR-02: Schutz von Technologieanlagen vor Umweltgefahren PR.IR-03: Umsetzung von Resilienzmechanismen unter normalen und ungünstigen Bedingungen PR.IR-04: Ausreichende Ressourcenkapazität zur Gewährleistung der Verfügbarkeit | |
| Detect (DE): Kontinuierliche BedrohungsüberwachungDetect konzentriert sich auf die Sicherheitsüberwachung und die Analyse von Anomalien, um Bedrohungen in Echtzeit zu erkennen und so sofortige Sicherheit zu gewährleisten. | Kontinuierliche Überwachung (DE.CM): Anlagen regelmäßig auf nachteilige und negative Ereignisse überwachen | DE.CM-01: Überwachung von Technologiedienstleistungen und -netzwerken DE.CM-02: Überwachung des physischen Raums DE.CM-03: Überwachungstechnologie und menschliche Aktivität DE.CM-06: Überwachung der Aktivitäten und Dienstleistungen externer Dienstleister; DE.CM-09: Überwachung der in der Datenverarbeitung eingesetzten Hardware, Software und Daten |
| Analyse unerwünschter Ereignisse (DE.AE): Untersuchung von Ereignissen zur Feststellung, ob ein Vorfall vorliegt | DE.AE-02: Untersuchung potenzieller unerwünschter Ereignisse, um mehr über die damit verbundene Aktivität zu erfahren. DE.AE-03: Korrelation von Informationen aus mehreren Quellen DE.AE-04: Ermittlung des geschätzten Umfangs und der Auswirkungen unerwünschter Ereignisse DE.AE-06: Bereitstellung von Daten zu unerwünschten Ereignissen für autorisiertes Personal und Ausrüstung DE.AE-07: Einbeziehung von Informationen zu Cyberbedrohungen und anderen Situationsinformationen in die Analyse DE.AE-08: Meldung von Vorfällen, wenn unerwünschte Ereignisse bestimmte Kriterien erfüllen | |
| Reaktion (RS): Maßnahmen und Schadensbegrenzung bei VorfällenDie Reaktion gliedert das Vorfallmanagement von der Planung über die Kommunikation und Analyse bis hin zur Schadensbegrenzung, um eine schnelle Reaktion und das Lernen aus Vorfällen zu ermöglichen. | Vorfallmanagement (RS.MA): Reaktion auf erkannte Vorfälle | RS.MA-01: Durchführung des Notfallplans in Abstimmung mit relevanten Dritten. RS.MA-02: Sichtung und Überprüfung von Vorfallsmeldungen. RS.MA-03: Kategorisierung und Priorisierung von Vorfällen. RS.AN-04: Eskalation von Vorfällen nach Bedarf. RS.MA-05: Anwendung von Kriterien zur Aktivierung der Wiederherstellung nach einem Vorfall. |
| Vorfallanalyse (RS.AN): Analyse von Vorfällen | RS.AN-03: Durchführung einer Analyse zur Ermittlung des Vorfallgeschehens und der Ursache RS.AN-06: Aufzeichnung der während einer Untersuchung getroffenen Maßnahmen und Wahrung ihrer Integrität RS.AN-07: Erfassung und Wahrung der Integrität von Vorfalldaten und Metadaten; RS.AN-08: Abschätzung und Bestätigung des Ausmaßes eines Vorfalls | |
| Meldung und Kommunikation von Vorfällen (RS.CO): Meldung und Kommunikation von Vorfällen | RS.CO-02: Benachrichtigung interner und externer Stakeholder über Vorfälle RS.CO-03: Bereitstellung von Informationen für bestimmte interne und externe Stakeholder | |
| Vorfallminderung (RS.MI): Maßnahmen zur Reduzierung der Auswirkungen von Vorfällen | RS.MI-01: Eindämmung von Vorfällen RS.MI-02: Beseitigung von Vorfällen | |
| Wiederherstellung (RC): Wiederherstellung der BetriebsstabilitätDie Wiederherstellung konzentriert sich auf die Wiederherstellung von Systemen und Abläufen nach dem Vorfall, wobei Planung, Kommunikation und Verbesserung im Vordergrund stehen, um Störungen zu minimieren. | Ausführung des Notfallwiederherstellungsplans (RC.RP): Durchführung von Wiederherstellungsmaßnahmen | RC.RP-01: Durchführung des Wiederherstellungsteils des Notfallplans RC.RP-02: Auswahl, Abgrenzung, Priorisierung und Durchführung von Wiederherstellungsmaßnahmen RC.RP-03: Integrität der Backups vor der Wiederherstellung überprüfen RC.RP-04: Berücksichtigung kritischer Missionsfunktionen und des Cybersicherheitsrisikomanagements bei der Planung des Betriebs nach einem Vorfall RC.RP-05: Überprüfung der Integrität wiederhergestellter Anlagen und Bestätigung des ordnungsgemäßen Betriebs RC.RP-06: Benachrichtigung über den Abschluss der Vorfallwiederherstellung und Abschluss der zugehörigen Dokumentation |
| Kommunikation zur Wiederherstellung nach einem Vorfall (RC.CO): Koordination der Wiederherstellungsmaßnahmen | RC.CO-03: Information der benannten internen und externen Stakeholder über den Fortschritt der Wiederherstellung RC.CO-04: Verbreitung von öffentlichen Wiederherstellungsaktualisierungen über autorisierte Kanäle |
Die Vernetzung der Kernfunktionen
Diese Kernfunktionen sind voneinander abhängig und bilden gemeinsam ein umfassendes Cybersicherheits-Framework. Durch die Kenntnis und Anwendung dieser grundlegenden Funktionen können Organisationen eine starke Sicherheitsstrategie entwickeln, die Risiken effizient begegnet und ihre Vermögenswerte schützt.
Bedeutung der NIST-CSF-Kontrollen:
Das NIST Cybersecurity Framework (CSF) ist von Bedeutung, da es einen strukturierten, flexiblen und weithin anerkannten Ansatz für das Management von Cybersicherheitsrisiken bietet. Es unterstützt Organisationen jeder Größe dabei, ihre aktuelle Sicherheitslage zu verstehen, Schwachstellen zu identifizieren und Verbesserungen auf Grundlage von Geschäftsanforderungen und Risikotoleranz zu priorisieren.
Risikomanagement: Das CSF bietet eine strukturierte Methode zur Definition, Analyse und Priorisierung von Cybersicherheitsrisiken, sodass Organisationen intern und extern einheitlich kommunizieren können. Transparenz ermöglicht es Organisationen, Cybersicherheitsmaßnahmen mit der Unternehmensstrategie zu verknüpfen und so die Priorisierung und Risikoanalyse zu verbessern.
Kontinuierliche Verbesserung: Organisationsprofile ermöglichen es Unternehmen, Verbesserungspotenziale zu erkennen und Optimierungen vorzunehmen. Der methodische Ansatz des Frameworks vereinfacht wiederholte Überprüfungen und Anpassungen. Die Gewährleistung der Integration ermöglicht kontinuierliche, feedbackbasierte Verbesserungen aus verschiedenen Quellen, darunter Geschäftsprozesse und Sicherheitstests.
Flexibilität: Die NIST CSF-Kontrollliste ist bewusst nicht-präskriptiv, branchen-, länder- und technologieunabhängig gestaltet, sodass Organisationen sie an ihre spezifischen Bedürfnisse anpassen können. Sie lässt sich mit bestehenden Risikomanagementsystemen und -rahmenwerken wie ISO 27001 und HIPAA kombinieren.
Integration: Das CSF integriert andere Initiativen zur Integration des ICT-Risikomanagements, wie z. B. Enterprise Risk Management (ERM), und ordnet sie Standardrahmen zu, wodurch das Risikomanagement auf ganzheitlicher Ebene verbessert wird.
Verbessert die Kommunikation: Es bietet eine gemeinsame Sprache zur Beschreibung von Cybersicherheitsrisiken und erleichtert so die wechselseitige Kommunikation zwischen den Beteiligten. Organisationsprofile vereinfachen zudem die Kommunikation über die Cybersicherheitslage einer Organisation.
Die „Govern“-Funktion in CSF 2.0 verdeutlicht die wachsende Bedeutung der Cybersicherheit und ihren Bezug zu Geschäftszielen und regulatorischen Standards. Das System verbessert zudem die Cyberresilienz, die Reaktion auf Sicherheitsvorfälle, die Wiederherstellung und das Reporting an die Geschäftsführung und ist somit eine unverzichtbare Informationsquelle für moderne Unternehmen.
NIST CSF control made easy with Sprinto:
Working with the NIST Cybersecurity Framework (CSF) will soon be an exercise in futility without its prescriptive language and application to concrete security practice. What if this were easy for you and transformed the intimidating task of implementing the NIST CSF into an effortless, streamlined process? Sprinto macht genau das.
Sprinto allows you to easily apply and map NIST CSF-Kontrollen to your entire infrastructure, from tactical processes to technical assets. Good cybersecurity is not a box-ticking exercise; it’s about building a strong and resilient security position. Sprinto achieves that by streamlining the most critical processes for compliance, providing clear visibility of your risk profile, and driving sustained cyber readiness.
Sprinto Optimiert die Einhaltung der NIST CSF-Richtlinien durch Automatisierung und transparentes Risikomanagement, intelligentes Mapping von Kontrollen und kontinuierliche Überwachung. Dies ermöglicht maßgeschneiderte Sicherheit jenseits von Checklisten, unterstützt fundierte Entscheidungen durch ein umfassendes Risikoregister und entspricht den Säulen des NIST CSF für flexible Zero-Trust-Sicherheit in verschiedenen Frameworks.
Häufig gestellte Fragen
Worin besteht der Unterschied zwischen NIST und NIST CSF?
CSF ist ein freiwilliger Standard für Organisationen, während NIST 800-53 für US-Regierungsauftragnehmer, föderale Informationssysteme und Bundesbehörden verpflichtend ist. CSF ist ein Rahmenwerk, NIST 800-53 hingegen eine Sammlung von Standards. CSF ist risikomanagementorientiert, NIST 800-53 bietet umfassende Sicherheitskontrollen.
Was sind die beiden NIST-Rahmenwerke?
Die beiden NIST-Rahmenwerke sind CSF und RMF.
NIST CSF ist ein freiwilliges Cybersicherheits-Framework für das Risikomanagement mit Kernfunktionen. NIST RMF (Risk Management Framework) ist ein Prozess zur Implementierung von Sicherheit in die Systementwicklung, insbesondere für Systeme der Bundesregierung.
Wie viele NIST CSF 2.0-Kontrollen?
Der NIST CSF 1.1 enthielt 23 Kategorien und 108 Unterkategorien bzw. Kontrollen. Nach umfangreichen Neuausrichtungen, Löschungen und Reorganisationen dieser Kategorien und Kontrollen umfasst die neue Version 22 Kategorien und 107 Unterkategorien.

Autorin
Heer Chheda
Heer ist Content-Marketerin bei SprintoMit ihrem Medienstudium hat sie ein Talent dafür, wirkungsvolle Worte zu finden. Wenn sie nicht gerade komplexe Cyberthemen analysiert, findet man sie beim Schwimmen oder beim Kochen. Als Geopolitik-Fan ist sie immer für eine Diskussion zu haben.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


