



Von Vorstandsprotokollen zu Risikoregistern: Der ungewöhnliche Weg eines GRC-Experten


Die meisten Leute im GRC-Bereich werden Ihnen sagen, dass sie eher zufällig in dieses Berufsfeld geraten sind.
Für Will Haddix begann dieser Weg fernab der üblichen Karriereleiter im Bereich IT-Sicherheit. Heute ist er stellvertretender CISO bei einem Fintech-Unternehmen. Sein Einstieg in die GRC-Branche wurde jedoch nicht durch Programmierung oder Zertifizierungen, sondern durch jahrelange Beobachtung von Führungsentscheidungen geprägt.
Seine Reise offenbart, welche Fähigkeiten tatsächlich darüber entscheiden, ob ein GRC-Experte effektiv ist.
Teil 1: Wie Will hierher kam
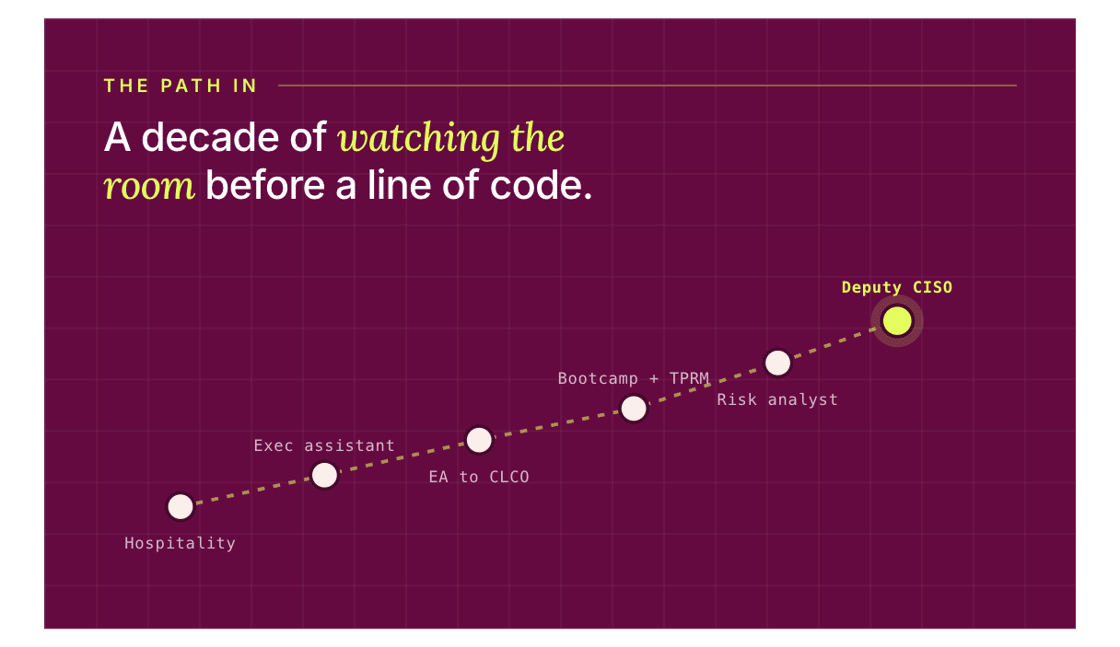
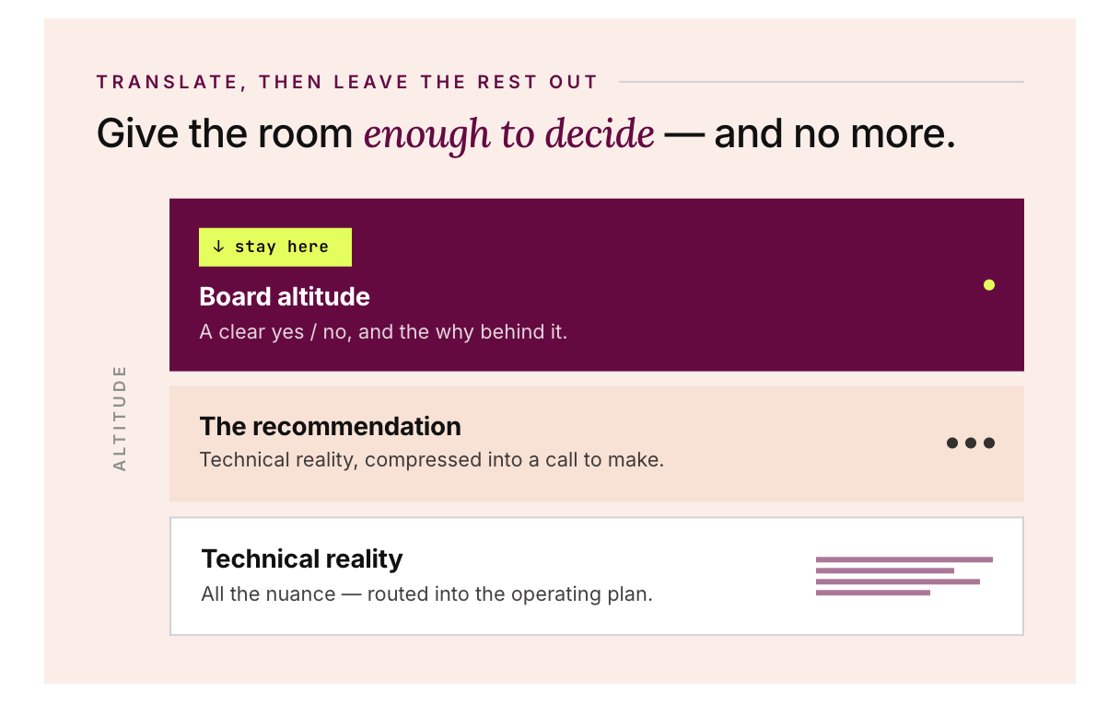
Will verbrachte sein erstes Jahrzehnt im Gastgewerbe. Zuerst im Empfang, dann als Assistent des stellvertretenden Geschäftsführers. Er erstellte Ausschussberichte, protokollierte Vorstandssitzungen und entwickelte Präsentationen für Führungskräfte, die selbst in den Bereichen Marketing, Finanzen und Recht tätig waren. Er lernte, komplexe Sachverhalte so aufzubereiten, dass der Vorstand darauf reagieren konnte. Und er lernte, was er weglassen sollte.
Wie Will es ausdrückte: „Man muss darauf achten, die richtige Höhe zu halten. Man muss ihnen nur genügend Informationen geben, damit sie fundierte Entscheidungen treffen können.“
Schließlich wechselte er zu einem Fintech-Unternehmen als Assistent des Leiters der Rechts- und Compliance-Abteilung. In dieser Funktion kam er erstmals mit dem GRC-Bereich in Kontakt und erkannte, dass der Bereich Cybersicherheit sein Spezialgebiet war.
Also tat er etwas, worüber die meisten reden, was aber nur wenige tun. Er fragte das GRC-Team, ob er neben seiner Tätigkeit als Executive Assistant auch Aufgaben im Bereich Drittanbieter-Risikomanagement übernehmen könne. Daraufhin schrieb er sich für ein sechsmonatiges Cybersecurity-Bootcamp an der Northwestern University ein, drei Abende pro Woche, zusätzlich zu sechs bis acht Stunden Arbeit am Wochenende. Er war gleichzeitig Executive Assistant, Junior-Mitglied des GRC-Teams und Bootcamp-Teilnehmer. Nach Abschluss des Bootcamps erwarb er die Security+-Zertifizierung. Der Governance Manager stellte ihn daraufhin als Risikoanalysten in Vollzeit ein.
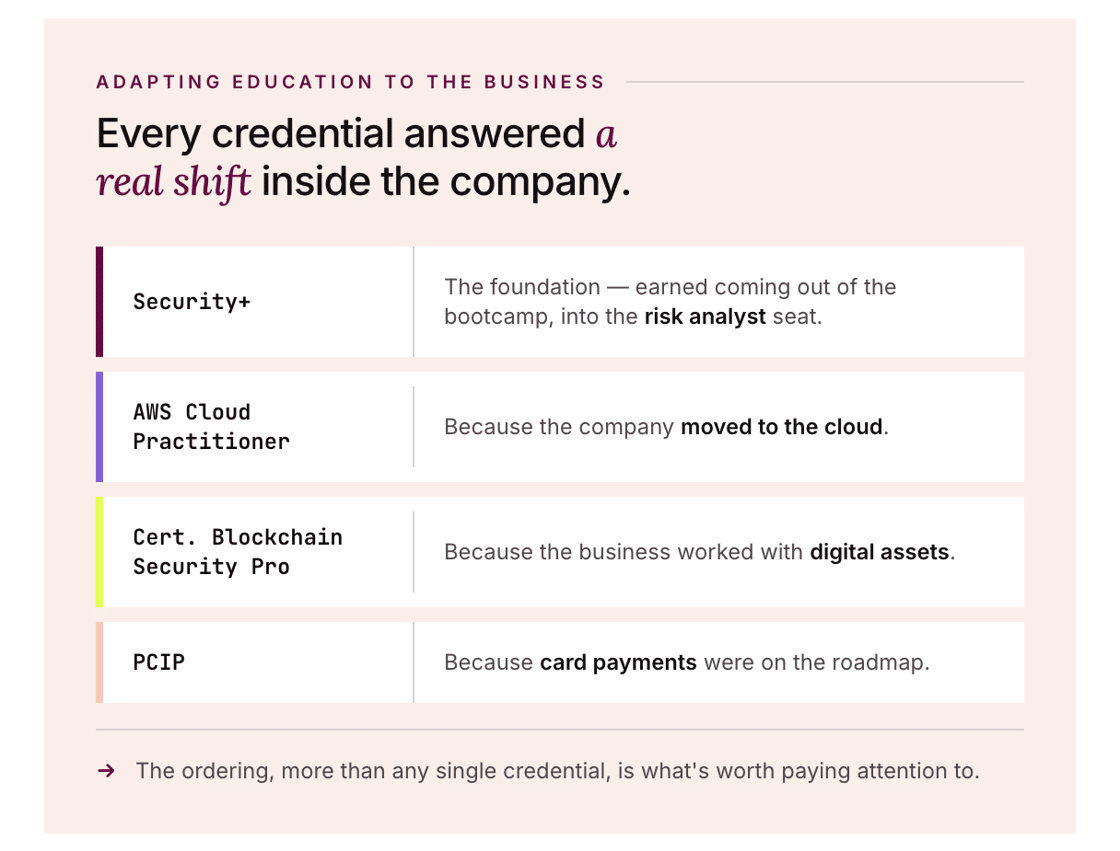
Dann sammelte er gezielt weitere Qualifikationen. AWS Cloud Practitioner, als das Unternehmen in die Cloud umzog. Zertifizierter Blockchain Security Professional, da das Unternehmen mit digitalen Assets arbeitete. PCIP, weil Kartenzahlungen geplant waren.
Vor einigen Monaten wurde Will zum stellvertretenden CISO befördert. Der Titel allein ist schon beeindruckend, aber die Zeitspanne ist die eigentliche Geschichte: Innerhalb kürzester Zeit stieg er von freiwilliger Mitarbeit im Bereich Drittanbieterrisikomanagement neben seiner Tätigkeit als Executive Assistant zum Leiter der Sicherheitsabteilung eines Fintech-Unternehmens auf.
Das ist nicht nur ein beruflicher Richtungswechsel. Es ist ein Fallbeispiel dafür, was im Bereich GRC tatsächlich Wirkung zeigt.
Teil 2: Was seine Reise tatsächlich offenbart
Die naheliegende Interpretation wäre, dass Will hart gearbeitet und Glück gehabt hat. Das stimmt zwar, aber es verkennt den übertragbaren Aspekt. Vier Fähigkeiten halfen ihm durch jeden Übergang – dieselben vier, die erfolgreiche GRC-Anwender von denen unterscheiden, die stagnieren.
Übersetzung zwischen zwei Welten
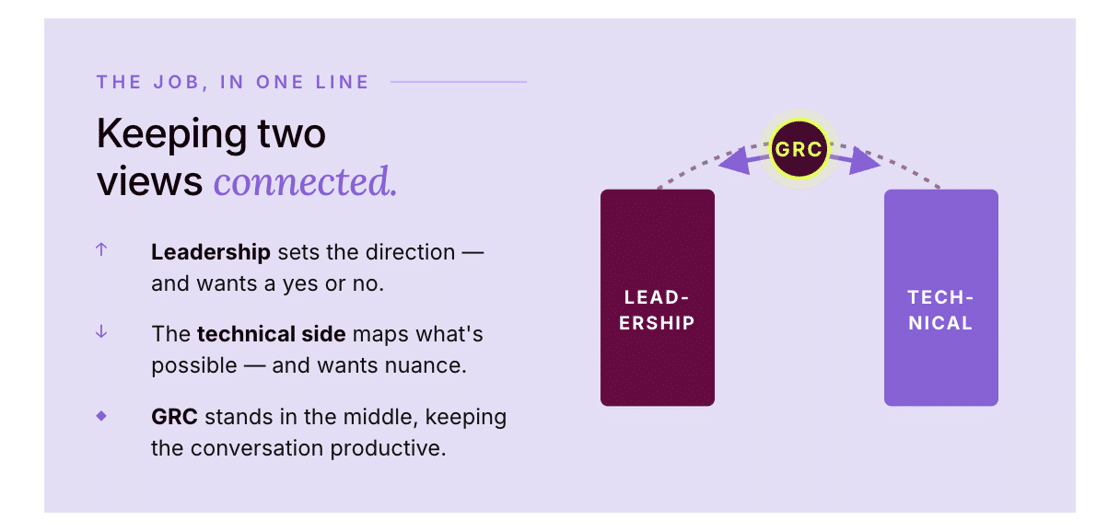
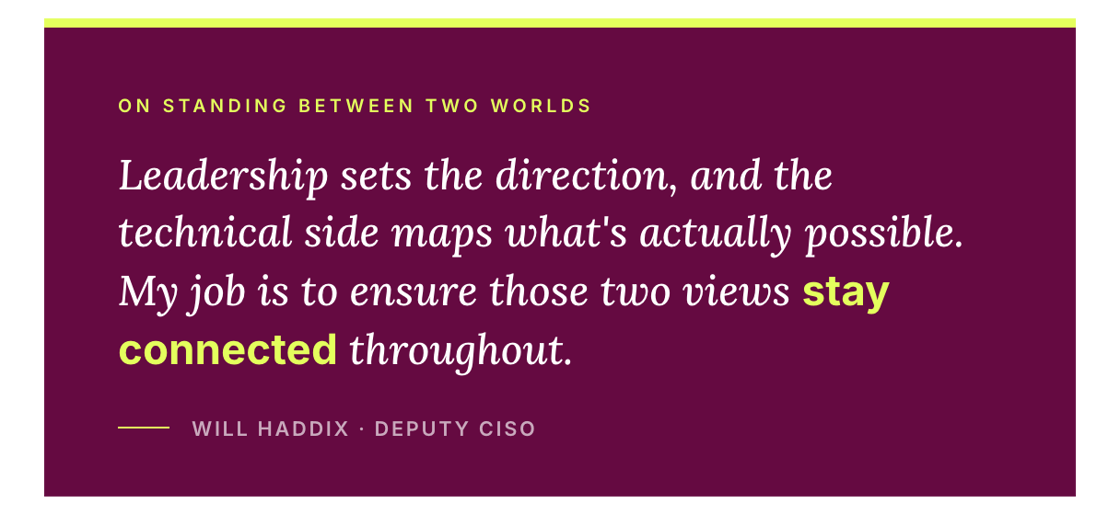
Dieser Satz bringt einen der wichtigsten Aspekte der GRC-Arbeit auf den Punkt: die Übersetzung.
GRC-Experten agieren oft zwischen zwei Gruppen, die sich ständig missverstehen. Die Führungsebene wünscht sich klare Empfehlungen. Die technischen Teams benötigen Spielraum für Nuancen. Die Aufgabe besteht nicht darin, diese Nuancen auszulöschen, sondern sie so aufzubereiten, dass das Unternehmen darauf reagieren kann. Ein guter GRC-Experte übersetzt die technische Realität in eine fundierte Managemententscheidung und integriert die verbleibende Komplexität in den operativen Plan.
Wills Vorbereitung darauf erfolgte in seinen Jahren als Executive Assistant, lange vor dem Bootcamp. Als er schließlich als Risikoanalyst tätig wurde, war diese Fähigkeit bereits vorhanden.
Die zweite Fähigkeit wirkt auf den ersten Blick beleidigend simpel. Doch dann betrachtet man den Inhalt eines GRC-Programms im mittleren Stadium: Eine Kontrollbibliothek mit Hunderten von Einträgen, ein Lieferantenverzeichnis, das quartalsweise wächst, und ein Risikoregister, das nur dann nützlich ist, wenn es aktuell ist. Das alles ist konzeptionell einfach. Doch ohne disziplinierte Nachverfolgung bricht alles zusammen.
Die tiefere Erkenntnis liegt darin, dass Organisation im Bereich GRC über die persönliche Produktivität hinausgeht. Es geht darum, Systeme zu schaffen, die auch dann stabil bleiben, wenn man sich zurückzieht. Als Will die Verantwortung für das Drittanbieter-Risikomanagement übernahm, erbte er einen Prozess, der für ein voll besetztes Team konzipiert war, das inzwischen verkleinert worden war. Anstatt mehr zu arbeiten, passte er die Struktur an die neuen Rahmenbedingungen an. Das ist die Kunst: Systemdesign unter Berücksichtigung von Einschränkungen – weit mehr als bloßes Listen erstellen.
Alles am Risiko festmachen
Die meisten GRC-Programme häufen Kontrollen an, wie sich auf einem Dachboden Kisten ansammeln. Wills Disziplin dagegen:
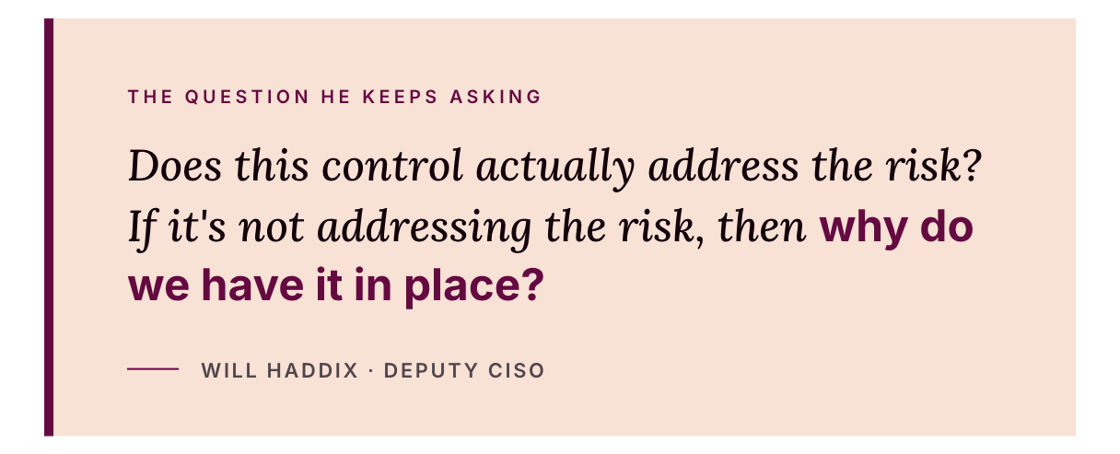
Die eigentliche Herausforderung besteht darin, auf eine Kontrollmaßnahme zu verzichten. Jede Kontrollmaßnahme verursacht Kosten in Form von Aufmerksamkeit, Aufwand und Wartung, und das Anhäufen unnötiger Maßnahmen lenkt die Aufmerksamkeit von den wirklich wichtigen ab. Die Fähigkeit zu sagen: „Diese Maßnahme adressiert kein reales Risiko für uns“ und die Begründung dafür zu dokumentieren, entscheidet darüber, ob Ihr Programm dem Unternehmen dient oder nur sich selbst.
Kontinuierliches Lernen, abgestimmt auf die Geschäftsziele
Wills Zertifizierungsweg ist das beste Beispiel. Jede einzelne Zertifizierung steht für eine reale Veränderung im Unternehmen. Diese Disziplin, die eigene Unternehmensstrategie genauso sorgfältig zu lesen wie Rahmenwerke, ist diejenige, die die meisten Praktiker bei ihrer eigenen Weiterbildung vernachlässigen.
Er hob außerdem einen Tipp hervor, der in keinem Sicherheitslehrplan enthalten ist: Wenn Sie nervös werden, wenn Sie mit Führungskräften sprechen, besuchen Sie einen Improvisationskurs oder treten Sie Toastmasters bei. Das ist die wirkungsvollste Investition in Ihre Fähigkeiten, die die meisten Berufseinsteiger im Bereich Governance, Risk & Compliance tätigen können, und sie geht weit über Zertifizierungsprogramme hinaus.
Die Durchgangslinie
Alle vier dieser Fähigkeiten sind unabhängig von tiefgreifendem technischem Fachwissen, Framework-Spezialisierung oder einer CISSP-Zertifizierung.
Wills Werdegang mag auf dem Papier ungewöhnlich erscheinen. Der rote Faden ist jedoch, dass er in jeder Position mindestens eine dieser Fähigkeiten erlernte, bevor er überhaupt in den Sicherheitsbereich wechselte. Die Zertifizierungen kamen später und waren wichtig. Sie bauten aber auf einem Fundament auf, das die meisten Karrieren im Sicherheitsbereich vernachlässigen.
Diese Reihenfolge ist wichtiger als jede Qualifikation, um auf sie zu achten.
Abonnieren Sie unseren Newsletter, um vollen Zugriff auf die Inhalte zu erhalten.

Autorin
Srikar Sai
Als Senior Content Marketer bei SprintoSrikar Sai ist überzeugt, dass gute Inhalte standardmäßig zum Speichern geeignet sein sollten. Er schreibt über Cybersicherheit und GRC und hat sich zum Ziel gesetzt, mit jedem Beitrag etwas zu bewegen. Er ist außerdem ISO 27001-zertifizierter Lead Auditor.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


