




TL, DR:
| Ein ISMS ist ein Rahmenwerk aus Richtlinien, Verfahren und Kontrollen zur Steuerung von Informationsrisiken. |
| Der Artikel erläutert, wie die Arbeit mit ISMS Vertraulichkeit, Integrität, Verfügbarkeit, Verantwortlichkeit und das Vertrauen der Interessengruppen unterstützt. |
| Es behandelt außerdem Komponenten, Einführungsschritte, häufige Herausforderungen und die Ausrichtung an ISO 27001. |
Die meisten Unternehmen denken anfangs nicht daran, dass sie ein ISMS benötigen. Sie stoßen erst dann darauf, wenn ein wichtiger Auftrag durch einen Sicherheitsfragebogen blockiert wird oder ein Kunde Nachweise über die implementierten Kontrollmechanismen verlangt. Dann wird die Notwendigkeit einer klaren Struktur dringlich.
Ein ISMS verdeutlicht Risiken, weist Verantwortlichkeiten zu und signalisiert Vertrauen bei den Stakeholdern.
Dieser Blog beleuchtet die Grundlagen eines ISMS und erklärt die Kernkonzepte rund um seine Komponenten, Schritte, häufige Herausforderungen und bewährte Verfahren.
Was ist ein Informationssicherheitsmanagementsystem (ISMS)?
Ein Informationssicherheits-Managementsystem (ISMS) ist ein strukturierter Rahmen aus Richtlinien, Verfahren und Kontrollen, der Informationsrisiken systematisch managt, um Datensicherheit, Vertraulichkeit, Integrität und Verfügbarkeit zu gewährleisten. Die meisten Teams nutzen für den Aufbau ihres ISMS eine Checkliste nach ISO 27001 als Grundlage, da ISO 27001 der am weitesten verbreitete Standard für die Implementierung und Zertifizierung von ISMS ist.
Gemäß ISO/IEC 27000, Abschnitt 3.31, wird ein ISMS definiert als „eine Reihe von miteinander verbundenen oder interagierenden Elementen einer Organisation zur Festlegung von Richtlinien, Zielen und Prozessen zur Erreichung dieser Ziele im Zusammenhang mit der Informationssicherheit.“
Warum ist die Implementierung eines ISMS wichtig?
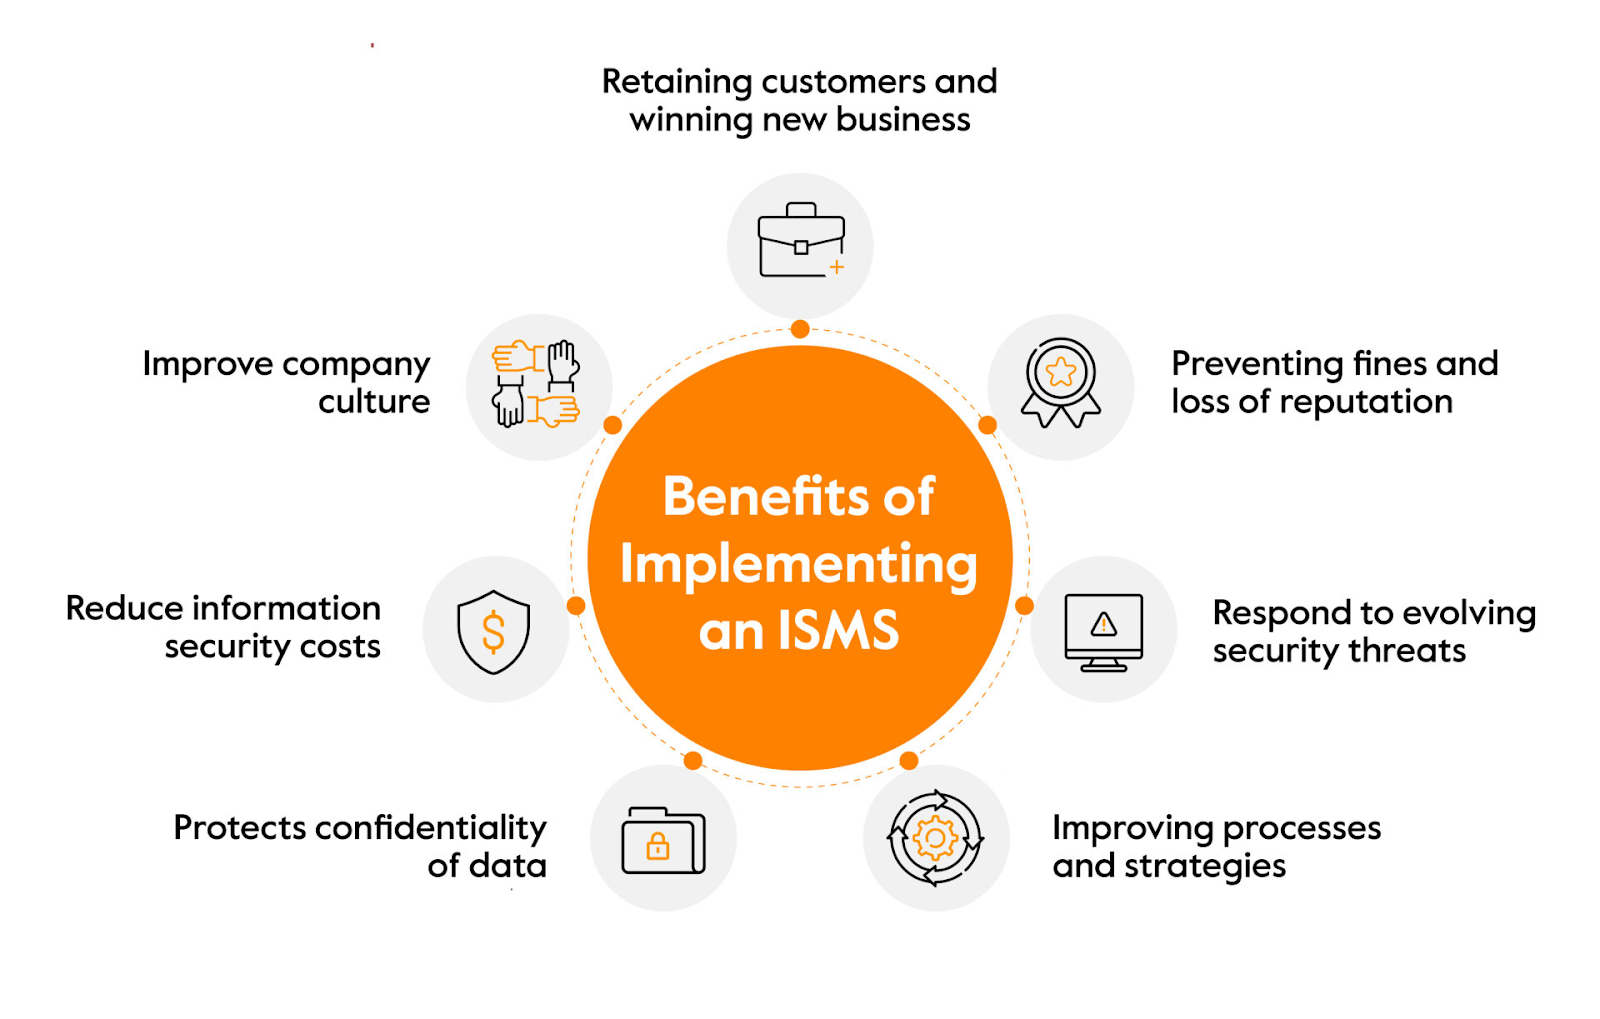
Ein Informationssicherheitsmanagementsystem (ISMS) ermöglicht es Unternehmen, Risiken für Informationswerte wie Kundendaten, Finanzdaten, geistiges Eigentum und Geschäftsgeheimnisse zu identifizieren, zu bewerten und zu minimieren. Durch die Implementierung von Verschlüsselung, Zugriffsbeschränkungen und Überwachung können Unternehmen Datenpannen, Datenlecks und unbefugten Zugriff verhindern. Darüber hinaus unterstützt es Ihr Unternehmen in folgenden Bereichen:
1. Verbesserung der Sicherheitslage
Ein ISMS bietet eine klare, unternehmensweite Methode zur Identifizierung und Abwehr von Bedrohungen, wodurch Schwachstellen und das Risiko von Sicherheitsverletzungen reduziert werden. Es zentralisiert die Sicherheitsmaßnahmen und gewährleistet, dass alle Abteilungen einheitliche Best Practices anwenden. Bei neuen Bedrohungen ermöglicht das ISMS-Framework schnelle Aktualisierungen von Richtlinien und Kontrollen und hält die Abwehr flexibel.
2. Kontinuierliche Einhaltung gewährleisten
Mit Rahmenwerken wie ISO 27001 integriert ein ISMS Sicherheit in Ihre täglichen Arbeitsabläufe und unterstützt Sie dabei, jederzeit auditbereit und konform mit verschiedenen Standards zu sein. Es vereinfacht die Dokumentation und die Beweiserhebung und macht Audits schneller und weniger störend. Durch die Operationalisierung von Compliance vermeiden Teams den Aufwand periodischer Checklisten und entwickeln stattdessen eine Kultur der ständigen Bereitschaft.
3. Risikoexposition reduzieren
Durch die Anwendung strukturierter Risikobewertungen und -kontrollen trägt ein ISMS dazu bei, Datenlecks, Betrug und Betriebsunterbrechungen zu verhindern. Ihr ISMS fungiert wie eine dynamische Karte Ihrer Bedrohungslandschaft und verknüpft Kontrollen mit spezifischen Risiken und Assets. Es sorgt außerdem für mehr Transparenz bei der Risikoverantwortung innerhalb der Teams, sodass Verantwortlichkeiten klar definiert sind.
4. Vertrauen bei den Stakeholdern aufbauen
Kunden, Investoren und Partner erwarten zunehmend nachweisbare Belege für Ihre Sicherheitsmaßnahmen. Ein ISMS liefert diese Belege. Diese Transparenz beschleunigt Vertriebsprozesse, vereinfacht die Due-Diligence-Prüfung und stärkt den Markenruf.
Was sind die wichtigsten Komponenten eines ISMS?
Ein umfassender und systematischer Ansatz zur Informationssicherheit kann Unternehmen dabei helfen, sensible Daten zu schützen, Vorschriften einzuhalten und die operative Resilienz zu stärken. Wie in der LinkedIn-Compliance-Community anerkannt, bilden diese fünf Komponenten die Kernstruktur eines effektiven Informationssicherheits-Managementsystems (ISMS):
1. Umfang und Kontext
Der Geltungsbereich definiert die Grenzen des ISMS – welche Assets, Geschäftsbereiche, Standorte und Systeme einbezogen werden. Dies beinhaltet die Analyse interner und externer Gegebenheiten, rechtlicher und regulatorischer Anforderungen sowie der Erwartungen der Stakeholder. Die Festlegung eines klaren Geltungsbereichs gewährleistet, dass das ISMS mit den Unternehmenszielen und den betrieblichen Gegebenheiten übereinstimmt.
2. Risikobewertung und Behandlung
Eine Risikobewertung umfasst die Identifizierung von Informationssicherheitsrisiken. Dies beinhaltet die Bewertung von Bedrohungen, Schwachstellen und deren potenziellen Auswirkungen auf das Unternehmen.
Auf Grundlage dieser Bewertung müssen Sie Risikobehandlungsstrategien anwenden – wie etwa Minderung, Übertragung, Vermeidung oder Akzeptanz – und diese in einem Risikobehandlungsplan dokumentieren, der auf die Risikobereitschaft der Organisation abgestimmt ist.
3. Richtlinien und Verfahren
Erstellen Sie dokumentierte Informationssicherheitsrichtlinien und zugehörige Verfahren, um eine einheitliche Umsetzung der Kontrollen zu gewährleisten. Diese umfassen Bereiche wie Zugriffsmanagement, Datenverarbeitung, Reaktion auf Sicherheitsvorfälle und zulässige Nutzung. Die Richtlinien müssen von der Geschäftsleitung genehmigt, den relevanten Stakeholdern mitgeteilt und regelmäßig überprüft und aktualisiert werden.
4. Kontrollen und Maßnahmen
Implementieren Sie operative, technische und administrative Kontrollen auf Grundlage der identifizierten Risiken und der gewählten Behandlungsoptionen. Die Kontrollen müssen relevanten Compliance-Rahmenwerken (z. B. ISO 27001 Anhang A) zugeordnet und auf ihre Wirksamkeit validiert werden. Dies umfasst sowohl präventive als auch detektive Mechanismen wie Verschlüsselung, Multi-Faktor-Authentifizierung und Protokollierung.
5. Überwachung und Überprüfung
Es sollte ein Prozess zur kontinuierlichen Überwachung der Kontrollleistung und der Gesamteffektivität des ISMS etabliert werden. Dieser umfasst interne Audits, Managementbewertungen, Kontrolltests und die Überwachung der Einhaltung von Vorschriften. Ziel ist es, Schwachstellen frühzeitig zu erkennen, Vorfallstrends zu analysieren und Korrekturmaßnahmen durch einen geschlossenen Verbesserungsprozess einzuleiten.
Falls Sie eine ausführlichere Anleitung zur Einrichtung eines ISMS benötigen, finden Sie hier ein detailliertes Handbuch:
Laden Sie Ihr ISMS-Handbuch herunter
8 Schritte zur Implementierung eines ISMS
Hier sind die Schritte zur Implementierung eines Informationssicherheitsmanagementsystems in Ihrem Unternehmen:
1. Das ISMS-Projekt initiieren
Gemäß ISO/IEC 27001 Abschnitt 5.1 muss die oberste Führungsebene Führungsstärke und Engagement für das ISMS demonstrieren und sicherstellen, dass Rollen, Verantwortlichkeiten und Befugnisse zugewiesen und kommuniziert werden.
Das ISMS-Projektteam sollte funktionsübergreifende Stakeholder (z. B. IT, Personalwesen, Rechtsabteilung) umfassen, die klare Projektzeitpläne definieren, Verantwortlichkeiten zuweisen und übergeordnete Projektergebnisse festlegen.
2. Geschäftsanforderungen und regulatorische Verpflichtungen verstehen
Vor dem Aufbau von Kontrollsystemen ist es entscheidend zu verstehen, was und warum man etwas sichern möchte. Abschnitt 4.2 der ISO/IEC 27001 verpflichtet Organisationen, die Bedürfnisse und Erwartungen der beteiligten Parteien zu analysieren – dazu gehören Aufsichtsbehörden, Auditoren, Kunden und sogar interne Stakeholder wie die Personalabteilung oder die Entwicklungsabteilung.
Ein praktischer Ansatz besteht darin, ein Register der Compliance-Verpflichtungen zu erstellen, das rechtliche, vertragliche und regulatorische Anforderungen zusammenfasst. COBIT APO13.01 empfiehlt ebenfalls, diese Einflussfaktoren im Rahmen der Entwicklung einer effektiven Compliance-Strategie zu erfassen.
3. Geltungsbereich definieren
Sobald der Kontext klar ist, definieren Sie den Geltungsbereich Ihres ISMS. Abschnitt 4.3 der ISO/IEC 27001 schreibt die Dokumentation des Geltungsbereichs vor, einschließlich der Identifizierung der Organisationsgrenzen, physischen Standorte, Informationssysteme und abgedeckten Geschäftsfunktionen.
Für eine detaillierte Darstellung verwenden Sie Architekturskizzen, Anlagenverzeichnisse und Geschäftsbereichsdiagramme. Die Dokumentation des Projektumfangs muss von der Geschäftsleitung genehmigt und versionskontrolliert werden.
4. Führen Sie eine Gap-Analyse durch.
Bevor Sie etwas Neues einführen, sollten Sie den Ist-Zustand analysieren. Führen Sie eine Gap-Analyse anhand Ihres Zielstandards durch – sei es ISO 27001, NIST CSF oder ein anderes Rahmenwerk. Dabei werden die aktuellen Sicherheitspraktiken, technischen Konfigurationen und dokumentierten Prozesse den Kontrollanforderungen gegenübergestellt.
Interviews mit den Verantwortlichen für die Kontrollmaßnahmen, die Sammlung von Beweismitteln und die Prüfung von Dokumenten sind wesentliche Bestandteile dieses Prozesses. Das Ergebnis ist ein detaillierter Gap-Analysebericht, der Mängel und Bereiche mit Verbesserungsbedarf aufzeigt.
5. Eine Risikomanagementstrategie aufstellen.
Die Risikoanalyse bildet die Grundlage jedes Informationssicherheitsmanagementsystems (ISMS). Gemäß ISO/IEC 27001, Abschnitt 6.1, beginnen Sie mit der Identifizierung Ihrer Informationswerte, wie z. B. Daten, Anwendungen, Infrastruktur, Personal und Drittanbieter. Nutzen Sie Bedrohungsmodellierung, um Schwachstellen zu analysieren und Risiken anhand ihrer Auswirkungen und Eintrittswahrscheinlichkeit zu bewerten.
Als Nächstes definieren Sie einen Risikobehandlungsplan, der festlegt, ob jedes Risiko gemindert, übertragen, akzeptiert oder vermieden wird. Die Behandlungsentscheidungen müssen mit der Risikotoleranz Ihres Unternehmens übereinstimmen und in einem formalen Risikobehandlungsplan dokumentiert werden. Erstellen Sie abschließend eine Anwendbarkeitserklärung (Statement of Applicability, SoA), in der Sie die implementierten Kontrollen und die Gründe für jede Auswahl darlegen.
6. ISMS-Dokumentation entwickeln
Die Implementierung eines ISMS erfordert eine gut strukturierte, auditierbare Dokumentation. Gemäß ISO/IEC 27001 Abschnitt 7.5 sind wichtige Dokumente wie die Informationssicherheitspolitik, die Risikobewertungsmethodik, die Anwendbarkeitserklärung (SoA) und die zugehörigen Verfahren zu pflegen.
Alle Dokumente müssen einem standardisierten Format folgen, Versionskontrollmetadaten enthalten und in einem kontrollierten Dokumentenmanagementsystem gespeichert werden. Relevante Stakeholder müssen Vorlagen für Prozesse wie Incident Response, Zugriffskontrolle und Datenklassifizierung prüfen und genehmigen.
7. Kontrollmechanismen und Prozesse implementieren
Die Umsetzung der Kontrollmaßnahmen orientiert sich am Risikobehandlungsplan. Verwenden Sie die Kategorien des ISO/IEC 27001 Annex A oder des NIST CSF, um Kontrollmaßnahmen auszuwählen, die spezifische Risiken adressieren. Dazu gehören beispielsweise technische Maßnahmen wie Festplattenverschlüsselung und Multi-Faktor-Authentifizierung oder administrative Kontrollen wie Hintergrundüberprüfungen und Offboarding-Verfahren.
Wenden Sie Konfigurationsbaselines (z. B. CIS-Benchmarks) an, implementieren Sie Überwachungstools (z. B. SIEM, Endpoint Detection) und integrieren Sie Ticketsysteme, um die Workflow-Validierung sicherzustellen. Jede Kontrollmaßnahme muss dokumentiert, konsistent implementiert und durch Tests überprüfbar sein.
8. Durchführung von Schulungen zur Sensibilisierung für Sicherheitsthemen
Ein sicheres System setzt informierte Nutzer voraus. ISO/IEC 27001, Abschnitt 7.2, verpflichtet alle Mitarbeiter, ihre Verantwortlichkeiten im Bereich Informationssicherheit zu kennen. Bieten Sie gezielte Schulungen für neue Mitarbeiter und regelmäßige Auffrischungskurse für bestehende Mitarbeiter an. Nutzen Sie ein Lernmanagementsystem (LMS), um die Teilnahme zu erfassen und das Verständnis zu überprüfen.
Die Schulungen sollten rollenspezifisch sein und können je nach individueller Erfahrung Phishing-Simulationen, sichere Programmierpraktiken oder Richtlinien für den Umgang mit Daten umfassen.
Häufige Herausforderungen bei der Einrichtung eines ISMS
Die Einführung eines Informationssicherheitsmanagementsystems (ISMS) deckt häufig operative Schwachstellen auf. Zu den häufigsten Herausforderungen zählen ein unklarer Geltungsbereich, mangelnde Unterstützung durch die Führungsebene, unvollständige Anlageninventare und unzureichend definierte Risikobewertungen. Teams sehen sich oft mit Problemen wie allgemeinen Richtlinien, uneinheitlicher Kontrollumsetzung, geringem Bewusstsein der Mitarbeiter und mangelnder Auditbereitschaft konfrontiert.
Jede dieser Lücken ist auch ein Kostenpunkt, den die Teams bei der Budgetplanung für die ISO 27001-Zertifizierungskosten im Voraus berücksichtigen möchten, anstatt sie erst mitten im Audit zu entdecken.
Solche Lücken behindern den Fortschritt, erhöhen den Aufwand und schwächen die Leistungsfähigkeit von Audits. Im Folgenden finden Sie einen detaillierten Überblick über die acht häufigsten Herausforderungen bei der Implementierung von ISMS sowie praktische Lösungsansätze für jede einzelne Herausforderung.
| Herausforderung | Aufgabenstellung: | Lösung |
| 1. Undefinierte oder unzureichend umrissene ISMS | Der Fokus ist entweder zu breit oder zu eng gefasst, was zu übermäßigem Aufwand oder verpassten Chancen führt. | Verwenden Sie eine strukturierte Abgrenzung, um Systeme, Einheiten, Datenflüsse und Standorte abzubilden. Validieren Sie den Geltungsbereich unter Einbeziehung der Stakeholder gemäß ISO 27001 Abschnitt 4.3. |
| 2. Schwache Unterstützung durch die Führungsebene | Mangelnde Unterstützung durch die Führungsebene führt zu unzureichender Finanzierung, geringer Sichtbarkeit und mangelnder Abstimmung. | Sichern Sie sich frühzeitig die Zustimmung der Entscheidungsträger, benennen Sie einen Sponsor aus der Führungsebene, bilden Sie einen Lenkungsausschuss und verknüpfen Sie die Ergebnisse mit den Geschäftszielen. |
| 3. Unvollständige Anlageninventur | Fehlende Cloud-Anwendungen, Geräte und Systeme von Drittanbietern schwächen die Kontrollabdeckung. | Nutzen Sie Tools zur Anlagenermittlung, APIs und CMDBs, um ein dynamisches Anlageninventar aufzubauen und zu pflegen. Überprüfen Sie es vierteljährlich. |
| 5. Einheitsrichtlinien | Generische Vorlagen spiegeln die tatsächlichen Prozesse nicht wider und fallen bei einer Prüfung durch. | Passen Sie die Richtlinien an Ihre Gegebenheiten an. Führen Sie Workshops mit den Abteilungen durch, um Relevanz und Genauigkeit sicherzustellen. |
| 6. Fehlende Kommunikation zwischen Sicherheits- und Geschäftsteams | Als störend empfundene Kontrollmaßnahmen führen zu Widerstand und Verzögerungen. | Binden Sie die Geschäftsbereiche frühzeitig ein. Übersetzen Sie die Kontrollmaßnahmen in konkrete Geschäftsvorteile und nutzen Sie lokale Multiplikatoren, um die Akzeptanz zu fördern. |
| 7. Inkonsistente Umsetzung der Kontrollmaßnahmen | Richtlinien existieren zwar, werden aber in der Praxis weder durchgesetzt noch überprüft. | Ordnen Sie die Steuerelemente aus dem Anwendungsfall den tatsächlichen Systemen zu. Nutzen Sie Automatisierung für Identitäts- und Zugriffsverwaltung (IAM), Verschlüsselung und Validierung. Führen Sie regelmäßige Audits durch. |
| 8. Fehlende Echtzeitüberwachung | Fehlende Transparenz hinsichtlich des Zustands der Kontrollsysteme führt zu Abweichungen von der Compliance und zu Fehlern. | Setzen Sie kontinuierliche Überwachungstools mit Alarmierungs- und SLA-Tracking-Funktion für Cloud-, Endpunkt- und ITSM-Systeme ein. |
Bewährte Verfahren für eine erfolgreiche ISMS-Implementierung
Eine erfolgreiche ISMS-Implementierung erfordert ein klares Ziel, praktische Prozesse und die aktive Beteiligung aller Ebenen. Hier sind zehn bewährte Vorgehensweisen, die Ihnen helfen, diesen komplexen Weg souverän und transparent zu beschreiten:
- Klare Zielsetzung und Ausrichtung festlegen – Sicherstellen, dass die Gründe für die ISMS-Implementierung klar definiert sind und die Organisationsstrategie unterstützen, um die Zustimmung des Top-Managements zu sichern.
- Angemessenen Anwendungsbereich definieren – Ausgewogene Berücksichtigung der umfassenden Abdeckung kritischer Informationsbestände im Verhältnis zu den verfügbaren Ressourcen, um eine Überlastung während der Implementierung und Wartung zu vermeiden.
- Fang einfach an und entwickle dich weiter. – Beginnen Sie mit einfachen Prozessen und einer Dokumentation, die im Laufe der Zeit verbessert werden kann, anstatt gleich mit komplexen Systemen zu arbeiten.
- Entwerfen Sie praktische, befolgbare Regeln – Es müssen Kontrollmechanismen und Verfahren entwickelt werden, die sich realistisch im täglichen Betrieb umsetzen lassen, wobei man lieber gewisse Risiken in Kauf nimmt, als unbrauchbare, aufwendige Kontrollmechanismen einzuführen.
- Externes Fachwissen nutzen – Ziehen Sie qualifizierte externe Spezialisten hinzu, wenn interne Wissenslücken bestehen, aber überprüfen Sie deren Qualifikationen vor der Beauftragung.
- Wichtige Interessengruppen strategisch einbeziehen – Die oberste Führungsebene soll in die strategische Ausrichtung und die Festlegung der Richtlinien einbezogen werden, während operative Manager und Mitarbeiter in Risikobewertungen und Prozessgestaltung einbezogen werden, sofern ihr Fachwissen einen Mehrwert bietet.
- Pflegen Sie eine umfassende Kommunikation – Halten Sie alle Beteiligten während des gesamten Implementierungsprozesses über Ziele, Methoden, Fortschritte und ihre jeweiligen Rollen auf dem Laufenden.
- Lieferantenrisikomanagement einbeziehen – Bewerten Sie die Sicherheitslage der Lieferanten und stellen Sie sicher, dass Hochrisikolieferanten Kontrollmaßnahmen einhalten, die Ihren Standards entsprechen; suchen Sie gegebenenfalls nach Alternativen.
- Investieren Sie in umfassende Schulungen – Bieten Sie fortlaufende, wiederholte Schulungsprogramme an, da Informationssicherheit für die meisten Mitarbeiter eine erhebliche Verhaltensänderung darstellt.
- Ressourcen für kontinuierliches Testen bereitstellen – Es sollten ausreichende Ressourcen für regelmäßige Kontrolltests bereitgestellt werden, um auf sich verändernde Bedrohungslagen reagieren und die fortlaufende Wirksamkeit gewährleisten zu können.
Die meisten Teams verankern diese Implementierungsarbeit mittlerweile in einer ISMS-Software , die den Sicherheitsverantwortlichen eine zentrale Anlaufstelle bietet, um die Zuständigkeit für Richtlinien, Kontrollnachweise und den Rhythmus interner Audits zu verfolgen, anstatt jedes Quartal dieselben Tabellen neu erstellen zu müssen.
Der einfachste und schnellste Weg nach vorn
Für Startups und junge Unternehmen kann der Aufbau eines ISMS kostspielig, zeitaufwendig und überfordernd wirken. Begrenzte Budgets, mangelndes Fachwissen im Bereich Compliance und komplexe Standards stellen Hürden dar. Manuelle Nachverfolgung bindet Ressourcen und birgt das Risiko von Verzögerungen, während die Aufrechterhaltung der Dynamik des ISMS nach dem Launch oft vernachlässigt wird.
Sprinto unterstützt Unternehmen auf ihrem Weg zu einem Informationssicherheitsmanagementsystem (ISMS) in Cloud-nativen Umgebungen und vereinfacht und beschleunigt die Compliance, ohne dabei Kompromisse bei der Strenge einzugehen. So funktioniert es:
- Kontextsensitive BereichsdefinitionAutomatische Zuordnung Ihrer Cloud-Ressourcen und Workflows zur Festlegung einer angemessenen, realistischen ISMS-Grenze.
- Automatisierte Risikobewertung und -behandlungAnalysieren Sie kontinuierlich Risiken auf Basis Ihrer Cloud-Umgebung in Echtzeit und erhalten Sie konkrete Handlungsempfehlungen zur Risikominderung.
- Sofort einsatzbereite Frameworks und Steuerelemente: Zugriff auf vorgefertigte Compliance-Frameworks (wie ISO 27001 und SOC 2), die speziell für SaaS- und Cloud-Operationen angepasst sind, wodurch sich die Einrichtungszeit verkürzt.
- Integrierte Werkzeuge: Synchronisieren Sie sich mit Ihren bestehenden Cloud-Plattformen, DevOps-Pipelines und Sicherheitstools, um die Beweiserfassung und Kontrollprüfung zu automatisieren.
- Kontinuierliche Compliance-ÜberwachungEchtzeit-Dashboards und Warnmeldungen halten Ihr Team jederzeit über den Sicherheitsstatus und die Einhaltung der Vorschriften auf dem Laufenden.
- Kontinuierliche Schulung und SensibilisierungIntegrieren Sie rollenspezifische Sicherheitsschulungen in Ihre Arbeitsabläufe, um die Mitarbeiter bei der Anpassung ihres Verhaltens an die ISMS-Kontrollen zu unterstützen.

Bereiten Sie Ihr ISMS innerhalb weniger Wochen vor.
Häufig gestellte Fragen

Autorin
Stiefmütterchen
Pansy ist eine ISC2-zertifizierte Content-Marketing-Expertin für Cybersicherheit mit einem Hintergrund in Informatik. Zuletzt hat sie sich bei Sprinto mit der Welt des Marketings aus der Perspektive von GRC (Governance, Risk & Compliance) auseinandergesetzt. In ihrer Freizeit liest sie entweder vertieft politische Romane oder perfektioniert ihre Kochkünste. Manchmal findet man sie auch beim Sonnenbaden am Strand oder beim Wandern durch dichte Wälder.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


