



Wie KI-Risiken Ihr Lieferanten-Ökosystem still und leise verändern – und warum Sie bereits im Rückstand sind.


Vor einem Jahr enthielt Ihre Lieferantenrisikobewertung wahrscheinlich keine einzige Frage zum Thema KI. Heute ist diese Lücke einer der größten blinden Flecken in Ihrem Drittanbieter-Risikomanagementprogramm.
KI ist längst nicht mehr nur ein internes Werkzeug Ihrer Mitarbeiter. Sie ist nun fester Bestandteil Ihres Lieferantennetzwerks, eingebettet in bereits freigegebene SaaS-Produkte und basierend auf Drittanbietermodellen, die Sie möglicherweise noch nicht evaluiert haben. Das Risiko beschränkt sich daher nicht auf die Interaktion Ihres Teams mit LLMs. Die größere Sorge gilt vielmehr dem Datenfluss durch die komplexen KI-Abhängigkeiten in all Ihren Lieferantenbeziehungen.
Wenn Sie ein GRC-Programm betreiben, kennen Sie das wahrscheinlich schon. Die Anbieter, die Sie vor 18 Monaten ins Boot geholt haben, sehen heute anders aus. Viele haben stillschweigend KI-Funktionen hinzugefügt oder damit begonnen, Kundendaten durch Analysepipelines zu leiten, die bei Ihrer ersten Bewertung noch nicht existierten. Und sofern Sie nicht explizit danach gefragt haben, haben die meisten Sie nicht darüber informiert.
In diesem Blogbeitrag gehe ich auf die spezifischen KI-Risiken ein, die von Drittanbieterplattformen ausgehen, und zeige Ihnen, wie Sie sich besser darauf vorbereiten können, diese Risiken zu minimieren.
Jeder Anbieter ist jetzt ein KI-Anbieter
Branchenübergreifend integrieren SaaS-Anbieter KI-Funktionen in beispiellosem Tempo in ihre Kernprodukte. Ihr CRM verfügt nun über einen KI-Assistenten, Ihre HR-Plattform nutzt KI für die Lebenslaufprüfung, und Ihr Kundensupport-Tool basiert wahrscheinlich auf einem umfangreichen Sprachmodell. Das Problem ist jedoch, dass die meisten dieser KI-Erweiterungen erst nach Ihrer ersten Anbieterauswahl erfolgten.
Sie haben den Anbieter vermutlich hinsichtlich Datensicherheit und Compliance-Zertifizierungen bewertet. Nicht berücksichtigt haben Sie jedoch, welche KI-Modelle er verwendet, ob Ihre Daten zum Modelltraining beitragen oder welche Richtlinien zur Datenaufbewahrung nach der KI-Verarbeitung gelten. Dadurch entsteht eine zunehmende Diskrepanz zwischen dem von Ihnen ausgewählten Anbieter und dem Anbieter, mit dem Sie aktuell zusammenarbeiten.
Diese Frage ist nun zentral für Ihr TPRM-Programm, unabhängig davon, ob sie in Ihrem aktuellen Fragebogen gestellt wird oder nicht.
Die sechs zentralen KI-Risiken in Ihrem Lieferanten-Ökosystem
1. Schulung zu nicht autorisierten Daten
Wenn ein Anbieter ein KI-Modell integriert, können Ihre Daten zum Trainieren oder Optimieren dieses Modells verwendet werden, sofern keine ausdrücklichen vertraglichen Einschränkungen bestehen. Viele KI-Tarife für Unternehmen bieten zwar die Möglichkeit, das Modelltraining zu deaktivieren, die Standardeinstellung erlaubt dies jedoch häufig. Nutzt Ihr Anbieter also einen Standardtarif oder einen externen Modellanbieter ohne entsprechende Vereinbarungen, könnten Ihre Kundendaten zu einem Modell beitragen, das Ihren Wettbewerbern zugutekommt.
Sie verhandeln wahrscheinlich bereits Datenverarbeitungsvereinbarungen mit Ihren Anbietern. Neu ist, dass diese Vereinbarungen die Schulung von KI-Modellen und die Datenspeicherung nach der Inferenz explizit regeln müssen. Ohne diese Formulierungen verlassen Sie sich auf Standardeinstellungen, die Sie möglicherweise nicht ausreichend schützen.
2. Subprozessor-Opazität und Modellanbieterketten
Herkömmliche Lieferantenbewertungen beurteilen den Lieferanten, mit dem Sie direkt einen Vertrag abschließen. Künstliche Intelligenz (KI) birgt jedoch ein neues Risiko in der Lieferkette. Ihr Lieferant nutzt möglicherweise ein KI-Modell eines Anbieters, während die Inferenzberechnungen vollständig auf der Infrastruktur eines anderen Anbieters stattfinden. Jede dieser Beziehungen führt zu einem Unterauftragnehmer, den Ihr aktueller Due-Diligence-Prozess unter Umständen nicht berücksichtigt.
| Die Steuerung von KI sollte als Risiko im Lieferkettenmanagement und nicht nur als interne Richtlinienfrage behandelt werden. Das eigentliche Risiko liegt nicht nur in der Nutzung durch die Mitarbeiter, sondern auch im Datenfluss durch komplexe KI-Abhängigkeiten, die weit von den eigenen Systemen entfernt sind. |
Stellen Sie sich folgendes Szenario vor: Ein von Ihnen letztes Jahr ausgewählter Anbieter fügt eine LLM-basierte Funktion hinzu, die Ihre Daten an einen neuen Modellanbieter weiterleitet. Ohne erneute Risikobewertung ändert sich Ihre Risikosituation unbemerkt. Sie sind nun einem Unterauftragnehmer ausgesetzt, den Sie nie geprüft haben und dessen Bedingungen Sie nie eingesehen haben. Da der Anbieter vertraglich nicht verpflichtet war, diese Änderung offenzulegen, kann sie monatelang unentdeckt bleiben.
3. Die Einführung von Schatten-KI übertrifft die Sicherheitsüberprüfung
Ihre Entwicklungs- und Produktteams setzen KI-Tools schneller ein, als Ihr Sicherheitsteam sie bewerten kann. In schnell wachsenden Unternehmen haben sich die Beschaffungszyklen für KI-Tools von Wochen auf Tage verkürzt. Das bedeutet, dass ein neuer KI-Anbieter, wenn er in Ihre TPRM-Warteschlange gelangt, möglicherweise bereits Produktionsdaten verarbeitet.
Das traditionelle TPRM geht davon aus, dass die Sicherheitsprüfung vor der Einführung neuer Anbieter erfolgt. In den meisten Organisationen findet sie heutzutage jedoch erst danach statt. Daher muss Ihr Programm diese Umkehrung berücksichtigen – nicht nur in den Richtlinien, sondern auch in der Art und Weise, wie Sie die Nutzung nicht genehmigter KI-Tools erkennen und darauf reagieren.
4. Veraltete Bewertungen und stille Risikoveränderungen
Die Risikoprofile von Anbietern sind nicht statisch, dennoch werden sie in den meisten TPRM-Programmen so behandelt. Als Sie einen Anbieter vor 12 Monaten bewerteten, verfügte dieser möglicherweise über keine KI-Funktionen. Heute setzt derselbe Anbieter unter Umständen mehrere KI-Modelle ein und verarbeitet Ihre Daten in einem Gebiet, das Sie ursprünglich nicht genehmigt haben.
Wesentliche Änderungen im Bereich der KI werden zwischen Ihnen und Ihren Lieferanten nicht immer zeitnah und strukturiert kommuniziert und auch nicht immer konsequent erfasst. Sofern Ihr Vertrag dies nicht vorschreibt und Ihre Überprüfungsintervalle nicht häufig genug sind, um diese Änderungen zu erkennen, bleiben sie unentdeckt. Daher wird der Lieferant in Ihrem Risikoregister weiterhin als „geringes Risiko“ eingestuft, basierend auf einer Bewertung, die nicht mehr der Realität entspricht.
| Ein Lieferant, der im Januar noch als risikoarm galt, kann sich bis Juli deutlich verändert haben. Wenn Ihr TPRM-Programm auf jährlichen Bewertungen basiert, treffen Sie Entscheidungen auf Grundlage von Informationen, die 12 bis 18 Monate alt sind. |
5. Standardfragebögen sind nicht für KI geeignet.
Wenn Sie immer noch dieselbe Vorlage für den Anbieterfragebogen von vor zwei Jahren verwenden, deckt diese mit ziemlicher Sicherheit nicht die wichtigsten Fragen zum KI-Risiko ab. Sie müssen wissen, welche Modelle der Anbieter verwendet, ob Kundendaten für das Training genutzt werden, wo die Inferenz stattfindet und wie die Aufbewahrungsrichtlinie für die Nachbearbeitung aussieht. Doch diese Fragen fehlen in den meisten übernommenen Vorlagen schlichtweg.
Selbst wenn man nachfragt, erfordern die Antworten ein Maß an technischer Interpretation, das eine generische Risikobewertung nicht erfassen kann. Das bedeutet, dass sich Ihr Fragebogen parallel zu den von Ihren Anbietern eingesetzten Technologien weiterentwickeln muss.
6. Regulierungs- und Versicherungsdruck
Die Steuerung von KI ist aus regulatorischer Sicht nicht mehr optional. Rahmenwerke wie der EU-KI-Act und ISO 42001 schaffen neue Verpflichtungen für Organisationen, die KI einsetzen, einschließlich eingebetteter KI auf Drittanbieterplattformen. Nutzt Ihr Anbieter also ein KI-System mit hohem Risiko gemäß diesen Rahmenwerken, kann die Compliance-Pflicht auch für Sie als Anwender gelten.
Auch Versicherer beobachten die Entwicklung aufmerksam. In jüngsten Gesprächen berichteten Teams, dass Versicherer nicht nur nach dem Einsatz von KI fragen, sondern auch nach deren Regulierung. Diese genaue Prüfung erfolgt bereits, bevor formale Programme oder Standards vollständig etabliert sind. Das bedeutet, dass Ihre Fähigkeit, die Bewertung und Überwachung von KI-Risiken in Ihrem gesamten Lieferantennetzwerk nachzuweisen, bereits jetzt Einfluss auf Ihren Versicherungsschutz und Ihre Prämien hat.
Was uns die Daten sagen
Der Sprinto CISO Pulse Check Report 2026 , der auf einer Umfrage unter 103 US-amerikanischen CISOs aus den Bereichen SaaS, Fintech, Gesundheitswesen und Fertigung basiert, zeichnet ein klares Bild vom aktuellen Stand des Marktes.
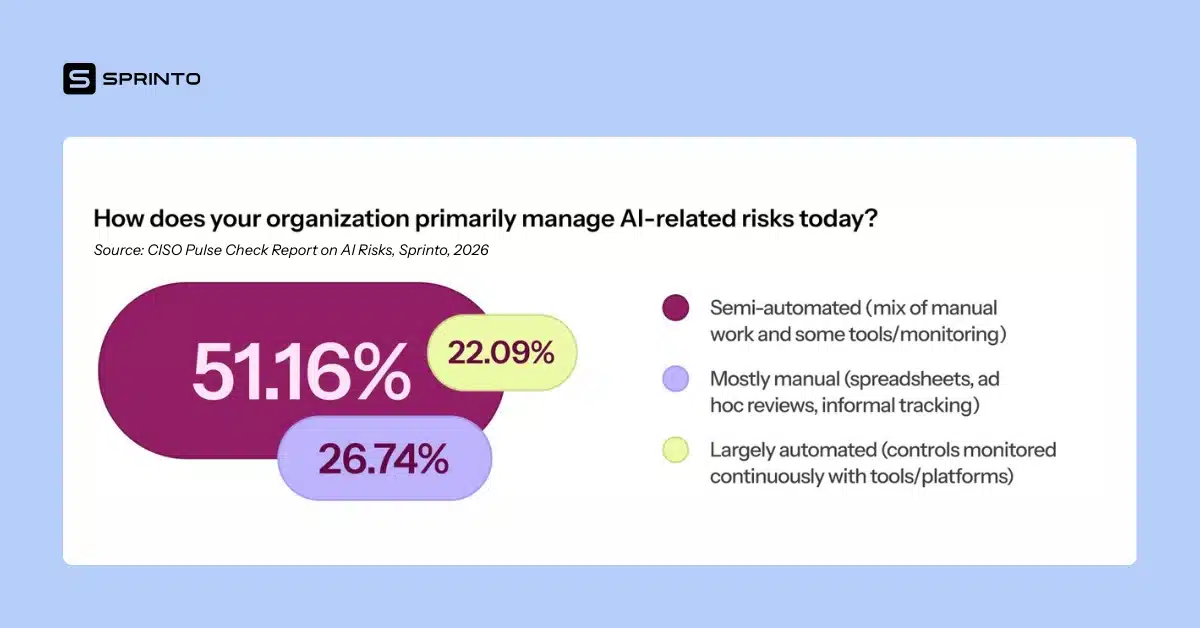
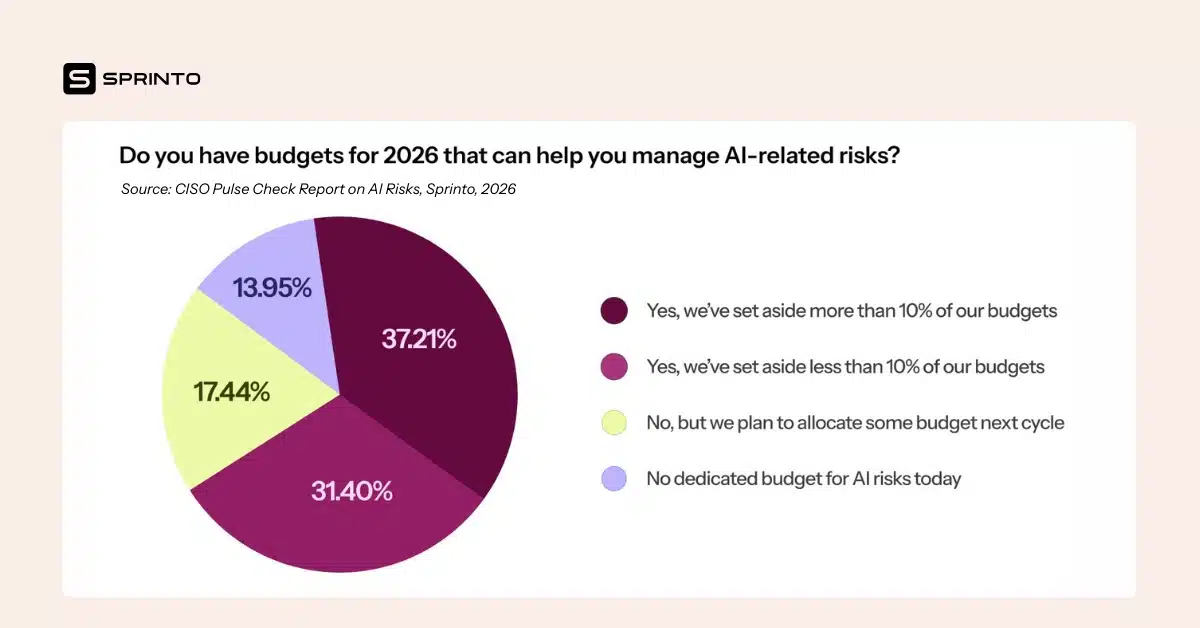
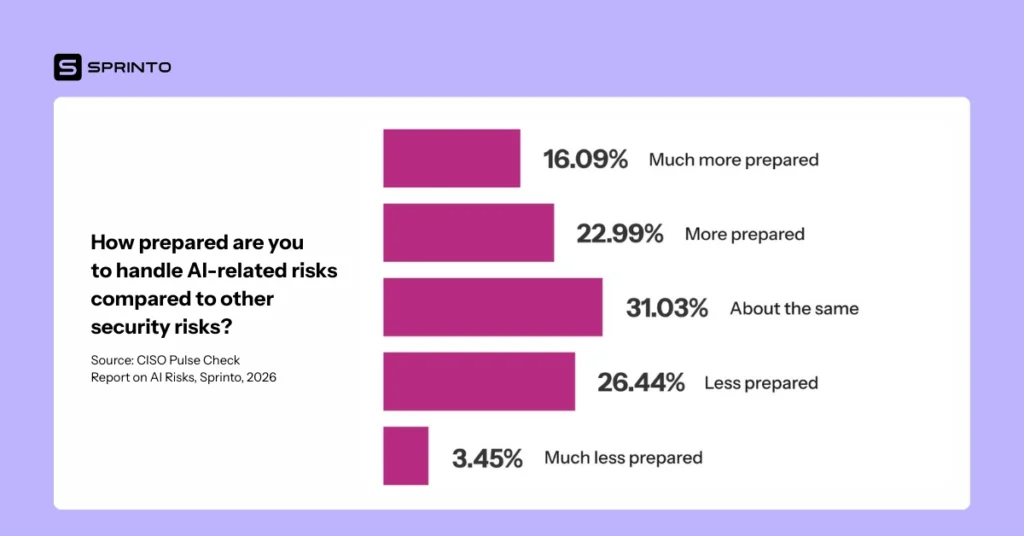
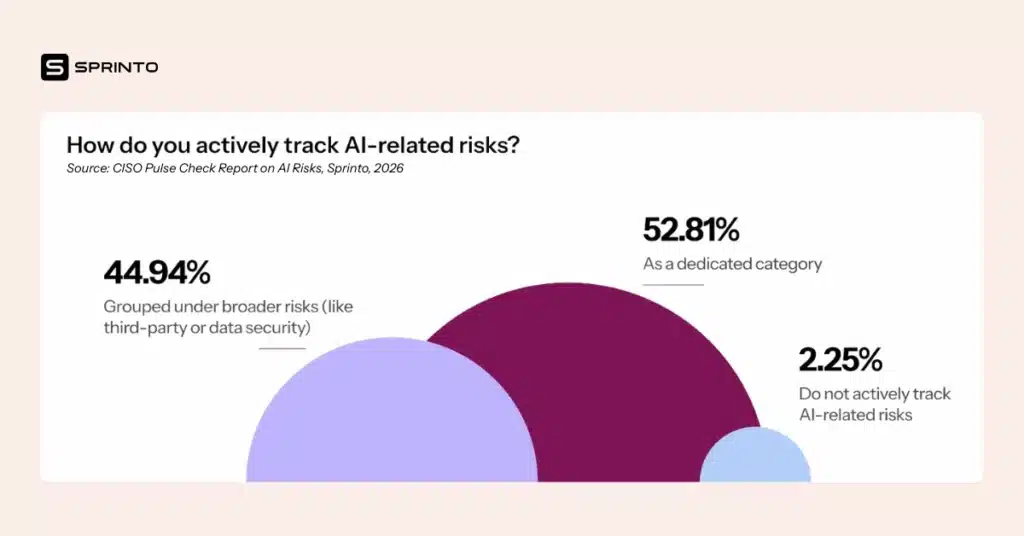
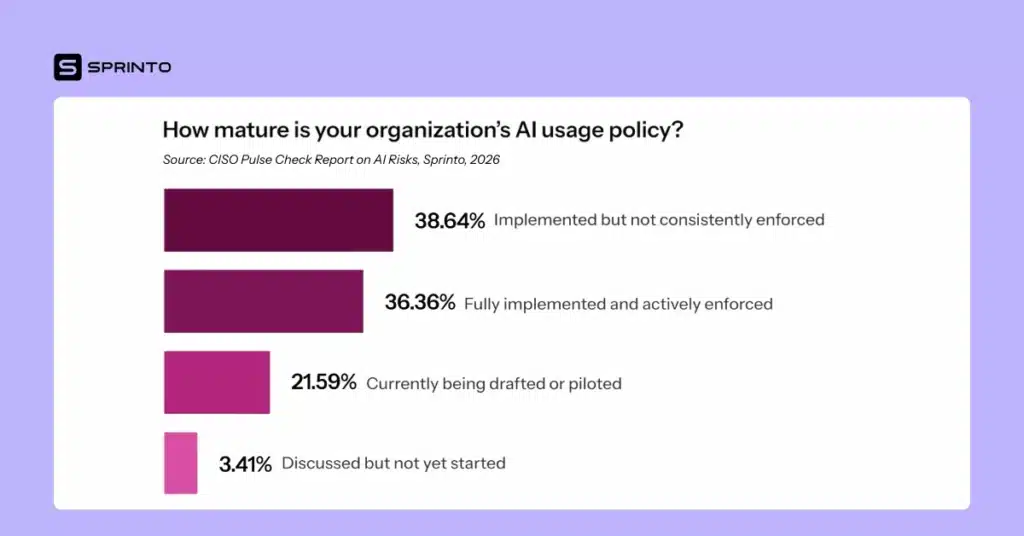
Über 30 % der Unternehmen haben in den letzten zwölf Monaten einen schwerwiegenden Sicherheitsvorfall im Zusammenhang mit KI gemeldet. 53 % der Unternehmen erfassen KI mittlerweile als eigenständige Risikokategorie, doch 39 % setzen ihre KI-Nutzungsrichtlinien nicht konsequent durch. Im operativen Bereich managen 27 % der Unternehmen KI-Risiken weiterhin überwiegend manuell, und zwei Drittel benötigen mehr als eine Woche, um nach der Identifizierung eines KI-Risikos Änderungen umzusetzen. Dennoch planen 70 % der Unternehmen für 2026 feste Budgets für den Aufbau ihrer KI-Governance-Infrastruktur.
Das Muster ist eindeutig: Das Bewusstsein ist hoch, doch die Umsetzung hinkt hinterher. Und genau in dieser Lücke zwischen dem Wissen um die Risiken von KI und deren tatsächlichem Management ereignen sich die meisten Vorfälle.
Was Sie jetzt tun sollten
Wenn Sie in Ihrem Unternehmen für das TPRM verantwortlich sind, finden Sie hier die praktischen Schritte, um die KI-Risikolücke in Ihrem Lieferantenökosystem zu schließen.
- Aktualisieren Sie Ihren Anbieterfragebogen um KI-spezifische Fragen. Sie sollten jeden Anbieter mindestens fragen, ob er KI oder maschinelles Lernen in seinem Produkt einsetzt, welche Modelle er verwendet und wer diese bereitstellt, und ob Kundendaten für das Modelltraining genutzt werden. Außerdem müssen Sie verstehen, wo die Inferenzverarbeitung stattfindet und ob sich die KI-Fähigkeiten seit Ihrer letzten Bewertung verändert haben.
- Fügen Sie Ihren Verträgen und Sicherheitszusätzen KI-Klauseln hinzu. Ihre Datenverarbeitungsvereinbarungen sollten die Nutzung Ihrer Daten für das Modelltraining ausdrücklich einschränken und die Offenlegung wesentlicher Änderungen an den KI-Fähigkeiten oder den Modellanbietern vorschreiben. Dadurch erhalten Sie das vertragliche Recht, die Situation bei Eintritt solcher Änderungen neu zu bewerten, anstatt sie erst im Nachhinein zu entdecken.
- Überprüfen Sie erneut, welche Anbieter seit der Aufnahme in unser Portfolio KI-Funktionen hinzugefügt haben. Warten Sie nicht bis zum jährlichen Überprüfungszyklus. Hat ein Anbieter seine KI-Strategie wesentlich verändert, ist eine sofortige Neubewertung erforderlich. Behandeln Sie KI wie jede andere sich entwickelnde Drittanbieterabhängigkeit: Je länger Sie warten, desto größer wird die Diskrepanz zwischen Ihrer Risikobewertung und Ihrem tatsächlichen Risiko.
- Schaffen Sie Transparenz über die Nutzung von KI-Tools in Ihrem gesamten Unternehmen. Viele Teams beginnen mit der Überwachung des Browser-Traffics oder der SSO-Aktivitätsprotokolle, um zu verstehen, welche KI-gestützten Dienste tatsächlich genutzt werden. Web-Traffic-Protokolle sind ein praktischer Ausgangspunkt, und im Laufe der Zeit kann die Überwachung auf Endpunkt-Telemetrie, API-Aktivitäten und SaaS-Nutzungssignale ausgeweitet werden.
- Kategorisieren Sie Ihre Lieferanten anhand des KI-Risikos. Nicht jeder Anbieter mit KI-Funktionen birgt das gleiche Risiko. Ein Anbieter, der KI für interne Analysen nutzt, unterscheidet sich grundlegend von einem, der Ihre Kundendaten über ein Drittanbieter-LLM verarbeitet. Ihre Einstufungskriterien sollten daher die Datensensibilität im Kontext der KI-Verarbeitung, die Lieferkette des Anbieters und die Frage, ob die KI-Nutzung Kernbestandteil oder Nebenbestandteil der Dienstleistung ist, berücksichtigen.
Fazit
Das Risiko durch KI-Einsätze von Drittanbietern ist kein zukünftiges Problem, sondern ein aktuelles. Die Anbieter in Ihrem heutigen Portfolio sind nicht mehr dieselben wie vor einem Jahr. KI-Funktionen wurden hinzugefügt, Modellanbieter haben sich geändert und Datenflüsse wurden umgeleitet – oft ohne Benachrichtigung Ihres Sicherheitsteams.
Aber es gibt auch gute Nachrichten: Sie wissen bereits, wie Sie mit dieser Art von Risiko umgehen. Lieferantenbewertungen, vertragliche Kontrollen, regelmäßige Neubewertungsprozesse, Risikoklassifizierung – all das sind vertraute Instrumente. Geändert hat sich lediglich der Umfang der abzudeckenden Risiken. Künstliche Intelligenz (KI) stellt nun eine eigenständige Risikokategorie in Ihrem Lieferantennetzwerk dar, und Ihr TPRM-Programm muss dies entsprechend berücksichtigen.
Autorin
Srikar Sai
Srikar Sai, Senior Content Marketer bei Sprinto, ist überzeugt, dass guter Content standardmäßig zum Speichern einladen sollte. Er schreibt über Cybersicherheit und GRC und hat sich zum Ziel gesetzt, mit jedem Beitrag etwas zu bewegen. Zudem ist er zertifizierter Lead Auditor nach ISO 27001.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


