




TL; DR:
| Viele haben die Frist zur Einhaltung des DORA verpasst – Stand 17. Januar 2025 haben fast 50 % der Organisationen, die zur Einhaltung des Digital Operational Resilience Act (DORA) verpflichtet sind, die Frist verpasst und riskieren damit Geldstrafen von bis zu 1 % des weltweiten Tagesumsatzes für sechs Monate. |
| Warum DORA wichtig ist – Die DORA-Zertifizierung ist zwar nicht verpflichtend, hilft Finanzinstituten aber dabei, die Einhaltung der Vorschriften nachzuweisen, die Widerstandsfähigkeit gegenüber Cyberangriffen zu stärken, die IT-Sicherheit in der gesamten EU zu standardisieren und sich einen Wettbewerbsvorteil auf dem Markt zu verschaffen. |
| Weg zur Einhaltung der Vorschriften und Kostenfolgen – Die Erfüllung der DORA-Vorschriften erfordert die Implementierung eines IT-Risikomanagements, die Meldung von Sicherheitsvorfällen, Resilienztests und die Überwachung von Anbietern. Große Institutionen müssen mit Kosten von rund 1 Million Euro über einen Zeitraum von zwei Jahren rechnen, um die vollständige Einhaltung der Vorschriften zu erreichen. |
Bis zum 17. Januar 2025 haben möglicherweise 50 % aller Organisationen in der EU und darüber hinaus, die der DORA-Richtlinie unterliegen, die Frist zur Einhaltung des Digital Operational Resilience Act (DORA) verpasst. Wenn Ihre Organisation noch eine DORA-Zertifizierung anstrebt, ist höchste Zeit! Die Zeit drängt, und die Strafen könnten rapide steigen.
Unternehmen, die die DORA-Zertifizierung noch nicht vollständig nachgeholt haben, können bis zu sechs Monate lang mit Bußgeldern und Strafen in Höhe von bis zu 1 % ihres weltweiten Tagesumsatzes belegt werden. Der regulatorische Wettbewerb ist für Unternehmen, die in den EU-Markt eintreten wollen, hart umkämpft.
Lassen Sie uns also mehr über die DORA-Zertifizierung erfahren, wer sie erfüllen muss und was getan werden muss, um sie zu erhalten.
Was ist eine DORA-Zertifizierung?
Die DORA-Zertifizierung ist in der Regel eine Bescheinigung externer, akkreditierter Prüfer, die bestätigt, dass Ihre Organisation die regulatorischen Standards für Cybersicherheit und Drittparteienrisikomanagement des Digital Operation and Resilience Act (DORA) erfüllt. Sie wird jedoch häufig auch an Einzelpersonen vergeben, die eine DORA-Schulung absolviert haben. Hauptziel der Zertifizierung ist der Nachweis, dass eine Organisation fünf zentrale Anforderungen erfüllt und die Mitarbeiter in deren Umsetzung geschult sind.
Warum ist eine DORA-Zertifizierung erforderlich?
Die EU-Verordnung schreibt zwar keine explizite Validierung oder Zertifizierung durch Dritte vor, doch eine solche Zertifizierung hilft als Finanzinstitut nachzuweisen, dass Sie alle Sicherheitsanforderungen erfüllen. Da der Anwendungsbereich von DORA auch Dritt- und Viertanbieter umfasst, trägt eine Zertifizierung durch zuständige Behörden zu einer effizienteren Zusammenarbeit zwischen Unternehmen bei. Im Folgenden finden Sie einige detaillierte Gründe, warum die Einhaltung von DORA (oft informell als „DORA-Zertifizierung“ bezeichnet) unerlässlich ist:
1. Einhaltung gesetzlicher Bestimmungen
DORA schreibt verpflichtende Maßnahmen vor, die Finanzinstitute wie Banken, IT-Dienstleister, Versicherungen und Investmentfirmen umsetzen müssen. Üblicherweise müssen Organisationen interne Audits durchführen und Selbstbewertungsberichte einreichen. Eine Zertifizierung durch einen akkreditierten Wirtschaftsprüfer bietet jedoch zusätzlichen Schutz vor Bußgeldern und Strafen. Zudem erleichtert ein solches Zertifikat die Geschäftstätigkeit im Finanzsektor der EU, selbst wenn Ihr Unternehmen seinen Hauptsitz nicht in der EU hat, aber in der Region tätig ist.
2. Stärkung der Cyber- und IKT-Resilienz
DORA wurde von Grund auf so konzipiert, dass es einen verbesserten Schutz vor den spezifischen Bedrohungen für Finanzinstitute gewährleistet. Es schreibt strenge Rahmenbedingungen für das IT-Risikomanagement, die Meldung von Sicherheitsvorfällen, Penetrationstests und das Risikomanagement von Drittanbietern vor. Die Einhaltung von DORA macht Vermögenswerte, Infrastruktur, Prozesse und Cloud-Systeme widerstandsfähiger gegen Cyberangriffe, die Schwachstellen in Systemen von Anbietern ausnutzen, um Partnernetzwerke und -ökosysteme schrittweise zu kompromittieren.
3. Standardisierung in der gesamten EU
Durch die Standardisierung der IT-Sicherheitsstandards im Finanzsektor gemäß DORA wird die Fragmentierung eingedämmt und ein einheitlicher, risikobasierter Ansatz für den Umgang mit IT-Bedrohungen gewährleistet. Dies ermöglicht es Unternehmen, schneller zu agieren, ohne Kompromisse bei der Resilienz einzugehen.
4. Obligatorische Tests und Meldung von Vorfällen
Da DORA Risikobewertungen und die Meldung von Vorfällen vorschreibt, unterstützt es Finanzinstitute bei der Anwendung disziplinierter Verfahren und der Förderung einer Cybersicherheitskultur. Die Meldung von Vorfällen ermöglicht zudem die zeitnahe Eindämmung des Problems, wodurch Unternehmen Schäden oder Störungen minimieren und die langfristige betriebliche Effizienz deutlich verbessern können.
5. Wettbewerbsvorteil und Marktvertrauen
Die Einhaltung der DORA-Richtlinien verschafft Ihnen einen echten Wettbewerbsvorteil. Wenn Kunden und Partner sehen, dass Sie diese Standards erfüllen, zeigt dies, dass Sie Cybersicherheit ernst nehmen. Das schafft Vertrauen und kann neue Geschäftsmöglichkeiten eröffnen, die Ihnen sonst verschlossen blieben.
Schritte zur Erlangung der DORA-Zertifizierung
Die Einhaltung der DORA-Vorschriften erfordert die Ermittlung regulatorischer Anforderungen, die Bewertung von Risiken, die Implementierung von Kontrollmaßnahmen, die Prüfung der Belastbarkeit sowie die Sicherstellung einer kontinuierlichen Überwachung und Berichterstattung.
Hier finden Sie eine Übersicht der Schritte zur Erlangung Ihrer DORA-Zertifizierung:
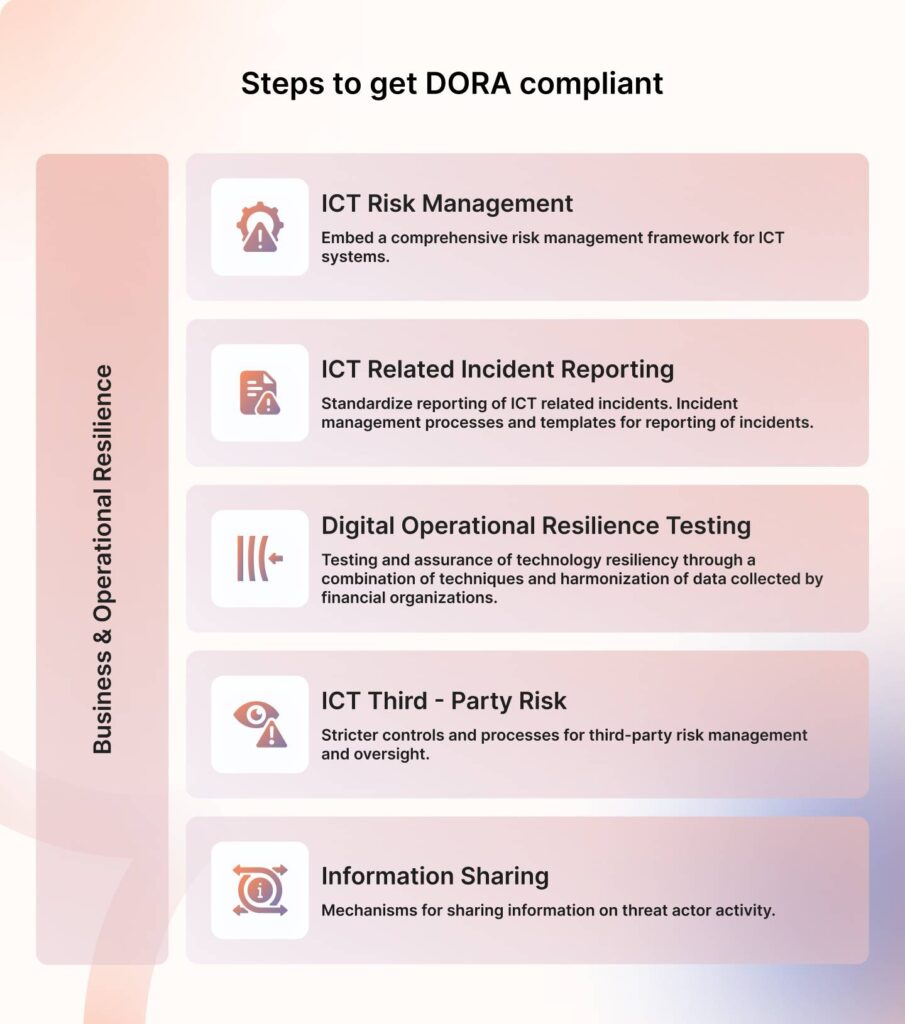
Nachdem Sie nun einen klaren Überblick haben, wollen wir uns eingehender mit jedem einzelnen Schritt befassen, um die DORA-Konformität effektiv zu gewährleisten.
1) IKT-Risikomanagement
Ein umfassendes Risikomanagementprogramm dreht sich um Aspekte wie den Schutz von Vermögenswerten und Cloud-Systemen, die Erkennung und Meldung von Bedrohungen, die Umsetzung von Maßnahmen zur Neutralisierung und Eindämmung von Bedrohungen sowie die Dokumentation der gewonnenen Erkenntnisse, um Ihre Praxis widerstandsfähiger zu machen.
Dieser Rahmen ist unerlässlich für die Aufrechterhaltung der Sicherheit und Stabilität der Finanzdienstleistungen innerhalb der Europäischen Union.
Hier sind die wichtigsten Schritte zur Implementierung des ICT-Risikomanagements gemäß DORA:
1. Eine solide Grundlage für das Management und die Minderung von Risiken schaffen:
Resilienz ist Teamarbeit, und Richtlinien, Governance und Aufsicht vereinen das gesamte Team, um grundlegende Praktiken festzulegen, die die Resilienz der Organisation von morgen prägen werden. Man kann es sich so vorstellen:
- Strategien und Richtlinien: Gut definierte und vorausschauende Strategien berücksichtigen alle Ziele und Leitlinien für das Management von IKT-Risiken.
- IKT-Protokolle und -Tools einsetzen: Tools und Protokolle verringern die Wahrscheinlichkeit menschlicher Fehler und verbessern gleichzeitig die Gesamteffizienz.
2. Föderale Verantwortlichkeit
Durch die Bündelung von Verantwortlichkeiten wird Sicherheit zu einer gemeinsamen Aufgabe und die Resilienz in allen Geschäftsbereichen verankert. So gelingt das:
- Eine Steuerungsfunktion festlegen: Weisen Sie einer Hauptfunktion die Verantwortung für die durch die Richtlinien vorgegebenen Kontrollen zu. Diese Funktion kann mit einem gewissen Grad an Unabhängigkeit arbeiten, um Konflikte zu lösen und die festgelegten Leitlinien durchzusetzen.
- Sorgen Sie für klare Abgrenzungen zwischen den Aufgabenbereichen: Trennen Sie Risikomanagement, Kontrollfunktionen und interne Revision. Das sorgt für ein System der gegenseitigen Kontrolle – jede Gruppe muss ihre Aufgaben erfüllen können, ohne die anderen zu behindern. Diese Trennung gewährleistet objektives Arbeiten und verhindert, dass die Arbeit anderer bewertet wird.
3) Jährliche Überprüfungen dokumentieren und durchführen:
Führen Sie sorgfältige Aufzeichnungen über Ihr Risikomanagementsystem – betrachten Sie es als detailliertes Wartungsheft für Ihr Auto. Dokumentieren Sie all Ihre Strategien, Tools und Prozesse gründlich. Gewöhnen Sie sich dann an, mindestens einmal jährlich alles einer gründlichen Überprüfung zu unterziehen, wie eine jährliche Bestandsaufnahme Ihrer Sicherheitsmaßnahmen.
4) Für eine klare Kommunikation zwischen den Beteiligten sorgen:
Die Einbindung aller Beteiligten ist entscheidend für ein effektives Risiko- und Cybersicherheitsmanagement, da letztendlich jede Sicherheitsinitiative mit der Gesamtgeschäftsstrategie verknüpft sein muss. Ermitteln Sie daher die Risikobereitschaft und -toleranz Ihres Unternehmens, kommunizieren Sie diese transparent und stellen Sie sicher, dass die Mitarbeitenden die Richtlinien verstehen und entwickeln Sie Aktionspläne für deren Umsetzung.
2) Meldung von Vorfällen innerhalb von Stunden
Die Meldung von Vorfällen in DORA ist nicht nur eine Pflichterfüllung – sie ist ein strategisches Instrument gegen Betriebsstörungen und Chaos. Sie erfüllt drei Hauptzwecke:
- Unternehmerische Verantwortung: Finanzinstitute müssen Bedrohungen aktiv überwachen, eindämmen und beheben, bevor sie sich zu erheblichen Störungen ausweiten.
- Vertrauen und Sicherheit: Die Sicherstellung, dass Unternehmen nur mit widerstandsfähigen Anbietern zusammenarbeiten, minimiert das Risiko, dass sich Bedrohungen über Drittnetzwerke ausbreiten.
- Branchenweite Resilienz: Das oberste Ziel ist die Schaffung eines Finanzsektors, der Störungen standhalten und sich schnell erholen kann.
DORA setzt einen der strengsten Standards für das Vorfallmanagement und die Meldung von Vorfällen. Folgendes wird gefordert:
- Schwerwiegende Vorfälle im Zusammenhang mit Informations- und Kommunikationstechnologien (IKT) müssen gemeldet werden. innerhalb 24 Stunden der Entdeckung.
- An Zwischenbericht weitere Einzelheiten müssen eingereicht werden innerhalb 72 Stunden der ersten Benachrichtigung.
- A Abschlussbericht, einschließlich eines vollständigen Lösungsplans und der wichtigsten aus dem Vorfall gewonnenen Erkenntnisse, ist obligatorisch.
3) Resilienztests durchführen
DORA verpflichtet Organisationen, ihre Resilienz durch regelmäßige Penetrationstests im Rahmen von Selbstbewertungen nachzuweisen. Daher wird ein Testprogramm entwickelt, das verschiedene Penetrationstestmethoden nutzt, um unterschiedliche Angriffsvektoren und Schwachstellen im System zu identifizieren.
Hier sind einige effektive Penetrationstestmethoden, die Sie anwenden können:
- Threat Intelligence-Integration: Setzen Sie aktuelle Bedrohungsinformationen in die Praxis um, um die Taktiken, Techniken und Vorgehensweisen (TTPs) echter Bedrohungsakteure zu simulieren. So werden die Schwachstellen Ihres Systems in verschiedenen Szenarien untersucht, wodurch Sie ein klares Bild davon erhalten, welche Kontrollmaßnahmen Sie implementieren, welche Richtlinien Sie durchsetzen und welche Eindämmungsmaßnahmen Sie planen sollten.
- Umfassende Angriffssimulation: Nicht alle Angriffe sind gleich; manche Angriffsvektoren eskalieren durch menschliches Eingreifen, angrenzende Netzwerke oder sogar Social Engineering. Penetrationstests ermöglichen es Unternehmen in solchen Fällen, genau zu ermitteln, was sie angreifbar macht und warum.
- Bedrohungsbasierte Penetrationstests (TLPT) implementieren: Methoden wie Bedrohungsbasierte Penetrationstests (TLPT) sind eine zentrale Voraussetzung für die DORA-Zertifizierung, da sie die Ergebnisse der Resilienztests validieren. TLPT simulieren reale Angriffe mit realen Komplexitäten und dokumentieren, wie sich verschiedene Bereiche von Organisationen im Vergleich zu festgelegten Benchmarks schlagen. Sie orientieren sich üblicherweise an den TTPs (Taktiken, Techniken und Verfahren) aktiver Exploits und sind daher besonders relevant für Finanzinstitute.
4) Die Managementpraktiken von Drittanbietern verschärfen
Die DORA-Zertifizierung stellt höhere Anforderungen an die Einhaltung der Vorschriften für Lieferanten entlang der gesamten Lieferkette. Das bedeutet, dass die Verantwortung nicht bei Drittanbietern endet, sondern sich auch auf vierte und fünfte Lieferanten erstreckt. Daher wird von einer Organisation Folgendes verlangt:
- Umfassende Abbildung der Lieferkette: Organisationen wird hier empfohlen, die Ressourcen, auf die Lieferanten Zugriff haben, sowie die Risiken, die von Drittanbietern, Viertparteien und anderen Beteiligten ausgehen können, klar zu identifizieren. Dies erfordert in der Regel ein tiefes Verständnis der gesamten Lieferkette.
- Kontinuierliche Überwachung und Lieferantentests: Unternehmen müssen Kontrollmechanismen einrichten, um sicherzustellen, dass etwaige Anomalien in der Sicherheitslage ihrer Lieferanten umgehend erkannt und entsprechende Gegenmaßnahmen zeitnah eingeleitet werden. Dieser Ansatz bietet eine umfassendere Abdeckung als periodische Bewertungen, die lediglich eine Momentaufnahme der Sicherheitslage liefern.
- Erweiterte vertragliche Verpflichtungen: Bei der Zusammenarbeit mit Lieferanten und Dienstleistern ist darauf zu achten, dass in Ihren Verträgen klar festgelegt ist, dass diese die Sicherheitsanforderungen von DORA einhalten müssen. Betrachten Sie dies als Ausweitung Ihrer Sicherheitsstandards auf Ihre gesamte Lieferkette – alle Beteiligten müssen sich einig sein, dass Sicherheit und Ausfallsicherheit gewährleistet sein müssen.
5) Leitlinien zum Informations- und Nachrichtenaustausch
Finanzinstitute können sich und andere besser schützen, indem sie ihr Wissen über Cyberbedrohungen teilen. Alle profitieren davon, wenn Banken und andere Unternehmen Informationen über Bedrohungen austauschen und so Angriffsversuche, erfolgreiche Angriffsmethoden und Verteidigungsstrategien offenlegen. Die DORA-Zertifizierung verankert den Informationsaustausch als eines ihrer Kernprinzipien – die fünfte Säule. Der Gedanke ist einfach: Wenn ein Institut lernt, wie ein bestimmter Angriff gestoppt werden kann, trägt die Weitergabe dieses Wissens zum Schutz des gesamten Finanzsystems bei. Dieser Teamansatz ermöglicht es der Branche, schneller bessere Sicherheitsmaßnahmen zu entwickeln, als wenn jedes Institut für sich arbeiten würde.
Wie viel kostet eine DORA-Zertifizierung?
Die DORA-Zertifizierung ist keine bloße Formalität – sie stellt eine erhebliche finanzielle Verpflichtung für das Unternehmen dar. Sie erfordert Zeit und Geld für Schulungen und Zertifizierungen, den Aufbau einer resilienten Infrastruktur, die Anschaffung von Tools zur Compliance-Automatisierung sowie Investitionen in Tools für das Drittanbieter-Risikomanagement.
Darüber hinaus können die Kosten für Ihre DORA-Zertifizierung je nach Unternehmensgröße variieren. Große Institutionen geben schätzungsweise rund 1 Million Euro über zwei Jahre aus, um die Voraussetzungen für die DORA-Zertifizierung zu erfüllen.
Wenn Sie jedoch die Kosten für die DORA-Zertifizierung Ihres Unternehmens abschätzen müssen, sollten Sie folgende Faktoren berücksichtigen:
- Infrastruktur-Upgrades: Die Aufrechterhaltung der DORA-Zertifizierung erfordert Tools zur kontinuierlichen Überwachung, Incident-Response-Systeme und Cloud-Infrastruktur-Risikomanagementlösungen, die alle zu Kosten führen können.
- Tests zur Betriebsstabilität: Sie müssen kontinuierlich Penetrationstests und Schwachstellenscans durchführen, um Schwachstellen aufzudecken. Dies erfordert ein hohes Maß an Engagement – sowohl finanziell als auch personell. Die Investition in die richtigen Tools, die Inanspruchnahme von Testdienstleistungen und qualifiziertes Personal, das diese fortlaufende Arbeit übernehmen kann, verursacht daher deutlich höhere Kosten, als Unternehmen schätzen.
- Personalerweiterung und -schulung: Für die DORA-Zertifizierung müssen Unternehmen Compliance-Teams aufbauen, Beauftragte ernennen und Führungskräfte schulen, um die regulatorischen Anforderungen von DORA zu erfüllen und kostspielige Fehler zu vermeiden. Die Einstellung von erfahrenen Mitarbeitern mit DORA-Kenntnissen kann teuer sein und Unternehmen jährlich zwischen 500 und einer Million Euro kosten.
- Risikomanagement von Drittanbietern: Drittanbieter von ICT-Dienstleistungen müssen sicherstellen, dass ihre Lieferanten die Resilienzstandards von DORA erfüllen. Dies erfordert eine ständige Überwachung, vertragliche Schutzmaßnahmen und Risikobewertungen.
- Regulierungsgebühren: Kritische ICT-Dienstleister müssen Aufsichtsgebühren ab 50,000 € zahlen, was eine weitere Ebene von Compliance-Kosten mit sich bringt.
Sprinto kann allen Finanzinstituten helfen, DORA schneller einzuhalten
Sprinto Beschleunigt Ihre DORA-Konformität durch drei Kernfunktionen: kontinuierliche Kontrollüberwachung, Implementierung des Secure Controls Framework und automatische Beweiserfassung. Sie müssen lediglich integrieren Sprinto in Ihre Umgebung, Cloud-Systeme und Assets, und Sprinto bietet Ihnen ein sofort einsatzbereites Compliance-Programm, das Richtlinienvorlagen, vordefinierte Kontrollmechanismen gemäß Kriterien und vieles mehr umfasst.
Unsere Implementierungspartner unterstützen Sie bei der Identifizierung der für DORA erforderlichen Kontrollmaßnahmen und verkürzen so die Zeit bis zur Einhaltung der Vorschriften. Diese Experten analysieren Ihre Infrastruktur, Prozesse und Richtlinien, um passgenaue Kontrollmaßnahmen zu entwickeln, die den DORA-Anforderungen entsprechen.
Sprinto wandelt diese Kontrollen in umsetzbare Aufgaben um und automatisiert die Compliance-Prüfungen, um eine Echtzeitüberwachung zu gewährleisten und gleichzeitig den manuellen Aufwand zu minimieren.
Wenn Sie jedoch bereits andere Cybersicherheitsstandards wie SOC 2 oder ISO 27001 einhalten, SprintoDas Common Control Framework (CCF) vereinfacht die Einhaltung der Vorschriften, indem es Überschneidungen identifiziert, redundante Arbeit beseitigt und Ihre DORA-Bereitschaft beschleunigt.
Schneller DORA-konform werden durch Automatisierung
Häufig gestellte Fragen
Welche Strafen drohen bei Verstößen gegen das DORA-Gesetz?
Verstöße gegen das DORA-Gesetz können teuer werden. Finanzinstitute müssen mit Geldstrafen von bis zu 2 % ihres weltweiten Jahresumsatzes rechnen, einzelne Mitarbeiter riskieren Strafen von bis zu 1 Million Euro. IT-Dienstleister sehen sich sogar noch gravierenderen Konsequenzen gegenüber – Geldstrafen von bis zu 5 Millionen Euro und mögliche Betriebseinstellungen. Einzelne Mitarbeiter dieser Unternehmen können mit Geldstrafen von bis zu 500,000 Euro belegt werden. Diese Strafen schützen sowohl vor finanziellen als auch vor Reputationsschäden.
Was ist TPRM im Rahmen der DORA-Zertifizierung?
Das Drittanbieter-Risikomanagement (TPRM) gemäß DORA umfasst die fortlaufende Überwachung und Kontrolle kritischer Anbieter – also solcher, die sensible Daten verarbeiten oder essenzielle Systeme betreiben. Es erfordert strenge Hintergrundprüfungen, regelmäßige Sicherheitsaudits und Echtzeitüberwachung. Anstelle jährlicher Überprüfungen schreibt DORA eine kontinuierliche Überwachung vor, um eine schnelle Erkennung und Reaktion auf Probleme zu gewährleisten. Darüber hinaus müssen klare Pläne für Verantwortlichkeit, Problemlösung und Notfallmaßnahmen vorhanden sein, falls ein Anbieter seine Leistungen nicht erbringt. Dadurch wird TPRM zu einem proaktiven und resilienten Ansatz im Umgang mit Anbieterrisiken.
Für wen gilt die DORA-Zertifizierung?
DORA gilt für alle Einrichtungen des Finanzsektors. Auch kritische Drittanbieter (CTPPs), die diesen Einrichtungen IKT-Dienstleistungen anbieten, sind eingeschlossen und unterliegen einem EU-Aufsichtsrahmen.
Können Einzelpersonen eine DORA-Zertifizierung erhalten?
Ja, Einzelpersonen können die DORA-Zertifizierung (Digital Operational Resilience Act) durch verschiedene Schulungsprogramme erwerben, die Fachkräfte mit dem notwendigen Wissen und den erforderlichen Fähigkeiten für die Einhaltung der Vorschriften ausstatten. Fachkräfte können an Schulungen teilnehmen und Online-Prüfungen ablegen, um ihre Zertifizierung zu erhalten. Hier sind einige namhafte Schulungsanbieter:

Autorin
Virgil
Virgil ist Marketingfachmann bei Sprinto Er verbindet sein Medien-Know-how mit seiner Expertise im Bereich Cybersicherheit und schafft so Inhalte, die wirklich Anklang finden. Bekannt dafür, komplexe Themen der Cybersicherheit und des Governance, Risk & Compliance (GRC) verständlich zu erklären, vereint er technisches Fachwissen mit erzählerischem Talent. Wenn er nicht gerade schreibt, beschäftigt er sich mit den neuesten Trends in der Cybersicherheit, diskutiert geopolitische Themen oder entspannt sich bei einer guten Tasse Kaffee.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


