



Die komplette Cybersicherheitslösung für moderne Organisationen


Laut einem Bericht von Accenture zielten 43 % der Cyberangriffe auf kleine und mittlere Unternehmen (KMU), doch nur 14 % waren auf deren Verteidigung vorbereitet. Dies verdeutlicht, wie wichtig die richtige technologische Infrastruktur ist. Doch was genau gehört zu einer guten Cybersicherheitsstrategie? Angesichts der zunehmenden Komplexität des Themas stellen sich Unternehmen diese Frage immer häufiger.
Eine effektive Implementierung einer Cybersicherheits-Technologie erfordert ein ausgewogenes Verhältnis. Theoretisch liegt die Annahme nahe, dass eine größere Anzahl an Tools die Verteidigung robuster macht. Dies trifft bis zu einem gewissen Grad zu, doch dann nehmen die Vorteile ab.
Zu viele Tools können Ihre Infrastruktur unnötig verkomplizieren und Schwachstellen in Ihrem System offenlegen. Ziel ist es, einen IT-Sicherheits-Stack zu schaffen, der möglichst viele praktische Funktionen bietet, ohne seine Hauptfunktion zu beeinträchtigen.
Was ist ein Cybersicherheits-Stack?
Ein Cybersicherheits-Stack kombiniert verschiedene Tools, Technologien und Verfahren, um Systeme, Netzwerke und Daten vor potenziellen Online-Bedrohungen zu schützen. Er soll mehrere Verteidigungsebenen gegen verschiedene Angriffe, Schwächen und Sicherheitslücken bieten.
Ihre Cybersicherheitsinfrastruktur fungiert als zentrale Schaltstelle, die alle Ihre Systeme miteinander verbindet und sie an der Sicherheitsstrategie des Unternehmens ausrichtet . Eine gut funktionierende Infrastruktur sollte Ihnen die Übersicht über alle verwendeten Tools und die zugehörigen Netzwerksysteme ermöglichen.
Was sind die wichtigsten Komponenten des Cybersicherheits-Stacks?
Ein Cybersicherheits-Stack umfasst viele Tools und Prozesse, die eingesetzt werden, um die Sicherheit der Organisation zu stärken.
Hier sind einige der in einem solchen Stack verwendeten Werkzeuge:

Identitäts- und Zugriffsverwaltung (IAM)
IAM-Systeme verwalten Benutzeridentitäten, Zugriffsrechte und Authentifizierungsverfahren. Mithilfe von Tools wie Privileged Access Management (PAM)-Lösungen, Single Sign-On (SSO) und Multi-Faktor-Authentifizierung (MFA) können Sie sicherstellen, dass nur autorisierte Benutzer auf Ressourcen zugreifen können.
Endpoint Security
Alle Endgeräte und verwalteten Geräte müssen abgesichert werden, um Sicherheitslücken beim Zugriff auf sensible Daten außerhalb des primären Netzwerks zu vermeiden. Dies betrifft Laptops, Mobilgeräte und Desktop-Computer. Beispiele für gängige Komponenten der Endgerätesicherheit sind Firewalls und Endpoint Detection and Response (EDR)-Systeme.
Netzwerksicherheit
Die Verbesserung der Netzwerksicherheit zielt darauf ab, den Netzwerkverkehr zu überwachen und zu steuern, verdächtige Aktivitäten zu erkennen und unbefugten Zugriff zu verhindern. Der Einsatz von Tools wie Firewalls, Netzwerksegmentierungsprogrammen und Intrusion-Detection- und -Prevention-Systemen (IDS/IPS) kann die Netzwerksicherheit erhöhen.
Sicherheitsinformations- und Ereignismanagement (SIEM)
SIEM-Software sammelt und analysiert Sicherheitsprotokolle und Ereignisse aus verschiedenen Systemen und Anwendungen, um potenzielle Risiken aufzudecken. Zur Erkennung von Sicherheitsvorfällen bietet sie Echtzeitüberwachung, Korrelations- und Alarmierungsfunktionen.
Datenverlustprävention (DLP)
DLP-Tools überwachen sensible Daten und schützen vor unbefugtem Zugriff, Übertragung oder Datenlecks. Sie können Verschlüsselungsregeln durchsetzen oder Versuche der Datenexfiltration aufdecken und unterbinden.
Sicherheitsanalyse
Um Trends zu erkennen, Anomalien aufzudecken und potenzielle Sicherheitsvorfälle oder Bedrohungen zu identifizieren, nutzen Sicherheitsanalysesysteme maschinelles Lernen und Datenanalyseverfahren. Sie sind in der Lage, umfassende Datenanalysen durchzuführen, um ausgeklügelte Angriffe und andere fortgeschrittene, persistente Bedrohungen (APTs) aufzuspüren.
Schwachstellenmanagement
Tools zur Schwachstellenverwaltung Netzwerke und Systeme werden auf bekannte Schwachstellen überprüft, nach Schweregrad priorisiert und Empfehlungen zur Behebung gegeben. Tools zur Automatisierung der Compliance, wie z. B. SprintoWir unterstützen Organisationen bei ihrem Schwachstellenmanagement, indem wir ihnen ermöglichen, ihre Sicherheitskontrollen über ein zentrales Dashboard zu überwachen.
Die konkreten Instrumente variieren je nach Organisation und deren Bedürfnissen; das Ziel besteht jedoch darin, ein komplettes Maßnahmenpaket einzuführen, das zusammenwirkt, um Risiken zu mindern und die digitalen Vermögenswerte des Unternehmens zu schützen.
Wie baut man eine Cybersicherheitsarchitektur auf?
Bevor Sie mit der Entwicklung Ihrer IT-Infrastruktur beginnen, ist ein solides Cybersicherheits-Governance- Framework unerlässlich . Laut der PwC-Studie „Global State of Information Security Survey 2018 “ verfügten 44 % der 9,500 befragten Führungskräfte über keinen umfassenden Informationssicherheitsplan.
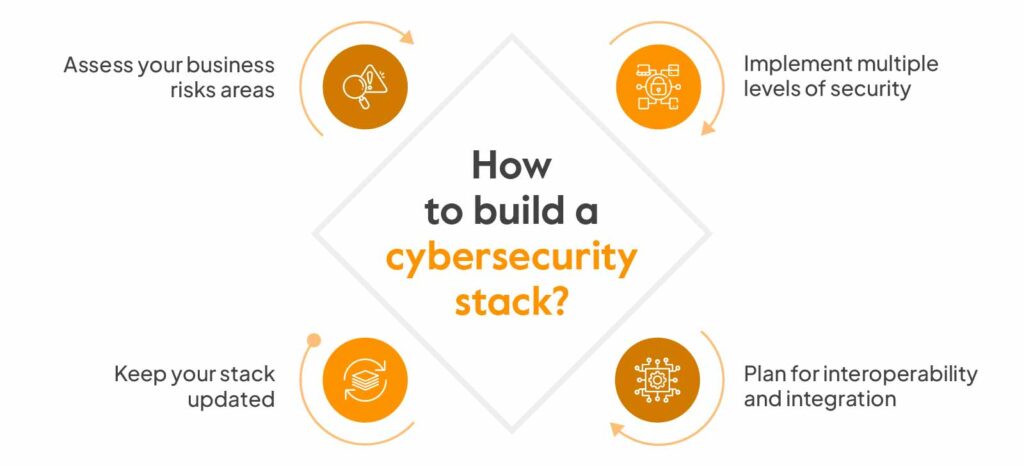
Hier sind die vier Schritte zum Aufbau einer Cybersicherheitsarchitektur:
1. Bewerten Sie Ihre Geschäftsrisikobereiche
Priorisieren Sie die Cybersicherheitsrisiken mit den größten langfristigen Auswirkungen auf Ihr Unternehmen, indem Sie die wichtigsten Probleme identifizieren. Es wird außerdem empfohlen, das NIST-Framework zu nutzen , das fünf Prinzipien für den Umgang mit Cyberrisiken von Anfang bis Ende bietet: Identifizierung, Erkennung, Schutz, Reaktion und Wiederherstellung.
2. Implementieren Sie mehrere Sicherheitsebenen.
Der nächste Schritt zum Aufbau einer robusten IT-Infrastruktur besteht darin, in Technologien zu investieren, die Ihre Daten und Mitarbeiter vor Cyberangriffen schützen. Um das Risiko zu minimieren, das mit einem großen, unübersichtlichen Netzwerk einhergeht, sollten Sie es in kleinere Segmente unterteilen und für jedes Segment Sicherheitsmaßnahmen implementieren. Ihr System sollte über mehrere Schutzebenen verfügen, wobei jede Ebene durch stärkere Sicherheitsmaßnahmen ergänzt wird.
Empfehlung: Leitfaden zu VAPT in der Cybersicherheit.
3. Plan für Interoperabilität und Integration
Stellen Sie sicher, dass die verschiedenen Komponenten Ihrer Cybersicherheitsarchitektur effizient integriert und zusammenarbeiten. Berücksichtigen Sie dabei den Informationsaustausch, den Datenaustausch und die umfassende Übersicht über Ihre Sicherheitslage, die diese Produkte bieten. Die Integration kann die Effektivität der Sicherheitsmaßnahmen insgesamt sowie bei der Erkennung von Bedrohungen und der Reaktion auf Vorfälle steigern.
4. Halten Sie Ihren Stack auf dem neuesten Stand.
Damit eine Cybersicherheitsarchitektur effektiv bleibt, bedarf es ständiger Wartung, Aktualisierung und Überwachung. Implementieren Sie Verfahren, um Sicherheitsvorfälle im Blick zu behalten, Protokolle zu überprüfen und Notfälle zu bewältigen.
Aktualisieren und patchen Sie Ihre Systeme regelmäßig und halten Sie sich über neue Bedrohungen und Schwachstellen auf dem Laufenden. Um Ihre Sicherheitsfähigkeiten zu verbessern, sollten Sie die Einrichtung eines Security Operations Center (SOC) oder die Zusammenarbeit mit einem Managed Security Service Provider (MSSP) in Betracht ziehen.
Der Aufbau einer robusten Cybersicherheitsarchitektur ist Teil des gesamten Spektrums. Ihre Aufrechterhaltung erfordert jedoch kontinuierlichen Zeit- und Arbeitsaufwand seitens des Unternehmens. Es gibt regulatorische Rahmenwerke wie ISO 27001 und SOC 2, die sich intensiv mit der Sicherheitslage eines Unternehmens befassen. Um dies zu vereinfachen, können Sie in eine Tool zur Compliance-Automatisierung wie Sprinto. Seine kontinuierliche Überwachung Diese Funktion überwacht alle fehlerhaften Steuerungselemente und benachrichtigt Sie im Voraus.
Hier finden Sie einen vollständigen Leitfaden zur Einhaltung der Cybersicherheitsbestimmungen.
Vorteile eines Cybersicherheits-Stacks
Für Unternehmen jeder Größe bietet die Implementierung einer soliden Cybersicherheitsinfrastruktur zahlreiche Vorteile.
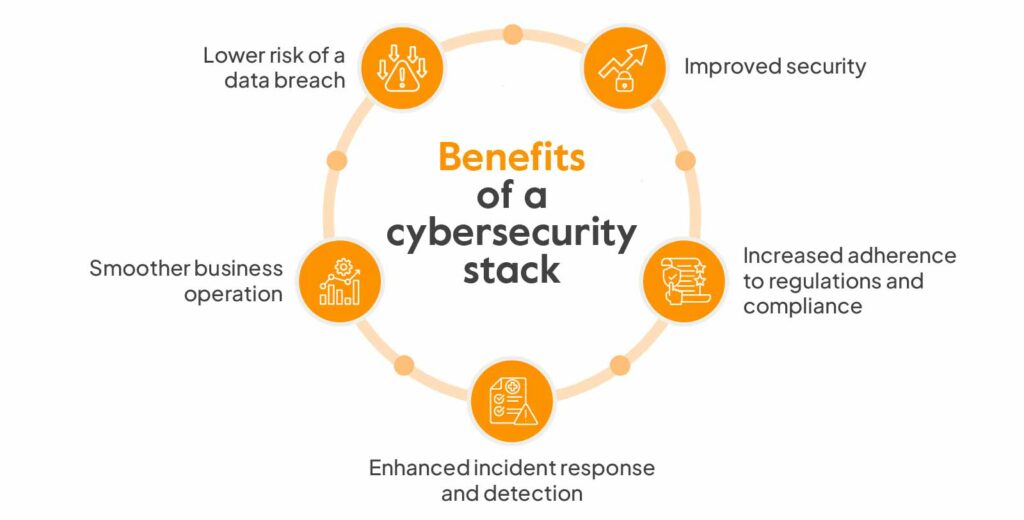
Hier sind einige der wichtigsten Vorteile:
Geringeres Risiko eines Datenlecks
Der Sicherheitsstapel schützt sensible Daten vor unbefugtem Zugriff, Datenlecks und Diebstahl durch die Kombination verschiedener Sicherheitstechniken. Dies ist besonders wichtig für Unternehmen, die mit sensiblen Kundendaten, Finanzinformationen oder geistigem Eigentum arbeiten.
Verbesserte Sicherheit
Um sich gegen verschiedene Bedrohungen zu verteidigen, bietet ein Cybersicherheits-Stack mehrere Schutzebenen, wodurch die Wahrscheinlichkeit von Cyberangriffen verringert wird. Jede Komponente des Stacks adressiert ein anderes Sicherheitsproblem und trägt so zu einem umfassenderen und nachhaltigeren Sicherheitskonzept bei.
Empfehlung: Bewährte Praktiken für Cybersicherheit.
Erhöhte Einhaltung von Vorschriften und Compliance
Regulatorische Verpflichtungen und Branchenstandards gehen häufig mit einer soliden Cybersicherheitsinfrastruktur einher. Durch die Implementierung solcher Verfahren können Unternehmen Datenschutzgesetze und -vorschriften einhalten und Bußgelder sowie Reputationsschäden vermeiden.
Verbesserte Reaktion auf und Erkennung von Vorfällen
Sicherheitsanalysen und SIEM ermöglichen die schnellere Erkennung von Risiken und Sicherheitsvorfällen. Dies ermöglicht schnellere Reaktionen auf potenzielle Bedrohungen und verkürzt die Zeit, in der ein Angreifer im Netzwerk unentdeckt bleiben kann.
Reibungsloserer Geschäftsbetrieb
Datenlecks und Ransomware-Angriffe können den Geschäftsbetrieb von Unternehmen massiv beeinträchtigen. Organisationen sehen sich aufgrund dieser Angriffe mit zahlreichen Problemen konfrontiert, darunter Datenverlust, finanzielle Einbußen, Unterbrechungen der Lieferkette, Betriebsunterbrechungen und vieles mehr. Mit einer soliden Cybersicherheitsarchitektur ist die Organisation besser gerüstet, um Vorfälle und Katastrophen zu bewältigen und Störungen zu minimieren.
Sprinto's Sicht auf den Cybersicherheits-Stack
Es ist mittlerweile offensichtlich, dass ein Cybersicherheits-Stack einen mehrschichtigen Schutz gegen Cyberbedrohungen bietet und Organisationen hilft, indem er die Sicherheit erhöht, das Risiko von Datenschutzverletzungen verringert, die Erkennung und Reaktion auf Vorfälle verbessert, die Einhaltung von Vorschriften gewährleistet und die Geschäftskontinuität sichert.
Ein Hauptgrund für den enormen Aufwand, den KMUs in die Verbesserung ihrer Cybersicherheit investieren , ist die Notwendigkeit, regulatorische Vorgaben zu erfüllen. Rahmenwerke wie ISO 27001 und SOC 2 legen großen Wert auf die Sicherheitslage der Organisation.
Sprinto ist eine Compliance-Automatisierungslösung, mit der Unternehmen innerhalb weniger Wochen die erforderlichen Vorschriften erfüllen können. Sie bietet ein zentrales Dashboard, über das Sie auf alle auf Ihre Compliance-Anforderungen zugeschnittenen Steuerelemente zugreifen können. Sprinto optimiert den Ablauf von Compliance-Prozessen durch Funktionen wie Beweissammlung, interne Audits und Abhilfemaßnahmen.
Sprechen Sie mit unseren Experten, um eine fehlerfreie, automatisierte Reise zur Einhaltung der Cybersicherheitsbestimmungen zu beginnen.
Häufig gestellte Fragen
Ja, denn Cybersicherheit ist dynamisch, daher benötigt ein Cybersicherheits-Stack ständige Wartung, Aktualisierungen und regelmäßige Bewertungen, um auf neue Bedrohungen und technologische Fortschritte reagieren zu können.
Als entscheidender Bestandteil eines Cybersicherheits-Stacks schützt die Cloud-Sicherheit Daten und Anwendungen, die in Cloud-Umgebungen gespeichert sind, und sorgt für eine sichere Cloud-Computing-Umgebung.
Durch die Überwachung und Beschränkung des Zugriffs auf sensible Daten tragen Komponenten wie die Verhinderung von Datenverlust und Zugriffskontrollen dazu bei, das Risiko von Insiderbedrohungen zu begrenzen und gleichzeitig den potenziellen Schaden zu minimieren, der durch böswillige oder fahrlässige Insider verursacht wird.
Autorin
Shivam Jha
Shivam ist unser hauseigener Cybersicherheitsexperte mit über sechs Jahren Erfahrung in diesem Bereich. Er setzt sich leidenschaftlich dafür ein, die digitale Welt für alle sicherer zu machen und zaubert am Wochenende gerne indische Köstlichkeiten.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren













Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


