




TL; DR
| Auditmanagement-Software zentralisiert Nachweise, automatisiert die Bereitschaft und hilft Teams, sich kontinuierlich auf wiederkehrende Audits vorzubereiten, ohne in letzter Minute hektische Übungen durchführen zu müssen. |
| Vanta ist vorlagenbasiert, Drata ist etwas zu komplex, AuditBoard und Workiva stellen die Prüfung in den Vordergrund, MetricStream ist auf Enterprise GRC ausgerichtet und Sprinto ist für vielseitige Anwendungsfälle und KI-gestützte kontinuierliche Prüfungen konzipiert. |
| Um die richtige Audit-Management-Plattform auszuwählen, beginnen Sie mit Ihrer Audit-Persona und priorisieren Sie dann Skalierbarkeit, Beweisqualität, Automatisierungsgrad und wie Kosten und Aufwand mit der Ausweitung des Audit-Umfangs steigen. |
Audits sind keine einmaligen Ereignisse mehr. Für die meisten wachsenden Unternehmen sind sie regelmäßig, umfassen mehrere Rahmenbedingungen und sind eng mit Umsatz, Vertrauen und regulatorischen Vorgaben verknüpft. Mit zunehmendem Umfang der Audits stoßen manuelle Prozesse, die auf Tabellenkalkulationen, gemeinsam genutzten Laufwerken und kurzfristiger Koordination basieren, schnell an ihre Grenzen.
Auditmanagement-Software zentralisiert Nachweise, überwacht die Bereitschaft und reduziert den Prüfaufwand. Bevor Sie eine Plattform für Rechenzentrumsumgebungen auswählen, sollten Sie die regulatorischen Anforderungen an die Einhaltung von Vorschriften für Rechenzentren verstehen – welche Standards gelten, welche Nachweise jeweils erforderlich sind und wie die Prüfer des Kunden diese überprüfen. So stellen Sie sicher, dass das Tool für die richtigen Kontrollbereiche konfiguriert ist. Die richtigen Tools helfen Ihnen nicht nur, Audits zu bestehen, sondern sorgen auch dafür, dass Sie für das Wachstum Ihres Unternehmens bestens gerüstet sind.
In diesem Leitfaden stellen wir die 7 besten Softwarelösungen für das Auditmanagement vor und zeigen Ihnen, wie Sie im Jahr 2026 die richtige Lösung auswählen.
„Die Schulden aus der Wirtschaftsprüfung sind nichts anderes als jene kleinen Unstimmigkeiten, die kleinen Ineffizienzen, die sich im Laufe der Zeit in Ihrem Prüfungsprozess immer weiter aufstauen… Je länger sie ignoriert werden, desto schwerer wiegen sie sich.“
— Sonali Samantaray, Senior Solutions Engineer bei Sprinto → [Schau dir die Folge an]
Die 7 besten Audit-Management-Softwarelösungen im Jahr 2026
Hier sind die Top 7 der Audit-Management-Softwareoptionen im Jahr 2026, bewertet nach Automatisierungsgrad, Skalierbarkeit und Audit-Erfahrung:
| Werkzeug | Am besten geeignet, | Wo es stark ist | Vorsicht |
| Sprint | Skalierung von SaaS- und mittelständischen Teams, die wiederkehrende Audits durchführen | Kontinuierliche Überwachung, KI-gestützte Validierung von Nachweisen, rahmenübergreifende Wiederverwendung, für Prüfer geeignete Ansichten | Erfordert aktive interne Verantwortung anstelle von vollständigem Outsourcing. |
| Drata | Schnell wachsende Teams, die eine strukturierte Kontrollüberwachung benötigen | Vorgefertigte Rahmenwerke, automatisierte Beweiserfassung, Vertrautheit des Prüfers | Weniger flexibel für individuelle Audits und zunehmende Komplexität |
| Vanta | Frühphasen- und Wachstumsunternehmen, die Geschwindigkeit anstreben | Leitplanken, Integrationen, schnelle Einrichtung | Hohe Verlängerungskosten und begrenzte Tiefe für ausgereifte Programme |
| Prüfungsausschuss | Strukturierte interne Revisionsteams und SOX-Umgebungen | Arbeitspapier-Workflows, Problemverfolgung, Berichterstattung an den Vorstand | Begrenzte kontinuierliche Evidenzautomatisierung |
| MetricStream | Stark regulierte globale Unternehmen | Unternehmensweite Aufsicht, regulatorische Ausrichtung, Portfoliotransparenz | Hoher Implementierungs- und Ressourcenbedarf |
| Hyperfest | Teams, die mehrere Frameworks gleichzeitig verwalten | Klare Eigentumsverhältnisse, zentrales Beweismittelarchiv | Setzt eher auf manuelle Aktualisierungen als auf Automatisierung ausgerichtete Tools. |
| Workiva | Finanzorientierte Prüfung und Compliance von börsennotierten Unternehmen | Gemeinsame Berichterstattung, Angleichung der Finanzkontrollen, Dokumentenversionierung | Mehr manuelle Beweissicherungsprozesse und weniger automatisierte Kontrollüberwachung |
1. Sprint
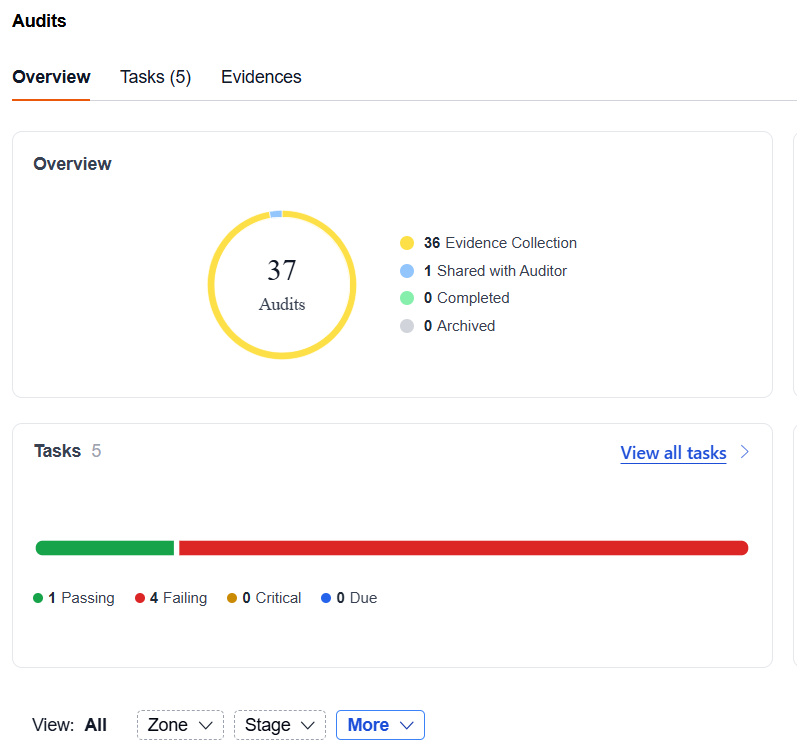
Sprinto ist eine KI-gestützte Audit-Management-Software, die speziell für Teams entwickelt wurde, die regelmäßig Audits in verschiedenen Frameworks durchführen. Anstatt Audits als periodische Projekte zu behandeln, nutzt Sprinto Automatisierung und integrierte KI, um Audits kontinuierlich und jederzeit bereit zu halten.
Sprintos Ansatz geht über die Automatisierung von Checklisten hinaus. KI erfasst kontinuierlich Kontrollen, kennzeichnet Lücken in den Nachweisen, überwacht Abweichungen und unterstützt die Auditvorbereitung ohne manuelle Nachbearbeitung.
Hauptfunktionen
- Automatisierte Beweismittelsammlung: Sprinto sammelt, validiert und organisiert automatisch Prüfnachweise aus über 300 Integrationen, wodurch die Nachweise stets aktuell bleiben und Hektik in letzter Minute vermieden wird.
- KI-gestützte Analyse von Evidenzlücken: Sprinto AI überprüft hochgeladene und automatisch erfasste Nachweise, um fehlende, veraltete oder irrelevante Artefakte frühzeitig zu erkennen, sodass Lücken behoben werden, bevor die Prüfer sie entdecken.
- Kontinuierliche Kontrollüberwachung: Die Kontrollen werden kontinuierlich anhand realer Systemdaten getestet, wodurch die Teams einen Echtzeit-Einblick in die Auditbereitschaft erhalten und nicht nur Momentaufnahmen zu einem bestimmten Zeitpunkt.
- Wiederverwendung von Nachweisen bei verschiedenen Audits: Validierte Nachweise werden automatisch über verschiedene Auditzyklen und -rahmen hinweg wiederverwendet, wodurch Doppelarbeit bei SOC 2-, ISO 27001-, HIPAA-, PCI-DSS- und kundenspezifischen Audits reduziert wird.
- Auditbereites Dashboard: Eine eigens dafür eingerichtete Prüferkonsole präsentiert Kontrollen, Nachweise und den Prüfstatus in einem vom Prüfer genehmigten Format, wodurch der Rückspracheaufwand reduziert und die Zertifizierung beschleunigt wird.
- Bevorzugtes Auditorennetzwerk: Greifen Sie auf über 40 geprüfte Auditpartner weltweit zu oder bringen Sie Ihren eigenen Auditor mit. Sprinto gewährleistet von Anfang an die Kompatibilität und Ausrichtung der Tools.
- KI-gestützte Vorbereitungsprüfungen für Audits: Sprinto AI deckt potenzielle Probleme wie etwa Abweichungen von der Unternehmenspolitik, veraltete Beweise oder Kontrollfehler bereits vor Beginn der Audits auf und hilft Teams so, Überraschungen zu vermeiden.
Fyxer, ein KI-gestützter E-Mail-Assistent für Unternehmenskunden, konnte die Auditvorbereitung mit Sprinto von fünf Tagen auf zwei Stunden verkürzen – und drei bis vier zusätzliche Compliance-Mitarbeiter einsparen. „Bei einem meiner vorherigen Audits war ich drei Tage lang in einer Teams-Konferenz, und ein Großteil davon war reine Zeitverschwendung“, erinnert sich Andy Wallace, CIO von Fyxer. „Sprinto bietet uns alles, was wir brauchen – und zwar so, dass ich keine drei oder vier Compliance-Mitarbeiter einstellen muss, um Dokumente zu aktualisieren oder Audits zu verwalten.“
→ [ Lies Fyxers Geschichte ]
Vorteile
- Ständig auditbereit, unterstützt durch kontinuierliche Nachweisvalidierung, KI-gestützte Lückenerkennung und praktische Auditunterstützung
- Verkürzt die Auditvorbereitungszeit erheblich durch tiefgreifende Automatisierung und Wiederverwendung von Nachweisen
- Unterstützt interne, externe und kundenspezifische Audits auf einer einheitlichen Plattform.
- Entwickelt für den Mittelstand, ohne die Kosten und Komplexität herkömmlicher GRC-Tools.
Nachteile
- Entwickelt, um Teams zu befähigen, nicht um die Einhaltung der Vorschriften vollständig auszulagern.
- Erzielt die besten Ergebnisse bei aktiver interner Verantwortung
Preisgestaltung: Individuelle Preisgestaltung basierend auf Unternehmensgröße und Compliance-Anforderungen.
2. Drachen
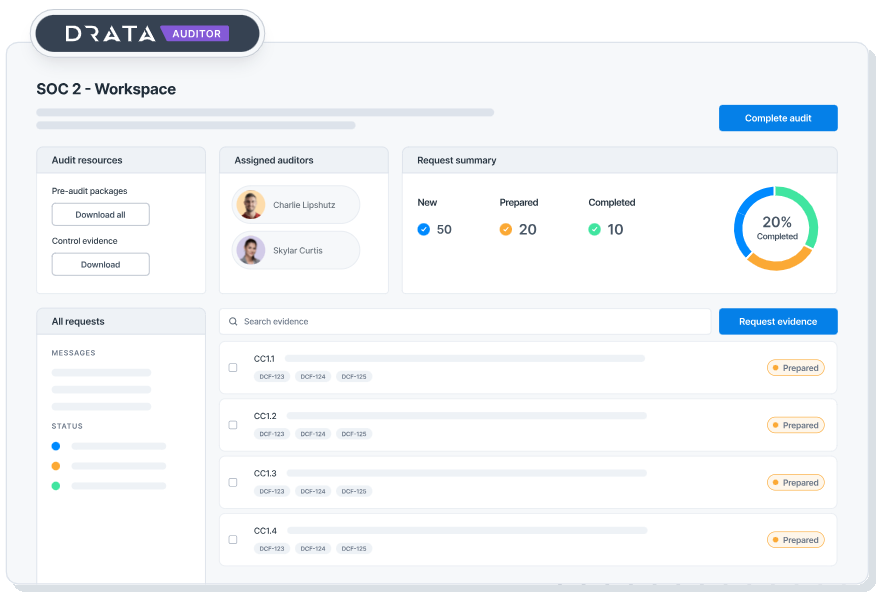
Drata ist eine Plattform zur Automatisierung von Compliance-Anforderungen, die Unternehmen durch kontinuierliches Kontrollmonitoring dabei unterstützt, ihre Auditbereitschaft sicherzustellen. Sie wird vor allem von schnell wachsenden und mittelständischen Unternehmen eingesetzt, die regelmäßig Audits durchführen und Kontrollschwächen bereits im Vorfeld erkennen möchten.
Die Arbeitsabläufe und die Kontrolllogik sind frameworkbasiert und weniger flexibel anpassbar. Daher kann es vorkommen, dass Teams mit zunehmender Komplexität der Prüfungen, benutzerdefinierten Kontrollen oder internen Prüfungsanforderungen im Laufe der Zeit in ihrem Vorgehen eingeschränkter werden.
Hauptfunktionen
- Kontinuierliche Kontrollüberwachung: Drata überwacht kontinuierlich die konfigurierten Kontrollen in den verbundenen Systemen und kennzeichnet Fehler, damit die Teams Probleme vor den Prüfungsfristen beheben können.
- Automatisierte Beweismittelsammlung: Die Nachweise werden automatisch aus unterstützten Integrationen abgerufen und den Kontrollen zugeordnet, wodurch der Bedarf an manuellen Uploads während der Audits reduziert wird.
- Vorgefertigte Compliance-Rahmenwerke: Drata bietet sofort einsatzbereite Unterstützung für gängige Frameworks wie SOC 2 und ISO 27001 und ermöglicht so eine schnellere Einrichtung und Auditvorbereitung.
- Dashboards zur Überprüfung der Compliance-Bereitschaft: Die Teams erhalten einen zentralen Überblick über den Kontrollstatus, fehlgeschlagene Prüfungen und die allgemeine Auditbereitschaft über alle aktiven Frameworks hinweg.
- Zugang des Prüfers zu den Beweismitteln: Die Prüfer können die Nachweise direkt in Drata einsehen, wodurch der Rückspracheaufwand reduziert und die Durchführung der Prüfung optimiert wird.
Vorteile
- Verringert die Abhängigkeit von Tabellenkalkulationen und manueller Auditverfolgung
- Großes Wirtschaftsprüferbündnis, das die Zusammenarbeit mit Wirtschaftsprüfern erleichtert, die bereits mit der Plattform vertraut sind.
- Unterstützt Framework-übergreifende Audits effizient, wenn die Anforderungen weitgehend standardisiert bleiben.
- Erleichtert die Kommunikation des Prüfungsfortschritts und des Kontrollstatus durch standardisierte Berichte.
Nachteile
- Die Kosten können sich für Teams, die nur relativ einfache oder eng begrenzte Prüfungsaufgaben haben, hoch anfühlen.
- Weniger flexibel bei komplexen oder kundenspezifischen Audits
- Es dauert eine Weile, bis sich technisch nicht versierte Benutzer einarbeiten können.
Preisgestaltung: Einstiegspakete beginnen bei 7500 US-Dollar für beispielsweise ein SOC-2-Typ-1-Audit. Laut Spendflo können die Kosten für größere Organisationen zwischen 20000 und 100000 US-Dollar liegen.
3. Vanta
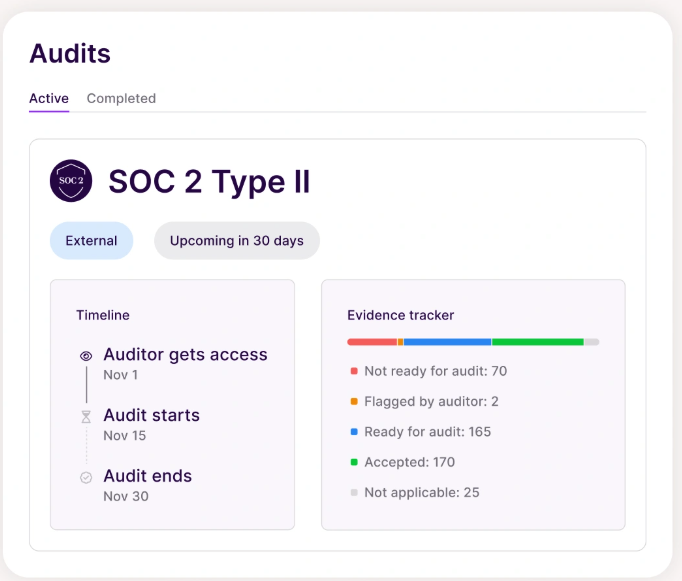
Vanta ist eine weitere Plattform für Compliance- und Auditautomatisierung, die einen geführten, vorlagenbasierten Ansatz zur Auditvorbereitung verfolgt. Sie konzentriert sich auf Geschwindigkeit und Einfachheit und nutzt vorgefertigte Kontrollen, Workflows und Integrationen, um die Auditvorbereitung zu beschleunigen.
Vanta eignet sich am besten, wenn die Anforderungen unkompliziert sind, die Infrastruktur standardisiert ist und die Teams Leitplanken der Flexibilität vorziehen.
Hauptfunktionen
- Vorlagenbasierte Compliance-Einrichtung: Vanta setzt stark auf vorgefertigte Kontrollen, Richtlinien und Arbeitsabläufe, um Teams dabei zu helfen, Compliance-Programme schnell einzurichten, ohne Prozesse von Grund auf neu entwickeln zu müssen.
- Geführte Sanierungsmaßnahmen: Wenn die Kontrollen versagen, generiert Vanta empfohlene Abhilfemaßnahmen und weist Aufgaben zu, um den Teams zu helfen, zu verstehen, was zu beheben ist und wer dafür verantwortlich ist.
- Leichtgewichtige Zusammenarbeit der Prüfer: Prüfer können Nachweise und Berichte direkt auf der Plattform einsehen, wodurch der Austausch von Dokumenten und die Koordination per E-Mail reduziert werden.
- Dashboard zur Auditvorbereitung: Eine zentrale Aufgabenliste und ein zentrales Dokumentenrepository helfen Teams, sich mit minimalem Kontextwechsel auf Audits vorzubereiten.
- Standardrichtlinienbibliothek: Bietet vorgefertigte Richtlinien und standardisierte Schulungsinhalte, die gängigen Audit-Erwartungen entsprechen.
Vorteile
- Gut geeignet für Unternehmen mit standardisierten Arbeitsabläufen und geringem Anpassungsbedarf.
- Einfache Implementierung ohne tiefgreifende Compliance- oder GRC-Kenntnisse
- Bietet über 350 Integrationen für eine bessere Vernetzung der Tools.
- Unterstützt ressourcenschonende KI-Funktionen wie automatisierte Sicherheitsfragebögen
Nachteile
- Nutzer nennen häufig hohe Verlängerungskosten und die Vertragsbindung als große Nachteile.
- Bei größerem Umfang kann sich der Support eher wie Selbstbedienung anfühlen.
- Bei automatisierten Prüfungen steht die Abdeckung im Vordergrund, nicht die Tiefe, was den Einblick in die Wirksamkeit der Kontrollen einschränken kann.
Preisgestaltung: Die Preise für Vanta beginnen bei 7500 bis 10000 US-Dollar für kleinere Teams und ein einzelnes Framework. Laut Spendflo können mittlere bis große Unternehmen mit Kosten zwischen 30000 und 80000 US-Dollar rechnen.
4. Prüfungsausschuss
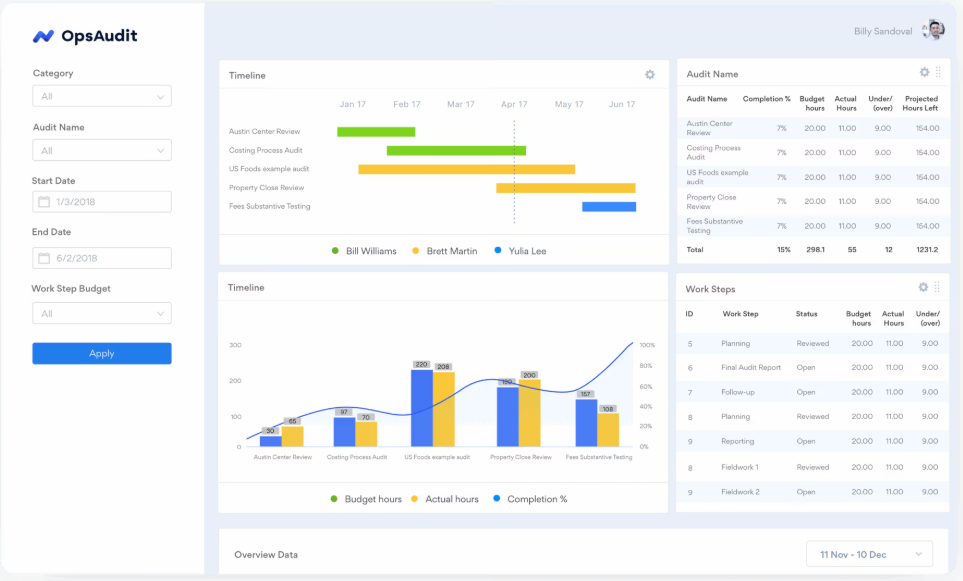
AuditBoard ist ein Auditmanagement-Tool für interne Revisionsteams mit Schwerpunkt auf Auditplanung, -durchführung, Problemverfolgung und Berichterstattung an die Geschäftsleitung. Es unterstützt strukturierte, risikobasierte Auditprogramme und trägt zur Standardisierung von Audits in großen oder verteilten Teams bei.
AuditBoard eignet sich am besten für Organisationen mit etablierten internen Revisionsfunktionen, klar definierten Prozessen und einer festen Revisionsverantwortung, insbesondere dort, wo Governance, Konsistenz und die Berichterstattung an die Geschäftsleitung Vorrang vor einem hohen Automatisierungsgrad haben.
Hauptfunktionen
- Planung und Durchführung interner Audits: AuditBoard unterstützt durchgängige interne Prüfungsabläufe, einschließlich Prüfungsplanung, Feldarbeit, Problemverfolgung und Nachverfolgung von Abhilfemaßnahmen.
- Risikobewertung und Abgrenzung: Teams können Risikobewertungen durchführen und diese zur Abgrenzung von Audits nutzen, wodurch bei der Auditplanung Prioritäten für Bereiche mit hohem Risiko festgelegt werden können.
- Problem- und Behebungsverfolgung: Die Ergebnisse der Prüfungen werden mit Angaben zu Verantwortlichen, Zeitplänen und Statusaktualisierungen erfasst, wodurch eine strukturierte Überwachung während der Sanierungszyklen gewährleistet wird.
- Reporting auf Unternehmensniveau: AuditBoard bietet robuste Berichtsfunktionen und Dashboards, die speziell für Prüfungsausschüsse, Führungskräfte und Stakeholder auf Vorstandsebene entwickelt wurden.
- Zusammenarbeit für Prüfungsteams: Interne Revisionsteams arbeiten in einem zentralen Arbeitsbereich zusammen, um Dokumentation, Kommentare und Prüfzyklen zu verwalten.
Vorteile
- Entwickelt mit Arbeitsabläufen, die der tatsächlichen Arbeitsweise professioneller interner Prüfer sehr genau entsprechen.
- Eine ausgezeichnete Wahl für die Einhaltung des Sarbanes-Oxley-Gesetzes (SOX), insbesondere für börsennotierte Unternehmen oder Unternehmen vor dem Börsengang.
- Verknüpft die Risikoidentifizierung direkt mit den Arbeitsabläufen zur Durchführung von Audits und zur Behebung von Risiken.
- Lässt sich gut in Unternehmenssysteme wie ServiceNow und Jira integrieren und ermöglicht so ein umfangreiches Problemmanagement.
Nachteile
- Begrenzte Automatisierung der kontinuierlichen Beweiserhebung
- Aufwändigere Einrichtung und Administration im Vergleich zu anderen Tools für den Mittelstand
- Weniger geeignet für Compliance-orientierte oder schnell wachsende Teams
Preisgestaltung: Für mittelständische Unternehmen liegt der Kostenbereich üblicherweise zwischen 30000 und 50000 US-Dollar pro Jahr. Der durchschnittliche Jahresaufwand beträgt laut Anbietern wie Vendr 42,775 US-Dollar.
Einmal kartieren. Überall wiederverwenden.
👉 So funktioniert es →
5. MetricStream
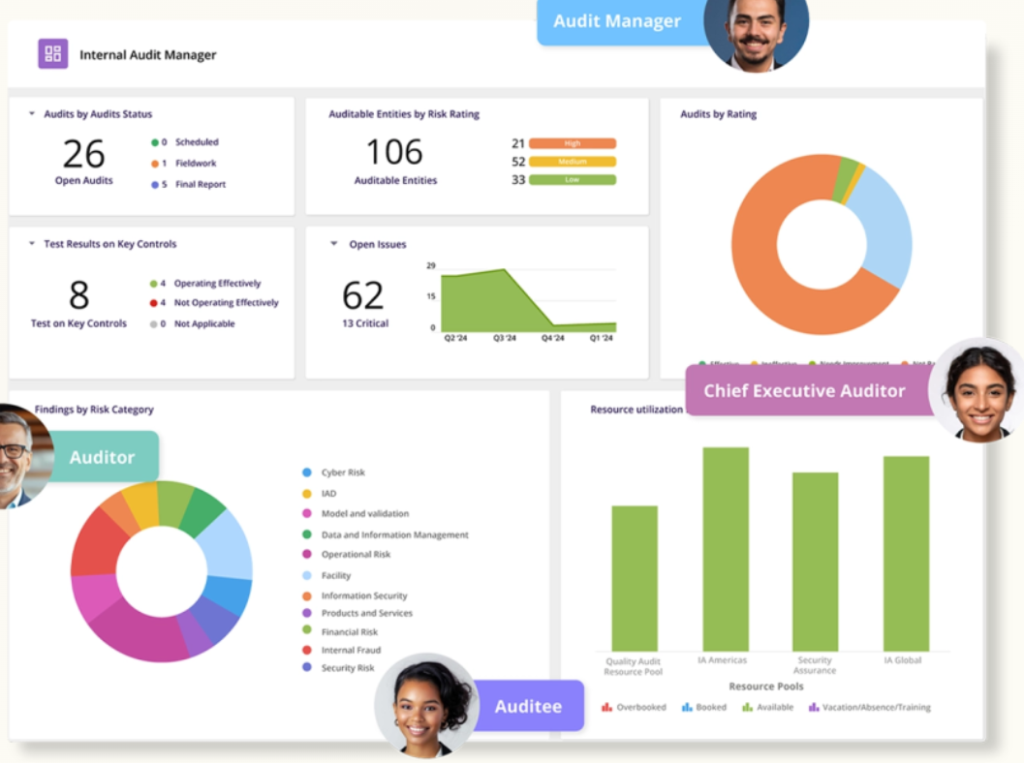
MetricStream ist eine GRC-Plattform für Unternehmen, die für die Verwaltung von Audit-, Risiko-, Compliance- und Richtlinienprogrammen in großem Umfang entwickelt wurde. Sie wird häufig von Organisationen mit komplexen regulatorischen Verpflichtungen, formalen Governance-Strukturen und dedizierten GRC-Teams eingesetzt.
Für stark regulierte Organisationen, die eine zentrale Steuerung mehrerer Geschäftsbereiche benötigen, funktioniert es recht gut. Kleinere oder schnelllebige Teams könnten jedoch Schwierigkeiten bei der Implementierung und Wartung haben.
Hauptfunktionen
- Unternehmensweites Audit-Managementsystem: MetricStream unterstützt durchgängige Audit-Workflows, einschließlich Planung, Durchführung, Problemmanagement und Fehlerbehebung, über große Audit-Portfolios hinweg.
- Integrierte Risiko- und Compliance-Module: Auditprogramme sind eng mit Risikobewertungen, Compliance-Verpflichtungen und dem Richtlinienmanagement innerhalb eines einzigen GRC-Ökosystems verknüpft.
- Unterstützung mehrerer Organisationen und globaler Support: Entwickelt für die Durchführung von Audits über mehrere Geschäftsbereiche, Regionen und regulatorische Umfelder hinweg von einer zentralen Plattform aus.
- Management regulatorischer Änderungen: Verfolgt regulatorische Aktualisierungen und ordnet Änderungen den betroffenen Kontrollen, Risiken und Prüfungen zu.
- Dashboard und Berichterstattung: Bietet aggregierte, unternehmensweite Ansichten für Führungskräfte, Aufsichtsbehörden und Aufsichtsratsmitglieder.
Vorteile
- Unterstützt Offline-Audits für Umgebungen mit eingeschränkter Konnektivität
- Starke Abstimmung zwischen Prüfung, Risikomanagement, Compliance und Richtlinienmanagement
- Unterstützt komplexe regulatorische und multi-geografische Umgebungen
- Zentralisierte Transparenz über Geschäftsbereiche und Prüfungsportfolios hinweg
Nachteile
- Lange Implementierungs- und Einarbeitungszeiten
- Erfordert dedizierte GRC-Ressourcen für einen effektiven Betrieb
- Kann für mittelständische oder schnell wachsende Teams übermäßig komplex wirken.
Preisgestaltung: Das Tool ist teuer; die Kosten beginnen laut Selecthub bei 75000 US-Dollar für mittelständische Unternehmen.
6. Hyperfest
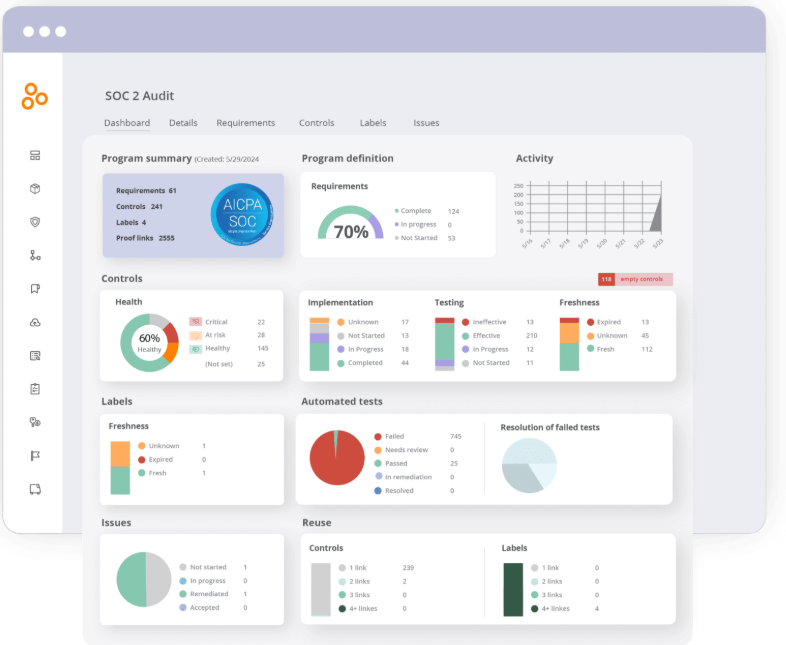
Hyperproof ist eine Compliance- und Auditmanagement-Plattform, die Teams einen transparenten Überblick über Auditstatus, Nachweise und Verantwortlichkeiten bietet. Sie wird häufig von mittelständischen und großen Unternehmen eingesetzt, die ein zentrales System zur Dokumentation von Audits benötigen, ohne eine umfassende GRC-Plattform für Unternehmen einzuführen.
Hyperproof eignet sich am besten, wenn Transparenz, Koordination und Berichterstattung über Audits und Frameworks hinweg höchste Priorität haben. Teams, die eine tiefgreifende Automatisierung, kontinuierliche Kontrolltests oder KI-gestützte Audit-Workflows anstreben, werden den Ansatz bei wachsenden Programmen möglicherweise als zu manuell empfinden.
Hauptfunktionen
- Zentralisierte Prüfungs- und Nachweisverfolgung: Hyperproof bietet eine zentrale Plattform, um Audits, Kontrollen, Nachweise, Verantwortliche und Fristen über verschiedene Frameworks hinweg zu verfolgen.
- Framework- und Kontrollzuordnung: Kontrollmechanismen und Nachweise können über verschiedene Rahmenwerke hinweg abgebildet werden, um Doppelarbeit zu vermeiden und die Wiederverwendbarkeit zu verbessern.
- Aufgaben- und Verantwortlichkeitsmanagement: Auditaufgaben können zugewiesen, verfolgt und nachverfolgt werden, wodurch die Teams während der Auditzyklen auf dem gleichen Stand bleiben.
- Dashboards zur Auditvorbereitung: Dashboards bieten einen Echtzeit-Überblick über den Fortschritt der Prüfung, offene Lücken und bevorstehende Fristen.
- Berichterstattung und Exporte: Teams können Berichte erstellen und Nachweispakete für Prüfer und Stakeholder exportieren.
Vorteile
- Nützlich für die parallele Verwaltung mehrerer Frameworks.
- Gut geeignet für evidenzintensive Audits, die häufige menschliche Eingriffe und Koordination erfordern.
- Gewährleistet klare Zuständigkeiten und Verantwortlichkeiten für Prüfungsaufgaben und -ergebnisse.
- Fungiert als zentrales Aufzeichnungssystem für Audits über Teams und Frameworks hinweg.
Nachteile
- Setzt stärker auf manuelle Aktualisierungen von Beweismitteln als auf Automatisierung ausgerichtete Tools.
- Eingeschränkte Unterstützung für kontinuierliche Kontrolltests
- Mit zunehmender Komplexität der Prüfung kann der Bedarf an zusätzlichen Werkzeugen steigen.
Preisgestaltung: Laut GetApp beginnt das Einstiegsabonnement bei 12000 US-Dollar pro Jahr. Für Unternehmen mit weniger als 200 Mitarbeitern liegt der Preisbereich zwischen 16000 und 32000 US-Dollar.
7. Workiva
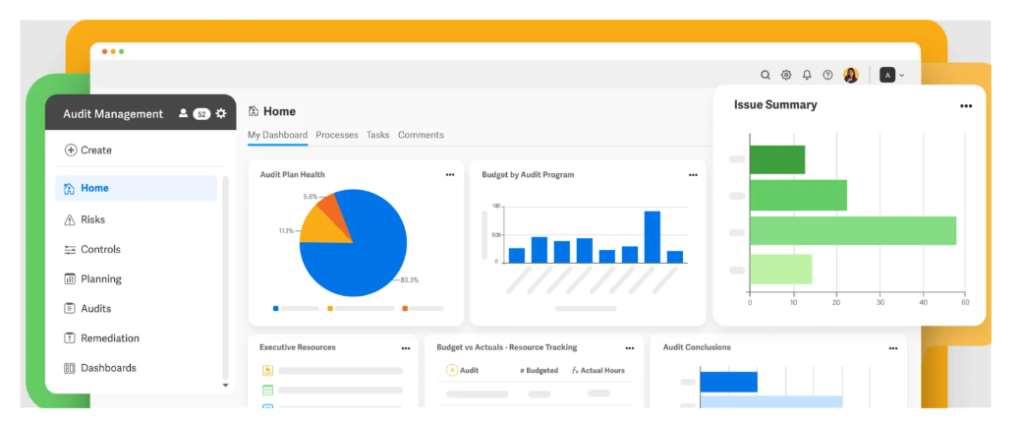
Workiva ist eine cloudbasierte Plattform, die speziell für Audit-, Risiko- und Compliance-Teams entwickelt wurde, die großen Wert auf Berichterstattung, Dokumentation und die Einhaltung regulatorischer Offenlegungspflichten legen. Sie wird häufig von Finanz-, Audit- und Compliance-Teams eingesetzt, die eine präzise Kontrolle über die Darstellung von Berichten, die Datengenauigkeit und die Versionsverwaltung bei Audits und Berichten benötigen.
Workiva eignet sich am besten, wenn das Auditmanagement eng mit der Finanzberichterstattung, der SOX-Compliance und den Offenlegungspflichten verknüpft ist. Teams, die Wert auf automatisierte Beweiserhebung legen, empfinden den Prozess möglicherweise als manueller.
Hauptfunktionen
- Gemeinsame Berichterstattung und Dokumentation: Workiva ermöglicht es Teams, in Echtzeit gemeinsam an Prüfberichten, Beschreibungen und Begleitdokumenten zu arbeiten, mit vollständiger Versionskontrolle.
- Starke SOX- und Finanzkontrollen unterstützen: Die Plattform wird häufig für die Einhaltung der SOX-Vorgaben verwendet und verknüpft Kontrollen, Tests und Dokumentation mit den Prozessen der Finanzberichterstattung.
- Datenverknüpfung und -konsistenz: Daten können über Berichte und Dokumente hinweg verknüpft werden, wodurch sichergestellt wird, dass Änderungen einheitlich abgebildet werden und manuelle Nacharbeiten reduziert werden.
- Workflow- und Überprüfungsmanagement: Unterstützt strukturierte Arbeitsabläufe für die Prüfung, Genehmigung und Freigabe von Audit- und Compliance-Dokumenten.
- Prüfprotokoll und Versionsverlauf: Führt detaillierte Prüfprotokolle für Bearbeitungen, Genehmigungen und Änderungen, um die behördliche Überprüfung zu unterstützen.
Vorteile
- Ermöglicht es großen Audit-Teams, in Echtzeit an denselben Dokumenten zusammenzuarbeiten, ohne die Kontrolle über den Zugriff oder Änderungen zu verlieren.
- Unterstützt benutzerdefinierte Dashboards für berichtsintensive Prüfungs- und Compliance-Programme
- Hohes Vertrauen genießend bei Finanz- und Prüfungsleitern in börsennotierten Unternehmen
- Es fühlt sich an wie eine moderne, cloudbasierte Mischung aus Excel und Word und bietet Wirtschaftsprüfern die Flexibilität, hochgradig individualisierte Arbeitspapiere zu erstellen.
Nachteile
- Setzt im Vergleich zu Automatisierungstools stark auf manuelle Dateneingabe.
- Weniger Fokus auf kontinuierliche Kontrollüberwachung oder Beweissammlung
- Kann für Teams ohne ausgeprägte Berichts- oder finanzorientierte Anforderungen komplex erscheinen.
Preisgestaltung: Individuelle Angebote zwischen 30000 und 150000 US-Dollar. Laut Plattformen wie Vendr liegt der Medianpreis bei 60000 US-Dollar.
Verwandeln Sie das Prüfungschaos in einen wiederholbaren Prozess. Erhalten Sie das 12-Säulen-Framework für Planung, Verantwortlichkeit, Zusammenarbeit der Prüfer und Reduzierung der Durchlaufzeit.
Wie man die beste Audit-Management-Software im Jahr 2026 auswählt
Die Wahl der richtigen Auditmanagement-Software im Jahr 2026 erfordert mehr als nur Checklisten und einmalige Zertifizierungen. Audits finden regelmäßig statt, Rahmenwerke werden stetig erweitert, und die Führungsebene erwartet Echtzeit-Zusicherungen.
„Es hält sein Versprechen, Audits und Zertifizierungen zu beschleunigen.“ – Andre S., CTO, mittelständisches Unternehmen ( 4.5/5, verifizierte G2-Bewertung, Nov. 2025 ). Ein Gartner Peer Insights-Rezensent (5/5, Sep. 2025) beschrieb Sprinto als „ein sehr wettbewerbsfähiges Angebot im Bereich Compliance-Automatisierung“ für „Unternehmen, die sich auf Audits vorbereiten, kontinuierliche Compliance sicherstellen und ihre Dokumentation optimieren müssen“.
Der Markt hat sich hin zu kontinuierlicher Qualitätssicherung, tiefgreifender Automatisierung und KI-gestützten Erkenntnissen verlagert.
Um das richtige Tool auszuwählen, sollten Sie zunächst darüber nachdenken, wer Sie sind und wie Audits in Ihrem Unternehmen tatsächlich ablaufen. Anschließend sollten Sie Funktionen bewerten, die mit Ihrem Unternehmen skalierbar sind.
1. Identifizieren Sie Ihre Audit-Persona
Bevor Sie Funktionen vergleichen, definieren Sie, wie Audits in Ihrem Unternehmen ablaufen. Die meisten Teams lassen sich einer dieser Kategorien zuordnen:
- Der Compliance Sprinter (Startups, Teams in der Frühphase): Geschwindigkeit steht im Vordergrund. Sie benötigen SOC 2 oder ISO 27001 schnell, um Transaktionen mit minimalem Prozessaufwand wieder in Gang zu bringen.
Beste Passform: Sprinto, Vanta, Drata - Der Continuous Compliance Operator (Skalierung von Teams im Mittelstand): Regelmäßige Audits durchführen, im Laufe der Zeit Frameworks hinzufügen und durch Automatisierung und Wiederverwendung von Nachweisen die Auditmüdigkeit verringern, ohne dabei aufwändige GRC-Maßnahmen im Unternehmen zu implementieren.
Beste Passform: Sprint - Der professionelle interne Revisor (mittlere bis große Unternehmen):Durchführung strukturierter interner Audits mit formalen Arbeitspapieren, Problemverfolgung und risikobasierter Planung.
Beste Passform: Prüfungsausschuss - Der Finanz- oder Unternehmenscontroller:Audits sind eng mit SOX, Finanzkontrollen und regulatorischen Offenlegungspflichten verknüpft, wobei Genauigkeit und Nachvollziehbarkeit von größter Bedeutung sind.
Beste Passform: Workiva - Der globale Risikomanager (stark regulierte Unternehmen):Überwachung von Audits, Risiken und Compliance über mehrere Geschäftsbereiche, Regionen und Vorschriften hinweg mit formaler Governance.
Beste Passform: Hyperproof, MetricStream, Sprinto
2. Werkzeuge anhand der 5-Säulen-Checkliste bewerten
Nutzen Sie diese Säulen, um Werkzeuge während Demos und Tests auf Herz und Nieren zu prüfen.
- Integrationstiefe: Verbindet es sich mit den Systemen, die Sie tatsächlich verwenden, und nicht nur mit einer allgemeinen Liste?
- Einfache Anwendung: Können auch technisch nicht versierte Eigentümer ohne umfangreiche Schulung Nachweise einreichen?
- Erfahrung des Wirtschaftsprüfers: Gibt es eine spezielle Prüferansicht, die den Rückspracheaufwand reduziert?
- Skalierbarkeit: Werden Kosten und Aufwand mit zunehmendem Umfang linear oder exponentiell steigen?
- Rückverfolgbarkeit: Lässt sich ein gemeldetes Ergebnis schnell zu seiner ursprünglichen Quelle zurückverfolgen?
3. Häufige Fehler, die Sie vermeiden sollten
- Unter der Annahme vollständiger Automatisierung: Selbst die besten Werkzeuge benötigen menschliches Urteilsvermögen. Automatisierung sollte den Aufwand reduzieren, nicht die Verantwortlichkeit beseitigen.
- Nur heute erhältlich: Ein Tool, das für Ihre erste Prüfung funktioniert, kann bei wiederkehrenden Prüfungen oder dem Druck eines Börsengangs versagen. Planen Sie vorausschauend.
- Überindizierung von Vorlagen: Leitplanken sind anfangs hilfreich, doch mit zunehmender Reife der Programme führt Starrheit zu Reibungsverlusten.
Wie man Auditmanagement-Software bewertet, wenn der Auditumfang unübersichtlich ist
Auditmanagement-Software lässt sich am einfachsten evaluieren, wenn der Anwendungsbereich klar definiert ist: eine Einheit, ein Produkt, eine Cloud-Umgebung, ein Framework. Die meisten wachsenden Teams arbeiten jedoch nicht lange so.
AltiusHub, eine Plattform zur Rückverfolgbarkeit von Lieferketten für Pharma- und Life-Science-Unternehmen, die ISO 27001:2022 und SOC 2 Typ 2 parallel implementiert, schloss innerhalb von zwei Monaten zwei aufeinanderfolgende Audits ohne Beanstandungen ab und reduzierte den wöchentlichen manuellen Aufwand für die Compliance-Prüfung von 10–12 Stunden auf 3–4 Stunden. Das Team betreut das gesamte Programm nun mit nur zwei Mitarbeitern. → [ Lesen Sie die Geschichte von AltiusHub ]
Bevor Sie sich für eine Plattform entscheiden, prüfen Sie, wie diese die Abgrenzung des Prüfungsbereichs handhabt. Das Tool sollte es Ihnen ermöglichen, festzulegen, welche Mitarbeiter, Systeme, Anbieter, Cloud-Konten und juristischen Personen in den Prüfungsbereich jedes Audits fallen, und praktische Ausschlüsse wie Nicht-Produktionsumgebungen, vom Anbieter verwaltete Systeme, inaktive Benutzer und Geschäftsbereiche unterstützen, die niemals Kundendaten verarbeiten.
Dies ist wichtig, da eine unzureichende Abgrenzung des Prüfungsbereichs zu unnötigen Prüffehlern führt. Teams suchen dann nach Nachweisen für Systeme, die die Prüfer gar nicht prüfen müssen, übersehen dabei wichtige Nachweise für kritische Systeme oder vermischen Kontrollen zwischen verschiedenen Einheiten und Rahmenwerken. Eine Plattform kann in einer Demo vollautomatisiert wirken und dennoch in jedem Zyklus manuelle Nachbearbeitungen erfordern, wenn sie die Struktur Ihres Unternehmens nicht abbildet.
Bei der Auswahl von Anbietern sollten Sie Folgendes fragen:
- Können wir separate Prüfungsumfänge für verschiedene Einheiten, Produkte, Rahmenwerke oder Geschäftsbereiche beibehalten?
- Kann die Plattform zwischen Mitarbeitern, Auftragnehmern, Servicekonten, Lieferanten und Benutzern außerhalb des Geltungsbereichs unterscheiden?
- Wie geht es mit Produktionssystemen und Nicht-Produktionssystemen sowie Repositories um?
- Was geschieht, wenn eine Integration nicht verfügbar ist, beispielsweise bei On-Premise-Systemen oder Nischenlösungen?
- Wie werden kundenspezifische oder regionale Rahmenverträge bepreist? Gibt es eine Obergrenze für die Anzahl der erstellbaren Rahmenverträge, und zählt jeder einzelne als separater Rahmenvertrag im Vertrag?
- Können Nachweise für SOC 2, ISO 27001, DSGVO, PCI DSS und kundenspezifische Audits wiederverwendet werden, ohne die Rückverfolgbarkeit zu verlieren?
- Wenn verschiedene Kunden ihre eigenen Audits auslösen, kann die Plattform für jeden Zyklus aktuelle Nachweise liefern, anstatt Artefakte von vor Monaten wiederzuverwenden?
- Werden die Prüfer nur die für ihre Prüfung relevanten Nachweise sehen oder alles im Arbeitsbereich?
Die besten Plattformen machen die Grenzen des Geltungsbereichs sichtbar, dokumentieren Ausschlüsse mit Begründung und stellen sicher, dass die Nachweise stets mit dem richtigen Prüfungskontext verknüpft sind, wenn Ihr Unternehmen Produkte, Regionen, Anbieter und Frameworks hinzufügt.
Eine praktische Möglichkeit, all dies zu testen: Migrieren Sie zunächst Ihr kleinstes reales Artefakt. Wenn Ihr aktuelles System beispielsweise eine Tabellenkalkulation auf einem gemeinsamen Laufwerk ist, sollten Sie den Test nicht auf die Migration aller Daten ausrichten. Wählen Sie stattdessen etwas Kleines, Aktuelles und Exportierbares – ein Risikoregister mit 90 Zeilen lässt sich an einem Nachmittag migrieren – und führen Sie es durch die Plattform. So beweisen Sie den Workflow mit Ihren realen Daten und sehen, welchen Aufwand die Aktualisierung von Woche zu Woche für Ihr Team bedeutet. Wenn ein Zweierteam diese Wartung nicht bewältigen kann, nützt auch keine Funktionsliste etwas.
Schlussbetrachtung: Die Wahl der richtigen Audit-Management-Software im Jahr 2026
Im Jahr 2026 geht es beim Auditmanagement nicht mehr nur darum, die nächste Zertifizierung zu bestehen. Es geht vielmehr darum, ein System aufzubauen, das mit der zunehmenden Häufigkeit von Audits, der Vervielfachung von Frameworks und den steigenden Erwartungen an Sicherheits-, Finanz- und Risikoteams skaliert.
Jedes Tool in dieser Liste dient einem anderen Zweck. Einige legen Wert auf Geschwindigkeit und Vorlagen. Andere konzentrieren sich auf die Strenge interner Audits oder die Governance im Unternehmensmaßstab. Die richtige Wahl hängt von Ihrem Audit-Profil, Ihrem Wachstumskurs und dem Automatisierungsgrad ab, den Sie zur Reduzierung des operativen Aufwands benötigen.
Wenn Sie eine Plattform suchen, die auf kontinuierliche Einsatzbereitschaft und nicht auf periodische Vorbereitung ausgelegt ist, sind KI-native Lösungen wie Sprinto dafür konzipiert, die Prüfungsarbeit im Hintergrund laufen zu lassen, während sich die Teams auf wichtigere Prioritäten konzentrieren.
Prüfen Sie Ihre Optionen sorgfältig, führen Sie ein Pilotprojekt durch, beziehen Sie Ihre Wirtschaftsprüfer frühzeitig ein und wählen Sie ein System, das den Aufwand bei zunehmender Komplexität reduziert.
Erfahren Sie, wie MakeForms 11 Rahmenwerke erfüllte und gleichzeitig die Auditkosten um 50 % senkte.
Sprinto hilft dabei, Kontrollen und Nachweise ohne Unterbrechung zu migrieren.
👉 Sprechen Sie mit unserem Migrationsteam →
Häufig gestellte Fragen
Die meisten Plattformen werden das tun, aber fragen Sie vor dem Kauf nach. Moderne Plattformen erfassen Nachweise über API-Aufrufe und speichern diese häufig als strukturierte Daten anstatt der Screenshots und Exporte, die traditionelle Wirtschaftsprüfungsgesellschaften gewohnt sind. Wirtschaftsprüfer, die regelmäßig mit Automatisierungsplattformen arbeiten, prüfen diese Nachweise direkt im Tool und fordern nur Stichproben oder Screenshots für bestimmte Punkte an. Ältere Wirtschaftsprüfungsgesellschaften verlangen unter Umständen weiterhin Rohdatenberichte, was zusätzlich zu Ihrer Automatisierung manuelle Exporte bedeutet. Fragen Sie Ihren Wirtschaftsprüfer, ob er von der Plattform erfasste Nachweise akzeptiert, und erkundigen Sie sich beim Anbieter, mit welchen Wirtschaftsprüfungsgesellschaften er bereits Prüfungen durchgeführt hat.
Die technische Migration (Richtlinien, Kontrollen, zugeordnete Nachweise) ist in der Regel der einfachste Teil; die meisten Anbieter importieren diese Daten während des Onboardings. Zwei Dinge bereiten Teams jedoch oft Schwierigkeiten: Kündigungsfristen im bestehenden Vertrag, häufig 30 bis 90 Tage vor der Verlängerung, die Sie für ein weiteres Jahr binden können, wenn Sie diese Frist verpassen, und die internen Kosten für die Schulung Ihres Teams im Umgang mit dem neuen System. Prüfen Sie Ihre Kündigungsfrist, bevor Sie mit der Evaluierung beginnen, nicht erst, nachdem Sie sich für einen Ersatz entschieden haben.
Die Frage ist, ob jede Integration die spezifischen Nachweise liefert, die Ihre Kontrollen benötigen, oder lediglich eine Verbindung zur App herstellt. Eine Plattform kann durchaus eine Google Workspace-Integration anbieten, die zwar eine bestimmte Funktion abdeckt, aber nicht die, die für Ihren Prüfer relevant ist. Wählen Sie während der Demo drei Systeme aus Ihrem Systemportfolio aus und bitten Sie den Anbieter, genau zu zeigen, welche Prüfungen für jedes System durchgeführt werden und welche Nachweise erfasst werden. Fragen Sie außerdem, was passiert, wenn eine Integration während des Prozesses abbricht, denn die Behebung von Verbindungsabbrüchen ist ein häufiger, oft unterschätzter Zeitaufwand.
Ja, und genau hier unterscheiden sich die Plattformen preislich am stärksten. Frameworks werden oft in Wellen eingeführt: Teams schließen SOC 2 ab, fügen dann ISO 27001 hinzu und implementieren innerhalb von ein bis zwei Jahren ein regionales oder kundenspezifisches Framework. Achten Sie auf ein zugrundeliegendes, gemeinsames Kontroll-Framework, sodass einmalig erhobene Nachweise überall dort Anwendung finden, wo sie sich überschneiden. Stellen Sie drei Fragen zur Preisgestaltung: Was ist standardmäßig enthalten? Was kostet jedes zusätzliche Standard-Framework? Und wie werden kundenspezifische Frameworks bepreist?
Kleine Teams profitieren wohl am meisten davon, aber nur, wenn die Tool-Prozesse für sie und nicht über sie laufen. Zwei Punkte sollten geprüft werden: Können fehlerhafte Kontrollen mehreren Verantwortlichen oder der tatsächlich zuständigen Person zugewiesen werden, anstatt einem Abteilungsleiter, der dann alles manuell delegieren muss? Und wie viel regelmäßiger manueller Aufwand ist nötig, damit die Plattform aktuell bleibt? Ein Zweierteam kann ein Tool, das ständige Wartung erfordert, nicht betreiben, egal wie ansprechend das Dashboard aussieht.

Autorin
Payal Wadhwa
Payal ist Ihre freundliche Compliance-Expertin von nebenan und zudem ISC2-zertifiziert! Sie übersetzt komplizierte Compliance-Fachbegriffe in praktische Tipps für ein sicheres und zukunftsorientiertes Online-Business. Wenn sie nicht gerade virtuelle Welten rettet, schreibt sie poetische Texte oder begeistert mit ihren Auftritten bei lokalen Open-Mic-Veranstaltungen. Tagsüber Cyber-Expertin, nachts Dichterin!Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


