



7 operative Schwachstellen, die in Ihrer Vertrauensstruktur unbemerkt geblieben sind


Große Organisationen verfügen in der Regel über beeindruckende Sicherheitsarchitekturen. Ihre Tools umfassen Endpunkterkennung und Cloud-Sicherheitsmanagement. Sie nutzen IAM mit strengen Richtlinien. Möglicherweise verwenden Sie sogar eine GRC-Plattform mit Ticketing-Integrationen und automatisierter Beweiserfassung.
Auf dem Papier wirkt es ausgereift.
Und dennoch werden Sie sich wahrscheinlich häufiger in diesen Situationen wiederfinden, als man denkt:
- Das Ausfüllen der Sicherheitsfragebögen dauert Tage, manchmal sogar eine ganze Woche.
- Anfragen zum Compliance-Status erfordern die Zusammenführung von Aktualisierungen aus mehreren Systemen.
- Fragen zur Risikobewertung werden mit „Stand unserer letzten Überprüfung…“ beantwortet.
- Die Aktualisierungen der Lieferanten beginnen mit: „Während des vorherigen Lieferantenprüfungs-/Auditzyklus…“
All diese Schwierigkeiten, obwohl Ihre Tools funktionieren, die Kontrollmechanismen vorhanden sind und die Dashboards grüne Werte anzeigen. Wo liegt also das Problem?
Die Lücke besteht in der operativen Kohärenz . Deshalb werden die Schwächen besonders deutlich, wenn man nachweisen muss , dass alles wie geplant funktioniert.
Bei Sicherheitsprogrammen, die auf den ersten Blick ausgereift wirken, beobachten wir immer wieder sieben Schwachstellen, die zu dieser operativen Inkohärenz beitragen:
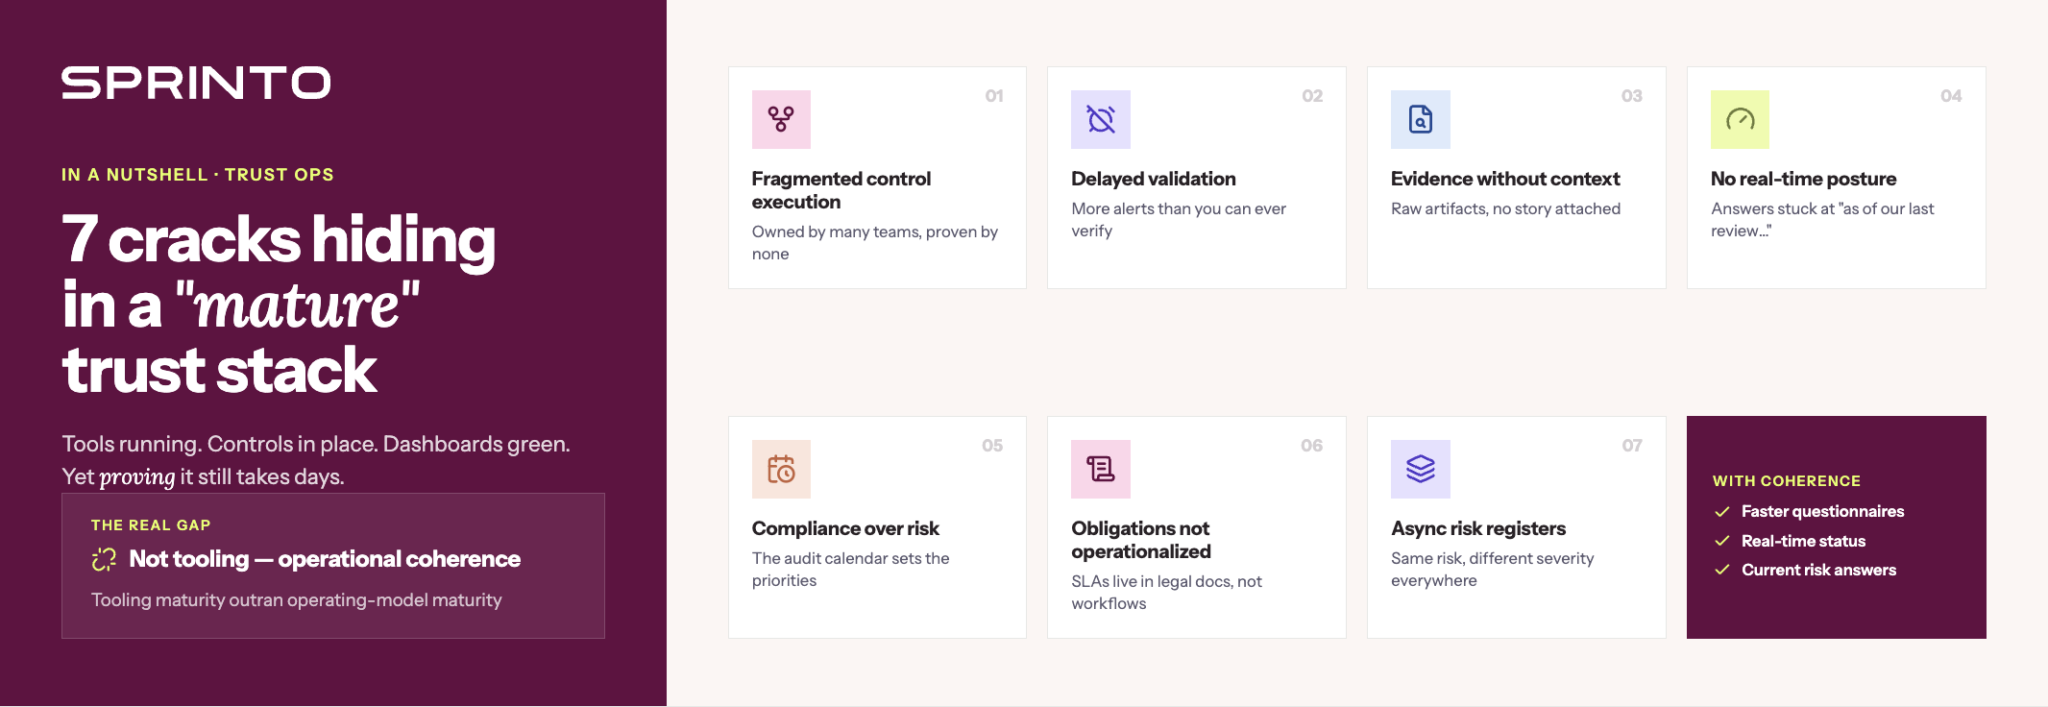
1. Fragmentierte Kontrollausführung; singuläre Kontrollsicherung
In modernen Umgebungen sind die Kontrollen selten einer einzelnen Funktion zugeordnet. IAM-Konfigurationen fallen in den Zuständigkeitsbereich der IT-Abteilung. Cloud-Konfigurationen fallen in den Zuständigkeitsbereich von DevOps. Endpunktrichtlinien fallen in den Zuständigkeitsbereich der IT-Sicherheit. GRC ist für Dokumentation und Reporting zuständig.
Diese Verteilung ist sinnvoll. Sie spiegelt Spezialisierung und Größenordnung wider.
Wenn jedoch eine Kontrollmaßnahme (wie die Zugriffsbereitstellung, die Durchsetzung des Prinzips der minimalen Berechtigungen oder die Bereitschaft zur Reaktion auf Sicherheitsvorfälle) durchgängig demonstriert werden muss, ist eine Koordination zwischen den Teams erforderlich.
Wenn also ein Vorstandsmitglied fragt: „Sind wir sicher, dass diese Kontrollmechanismen derzeit wirksam sind?“, hängt die Antwort oft davon ab, Signale aus verschiedenen Systemen zu erfassen, Zuständigkeiten abzugleichen und sicherzustellen, dass sich nichts verändert hat. Indem man andere Teams befragt.
Der Teil „indem man andere Teams fragt“ ist der Punkt, an dem das Betriebsmodell versagt, denn so kommt es zu einem enormen Koordinierungsaufwand (der Ihr Team ausbrennt und frustriert) und dem Risiko von Verzögerungen.
2. Verzögerungen bei der Validierung der Kontroll- und Systemintegrität
Durch Automatisierung werden Warnmeldungen automatisch generiert. KI fasst sogar Vorfälle zusammen und kennzeichnet Anomalien. Das ist ein Fortschritt und sollte Ihre Arbeit erleichtern.
Doch all diese Automatisierung erhöht auch die Menge der Ergebnisse, die Sie und Ihr Team überprüfen müssen. Selbst mit Filtern können die Benachrichtigungen immer noch zu zahlreich erscheinen, um sie realistisch bewältigen zu können.
Temporäre Zugriffsrechte oder Konfigurationsänderungen bleiben länger bestehen als geplant. Offene Probleme bleiben ungelöst, da ständig neue Warnmeldungen eingehen.
Das Problem ist, dass die Automatisierung Ihnen mehr Einblick verschafft, als Sie kontinuierlich überprüfen können. Daher vertrauen Sie dem System am Ende mehr, als Sie sollten, weil Sie keine Zeit haben, es zu überprüfen.
Diese Lücke wird deutlich, wenn man im Rahmen einer Prüfung, einer Kundenbefragung oder einer Vorstandssitzung nachweisen muss, dass Kontrollmechanismen vorhanden sind. So kommt es, dass man immer wieder in Hektik gerät, um Fehler zu beheben.
| Automatisierung ist ein zweischneidiges Schwert. Während sie bietet Ihnen mehr SichtbarkeitEs erhöht auch den BetriebsaufwandDies führt dazu, dass Sie sich stärker auf das System verlassen, was wiederum Verzögerungen bei der Systemvalidierung zur Folge hat. |
3. Es werden zwar Beweise gesammelt, aber nicht in ihren Kontext gesetzt.
Ihr GRC-Programm verfügt höchstwahrscheinlich über eine Fülle an Belegen, aber Sie werden sich möglicherweise häufig dabei ertappen, wie diese mit spezifischen Kontrollanforderungen zusammenhängen.
Die Beantwortung eines Fragebogens oder einer Compliance-Anfrage erfordert die Kontextualisierung von Zeitpunkt, Umfang und Anwendbarkeit sowie die Behebung von Inkonsistenzen zwischen verschiedenen Systemen.
Das sieht folgendermaßen aus: Beweismittel liegen oft als Rohdaten wie Protokolle, Screenshots, Exporte und Tickets vor. In dieser Form lassen sich wichtige Fragen zu den einzelnen Beweismitteln nicht sofort beantworten, beispielsweise: Welche Kontrolle wird dadurch unterstützt? Für welchen Zeitraum? In welchen Systemen? Wer ist dafür verantwortlich?
Wenn also ein Kunde oder Prüfer eine scheinbar einfache Frage stellt, erstellen Sie nicht einfach nur eine Antwort, sondern rekonstruieren den gesamten Sachverhalt. Sie müssen bestätigen, dass das Dokument aktuell ist, überprüfen, ob es den richtigen Anwendungsbereich abdeckt, und sicherstellen, dass es sich eindeutig der zu bewertenden Kontrolle zuordnen lässt.
Deshalb verbringt man am Ende Tage damit, die Antworten auf Sicherheitsfragebögen zu koordinieren.
4. Keine Echtzeitansicht der Vertrauenslage
Viele Umgebungen arbeiten heute mit kontinuierlichen Überwachungstools, die sofortige Warnmeldungen bei Cloud-Fehlkonfigurationen, Echtzeit-Anomalieerkennung und automatische Protokollierung von Zugriffsänderungen ermöglichen.
Der Kontrollstatus ist jedoch nicht kontinuierlich einsehbar. Er wird erst im Laufe der Überprüfungszyklen neu erstellt. Ausnahmen sind nicht immer mit einer festgelegten Gültigkeitsdauer und Zuständigkeit versehen. Nachweise werden nicht in Echtzeit den Kontrollen zugeordnet. Auf die Frage „Wo stehen wir aktuell?“ erfordert die Antwort oft die Prüfung mehrerer Systeme, anstatt einen klaren, aktuellen und vollständigen Überblick zu liefern.
Die Antworten klingen dann eher nach „Stand unserer letzten Zugriffsprüfung…“ oder „Basierend auf der aktuellsten Bewertung…“. Doch mit dem Eintritt in neue Märkte kommen ständig neue Integrationen und komplett neue Umgebungen hinzu. Daher fällt es Ihnen zunehmend schwer, die Gültigkeit von Aussagen wie „Stand unserer letzten…“ im heutigen, stark veränderten Umfeld zu verteidigen.
5. Die Einhaltung von Vorschriften hat Vorrang vor dem Risikomanagement.
Risiken richten sich nicht nach dem Prüfungskalender.
Wenn jedoch kein Einblick in den Zusammenhang zwischen Kontrollmaßnahmen und dem aktuellen Risiko besteht, wird die Dringlichkeit von Aufgaben, die Sie und Ihr Team als dringlich einstufen, zunehmend von externen Fristen bestimmt. So wird der Prüfungskalender zum Prioritätenorganisator des gesamten Unternehmens.
Neu auftretende Risiken, die außerhalb der Prüfpunkte liegen, haben oft nicht dieselbe Dringlichkeit, weil sie nicht wie die Meilensteine der Prüfung auf dem Bildschirm aufleuchten.
So kommt es, dass man Audits besteht, während im Hintergrund immer größere Schwachstellen entstehen, bis ein externes Ereignis es unmöglich macht, sie zu ignorieren.
6. Die Verpflichtungen sind dokumentiert, aber nicht umgesetzt.
In großen Organisationen variieren die Verpflichtungen und nehmen minütlich zu. Kundenverträge definieren unterschiedliche Meldefristen, Berichtssprachen, Prüfungsrechte und Kontrollerwartungen. Hinzu kommen regulatorische Anforderungen. Interne Risikotoleranzen stellen eine weitere Dimension dar.
Incident-Response-Teams arbeiten häufig mit standardisierten Handlungsanweisungen. SLAs sind eher in juristischen Dokumenten als in Umsetzungssystemen verankert. Spezifische Anforderungen sind zwar irgendwo im Unternehmen bekannt, kommen aber nicht immer zum Tragen, wenn Handlungsbedarf besteht. Das liegt daran, dass sie nicht in die operativen Arbeitsabläufe integriert sind.
Als Folge davon fragt Ihr Team nicht zum richtigen Zeitpunkt: „Gibt es für diesen Kunden andere Bedingungen?“ oder „Liegen wir innerhalb des vereinbarten Zeitrahmens?“.
So entdecken Sie die vertraglichen Risiken schließlich erst im Zuge eines Vorfalls oder einer Eskalation durch einen Kunden.
7. Mehrere Risikoregister laufen asynchron.
Cyberrisiken, Lieferantenrisiken, Datenschutzrisiken und Unternehmensrisiken werden oft in unterschiedlichen Risikoregistern erfasst, von verschiedenen Teams verwaltet und an unterschiedliche Zielgruppen berichtet.
Das Problem entsteht, wenn dieselbe zugrunde liegende Gefährdung in den verschiedenen Registern unterschiedlich dargestellt wird. Jeder Eintrag kann unterschiedliche Schweregrade, Verantwortliche und Sanierungsfristen aufweisen.
Eine Fehlkonfiguration in der Cloud kann beispielsweise im Cyber-Register als schwerwiegender Kontrollausfall erfasst werden. Im Lieferantenrisikoregister wird sie als vertragliches Risiko gegenüber bestimmten Kunden verbucht. Im Unternehmensregister erscheint sie möglicherweise als übergreifendes Marken- oder regulatorisches Risiko.
Wenn die Register nicht verknüpft sind, werden Aktualisierungen nicht synchronisiert. Fordert die Führungsebene Klarheit, müssen Einträge manuell verglichen, die Unterschiede erläutert und das tatsächliche Risiko festgelegt werden . Anstatt sich auf die Reduzierung wesentlicher Risiken, die Stärkung kritischer Kontrollen, die Verbesserung der Lieferantenresilienz oder die Bewältigung von Herausforderungen im Bereich KI und Daten-Governance zu konzentrieren, wird Zeit für die Verwaltung des operativen Aufwands aufgewendet.
| Keiner dieser Betriebsfehler spiegelt die Qualität Ihrer Technologie wider. Vielmehr sind sie ein Anlass zur Überprüfung. Reifegrad des Betriebsmodells. |
Der Weg nach vorn: Das Betriebsmodell überdenken
Keiner dieser Punkte ist eine Kritik an Ihrer Technologieinfrastruktur. In den meisten Fällen ist die Technologie gut gewählt und korrekt implementiert. Es liegt lediglich daran, dass die Reife der Werkzeuge die Reife des Betriebsmodells überholt hat.
Kommt Ihnen dieses Szenario bekannt vor? Sicherheitsfunktionen skalieren rasant, die Durchführung von Kontrollen ist auf spezialisierte Teams verteilt, die Automatisierung hat die Anzahl der Signale erhöht, und Prüfzyklen folgen einem von den Compliance-Vorgaben festgelegten Zeitplan. Was jedoch nicht immer im gleichen Tempo skaliert, ist das verbindende Element: die Mechanismen , die verteilte Kontrollen vereinen, die Automatisierung kontinuierlich validieren, Beweise kontextualisieren, die Signalfrequenz mit der Prüffrequenz abstimmen und die Compliance mit dem sich verändernden Risiko in Einklang bringen.
Die Einführung dieser Mechanismen würde jedoch eine klarere Verantwortlichkeit für die Kontrollen, integrierte Validierungszyklen für die Automatisierung, eine Echtzeit-Zuordnung von Nachweisen zu Kontrollzielen und eine strukturierte Abstimmung zwischen sich entwickelndem Risiko und formaler Aufsicht erfordern.
Dann erreicht man operative Kohärenz.
Und mit gewährleisteter operativer Kohärenz:
- Fragebögen bewegen sich schneller weil Erzählungen bereits strukturiert sind
- Aktualisierungen des Compliance-Status erfolgen in Echtzeit. Meinungen, nicht zusammengeflickte Berichte
- Die Antworten zur Risikobewertung sind aktuell. und benötigen keine Qualifikationen, die an frühere Bewertungen gebunden sind
- Gespräche auf Führungsebene Verlagerung vom Sammeln von Artefakten hin zu Risikoabwägungen
Der Stapel selbst mag derselbe bleiben, aber das System um ihn herum funktioniert mit weitaus weniger Reibung.
Autorin
Raynah
Raynah ist Content-Strategin bei SprintoDort entwickelt sie Geschichten, die Compliance für moderne Unternehmen vereinfachen. In den letzten zwei Jahren hat sie format- und funktionsübergreifend daran gearbeitet, Sicherheit und Compliance verständlicher und geschäftsorientierter zu gestalten.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


