



Risikomanagement im Jahr 2025: Wie man Informationssicherheitsrisiken vereinfacht und mindert


Unternehmen werden im Laufe der Zeit tendenziell komplexer und nicht einfacher. Das Jahr 2025 und die Jahre davor zählen zu den bedeutsamsten für die Wirtschaft, geprägt nicht nur von globalen Pandemien, sondern auch von angespannten geopolitischen Ereignissen und disruptiven Technologien (KI der Generation Z und leistungsstarke ML-Modelle) mit weitreichenden Folgen.
Die Auswirkungen dieser Ereignisse und der sich ständig verändernden Risikolandschaft auf die Art und Weise, wie Organisationen mit Risiken Schritt halten, waren glücklicherweise vorhersehbar.
Fast 83 % der Unternehmen geben an, dass komplexe, miteinander verbundene Risiken immer schneller entstehen, und 72 % sagen, dass ihre Risikomanagementfähigkeiten nicht Schritt gehalten haben.
Da die meisten Unternehmen heutzutage in mehreren Sektoren tätig sind und Partnerschaften mit angrenzenden Sektoren eingehen, sehen sich die Unternehmen nun mit branchenübergreifenden Risiken konfrontiert. 81 % der Unternehmen geben an, dass branchenübergreifende Risiken ihr Geschäft beeinträchtigen.
Die zunehmende Komplexität der Risiken wirkt sich auch darauf aus, wie Unternehmen mit Bedrohungen umgehen, die mit etablierten Technologien verbunden sind – 56 % der Risikomanager geben an, dass sie sich bei der Bewältigung ihrer Cloud-Risiken nicht sicher fühlen.
Die Frage, wie man ein sich schnell veränderndes, komplexes System wie das Risikoumfeld bewältigt, hat eine trügerisch einfache Antwort: Man muss seine Risiken in einen Kontext setzen, herausfinden, wie groß diese Risiken sind, und proaktiv vorgehen, um sie zu kontrollieren.
Ähnlich wie ein eng vernetztes Ökosystem anhand einfacher Räuber-Beute- oder Eltern-Kind-Beziehungen modelliert werden kann, lassen sich Risiken effektiv managen, indem man ihre Ursache versteht, ihren Schweregrad einschätzt, ihre Auswirkungen quantifiziert, Haftungsrisiken angemessen dimensioniert und sie kontinuierlich überwacht. Die Frage der Umsetzung von Risikomanagementprotokollen reduziert sich somit auf Bewertung, Quantifizierung und Nachverfolgung.
Dem traditionellen Risikomanagement fehlt der Kontext.
Die klassische Art des Risikomanagements – egal ob es sich um Risiken oder Cyberrisiken handelt – besteht darin, dass Organisationen die Aufgabe als eine punktuelle Aktivität angehen und dafür eine Liste von Risikoszenarien und gängigen Risikominderungsstrategien zur Verfügung haben.
Ohne die Möglichkeit, Risikoregister zu aktualisieren und neu auftretende Risiken kontextbezogen zu bewerten, gerät man in einen Rückstand und reagiert oft überhastet und etwas zu spät auf Risiken, anstatt überlegt zu handeln.
Die traditionelle Methode zur Bewältigung von Risikomanagementfunktionen scheitert aus einer Reihe weiterer Gründe.
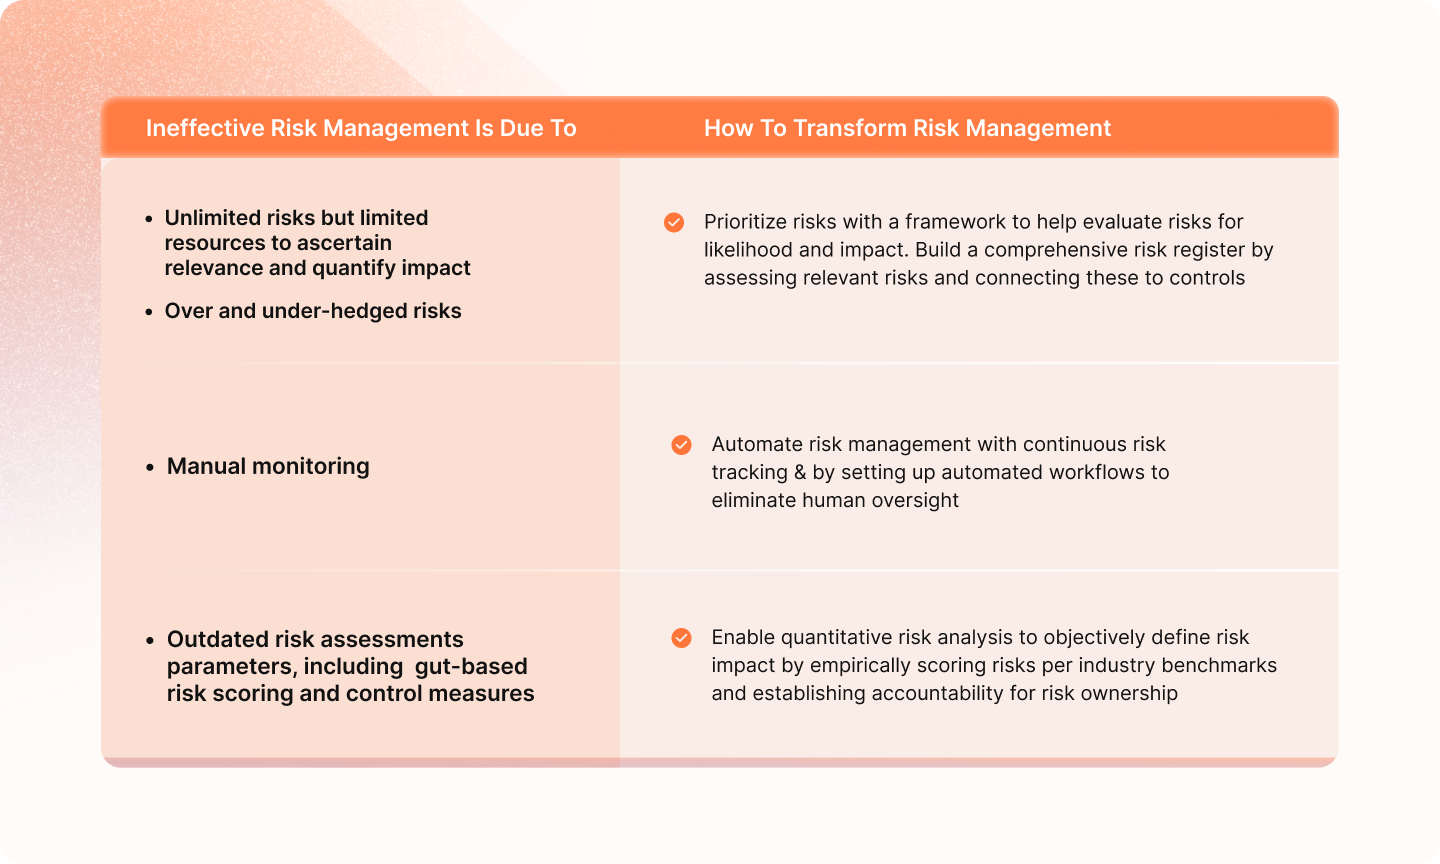
1. Grobpinsel-Ansatz
Ein umfassendes Risikomanagement erfordert eine ebenso umfassende Sicht auf die Risiken. Die Bewältigung einer scheinbar endlosen Flut von Risiken mit begrenzter Zeit, begrenzten Ressourcen und Budgets stellt jedoch eine große Herausforderung dar.
Dies zwingt Organisationen oft dazu, entweder anzunehmen, dass alle Risiken gleich wichtig sind, oder die Bedeutung einiger weniger Risiken zu überschätzen, was zu einer Über- oder Unterabsicherung von Risiken führt.
Die Konsequenz: mangelhafte Risikobewertung, erhöhte Anfälligkeit für Bedrohungen und mögliches Scheitern der Wirtschaftsprüfung.
2. Falsches Sicherheitsgefühl
In einem sich ständig wandelnden Umfeld, in dem das Wachstum rasant ist und sich die Bedrohungen ständig vervielfachen, ist das Beharren auf periodischen Risikobewertungen bestenfalls ineffektiv.
Die Kombination von punktueller Risikobewertung mit manuellen Risikobewertungsmethoden erzeugt ein falsches Sicherheitsgefühl.
Dadurch werden Risiken übersehen und es fehlt an der notwendigen Tiefe und dem erforderlichen Kontext, um Schwachstellen rechtzeitig aufzudecken.
3. Kontrollillusion
Das traditionelle Risikomanagement beschränkt sich auf die Erstellung einer Liste von Risiken, Szenarien und Minderungstechniken.
Das bloße Abhaken von Punkten in Ihrer Risikominderungsstrategie garantiert jedoch kein effektives Risikomanagement.
Stattdessen müssen Organisationen in der Lage sein, Risiken fortlaufend zu bewerten und zu mindern.
4 wesentliche Punkte, um Chaos im Risikomanagement zu vermeiden
Effektives Risikomanagement in einem sich ständig verändernden Umfeld erfordert, dass Organisationen ihre Risiken richtig einschätzen und wissen, wie sie ihre Risikomanagementfunktion steuern.
Die richtige Risikobewertung ist keine leichte Aufgabe – sie erfordert ein Rahmenwerk zur Messung von Risiken, den richtigen Bewertungsmechanismus, die richtigen Kontrollmechanismen und die Verankerung geeigneter Verhaltensweisen im Alltag, die dazu beitragen, Risiken in Schach zu halten.
Organisationen können das Chaos im Informationssicherheitsrisikomanagement reduzieren, indem sie einen datengestützten, dynamischen und kollaborativen Ansatz verfolgen, der Risiken nach Eintrittswahrscheinlichkeit und Auswirkung priorisiert, Automatisierung für die kontinuierliche Überwachung nutzt und eine Kultur der gemeinsamen Verantwortung fördert.
Die wichtigsten Voraussetzungen für ein agiles und effektives Risikomanagement, das Chaos und Komplexität im Griff behalten kann, sind:
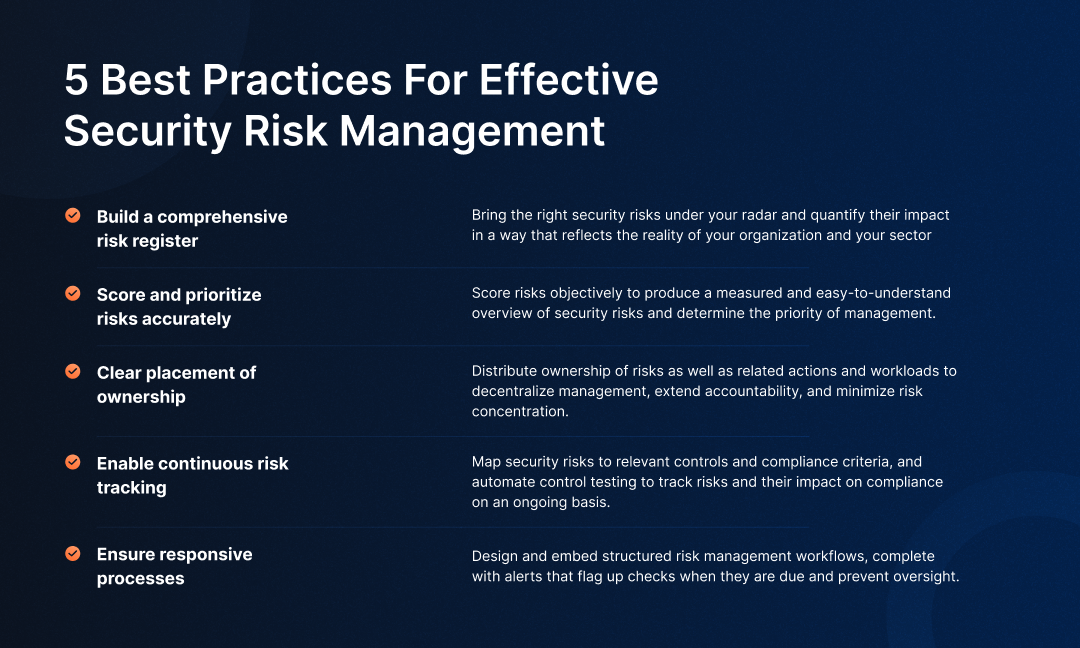
1. Eine echte Risikoinventur
Eine umfassende Bestandsaufnahme der Vermögenswerte und der damit verbundenen Risiken mit objektiver Bewertung, verknüpft mit relevanten Kontrollmaßnahmen.
2. Klare Eigentumsverhältnisse
Transparente Verantwortung für Risiken und damit verbundene Maßnahmen, um ein klares Bild der unternehmensweiten Risiken zu vermitteln.
3. Compliance-konforme Kontrollen
Die Implementierung von Risikomanagementkontrollen, die mit den Best Practices für Compliance übereinstimmen, um alle Sicherheitsaspekte abzudecken und eine solide Grundlage für das Risikomanagement zu schaffen.
4. Kontinuierliche Risikoverfolgung
Automatisierte Risikoüberwachung rund um die Uhr, um die Auswirkungen von Risiken auf die Compliance kontinuierlich zu verfolgen.
Mit diesen grundlegenden Risikomanagement-Maßnahmen können Organisationen jedes Informationssicherheitsrisiko annehmen und das Risikomanagement mit Zuversicht betreiben.
How to effectively manage risks on Sprinto
Sprinto ist eine umfassende Plattform für Risikomonitoring und -management. Ihre integrierten Frameworks unterstützen die präzise Interpretation von Risiken, die genaue Berechnung ihrer Auswirkungen, die Zuordnung von Kontrollmaßnahmen und die kontinuierliche Risikoüberwachung zum Aufbau von Resilienz. Dies hilft Unternehmen, ihre Risikomanagementprotokolle effektiv zu steuern.
Abgesehen von der Bereitstellung aller notwendigen Elemente für den Aufbau eines reaktionsfähigen Risikomanagementprogramms, Sprinto empowers organizations to make risks clear, granular, and tangible.
1. Gesunde Risikoschwellenwerte sicherstellen
The gamut of (infosec) risks can be consolidated on Sprinto along with assets that bear these risks. With risks corralled in one place, the platform supports empirical risk assessment of likelihood, severity, preparedness, and impact.
Dies hilft Unternehmen dabei, mit Zuversicht eine Risikoschwelle festzulegen und die Risikotoleranz dann an die Entwicklung des Geschäfts und des Umfelds anzupassen.
2. Erstellen Sie ein aussagekräftiges Risikoprofil
Sprinto helps produce a high-definition picture of infosec risks and controls, including those associated with processes, policies, and systems. This helps teams cut the noise and ensure clarity and transparency in risk reporting.
3. Gehen Sie über die Buchhaltung hinaus.
Sprinto goes beyond helping identify risks by empowering organizations to assess risk, implement controls, and track risks and associated controls in real-time, and directing stakeholders on how to fix failing controls.
Dies trägt dazu bei, das Risikobewusstsein zu fördern, kontinuierliche und gezielte Anstrengungen zur Eindämmung von Risiken zu unternehmen und potenzielle Eskalationen zu verhindern.
Risiken mühelos managen und minimieren
Wie Sprinto brings precision to risk management
Modernes Risikomanagement erfordert von Unternehmen, dass sie sich auf die Risiken mit den größten Auswirkungen konzentrieren, diese Risiken anhand von Branchenstandards bewerten und ihren Status proaktiv verfolgen, um Überraschungen in letzter Minute zu vermeiden.
Sprinto provides the essentials required to get risk management off the ground and the capabilities necessary to bring precision and accuracy to how to manage risk management.
- Die Cloud-nativen Integrationen der Plattform erstellen ein umfassendes Anlageninventar mit Funktionen zur Identifizierung damit verbundener Risiken. Unterstützt durch ein aktuelles Risikoregister und anerkannte Branchen-Benchmarks ermöglicht die Plattform eine präzise und zielgerichtete Risikoanalyse und -bewertung, die über die reine Intuition hinausgeht.
- Sprinto’s in-built controls library automatically maps relevant controls to identified risks, streamlining the process and ensuring you have the right safeguards in place.consequently enabling the platform to collect evidence and accurately flag misconfigurations and vulnerabilities.
- Sprinto additionally allows organizations to bring accountability and transparency by assigning clear ownership of risks and their corresponding controls to relevant roles to ensure everyone’s on a level about their role in risk mitigation. The platform runs 24×7 checks on assets and risk-linked controls to ensure that there are no surprises by sounding context-rich, time-bound alerts to risk owners.
Here’s how organizations manage risks on Sprinto.
1. Risiken, die sich auf das Geschäft auswirken, präzise erfassen.
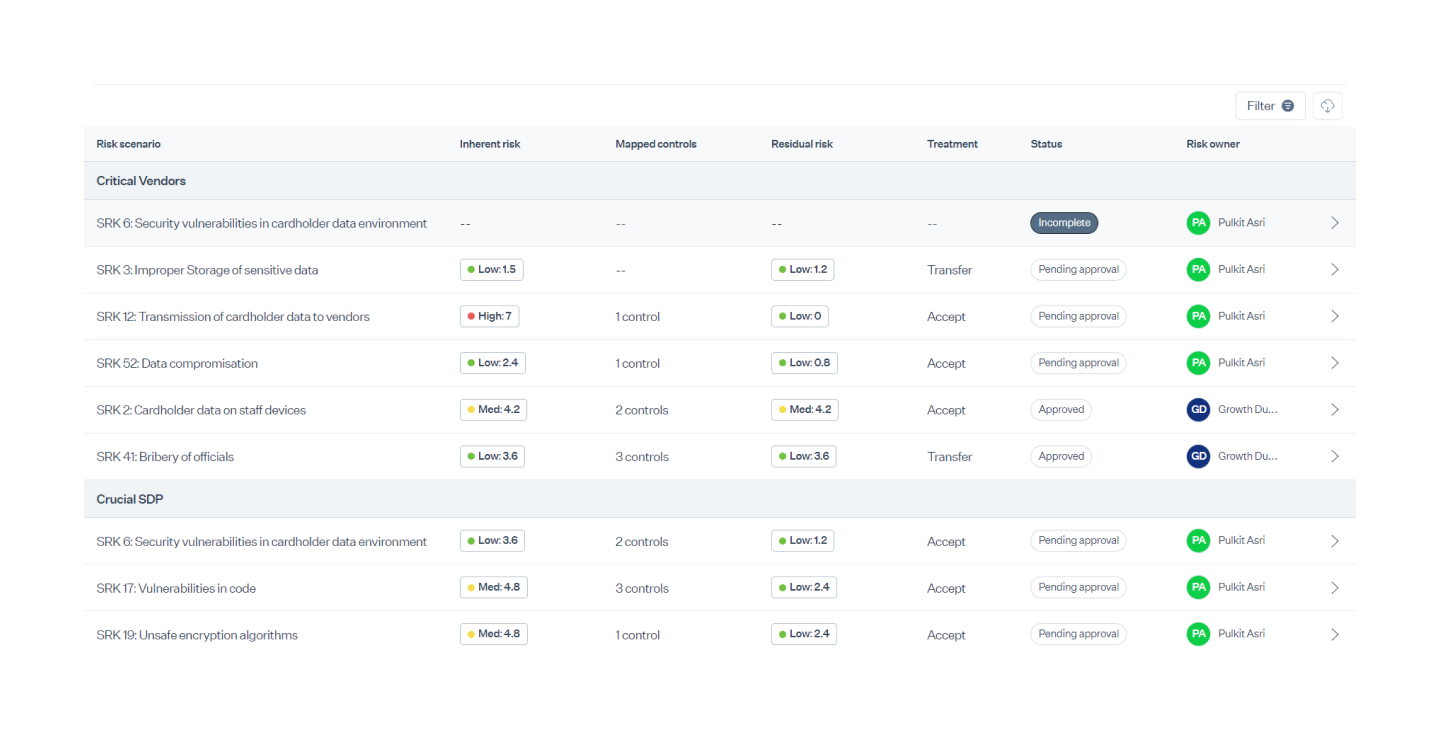
Bring your own or use Sprinto’s comprehensive, in-built risk register to produce an overarching account of organization-wide risks. Add custom risks to the register and connect these with relevant controls without forgoing empirical assessment.
Aktualisieren Sie Ihre Risikobibliothek mit neuen Risiken, wenn Sie Ihr Unternehmen skalieren, um jederzeit verwertbare Risikodaten zu gewährleisten.
2. Empirische Strenge bei der Risikobewertung anwenden
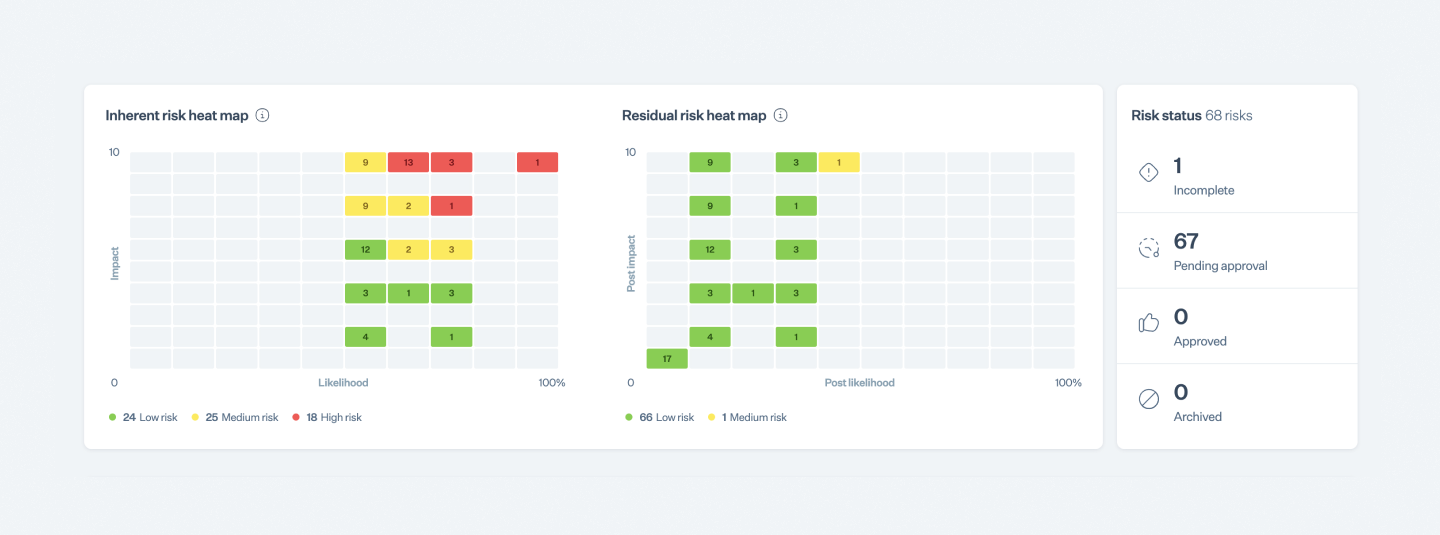
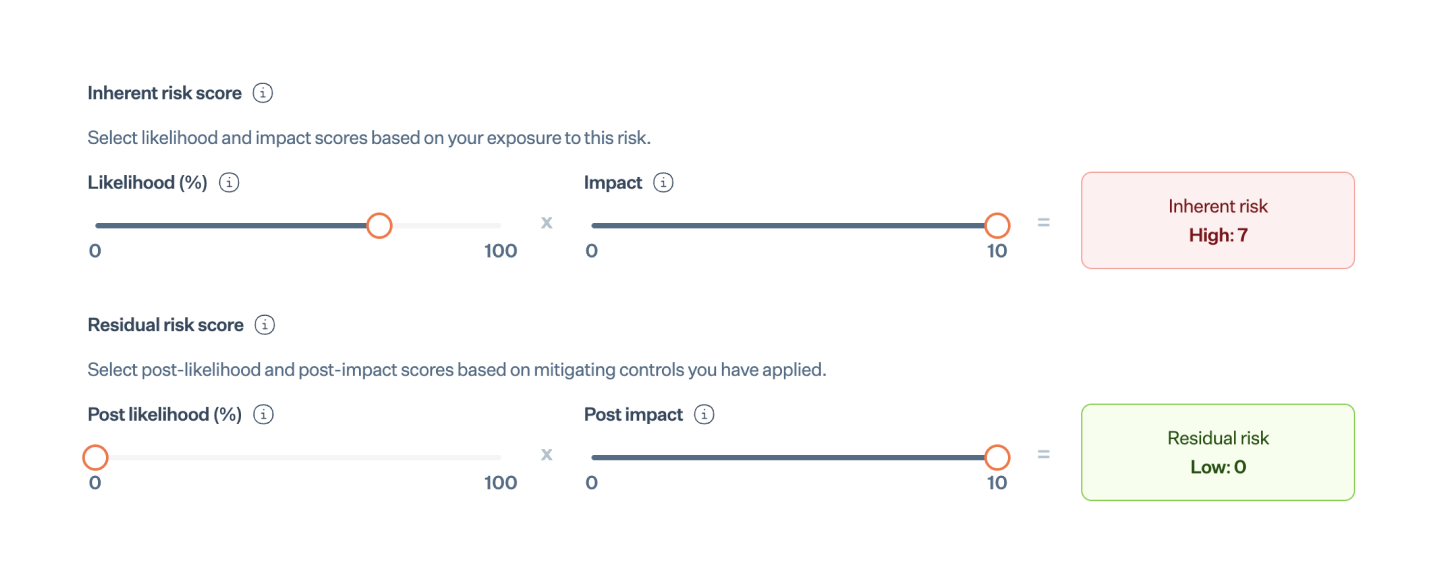
Empirically evaluate risks based on their likelihood, severity, and impact using industry benchmarks integrated into the Sprinto Plattform.
Risiken auf Basis interner Toleranzgrenzen annehmen, ablehnen oder übertragen und Umfang und Schwere der Risikominderungsmaßnahmen nach Bedarf anpassen.
Um Verantwortlichkeit und Transparenz zu schaffen, sollten Risiken bestimmten Verantwortlichen zugewiesen werden, die den Lebenszyklus eines Risikos steuern.
3. Risiken und Kontrollen kontinuierlich überwachen
Sprinto’s pre-built control library automatically maps controls to risks as per assessment and what’s required from a compliance standpoint.
Aktivieren Sie automatisierte Prüfungen, um Kontrollen und deren Auswirkungen auf die allgemeine Compliance-Performance zu verfolgen. Sammeln Sie Nachweise über bestandene Kontrollen für Prüfungszwecke oder ähnliches.
In case of anomalies, Sprinto triggers alerts and remediation workflows for specified risk owners to close the loop and get controls back in green.
Minimize risk exposure with Sprinto
Risiken angemessen dimensionieren, um das Risikomanagement zu optimieren
Aufgrund zunehmender Komplexität und Störungen sehen sich moderne Unternehmen einer Vielzahl dynamischer und oft miteinander verknüpfter IT-Sicherheitsrisiken gegenüber. Diese Risiken können sich als schwer zu beherrschen erweisen, wenn Organisationen einen pauschalen und periodischen Ansatz beim Risikomanagement verfolgen.
Die Lösung besteht darin, Risiken präziser zu gestalten, indem man einen dynamischen und datengesteuerten Ansatz verfolgt, der Risiken anhand ihrer Wahrscheinlichkeit, Relevanz und Schwere priorisiert.
Sprinto provides all the essentials required to create a precision-oriented risk management function capable of streamlining risk management, making risks tangible and trackable, and giving organizations the tools to better manage risk management functions.
Nehmen Sie Kontakt mit unseren Compliance-Experten auf. to learn more about how you can manage risks better on Sprinto.
Autorin
Amshuman
Amshuman ist ein OCEG-zertifizierter GRC-Experte mit Forschungserfahrung in Post-Quanten-Kryptographie und einem Faible dafür, technische Sachverhalte greifbar zu machen. Abseits von Mathematik und Cybersicherheit liest er leidenschaftlich gern ethnografische Werke und ist ein hingebungsvoller Katzenbesitzer.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


