




Risikomanagement gleicht heute einer Jagd nach einem sich ständig verändernden Ziel. Bedrohungen entwickeln sich stündlich weiter. Anbieter bringen mit jeder Integration neue Risiken mit sich, und Nachweise, die im letzten Quartal noch stichhaltig erschienen, können bereits vor Beginn des nächsten Audits überholt sein. Dennoch arbeiten die meisten Compliance-Teams weiterhin reaktiv und erkennen Risiken erst, nachdem diese zu einem Auditbefund oder einer Eskalation durch Kunden geführt haben.
Sprinto AI verändert diese Dynamik. Mit KI-gestütztem Risikomanagement überwacht Sprinto AI kontinuierlich Ihre GRC-Umgebung, um Risiken zu identifizieren, Lücken in der Dokumentation aufzudecken und Abweichungen von Richtlinien zu erkennen, bevor diese zu Prüfungsproblemen führen. Diese aktive Intelligenz lernt aus Ihrer Umgebung und kombiniert KI-Genauigkeit mit menschlicher Verantwortung, um ein System zu schaffen, dem Sie vertrauen können.
Neuigkeiten
Sprinto AI vereint eine Reihe intelligenter Funktionen, die das Risikomanagement von reaktiver Überwachung zu proaktiver Prävention transformieren. Zu diesem Zweck freuen wir uns, Ihnen folgende Funktionen vorzustellen: Evidenzlückenanalyse, KI-gestützte Lieferantenprüfung und Identifizierung von Richtlinienabweichungen.
Zusammen bilden diese Funktionen eine Echtzeit-Risikotransparenz. Es handelt sich um eine ständig aktualisierte Übersicht Ihrer Compliance-Situation, die Ihnen hilft, stets vorbereitet und zuversichtlich zu sein.
[Neu] Evidenzlückenanalyse
Fehlende, abgelaufene oder fehlerhafte Nachweise werden automatisch identifiziert. Sprinto AI hebt präzise hervor, wo Kontrollnachweise unvollständig sind, und hilft Ihnen so, Lücken rechtzeitig vor der Auditsaison zu schließen. Schluss mit der hektischen Dokumentensuche.
[Neu] KI-gestützte Lieferantenprüfung
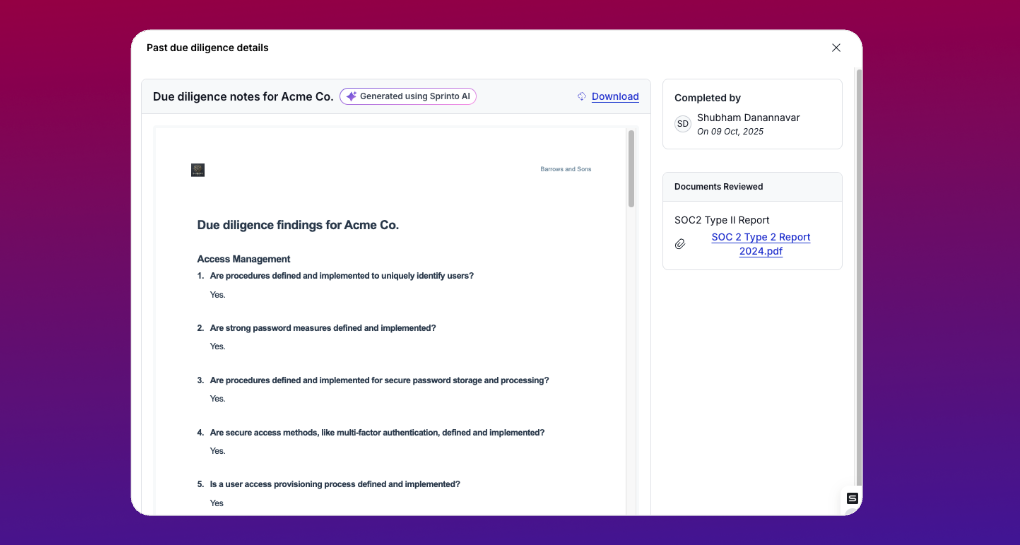
Prüfen Sie die Sicherheitsdokumentation von Anbietern im großen Stil. Sprinto analysiert Berichte wie SOC-2- oder ISO-Zertifikate intelligent, hebt wichtige Risiken hervor und fasst Warnsignale automatisch zusammen. Stunden manueller Prüfzeit werden so in Minuten fokussierter Analyse reduziert.
[Neu] Identifizierung von Politikdrift
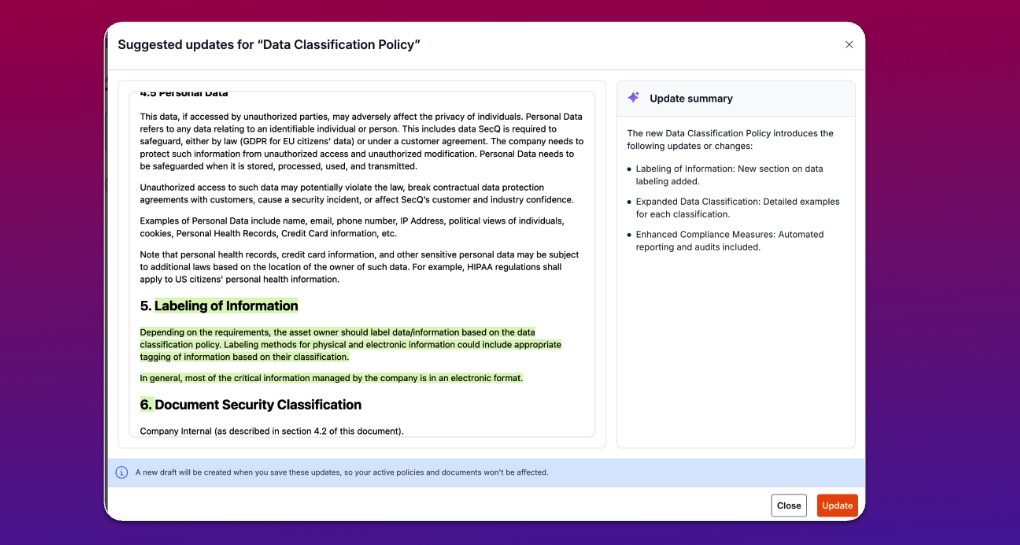
Richtlinien entwickeln sich weiter, während Konfigurationen im Laufe der Zeit variieren. Sprinto AI überwacht beides und stellt so sicher, dass Ihre reale Umgebung stets den von Ihnen definierten Standards entspricht und Abweichungen sofort erkannt und behoben werden können, damit Sie dauerhaft konform bleiben.
Wie KI-gestütztes Risikomanagement funktioniert
Kontextuelle Erkennung
Anders als herkömmliche Systeme, die jede Abweichung als potenzielles Problem einstufen, bewertet Sprinto AI jeden Befund im Kontext. Dabei werden Ihr Framework-Typ, Ihre Risikobewertung und Ihre Betriebshistorie berücksichtigt, sodass nur relevante und prioritäre Risiken angezeigt werden. Dies reduziert die Flut an Warnmeldungen und lenkt die Aufmerksamkeit auf das Wesentliche.
Echtzeitwarnungen und Einblicke
Wird eine Lücke oder Abweichung festgestellt, benachrichtigt Sprinto AI umgehend den zuständigen Verantwortlichen und empfiehlt entsprechende Maßnahmen. Fehlende Nachweise werden nach ihrer Auswirkung auf die Prüfung priorisiert. Probleme mit Anbietern werden nach Schweregrad zusammengefasst. Ihr Team erhält so nicht nur Benachrichtigungen, sondern handlungsrelevante Informationen.
Human-in-the-Loop-Validierung
Jede KI-Erkennung beinhaltet eine nachvollziehbare Begründung, die aufzeigt, warum ein Risiko erkannt wurde, welche Hinweise darauf hindeuten und welche Abhilfemaßnahmen empfohlen werden. So können Menschen die Erkenntnisse überprüfen und freigeben, bevor das System aktiv wird. Dies gewährleistet Präzision und Nachvollziehbarkeit.
Anwendungsfälle in Ihrer gesamten Organisation
Sicherheitsteams sollten Richtlinienabweichungen oder fehlerhafte Konfigurationen in Speicher-, IAM- oder Datensystemen frühzeitig erkennen und beheben, bevor sie sich negativ auf Auditergebnisse oder das Kundenvertrauen auswirken.
Für Compliance-Manager : Vermeiden Sie den hektischen Quartalsabschluss, indem Sie Nachweislücken oder abgelaufene Kontrollen in Echtzeit erkennen. Schluss mit der Beweissuche in letzter Minute.
Für Risikomanager : Ein in Echtzeit aktualisiertes, KI-gestütztes Risikoregister, das die laufenden Geschäftsvorgänge widerspiegelt. Ihre Risikoübersicht ist stets aktuell und basiert nicht auf den Daten des letzten Quartals.
Im Lieferantenmanagement lassen sich Risikobewertungen von Drittanbietern mithilfe von KI-gestützten Zusammenfassungen skalieren, die wesentliche Risiken sofort identifizieren – selbst bei Hunderten von Lieferanten. Sorgfältige Prüfungen werden so auch in großem Umfang effizient.
Warum es wichtig ist
Das traditionelle Risikomanagement arbeitet zyklisch. Der Prozess umfasst Erkennen, Bewerten, Beheben und Wiederholen. In schnelllebigen Umgebungen ist dieser Kreislauf jedoch bereits überholt, wenn er abgeschlossen ist.
Sprinto AI sorgt dafür, dass Sie diesem Zyklus immer einen Schritt voraus sind. Durch die kontinuierliche Erkennung von Risiken und die Aktualisierung von Registern in Echtzeit reduzieren Sie die Verzögerung zwischen Erkennung und Behebung. Dies führt direkt zu weniger Beanstandungen bei Audits, weniger Überraschungen in letzter Minute und deutlich mehr operativem Vertrauen.
Die Auswirkungen auf Ihr Team reichen weit darüber hinaus. Anstatt Beweise zu suchen oder Risiken manuell zu korrelieren, können sich Ihre Compliance-Experten nun auf das Wesentliche konzentrieren: die Verbesserung von Richtlinien, die Optimierung von Rahmenbedingungen und das Management kritischer Ausnahmen. Sie verbringen weniger Zeit mit der Bewältigung akuter Probleme und mehr Zeit mit der Stärkung Ihrer Compliance-Infrastruktur.
Hierbei handelt es sich nicht um Automatisierung um der Automatisierung willen. Es ist eine KI, die wie ein Risikoanalyst denkt und arbeitet und ihre Fähigkeiten kontinuierlich weiterentwickelt und verbessert.
Erfahren Sie, wie Sprinto AI Sie vor Risiken bewahrt.

Autorin
Srikar Sai
Srikar Sai, Senior Content Marketer bei Sprinto, ist überzeugt, dass guter Content standardmäßig zum Speichern einladen sollte. Er schreibt über Cybersicherheit und GRC und hat sich zum Ziel gesetzt, mit jedem Beitrag etwas zu bewegen. Zudem ist er zertifizierter Lead Auditor nach ISO 27001.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren


Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


